
โปรโตคอล VLAN Trunking: VTP ในระบบเครือข่ายคืออะไร
 ไบรซ์ ลีโอ
⚡ สรุปอย่างชาญฉลาด
โปรโตคอล VLAN Trunking (VTP) คือ Cisco โปรโตคอลเฉพาะที่สร้าง ลบ และซิงโครไนซ์ข้อมูล VLAN ระหว่างสวิตช์ทั้งหมดในโดเมนเดียวกัน ทำให้ผู้ดูแลระบบกำหนดค่า VLAN เพียงครั้งเดียวและปล่อยให้มันแพร่กระจายโดยอัตโนมัติ แทนที่จะแก้ไขทุกสวิตช์

VLAN คืออะไร?
A VLAN VLAN คือเครือข่ายแบบกำหนดเองที่สร้างขึ้นจากเครือข่ายบริเวณเฉพาะที่ (LAN) หนึ่งเครือข่ายขึ้นไป โดยจะรวมกลุ่มอุปกรณ์ที่กระจายอยู่ทั่วหลายเครือข่ายเข้าไว้ในเครือข่ายเชิงตรรกะเดียว ซึ่งสามารถบริหารจัดการได้เหมือนกับ LAN ทางกายภาพ ชื่อเต็มของ VLAN คือ Virtual Local Area Network
VLAN Trunking Protocol (VTP) คืออะไร
วีทีพีคือก Cisco โปรโตคอลเฉพาะที่ใช้ในการแลกเปลี่ยนข้อมูล VLAN โปรโตคอลนี้ได้รับการพัฒนาขึ้นเพื่อจัดการการถ่ายโอนเฟรมจาก VLAN ต่างๆ บนสายสัญญาณทางกายภาพเดียวได้อย่างมีประสิทธิภาพ ชื่อเต็มของ VTP คือ VLAN Trunking Protocol
การใช้ VTP ช่วยให้คุณสามารถซิงโครไนซ์ข้อมูล VLAN (เช่น ชื่อ VLAN หรือ ID VLAN) ระหว่างสวิตช์ทั้งหมดในโดเมน VTP เดียวกันได้
ตัวอย่างเช่น ในเครือข่ายที่มีสวิตช์ 100 ตัว การสร้าง VLAN โดยไม่ใช้ VTP หมายถึงการป้อนคำสั่งการกำหนดค่า VLAN เดียวกันในทุกสวิตช์
VTP ช่วยให้คุณสร้าง VLAN บนสวิตช์เพียงตัวเดียว หากต้องการลบ คุณเพียงแค่ลบออกจากสวิตช์ตัวนั้น และการเปลี่ยนแปลงจะส่งผลไปยังสวิตช์อื่นๆ ทุกตัวในโดเมน VTP เดียวกันโดยอัตโนมัติ
เทคนิค VTP ที่สำคัญสองประการคือ:
- การกรองเฟรม: วิธีการนี้จะตรวจสอบข้อมูลเฉพาะเกี่ยวกับแต่ละเฟรม เช่น ที่อยู่ MAC หรือโปรโตคอลเลเยอร์ 3
- การติดแท็กเฟรม: วิธีการนี้จะวางตัวระบุที่ไม่ซ้ำกันในส่วนหัวของแต่ละเฟรมเมื่อมีการส่งต่อตลอดแกนหลักของเครือข่าย
ข้อกำหนดสำหรับโปรโตคอล VTP
ต่อไปนี้เป็นข้อกำหนดบางประการสำหรับ VTP ในการสื่อสารข้อมูล VLAN ระหว่างกัน Cisco สวิตช์:
- เวอร์ชัน VTP ต้องตรงกันทั้งบนสวิตช์ที่คุณต้องการตั้งค่า
- ชื่อของโดเมน VTP จะต้องเหมือนกันบนสวิตช์
- หากมีการใช้งานการตรวจสอบสิทธิ์ การตรวจสอบสิทธิ์ควรตรงกัน
ส่วนประกอบวีทีพี
ต่อไปนี้คือส่วนประกอบสำคัญบางส่วนของ VTP:
โดเมน VTP
โดเมน VTP จำกัดขอบเขตการแพร่กระจายของการเปลี่ยนแปลงการกำหนดค่าในเครือข่ายหากเกิดข้อผิดพลาด สวิตช์สามารถอยู่ในโดเมน VTP ได้เพียงโดเมนเดียวในแต่ละครั้ง จนกว่าจะระบุชื่อโดเมน VTP คุณจะไม่สามารถสร้างหรือแก้ไข VLAN ในโหมดเซิร์ฟเวอร์ VTP ได้ และข้อมูล VLAN จะไม่ถูกส่งต่อ โดเมน VTP ประกอบด้วยสวิตช์ที่เชื่อมต่อกันตั้งแต่หนึ่งตัวขึ้นไป
การตัดแต่งกิ่ง VTP
ส่วนประกอบนี้ป้องกันการส่งข้อมูลบรอดแคสต์ที่ไม่จำเป็นจาก VLAN หนึ่งไปยังทุกทรังก์ในโดเมน VTP การตัดทอนถูกปิดใช้งานโดยค่าเริ่มต้น และสามารถเปิดใช้งานได้บนสวิตช์เซิร์ฟเวอร์ VTP โดยใช้คำสั่งการกำหนดค่าส่วนกลาง VTP pruning
โฆษณาวีทีพี
VTP ใช้ลำดับชั้นของการประกาศเพื่อซิงโครไนซ์และกระจายการกำหนดค่า VLAN ในเครือข่าย คอมโพเนนต์นี้จะกระจายชื่อโดเมน VTP และการเปลี่ยนแปลงการกำหนดค่า VLAN ไปยังสวิตช์ที่เปิดใช้งาน VTP
ขอโฆษณา: เมื่อมีการส่งคำขอโฆษณาไปยังเซิร์ฟเวอร์ VTP ในโดเมนเดียวกัน เซิร์ฟเวอร์จะตอบกลับด้วยโฆษณาสรุปตามด้วยโฆษณาย่อย คำขอโฆษณาจะถูกส่งเมื่อ:
- ชื่อโดเมน VTP มีการเปลี่ยนแปลง
- โฆษณาสรุปจะมาพร้อมกับหมายเลขการแก้ไขการกำหนดค่าที่สูงขึ้น
- พลาดข้อความโฆษณาชุดย่อย
- สวิตช์ถูกรีเซ็ตแล้ว
สรุปโฆษณา: โฆษณาประเภทนี้ประกอบด้วยชื่อโดเมน VTP หมายเลขเวอร์ชันปัจจุบัน และรายละเอียดการกำหนดค่า VTP อื่นๆ
- เซิร์ฟเวอร์ VTP จะส่งข้อมูลนี้ทุกๆ 5 นาที
- ฟังก์ชันนี้จะแจ้งหมายเลขเวอร์ชันการแก้ไขการกำหนดค่า VTP ปัจจุบันให้กับสวิตช์ที่เปิดใช้งาน VTP
- ข้อความนี้จะถูกส่งทันทีหลังจากมีการเปลี่ยนแปลงการตั้งค่า
โฆษณาย่อย: โฆษณาย่อยจะบรรจุข้อมูล VLAN เช่น:
- การสร้างหรือลบ VLAN
- การระงับหรือยกเลิก VLAN
- การเปลี่ยนชื่อของ VLAN
- การเปลี่ยน MTU ของ VLAN
โหมด VTP
คุณสามารถกำหนดค่าสวิตช์ได้สามโหมด: 1) เซิร์ฟเวอร์ 2) ไคลเอ็นต์ หรือ 3) โปร่งใส
- เซิร์ฟเวอร์ VTP: เซิร์ฟเวอร์ VTP ช่วยให้คุณเผยแพร่ข้อมูล VLAN ของโดเมน VTP ได้
- ไคลเอนต์ VTP: ไคลเอ็นต์ VTP ทำงานคล้ายกับเซิร์ฟเวอร์ VTP โดยจะจัดเก็บข้อมูล VLAN สำหรับโดเมนทั้งหมดในขณะที่สวิตช์เปิดอยู่
- VTP โปร่งใส: สวิตช์แบบโปร่งใสจะส่งต่อข้อความโฆษณา VTP ไปยังไคลเอ็นต์และเซิร์ฟเวอร์ ในโหมดโปร่งใส คุณสามารถสร้างและแก้ไข VLAN ในพื้นที่บนสวิตช์นั้นได้
| คุณสมบัติ (Feature) | เซิร์ฟเวอร์วีทีพี | ไคลเอนต์ VTP | VTP โปร่งใส |
|---|---|---|---|
| สร้าง/แก้ไข/ลบ VLAN | มี (ใบกำกับภาษีเต็มรูปแบบ) | ไม่ | เฉพาะท้องถิ่นเท่านั้น |
| Syncขัดจังหวะตัวเอง | มี (ใบกำกับภาษีเต็มรูปแบบ) | มี (ใบกำกับภาษีเต็มรูปแบบ) | ไม่ |
| ส่งต่อโฆษณา | มี (ใบกำกับภาษีเต็มรูปแบบ) | มี (ใบกำกับภาษีเต็มรูปแบบ) | มี (ใบกำกับภาษีเต็มรูปแบบ) |
VTP ทำงานอย่างไร?
แผนภาพต่อไปนี้แสดงสถาปัตยกรรม VTP แบบง่าย ซึ่งสวิตช์แต่ละตัวจะส่งผ่าน VLAN สองชุดผ่านลิงก์ Trunk ไปยังเราเตอร์:
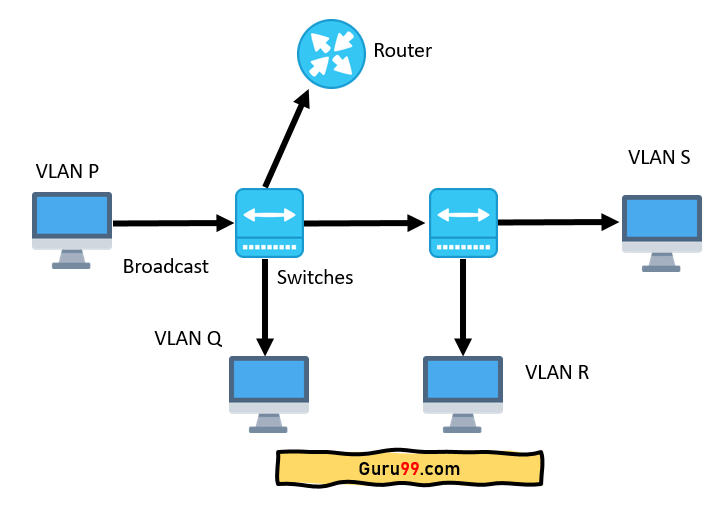
ในแผนภาพ สวิตช์แต่ละตัวมี VLAN สองตัว และการรับส่งข้อมูลจะเคลื่อนที่ระหว่าง VLAN เหล่านั้นดังนี้:
- บนสวิตช์ตัวแรก VLAN P และ VLAN Q จะถูกส่งผ่านพอร์ต Trunked เดียวไปยังเราเตอร์ ในขณะที่อีกพอร์ตหนึ่งเชื่อมต่อกับสวิตช์ตัวที่สอง
- VLAN R และ VLAN S ถูกเชื่อมต่อผ่านลิงก์ Trunk จากสวิตช์ตัวที่สองไปยังสวิตช์ตัวแรก แล้วต่อไปยังเราเตอร์ ดังนั้นลิงก์ Trunk นี้จึงรองรับการรับส่งข้อมูลจากทั้งสี่ VLAN
- ทราฟฟิก VLAN P ที่ต้องการส่งไปยังคอมพิวเตอร์ใน VLAN Q, VLAN R หรือ VLAN S จะต้องเดินทางจากสวิตช์ไปยังเราเตอร์แล้วกลับมายังสวิตช์อีกครั้ง
ข้อดีของวีทีพี
ต่อไปนี้คือข้อดีและประโยชน์ที่สำคัญของ VTP:
- มันช่วยให้คุณแบ่งเครือข่ายออกเป็น VLAN ย่อยๆ เพื่อให้จัดการได้ง่ายขึ้น
- ช่วยให้มีความแม่นยำ tracการกำหนดตำแหน่ง การตรวจสอบ และการรายงานแบบไดนามิกของ VLAN ทั่วทั้งเครือข่าย
- ระบบนี้ช่วยให้สามารถตั้งค่าแบบเสียบปลั๊กและใช้งานได้ทันทีเมื่อเพิ่ม VLAN ใหม่
- ช่วยให้การกำหนดค่า VLAN มีความสม่ำเสมอทั่วทั้งเครือข่ายและลดข้อผิดพลาดลง
- ช่วยให้การจัดการฐานข้อมูล VLAN บนสวิตช์หลายตัวง่ายขึ้น รวมถึงการเพิ่ม ลบ และเปลี่ยนชื่อ VLAN
แนวทางการกำหนดค่า VTP
ต่อไปนี้เป็นแนวทางสำคัญในการกำหนดค่า VTP:
- ตรวจสอบเวอร์ชัน VTP ที่ไม่เข้ากันและปัญหาที่เกี่ยวข้องกับรหัสผ่าน
- ระวังการตั้งค่าโหมด VTP ที่ไม่ถูกต้อง
- ตรวจสอบให้แน่ใจว่าสวิตช์ทุกตัวไม่ได้ตั้งค่าเป็นโหมดไคลเอ็นต์ VTP เนื่องจากจำเป็นต้องมีเซิร์ฟเวอร์อย่างน้อยหนึ่งเครื่องเพื่อจัดการฐานข้อมูล VLAN
เวอร์ชัน VTP
VTP มีทั้งหมดสามเวอร์ชัน ได้แก่ V1, V2 และ V3
สองเวอร์ชันแรกมีความคล้ายคลึงกัน ยกเว้นว่าเวอร์ชัน 2 เพิ่มการรองรับ Token Ring VLAN ส่วน VTP เวอร์ชัน 1 และ 2 สามารถกระจายสัญญาณได้เฉพาะ VLAN 1 ถึง 1005 เท่านั้น
V3 เพิ่มคุณสมบัติต่อไปนี้:
- การตรวจสอบสิทธิ์ขั้นสูง
- รองรับการขยาย VLAN (1006 ถึง 4094)
- รองรับ VLAN ส่วนตัว
- เซิร์ฟเวอร์ VTP หลัก และ เซิร์ฟเวอร์ VTP รอง
- โหมด VTP “ปิด” ซึ่งจะปิดใช้งาน VTP
- รองรับการใช้งานร่วมกับเวอร์ชันก่อนหน้า
- ป้องกันการเขียนทับฐานข้อมูลโดยไม่ตั้งใจเมื่อเพิ่มสวิตช์ใหม่
- ตัวเลือกในการป้องกันด้วยรหัสผ่านแบบข้อความธรรมดาหรือแบบซ่อน
- การกำหนดค่าแบบแยกแต่ละพอร์ต แทนที่จะใช้รูปแบบการกำหนดค่าโดยรวมเพียงอย่างเดียว
- การจัดการทรัพยากรที่ปรับให้เหมาะสมและการถ่ายโอนข้อมูลที่มีประสิทธิภาพมากขึ้น
