
SAP การรักษาความปลอดภัย HANA: บทช่วยสอนที่สมบูรณ์
 เมสัน การ์เซีย
⚡ สรุปอย่างชาญฉลาด
SAP ระบบรักษาความปลอดภัยของ HANA ปกป้องข้อมูลทางธุรกิจจากการเข้าถึงโดยไม่ได้รับอนุญาตผ่านการตรวจสอบสิทธิ์ การอนุญาต การจัดการผู้ใช้และบทบาท การตรวจสอบ และการเข้ารหัส และใช้การควบคุมเหล่านี้อย่างสม่ำเสมอในทุกคอนเทนเนอร์ฐานข้อมูลของผู้เช่าที่ทำงานอยู่บนระบบ

ความหมายของ SAP ระบบรักษาความปลอดภัยของ HANA?
SAP ระบบรักษาความปลอดภัยของ HANA ปกป้องข้อมูลสำคัญทางธุรกิจจากการเข้าถึงโดยไม่ได้รับอนุญาต และทำให้ระบบสอดคล้องกับมาตรฐานการปฏิบัติตามข้อกำหนดที่บริษัทกำหนดไว้
SAP HANA รองรับฐานข้อมูลแบบมัลติเทนแนนท์ ซึ่งมีฐานข้อมูลหลายฐานทำงานอยู่บนระบบเดียว โดยแต่ละฐานเป็นคอนเทนเนอร์ฐานข้อมูลของผู้เช่า และคุณสมบัติด้านความปลอดภัยทั้งหมดที่กล่าวถึงด้านล่างจะใช้กับแต่ละคอนเทนเนอร์
SAP HANA มีคุณสมบัติที่เกี่ยวข้องกับความปลอดภัยดังต่อไปนี้:
- การจัดการผู้ใช้และบทบาท
- การอนุญาต
- การยืนยันตัวตน
- การเข้ารหัสข้อมูลในเลเยอร์การคงอยู่ของข้อมูล
- การเข้ารหัสข้อมูลในเลเยอร์เครือข่าย
SAP ผู้ใช้และบทบาท HANA
SAP การกำหนดค่าการจัดการผู้ใช้และบทบาทของ HANA ขึ้นอยู่กับ... สถาปัตยกรรมตามที่อธิบายไว้ด้านล่าง
3 ชั้น Archiเทคเจอร์
SAP HANA สามารถใช้เป็นฐานข้อมูลเชิงสัมพันธ์แบบ 3 ชั้นได้ Archiเทคเจอร์
ในสถาปัตยกรรมนี้ คุณสมบัติด้านความปลอดภัย (การอนุญาต การตรวจสอบสิทธิ์ การเข้ารหัส และการตรวจสอบ) จะถูกติดตั้งไว้ในเลเยอร์ของเซิร์ฟเวอร์แอปพลิเคชัน
การขอ SAP แอปพลิเคชัน (ERP, BW ฯลฯ) จะเชื่อมต่อกับฐานข้อมูลได้ก็ต่อเมื่อได้รับความช่วยเหลือจากผู้ใช้ทางเทคนิคหรือผู้ดูแลระบบฐานข้อมูล (ผู้เชี่ยวชาญด้าน Basis) ดังแสดงในภาพด้านล่าง ผู้ใช้ทั่วไปไม่สามารถเข้าถึงฐานข้อมูลหรือเซิร์ฟเวอร์ฐานข้อมูลได้โดยตรง

2 ชั้น Archiเทคเจอร์
SAP บริการแอพพลิเคชั่นเพิ่มเติมของ HANA (SAP HANA XS ใช้สถาปัตยกรรมแบบ 2 ระดับ Archiสถาปัตยกรรมที่รวมเซิร์ฟเวอร์แอปพลิเคชัน เซิร์ฟเวอร์เว็บ และสภาพแวดล้อมการพัฒนาไว้ในระบบเดียว ดังแสดงในภาพด้านล่าง

SAP การรับรองความถูกต้องของ HANA
ผู้ใช้ฐานข้อมูลจะระบุว่าใครกำลังเข้าถึงฐานข้อมูลนั้น SAP ฐานข้อมูล HANA และตัวตนนั้นได้รับการตรวจสอบโดย "การยืนยันตัวตน" SAP HANA รองรับวิธีการตรวจสอบสิทธิ์หลายวิธี และระบบ Single Sign-On (SSO) ได้รวมวิธีการเหล่านั้นไว้หลายวิธี
SAP HANA รองรับวิธีการตรวจสอบสิทธิ์ต่อไปนี้:
- Kerberos: สามารถใช้งานได้ในกรณีต่อไปนี้ –
- โดยตรงจากไคลเอ็นต์ JDBC และ ODBC (SAP ฮานะ สตูดิโอ).
- เมื่อมีการใช้ HTTP เพื่อเข้าถึง SAP ฮานะ เอ็กซ์เอส
- ชื่อผู้ใช้ / รหัสผ่าน: เมื่อผู้ใช้ป้อนชื่อผู้ใช้และรหัสผ่านของฐานข้อมูล ระบบจะ... SAP ฐานข้อมูล HANA จะตรวจสอบสิทธิ์ผู้ใช้
- ภาษามาร์กอัปเพื่อยืนยันความปลอดภัย (SAML)
SAML สามารถตรวจสอบสิทธิ์ได้ SAP ผู้ใช้ HANA เข้าถึงฐานข้อมูลโดยตรงผ่าน ODBC/JDBC โดยจะแมปข้อมูลประจำตัวภายนอกกับผู้ใช้ฐานข้อมูลภายใน ดังนั้นผู้ใช้จึงล็อกอินด้วยรหัสผู้ใช้ภายนอก
- SAP ตั๋วการเข้าสู่ระบบและการยืนยัน
ผู้ใช้สามารถยืนยันตัวตนได้โดยใช้รหัสล็อกอินหรือบัตรยืนยัน ซึ่งได้รับการกำหนดค่าและออกให้เพื่อวัตถุประสงค์ดังกล่าว
- ใบรับรองไคลเอ็นต์ X.509
เมื่อ SAP HANA XS เข้าถึงได้ผ่านทาง HTTP โดยใช้ใบรับรองไคลเอ็นต์ที่ลงนามโดยหน่วยงานออกใบรับรองที่เชื่อถือได้ (CA) ในการตรวจสอบสิทธิ์ผู้ใช้
SAP การอนุญาต HANA
SAP จำเป็นต้องมีการอนุญาต HANA เมื่อผู้ใช้ใช้ส่วนต่อประสานไคลเอ็นต์ (JDBC, ODBC หรือ HTTP) ในการเข้าถึง SAP ฐานข้อมูลฮาน่า
ขึ้นอยู่กับสิทธิ์ที่มอบให้กับผู้ใช้ ผู้ใช้นั้นสามารถดำเนินการกับวัตถุในฐานข้อมูลได้ สิทธิ์นี้เรียกว่า "สิทธิพิเศษ"
สิทธิ์ต่างๆ สามารถมอบให้แก่ผู้ใช้ได้โดยตรงหรือโดยอ้อมผ่านบทบาท สิทธิ์ทั้งหมดที่กำหนดให้แก่ผู้ใช้จะถูกรวมเข้าเป็นหน่วยเดียว
เมื่อผู้ใช้พยายามเข้าถึงสิ่งใด ๆ SAP สำหรับอ็อบเจ็กต์ฐานข้อมูล HANA ระบบจะตรวจสอบการอนุญาตผ่านบทบาทของผู้ใช้และสิทธิ์ที่ได้รับโดยตรง
เมื่อระบบตรวจพบสิทธิ์ที่ร้องขอ ระบบจะข้ามขั้นตอนการตรวจสอบเพิ่มเติมและอนุญาตให้เข้าถึงได้
SAP HANA มีประเภทสิทธิ์การใช้งานดังต่อไปนี้:
| ประเภทสิทธิพิเศษ | Descriptไอออน |
|---|---|
| สิทธิพิเศษของระบบ | ควบคุมการทำงานปกติของระบบ สิทธิ์การใช้งานระบบส่วนใหญ่ใช้สำหรับ –
|
| สิทธิพิเศษของวัตถุ | สิทธิพิเศษของวัตถุคือ SQL สิทธิ์เหล่านี้ใช้ในการให้สิทธิ์ในการอ่านและแก้ไขวัตถุในฐานข้อมูล ในการเข้าถึงวัตถุในฐานข้อมูล ผู้ใช้จำเป็นต้องมีสิทธิ์ในวัตถุนั้นหรือในสคีมาที่วัตถุนั้นตั้งอยู่ สิทธิ์ในวัตถุสามารถให้ได้กับวัตถุในแคตตาล็อก (ตาราง มุมมอง ฯลฯ) หรือวัตถุที่ไม่ใช่แคตตาล็อก (วัตถุสำหรับการพัฒนา) สิทธิ์การเข้าถึงวัตถุมีดังต่อไปนี้ –
|
| สิทธิ์การวิเคราะห์ | สิทธิ์ในการวิเคราะห์อนุญาตให้เข้าถึงข้อมูลเพื่ออ่านอย่างเดียว SAP แบบจำลองข้อมูล HANA (มุมมองคุณลักษณะ, มุมมองการวิเคราะห์, มุมมองการคำนวณ) สิทธิ์นี้ได้รับการประเมินระหว่างการประมวลผลแบบสอบถาม สิทธิ์ในการวิเคราะห์จะให้สิทธิ์แก่ผู้ใช้ที่แตกต่างกันในการเข้าถึงส่วนต่างๆ ของข้อมูลในมุมมองข้อมูลเดียวกัน โดยขึ้นอยู่กับบทบาทของผู้ใช้ พวกมันถูกนำไปใช้ใน SAP ฐานข้อมูล HANA ช่วยให้ผู้ใช้สามารถควบคุมข้อมูลในระดับแถวได้ โดยผู้ใช้แต่ละคนสามารถเห็นข้อมูลเหล่านั้นในมุมมองเดียวกัน |
| สิทธิพิเศษแพ็คเกจ | สิทธิ์การใช้งานแพ็กเกจจะอนุญาตให้ดำเนินการกับแพ็กเกจแต่ละรายการได้ SAP ที่เก็บข้อมูล HANA ที่เก็บข้อมูลและ XS classic ถูกยกเลิกการใช้งานแล้วตั้งแต่วันที่... SAP HANA 2.0 SPS 02 ดังนั้นงานใหม่จึงใช้บทบาทตาม HDI |
| สิทธิพิเศษในการสมัคร | จำเป็นต้องมีสิทธิ์ในการสมัครใช้งานใน SAP บริการแอพพลิเคชั่นเพิ่มเติมของ HANA (SAP (HANA XS) เพื่อเข้าถึงแอปพลิเคชัน สิทธิ์การใช้งานแอปพลิเคชันจะถูกให้และเพิกถอนผ่านขั้นตอน GRANT_APPLICATION_PRIVILEGE และ REVOKE_APPLICATION_PRIVILEGE ในสคีมา _SYS_REPO |
| สิทธิพิเศษสำหรับผู้ใช้ | นี่คือสิทธิ์การใช้งาน SQL ที่ผู้ใช้สามารถมอบให้แก่ผู้ใช้ของตนเองได้ สิทธิ์ ATTACH DEBUGGER เป็นสิทธิ์เดียวที่สามารถมอบให้แก่ผู้ใช้ด้วยวิธีนี้ได้ |
SAP การบริหารผู้ใช้ HANA และการจัดการบทบาท
การเข้าถึงไฟล์ SAP ฐานข้อมูล HANA ต้องการผู้ใช้งาน โดยขึ้นอยู่กับนโยบายด้านความปลอดภัย จะมีผู้ใช้งานสองประเภทในฐานข้อมูลนี้ SAP ฮานะ.
1. ผู้ใช้งานด้านเทคนิค (ผู้ดูแลระบบฐานข้อมูล) – ผู้ใช้ที่ทำงานโดยตรงกับ SAP ฐานข้อมูล HANA ที่มีสิทธิ์ที่จำเป็น โดยปกติแล้ว ผู้ใช้เหล่านี้จะไม่ถูกลบออกจากฐานข้อมูล
ผู้ใช้เหล่านี้ถูกสร้างขึ้นเพื่อทำหน้าที่ด้านการบริหารจัดการ เช่น การสร้างวัตถุและการให้สิทธิ์ในการเข้าถึงวัตถุในฐานข้อมูลหรือในแอปพลิเคชัน
การขอ SAP ระบบฐานข้อมูล HANA กำหนดผู้ใช้ต่อไปนี้เป็นผู้ใช้มาตรฐานโดยค่าเริ่มต้น:
- ระบบ
- ซิส
- _SYS_REPO
2. ฐานข้อมูลหรือผู้ใช้จริง – แต่ละคนที่ต้องการทำงานในโครงการนี้ SAP ฐานข้อมูล HANA ต้องการผู้ใช้ฐานข้อมูล ผู้ใช้ฐานข้อมูลหมายถึงบุคคลจริงที่ทำงานในฐานข้อมูลนั้น SAP ฮานะ.
ผู้ใช้งานฐานข้อมูลมีสองประเภท ดังที่เปรียบเทียบไว้ด้านล่าง
| ประเภทผู้ใช้ | Descriptไอออน | บทบาทที่ได้รับมอบหมาย |
|---|---|---|
| ผู้ใช้มาตรฐาน | ผู้ใช้รายนี้สามารถสร้างอ็อบเจ็กต์ในสคีมาของตนเองและอ่านข้อมูลในมุมมองระบบได้ ผู้ใช้มาตรฐานจะถูกสร้างขึ้นด้วยคำสั่ง “CREATE USER” | บทบาท PUBLIC ถูกกำหนดให้กับการอ่านมุมมองของระบบ |
| ผู้ใช้ที่ถูกจำกัด | ผู้ใช้แบบจำกัดสิทธิ์จะไม่มีสิทธิ์เข้าถึง SQL อย่างเต็มรูปแบบผ่านทางคอนโซล SQL และจะถูกสร้างขึ้นด้วยคำสั่ง “CREATE RESTRICTED USER” หากจำเป็นต้องมีสิทธิ์ในการใช้งานแอปพลิเคชัน สิทธิ์เหล่านั้นจะได้รับผ่านทางบทบาท
|
จำเป็นต้องมีบทบาท RESTRICTED_USER_ODBC_ACCESS หรือ RESTRICTED_USER_JDBC_ACCESS เพื่อใช้งานฟังก์ชัน ODBC/JDBC อย่างเต็มรูปแบบ |
An SAP ผู้ดูแลระบบผู้ใช้ HANA สามารถเข้าถึงกิจกรรมต่อไปนี้:
- สร้างหรือลบผู้ใช้
- กำหนดและสร้างบทบาท
- มอบบทบาทให้กับผู้ใช้
- รีเซ็ตรหัสผ่านผู้ใช้
- เปิดใช้งานหรือปิดใช้งานผู้ใช้ตามความจำเป็น
1. สร้างผู้ใช้ใน SAP HANA
เฉพาะผู้ใช้ฐานข้อมูลที่มีสิทธิ์ ROLE ADMIN เท่านั้นที่สามารถสร้างผู้ใช้และบทบาทได้ SAP ฮานะ.
ขั้นตอน 1) เพื่อสร้างผู้ใช้ใหม่ใน SAP ใน HANA Studio ให้ไปที่แท็บความปลอดภัยดังที่แสดงด้านล่าง และทำตามขั้นตอนเหล่านี้:
- ไปที่ส่วน "ความปลอดภัย"
- เลือก ผู้ใช้ (คลิกขวา) -> ผู้ใช้ใหม่

ขั้นตอน 2) หน้าจอการสร้างผู้ใช้จะปรากฏขึ้น ดังแสดงในภาพด้านล่าง
- ป้อนชื่อผู้ใช้
- ป้อนรหัสผ่านสำหรับผู้ใช้
- นี่คือกลไกการตรวจสอบสิทธิ์ โดยค่าเริ่มต้นจะใช้การตรวจสอบสิทธิ์ด้วยชื่อผู้ใช้และรหัสผ่าน

การคลิกปุ่ม "ปรับใช้" ที่แสดงด้านล่างจะสร้างผู้ใช้ขึ้นมา

2. กำหนดและสร้างบทบาท
บทบาท (Role) คือชุดของสิทธิ์ที่สามารถมอบให้แก่ผู้ใช้หรือบทบาทอื่น ๆ ได้ ซึ่งรวมถึงสิทธิ์ในการเข้าถึงวัตถุในฐานข้อมูลและแอปพลิเคชัน ขึ้นอยู่กับลักษณะของงาน
นี่คือกลไกมาตรฐานสำหรับการให้สิทธิ์ แม้ว่าสิทธิ์จะสามารถให้ได้โดยตรงเช่นกัน บทบาทมาตรฐานหลายบทบาท (เช่น MODELLING และ MONITORING) จะมาพร้อมกับระบบนี้ SAP ฐานข้อมูลฮาน่า
สามารถใช้บทบาทมาตรฐานเป็นแม่แบบในการสร้างบทบาทที่กำหนดเองได้
บทบาทหนึ่งๆ สามารถมีสิทธิ์ดังต่อไปนี้:
- สิทธิ์การเข้าถึงระบบสำหรับงานด้านการดูแลระบบและการพัฒนา (เช่น การอ่านแคตตาล็อก การตรวจสอบโดยผู้ดูแลระบบ เป็นต้น)
- สิทธิ์การเข้าถึงอ็อบเจ็กต์ในฐานข้อมูล (SELECT, INSERT, DELETE เป็นต้น)
- สิทธิ์ในการวิเคราะห์สำหรับ SAP มุมมองข้อมูล HANA
- สิทธิ์การเข้าถึงแพ็กเกจในที่เก็บ (REPO.READ, REPO.EDIT_NATIVE_OBJECTS เป็นต้น)
- สิทธิ์การใช้งานแอปพลิเคชันสำหรับ SAP แอปพลิเคชัน HANA XS
- สิทธิ์การเข้าถึงของผู้ใช้ (สำหรับการดีบักขั้นตอนการทำงาน)
การสร้างบทบาท
ขั้นตอน 1) ใช้โหนดความปลอดภัยตามที่แสดงด้านล่าง
- ไปที่โหนดความปลอดภัยใน SAP ระบบ HANA
- เลือกโหนดบทบาท (คลิกขวา) แล้วเลือก บทบาทใหม่

ขั้นตอน 2) หน้าจอการสร้างบทบาทจะปรากฏขึ้น ดังแสดงในภาพด้านล่าง

- ตั้งชื่อบทบาทใหม่ในช่อง "สร้างบทบาทใหม่"
- เลือกแท็บ "บทบาทที่ได้รับมอบหมาย" แล้วคลิกไอคอน "+" เพื่อเพิ่มบทบาทมาตรฐานหรือบทบาทที่มีอยู่แล้ว
- เลือกบทบาทที่ต้องการ (ตัวอย่างเช่น การสร้างแบบจำลอง หรือ การตรวจสอบ)
ขั้นตอน 3) ยืนยันการมอบหมายงานตามที่แสดงด้านล่าง
- บทบาทที่เลือกจะถูกเพิ่มในแท็บ บทบาทที่ได้รับมอบหมาย
- สามารถกำหนดสิทธิ์ได้โดยตรงโดยการเลือกสิทธิ์ของระบบ สิทธิ์ของวัตถุ สิทธิ์ในการวิเคราะห์ สิทธิ์ของแพ็กเกจ เป็นต้น
- คลิกไอคอน "ปรับใช้" เพื่อสร้างบทบาท

เลือกตัวเลือก “อนุญาตให้ผู้ใช้และบทบาทอื่น ๆ ได้รับสิทธิ์” หากบทบาทนี้ควรเป็นดังนี้signable ให้กับผู้ใช้และบทบาทอื่นๆ
3. มอบบทบาทให้กับผู้ใช้
ขั้นตอน 1) กำหนดบทบาท “MODELLING_VIEW” ให้กับผู้ใช้รายอื่นชื่อ “ABHI_TEST” โดยใช้กล่องโต้ตอบด้านล่าง
- ไปที่โหนดผู้ใช้ (User) ภายใต้โหนดความปลอดภัย (Security) แล้วดับเบิ้ลคลิก หน้าต่างผู้ใช้จะเปิดขึ้น
- คลิกไอคอน “+” ของบทบาทที่ได้รับมอบหมาย
- หน้าต่างป๊อปอัพจะปรากฏขึ้น ค้นหาชื่อบทบาทที่จะกำหนดให้กับผู้ใช้

ขั้นตอน 2) บทบาท “MODELLING_VIEW” ได้ถูกเพิ่มเข้าไปในส่วนบทบาทแล้ว ดังแสดงในภาพด้านล่าง

ขั้นตอน 3) ปรับใช้การเปลี่ยนแปลงและตรวจสอบข้อความด้านล่าง
- คลิกปุ่ม "ปรับใช้" (Deploy)
- ข้อความ “ผู้ใช้ 'ABHI_TEST' เปลี่ยนแปลงแล้ว” จะปรากฏขึ้น

4. การรีเซ็ตรหัสผ่านผู้ใช้
ในการรีเซ็ตรหัสผ่านผู้ใช้ ให้ไปที่โหนดรอง ผู้ใช้ ภายใต้โหนด ความปลอดภัย แล้วดับเบิ้ลคลิก หน้าต่างผู้ใช้จะเปิดขึ้น
ขั้นตอน 1) ป้อนข้อมูลประจำตัวใหม่ตามที่แสดงด้านล่าง
- ป้อนรหัสผ่านใหม่
- ป้อนรหัสผ่านยืนยัน
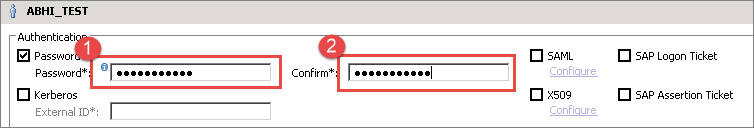
ขั้นตอน 2) บันทึกรหัสผ่านใหม่ตามที่แสดงด้านล่าง
- คลิกปุ่ม "ปรับใช้" (Deploy)
- ข้อความ “ผู้ใช้ 'ABHI_TEST' เปลี่ยนแปลงแล้ว” จะปรากฏขึ้น

5. เปิดใช้งานหรือปิดใช้งานผู้ใช้
ไปที่โหนดผู้ใช้ (User) ภายใต้โหนดความปลอดภัย (Security) แล้วดับเบิ้ลคลิก หน้าต่างผู้ใช้จะเปิดขึ้น
แถบเครื่องมือมีไอคอน "ปิดใช้งานผู้ใช้" ดังแสดงด้านล่าง คลิกที่ไอคอนนั้น

หน้าต่างยืนยันจะปรากฏขึ้นดังที่แสดงด้านล่าง คลิกปุ่ม "ใช่"

ข้อความ “ผู้ใช้ 'ABHI_TEST' ถูกปิดใช้งาน” จะปรากฏขึ้น ไอคอนปิดใช้งานจะเปลี่ยนเป็น “เปิดใช้งานผู้ใช้” เพื่อให้สามารถเปิดใช้งานผู้ใช้ได้อีกครั้งจากไอคอนเดียวกัน
SAP การจัดการใบอนุญาต HANA
ต้องใช้รหัสใบอนุญาตในการใช้งาน SAP ฐานข้อมูล HANA สามารถติดตั้งและลบรหัสใบอนุญาตได้โดยใช้ SAP HANA Studio, SAP เครื่องมือบรรทัดคำสั่ง HANA HDBSQL และตัวแก้ไขแบบสอบถาม HANA SQL
การขอ SAP ฐานข้อมูล HANA รองรับคีย์ใบอนุญาตสองประเภท:
- รหัสใบอนุญาตถาวร: รหัสใบอนุญาตถาวรมีอายุใช้งานจนถึงวันหมดอายุ ต้องขอและใช้รหัสใหม่ก่อนวันหมดอายุ หากรหัสหมดอายุ ระบบจะติดตั้งรหัสใบอนุญาตชั่วคราวโดยอัตโนมัติเป็นเวลา 28 วัน
- รหัสใบอนุญาตชั่วคราว: ระบบจะติดตั้งโดยอัตโนมัติเมื่อติดตั้งใหม่ SAP การติดตั้งฐานข้อมูล HANA คีย์นี้มีอายุ 90 วัน หลังจากนั้นสามารถขอคีย์ถาวรได้จาก SAP.
การอนุญาตสำหรับการจัดการใบอนุญาต
สิทธิ์ “ผู้ดูแลระบบใบอนุญาต” เป็นสิ่งจำเป็นสำหรับการจัดการใบอนุญาต SAP HANA Cloud เป็นระบบจัดการการสมัครสมาชิก ดังนั้นจึงไม่จำเป็นต้องติดตั้งคีย์ด้วยตนเอง
SAP การตรวจสอบ HANA
SAP คุณสมบัติการตรวจสอบของ HANA ช่วยให้คุณสามารถตรวจสอบและบันทึกการกระทำที่เกิดขึ้นในระบบได้ SAP ระบบ HANA ต้องเปิดใช้งานการตรวจสอบ (Auditing) สำหรับระบบก่อนจึงจะสามารถสร้างนโยบายการตรวจสอบได้
การอนุญาตสำหรับ SAP การตรวจสอบ HANA
จำเป็นต้องมีสิทธิ์ระบบ “AUDIT ADMIN” สำหรับการดำเนินการนี้ SAP การตรวจสอบ HANA
