
Kali Linux คู่มือ: วิธีการใช้งาน การติดตั้ง และคำสั่งต่างๆ
 โอลิเวอร์โจนส์
⚡ สรุปอย่างชาญฉลาด
Kali Linux เป็นระบบปฏิบัติการด้านความปลอดภัยที่ใช้ Debian เป็นพื้นฐาน ซึ่งดูแลโดย OffSec โดยรวบรวมเครื่องมือที่ติดตั้งไว้ล่วงหน้ามากกว่า 600 รายการ สำหรับการทดสอบการเจาะระบบ การตรวจสอบทางนิติวิทยาศาสตร์ดิจิทัล การวิศวกรรมย้อนกลับ และการวิจัยด้านความปลอดภัยบนเดสก์ท็อป เครื่องเสมือน และระบบคลาวด์
ความหมายของ Kali Linux?
Kali Linux เป็นระบบปฏิบัติการลินุกซ์เวอร์ชันรักษาความปลอดภัยที่พัฒนามาจากเดเบียน และออกแบบมาโดยเฉพาะสำหรับการตรวจสอบทางนิติวิทยาศาสตร์คอมพิวเตอร์และการทดสอบเจาะระบบขั้นสูง ได้รับการพัฒนาโดยการเขียนโค้ด Back ใหม่Track คือผลงานของ Mati Aharoni และ Devon Kearns จาก Offensive Security Kali Linux ประกอบด้วยเครื่องมือหลายร้อยรายการที่ออกแบบมาอย่างดีสำหรับงานด้านความปลอดภัยของข้อมูลต่างๆ เช่น การทดสอบการเจาะระบบ การวิจัยด้านความปลอดภัย นิติวิทยาศาสตร์คอมพิวเตอร์ และวิศวกรรมย้อนกลับ
หลังTrack คือระบบปฏิบัติการรักษาความปลอดภัยข้อมูลรุ่นก่อนหน้าของพวกเขา รุ่นแรกคือ Kali 1.0.0 เปิดตัวในเดือนมีนาคม 2013 OffSec (เดิมชื่อ Offensive Security) ยังคงให้ทุนสนับสนุนและดูแลรักษาอยู่ Kali Linuxและปล่อยเวอร์ชันอัปเดตใหม่ประมาณทุกไตรมาส หากคุณเยี่ยมชม kali.org ในปัจจุบัน คุณจะเห็นแบนเนอร์ที่อธิบายว่าเป็นระบบปฏิบัติการสำหรับการทดสอบการเจาะระบบที่ล้ำหน้าที่สุดเท่าที่เคยมีมา และโครงการนี้ได้ใช้เวลามากกว่าทศวรรษในการพิสูจน์ข้อกล่าวอ้างนั้น
Kali Linux มาพร้อมกับแอปพลิเคชันทดสอบการเจาะระบบที่ติดตั้งไว้ล่วงหน้ากว่า 600 รายการ โดยแต่ละรายการมีความยืดหยุ่นและกรณีการใช้งานที่แตกต่างกัน Kali Linux ทำหน้าที่ได้ดีเยี่ยมในการแบ่งยูทิลิตี้เหล่านี้ออกเป็นหมวดหมู่ดังต่อไปนี้:
- การรวบรวมข้อมูล
- การวิเคราะห์ช่องโหว่
- การโจมตีแบบไร้สาย
- เว็บแอ็พพลิเคชัน
- เครื่องมือแสวงประโยชน์
- การทดสอบความเครียด
- เครื่องมือนิติเวช
- การดมกลิ่นและการปลอมแปลง
- การโจมตีรหัสผ่าน
- รักษาการเข้าถึง
- Reverse ชั้นเยี่ยม
- เครื่องมือรายงาน
- การแฮ็กฮาร์ดแวร์
เวอร์ชัน 2026.1 ยังคงรักษาจังหวะการพัฒนาเดิม โดยเพิ่มเครื่องมือใหม่แปดรายการและเปลี่ยนมาใช้เคอร์เนล Linux เวอร์ชัน 6.18 เนื่องจากแคตตาล็อกมีการเปลี่ยนแปลงทุกไตรมาส การทราบว่าใครบ้างที่ใช้งานชุดเครื่องมือนี้เป็นประจำทุกวันจึงเป็นสิ่งสำคัญ
ใครใช้ Kali Linux และทำไม?
Kali Linux เป็นระบบปฏิบัติการที่แปลกประหลาดอย่างแท้จริง เพราะเป็นหนึ่งในไม่กี่แพลตฟอร์มที่ทั้งฝ่ายป้องกันและฝ่ายโจมตีใช้งานอย่างเปิดเผย ผู้ดูแลระบบรักษาความปลอดภัยและแฮกเกอร์หมวกดำต่างก็ใช้มันอย่างกว้างขวาง: กลุ่มหนึ่งใช้เพื่อตรวจจับและป้องกันการละเมิดความปลอดภัย อีกกลุ่มหนึ่งใช้เพื่อระบุและใช้ประโยชน์จากช่องโหว่ จำนวนเครื่องมือที่กำหนดค่าและติดตั้งไว้ล่วงหน้าจำนวนมหาศาลทำให้ Kali Linux เปรียบเสมือนมีดพับอเนกประสงค์ของสวิสที่ขาดไม่ได้ในกล่องเครื่องมือของเจ้าหน้าที่รักษาความปลอดภัยทุกคน
ผู้เชี่ยวชาญที่ใช้ Kali Linux:
- ผู้ดูแลระบบรักษาความปลอดภัย – ผู้ดูแลระบบรักษาความปลอดภัยมีหน้าที่รับผิดชอบในการปกป้องข้อมูลและสารสนเทศของสถาบัน พวกเขาใช้ Kali Linux เพื่อตรวจสอบสภาพแวดล้อมและยืนยันว่าไม่มีช่องโหว่ที่สามารถค้นพบได้ง่าย
- ผู้ดูแลระบบเครือข่าย – ผู้ดูแลระบบเครือข่ายมีหน้าที่รับผิดชอบในการบำรุงรักษาเครือข่ายให้มีประสิทธิภาพและปลอดภัย พวกเขาใช้ Kali Linux เพื่อตรวจสอบเครือข่ายของพวกเขา ตัวอย่างเช่น Kali Linux มีความสามารถในการตรวจจับจุดเชื่อมต่ออันธพาล
- เครือข่าย Archiผู้เชี่ยวชาญด้านสถาปัตยกรรมเครือข่ายมีหน้าที่ออกแบบสภาพแวดล้อมเครือข่ายที่ปลอดภัย พวกเขาใช้ Kali Linux เพื่อตรวจสอบการออกแบบเบื้องต้นและยืนยันว่าไม่มีสิ่งใดถูกมองข้ามหรือตั้งค่าผิดพลาด
- ผู้ทดสอบการเจาะระบบ – ผู้ทดสอบการเจาะระบบใช้ Kali Linux เพื่อตรวจสอบสภาพแวดล้อมและทำการสอดแนมเครือข่ายขององค์กรที่ได้รับมอบหมายให้ตรวจสอบ
- CISO – หัวหน้าเจ้าหน้าที่รักษาความปลอดภัยด้านสารสนเทศ Kali Linux เพื่อตรวจสอบสภาพแวดล้อมภายในและค้นหาว่ามีการติดตั้งแอปพลิเคชันใหม่หรือการกำหนดค่าที่ไม่พึงประสงค์หรือไม่
- วิศวกรนิติเวช – Kali Linux มี "โหมดนิติวิทยาศาสตร์" ที่บูตเครื่องโดยไม่ต้องแตะต้องดิสก์ภายใน ซึ่งช่วยให้วิศวกรนิติวิทยาศาสตร์สามารถค้นหาและกู้คืนข้อมูลได้โดยไม่เปลี่ยนแปลงหลักฐาน
- แฮกเกอร์หมวกขาว – แฮกเกอร์หมวกขาว เช่น ผู้ทดสอบการเจาะระบบ ใช้ Kali Linux เพื่อตรวจสอบและค้นหาช่องโหว่ที่อาจมีอยู่ในสภาพแวดล้อม
- แฮกเกอร์หมวกดำ – แฮกเกอร์หมวกดำใช้ Kali Linux เพื่อค้นหาและใช้ประโยชน์จากช่องโหว่ Kali Linux นอกจากนี้ยังมีการประยุกต์ใช้เทคนิควิศวกรรมสังคมมากมาย ซึ่งแฮกเกอร์สายดำสามารถใช้เพื่อโจมตีองค์กรหรือบุคคลได้
- แฮกเกอร์หมวกเทา – แฮกเกอร์หมวกเทาอยู่ระหว่างแฮกเกอร์หมวกขาวและแฮกเกอร์หมวกดำ พวกเขาใช้ Kali Linux ในลักษณะเดียวกับสองกลุ่มที่กล่าวถึงข้างต้น
- ผู้ที่ชื่นชอบคอมพิวเตอร์ – คำว่า "ผู้ที่ชื่นชอบคอมพิวเตอร์" เป็นคำที่มีความหมายกว้าง แต่ใครก็ตามที่สนใจเรียนรู้เพิ่มเติมเกี่ยวกับเครือข่ายหรือคอมพิวเตอร์โดยทั่วไปก็สามารถใช้คำนี้ได้ Kali Linux เพื่อศึกษาเทคโนโลยีสารสนเทศ เครือข่าย และช่องโหว่ทั่วไป
ไม่ว่าบทบาทใดจะเหมาะกับคุณ ขั้นตอนต่อไปคือการตัดสินใจว่าจะติดตั้ง Kali ลงบนเครื่องที่คุณได้รับอนุญาตให้ทดสอบได้อย่างไร
Kali Linux วิธีการติดตั้ง
Kali Linux สามารถติดตั้งได้โดยใช้วิธีการต่อไปนี้ แต่ละวิธีจะแลกเปลี่ยนความสะดวกสบายกับความใกล้เคียงของสภาพแวดล้อมกับฮาร์ดแวร์จริง ดังนั้นการเลือกที่เหมาะสมจึงขึ้นอยู่กับว่าคุณกำลังเรียนรู้ ดำเนินการทดลอง หรือทดสอบอุปกรณ์ไร้สาย
วิธีการวิ่ง Kali Linux:
- ติดตั้งโดยตรงบนพีซีหรือแล็ปท็อป – โดยใช้ไฟล์ ISO ของ Kali Kali Linux สามารถติดตั้งลงบนพีซีหรือแล็ปท็อปได้โดยตรง วิธีนี้เหมาะที่สุดหากคุณมีเครื่องสำรองและคุ้นเคยกับการใช้งานอยู่แล้ว Kali Linuxหากคุณวางแผนที่จะทำการทดสอบจุดเชื่อมต่อใดๆ การติดตั้ง Kali Linux แนะนำให้เชื่อมต่อโดยตรงกับแล็ปท็อปที่เปิดใช้งาน Wi-Fi เนื่องจากเครื่องเสมือนมักจะไม่ส่งสัญญาณอะแดปเตอร์ไร้สายได้อย่างราบรื่น
- เสมือนจริง (VMware, Hyper-V, Oracle VirtualBox, ซิทริกซ์) – Kali Linux รองรับไฮเปอร์ไวเซอร์ที่ใช้กันอย่างแพร่หลายทุกตัว และสามารถติดตั้งลงในไฮเปอร์ไวเซอร์ยอดนิยมได้ภายในไม่กี่นาที มีอิมเมจที่กำหนดค่าไว้ล่วงหน้าให้ดาวน์โหลดได้จาก kali.orgหรือสามารถใช้ไฟล์ ISO เพื่อติดตั้งระบบปฏิบัติการลงในไฮเปอร์ไวเซอร์ที่คุณต้องการได้ด้วยตนเอง
- คลาวด์ (Amazon AWS, Microsoft Azure) – ด้วยความนิยมของ Kali Linuxทั้ง AWS และ Azure เผยแพร่ภาพ Kali อย่างเป็นทางการในร้านค้าของตน

- แผ่นบูต USB – การใช้งาน Kali Linux ไฟล์ ISO สามารถสร้างแผ่นบูตเพื่อใช้งานได้ Kali Linux บนเครื่องที่ยังไม่ได้ติดตั้ง หรือเพื่อบูตเครื่องต้องสงสัยเข้าสู่โหมดนิติวิทยาศาสตร์
- Windows (WSL) – Kali Linux ทำงานโดยตรงบน Windows 10 และ Windows 11 ถึง Windows ระบบย่อยสำหรับลินุกซ์ (Subsystem for Linux) ไม่ใช่ฟีเจอร์เบต้าอีกต่อไปแล้ว และแพ็กเกจ Win-KeX ได้เพิ่มเดสก์ท็อปแบบกราฟิกเต็มรูปแบบลงบน WSL 2

- macOS (บูตแบบคู่หรือแบบเดี่ยว) – Kali Linux สามารถติดตั้งบนเครื่อง Mac ได้ทั้งในฐานะระบบปฏิบัติการรองหรือระบบปฏิบัติการหลัก Parallels หรือสามารถใช้ตัวจัดการบูตในตัวเพื่อกำหนดค่าการตั้งค่านี้ได้ แม้ว่าเครื่องที่ใช้ Apple Silicon จะต้องใช้เวอร์ชัน ARM64 ก็ตาม


วิธีการติดตั้ง Kali Linux การใช้ VirtualBox
นี่คือขั้นตอนการติดตั้งทีละขั้น Kali Linux ด้วย VirtualBoxและเพื่อเป็นการเริ่มต้นสำรวจเดสก์ท็อปของคุณ:
วิธีที่ง่ายที่สุด และอาจกล่าวได้ว่าเป็นวิธีที่ใช้กันอย่างแพร่หลายที่สุด คือ การติดตั้ง Kali Linux และเรียกใช้จาก Oracle VirtualBox.
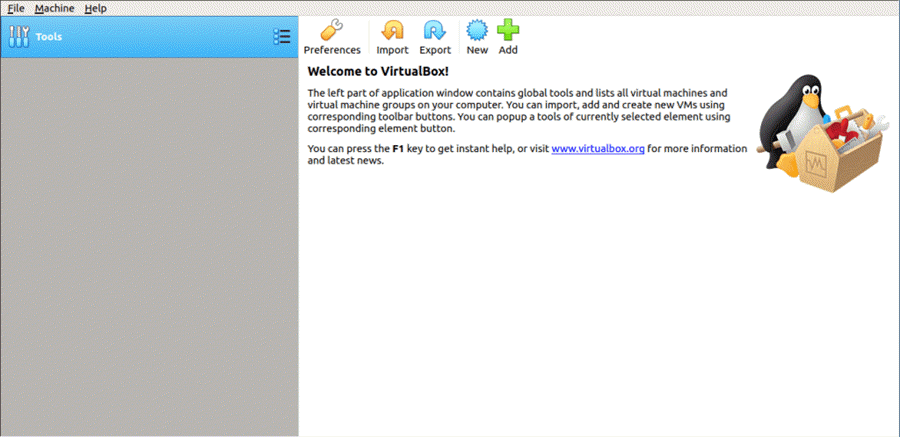
วิธีนี้ช่วยให้คุณสามารถใช้ฮาร์ดแวร์ที่มีอยู่เดิมได้ในขณะที่ทดลองใช้คุณสมบัติมากมาย Kali Linux ในสภาพแวดล้อมที่แยกตัวออกมาอย่างสมบูรณ์ ที่สำคัญที่สุดคือ ทุกอย่างฟรี: ทั้ง... Kali Linux และ Oracle VirtualBox ใช้งานได้ฟรี ไม่เสียค่าใช้จ่ายใดๆ Kali Linux บทช่วยสอนถือว่าคุณได้ติดตั้งแล้ว Oracle VirtualBox ติดตั้งระบบของคุณและเปิดใช้งานเวอร์ชวลไลเซชัน 64 บิตใน BIOS แล้ว
ขั้นตอนที่ 1) ไปที่ kali.org/get-kali/ และเลือกตัวเลือกเครื่องเสมือนที่สร้างไว้ล่วงหน้า
การดำเนินการนี้จะดาวน์โหลดอิมเมจ OVA ซึ่งสามารถนำเข้ามาได้ VirtualBox.
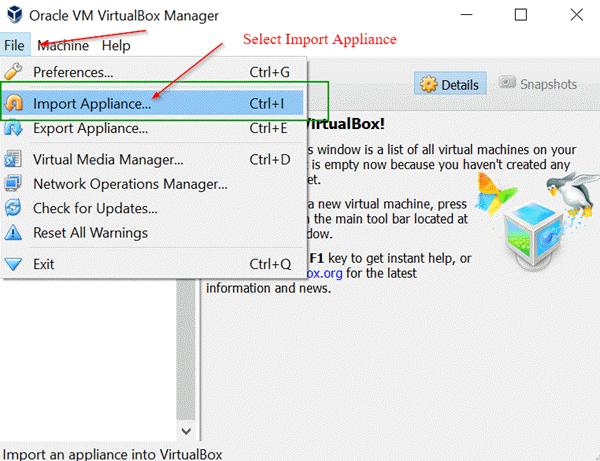
ขั้นตอนที่ 2) เปิดไฟล์ Oracle VirtualBox จากนั้นไปที่แอปพลิเคชัน และจากเมนูไฟล์ เลือก Import Appliance
เมนูไฟล์ -> นำเข้าอุปกรณ์
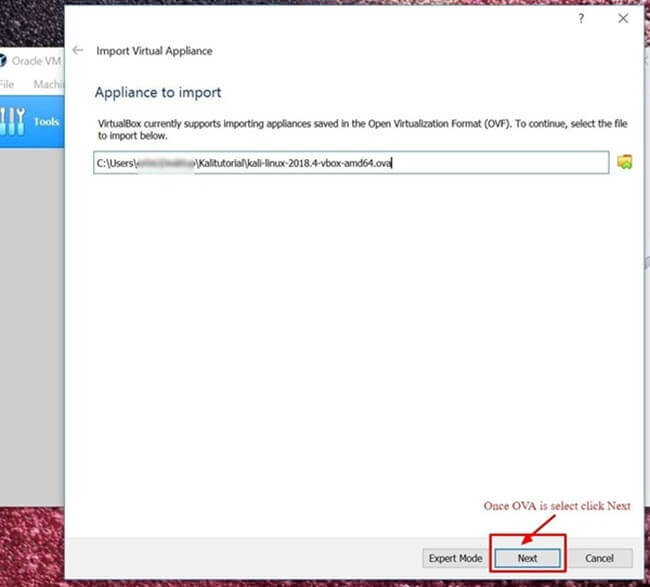
ขั้นตอนที่ 3) ในหน้าจอถัดไป “อุปกรณ์ที่จะนำเข้า” ให้เลือกตำแหน่งที่จัดเก็บไฟล์ OVA ที่ดาวน์โหลดมา แล้วคลิก เปิด
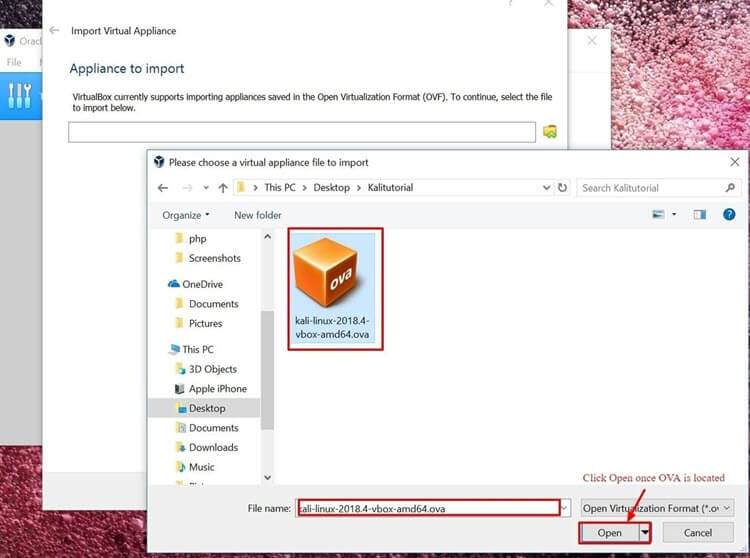
ขั้นตอนที่ 4) เมื่อคุณคลิก เปิด คุณจะถูกนำกลับไปยังหน้าจอ “เครื่องใช้ไฟฟ้าที่จะนำเข้า” เพียงคลิก ถัดไป
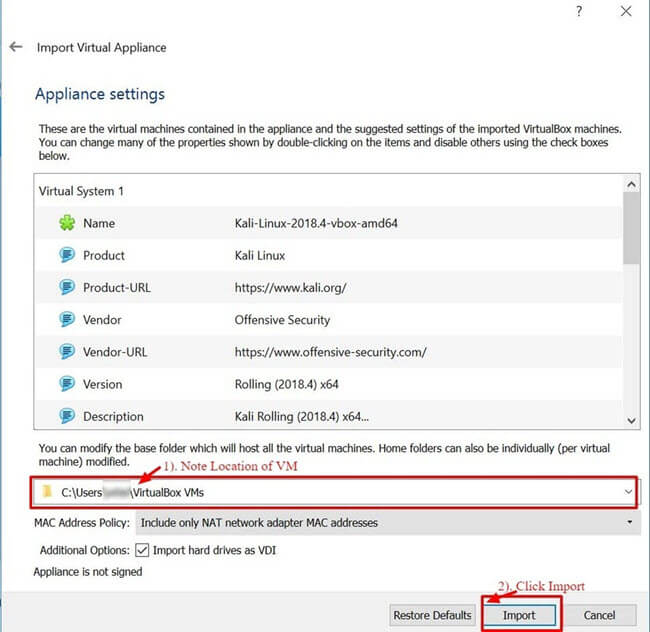
ขั้นตอนที่ 5) หน้าจอถัดไป “การตั้งค่าอุปกรณ์” จะแสดงสรุปการตั้งค่าระบบ การปล่อยให้การตั้งค่าเป็นค่าเริ่มต้นก็ใช้ได้ ตามที่แสดงในภาพหน้าจอด้านล่าง ให้จดบันทึกตำแหน่งที่จัดเก็บเครื่องเสมือน แล้วคลิกนำเข้า
ขั้นตอน 6) VirtualBox ขณะนี้จะทำการนำเข้า Kali Linux อุปกรณ์ OVA กระบวนการนี้ใช้เวลาประมาณ 5 ถึง 10 นาทีในการดำเนินการให้เสร็จสิ้น

ขั้นตอนที่ 7) ขอแสดงความยินดีด้วย Kali Linux ได้รับการติดตั้งสำเร็จแล้ว VirtualBox. ตอนนี้คุณควรเห็น Kali Linux วีเอ็มใน VirtualBox คอนโซล ต่อไปเราจะมาดูที่ Kali Linux และขั้นตอนเบื้องต้นบางประการในการดำเนินการ

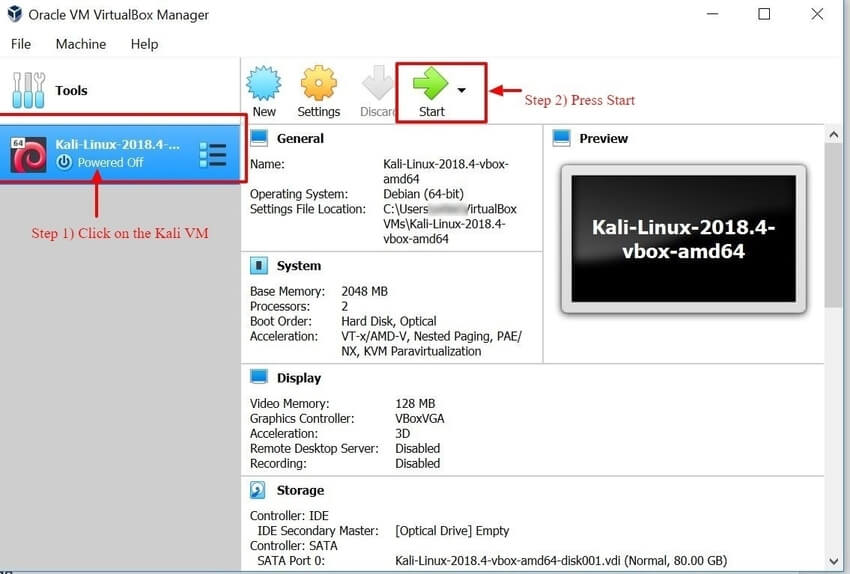
ขั้นตอนที่ 8) คลิกที่ Kali Linux VM ภายใน VirtualBox จากนั้นไปที่แดชบอร์ดแล้วคลิกเริ่ม การดำเนินการนี้จะเริ่มระบบ Kali Linux ระบบปฏิบัติการ.
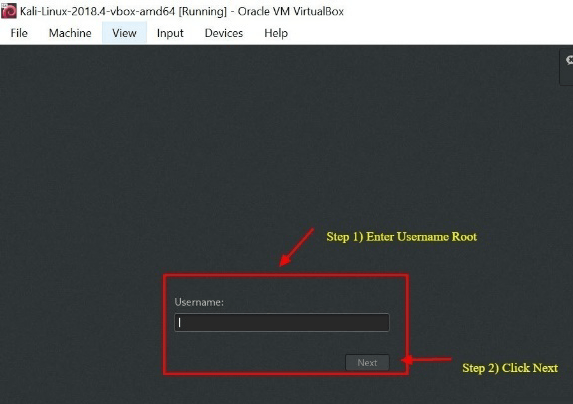
ขั้นตอนที่ 9) บนหน้าจอเข้าสู่ระบบ ให้ป้อนชื่อผู้ใช้ของคุณแล้วคลิกถัดไป ในภาพปัจจุบัน บัญชีคือ kaliไม่ รากOffensive Security ได้ลบการเข้าสู่ระบบด้วยบัญชี root เริ่มต้นใน Kali 2020.1 ออกไปแล้ว และตัวติดตั้งจะขอให้คุณสร้างบัญชีผู้ใช้มาตรฐานของคุณเองแทน
ขั้นตอนที่ 10) ป้อนรหัสผ่านที่ตรงกันแล้วคลิก เข้าสู่ระบบ สำหรับอิมเมจเครื่องเสมือนที่สร้างไว้ล่วงหน้า รหัสผ่านคือ kaliในกรณีการติดตั้งด้วยตนเอง ค่าที่ได้จะเป็นไปตามที่คุณตั้งค่าไว้ระหว่างการติดตั้ง คู่มือเก่าๆ ที่แนะนำให้ใช้ค่าเหล่านี้ ราก และ ทอร์ หากคุณระบุเวอร์ชันที่ออกก่อนปี 2020 ข้อมูลประจำตัวเหล่านั้นจะถูกปฏิเสธโดยอัตโนมัติ โปรดเปลี่ยนรหัสผ่านเริ่มต้นทุกครั้งที่เข้าสู่ระบบ
ตอนนี้คุณจะถูกนำเสนอด้วย Kali Linux หน้าเดสก์ท็อป GUI ขอแสดงความยินดี คุณได้เข้าสู่ระบบเรียบร้อยแล้ว Kali Linux.

เริ่มต้นใช้งาน Kali Linux GUI
เดสก์ท็อป Kali มีส่วนประกอบสำคัญอยู่ไม่กี่อย่างที่คุณควรสังเกตและทำความคุ้นเคยทันที ได้แก่ แท็บแอปพลิเคชัน แท็บสถานที่ และ... Kali Linux dock. ภาพหน้าจอด้านล่างแสดงทั้งสามอย่างบนเดสก์ท็อปที่เพิ่งบูตเสร็จ

แท็บแอปพลิเคชัน – แสดงรายการแบบดรอปดาวน์กราฟิกของแอปพลิเคชันและเครื่องมือทั้งหมดที่ติดตั้งไว้ล่วงหน้า Kali Linux. Revการดูแท็บแอปพลิเคชันเป็นวิธีที่ดีในการทำความคุ้นเคยกับฟีเจอร์ต่างๆ มากมาย Kali Linux ระบบปฏิบัติการ แอปพลิเคชันทั้งสองที่จะกล่าวถึงในภายหลังนี้ Kali Linux บทเรียนนี้เกี่ยวกับ Nmap และ Metasploit แอปพลิเคชันต่างๆ ถูกจัดกลุ่มเป็นหมวดหมู่ที่มีหมายเลขกำกับ ทำให้การค้นหาเครื่องมือที่ต้องการทำได้ง่ายขึ้นมาก
การเข้าถึงแอปพลิเคชัน
ขั้นตอนที่ 1) คลิกที่แท็บแอปพลิเคชัน
ขั้นตอนที่ 2) เลือกหมวดหมู่ที่คุณสนใจสำรวจ
ขั้นตอนที่ 3) คลิกที่แอปพลิเคชันที่คุณต้องการเริ่มใช้งาน

แท็บสถานที่ – คล้ายกับแท็บกราฟิกอื่นๆ ทั่วไป ระบบปฏิบัติการเช่น Windows or macOSการเข้าถึงโฟลเดอร์ รูปภาพ และเอกสารของคุณอย่างรวดเร็วเป็นสิ่งสำคัญ เมนู "สถานที่" บน Kali Linux เพื่อให้สามารถเข้าถึงข้อมูลได้ โดยค่าเริ่มต้นจะประกอบด้วย หน้าแรก เดสก์ท็อป เอกสาร ดาวน์โหลด เพลง รูปภาพ วิดีโอ คอมพิวเตอร์ และเรียกดูเครือข่าย
การเข้าถึงสถานที่
ขั้นตอนที่ 1) คลิกที่แท็บ สถานที่
ขั้นตอนที่ 2) เลือกสถานที่ที่คุณต้องการเข้าถึง

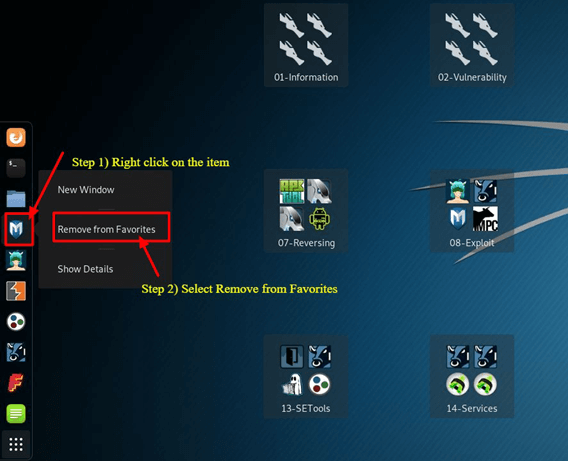
Kali Linux ท่าเทียบเรือ – คล้ายกับ macOS ท่าเทียบเรือหรือ Microsoft Windows แถบงาน Kali Linux แถบ Dock ช่วยให้เข้าถึงแอปพลิเคชันที่ใช้งานบ่อยและแอปพลิเคชันโปรดได้อย่างรวดเร็ว สามารถเพิ่มหรือลบแอปพลิเคชันได้อย่างง่ายดาย
วิธีลบรายการออกจาก Dock
ขั้นตอนที่ 1) คลิกขวาที่ไอคอนในแถบ Dock
ขั้นตอนที่ 2) เลือก "ลบออกจากรายการโปรด"
วิธีเพิ่มรายการลงในด็อก
การเพิ่มไอเทมลงในแถบ Dock นั้นคล้ายกับการลบไอเทมออกมาก
ขั้นตอนที่ 1) คลิกที่ปุ่ม "แสดงแอปพลิเคชัน" ที่ด้านล่างของแถบ Dock
ขั้นตอนที่ 2) คลิกขวาที่แอปพลิเคชัน
ขั้นตอนที่ 3) เลือก "เพิ่มในรายการโปรด"
เมื่อดำเนินการเสร็จสิ้นแล้ว รายการดังกล่าวจะปรากฏอยู่ในช่องเก็บของ ดังที่แสดงด้านล่าง

Kali Linux นอกจากนี้ยังมีคุณสมบัติอื่นๆ อีกมากมายที่ทำให้เป็นตัวเลือกหลักสำหรับวิศวกรด้านความปลอดภัยและแฮกเกอร์ การกล่าวถึงคุณสมบัติทั้งหมดนั้นเป็นไปไม่ได้ในบทความเดียว Kali Linux บทแนะนำ: สำรวจปุ่มต่างๆ บนเดสก์ท็อปตามความสะดวกของคุณ เครื่องมือสองอย่างที่ควรให้ความสนใจเป็นพิเศษคือเครื่องสแกน ซึ่งมักพบได้ในเกือบทุกการใช้งาน
Nmap คืออะไร?
Network MapperNmap หรือที่รู้จักกันดีในชื่อโปรแกรมเครือข่าย เป็นยูทิลิตี้โอเพนซอร์สฟรีที่ใช้สำหรับการค้นหาและสำรวจเครือข่าย การสแกนช่องโหว่ผู้เชี่ยวชาญด้านความปลอดภัยใช้ Nmap เพื่อค้นหาอุปกรณ์ที่ทำงานอยู่ในสภาพแวดล้อมของตน Nmap ยังสามารถเปิดเผยบริการและพอร์ตที่แต่ละโฮสต์ให้บริการ ซึ่งเผยให้เห็นความเสี่ยงด้านความปลอดภัยที่อาจเกิดขึ้น ในระดับพื้นฐานที่สุด ลองนึกถึง Nmap ว่าเป็นเหมือนเครื่องมือตรวจสอบอุปกรณ์ต่างๆ ping ยิ่งทักษะทางเทคนิคของคุณพัฒนามากเท่าไหร่ คุณก็จะยิ่งได้ใช้ประโยชน์จากมันมากขึ้นเท่านั้น
Nmap มีความยืดหยุ่นในการตรวจสอบทั้งโฮสต์เดียวหรือเครือข่ายขนาดใหญ่ที่มีอุปกรณ์และซับเน็ตหลายร้อยหรือหลายพันรายการ ความยืดหยุ่นนี้พัฒนาขึ้นเรื่อย ๆ ในช่วงหลายปีที่ผ่านมา แต่โดยพื้นฐานแล้ว Nmap ยังคงเป็นเครื่องมือสแกนพอร์ตที่รวบรวมข้อมูลโดยการส่งแพ็กเก็ตดิบไปยังระบบโฮสต์ จากนั้น Nmap จะรอรับการตอบสนองและพิจารณาว่าพอร์ตเปิด ปิด หรือถูกกรองอยู่หรือไม่
การสแกนแรกที่คุณควรรู้จักคือการสแกนพื้นฐานของ Nmap ซึ่งจะตรวจสอบพอร์ต TCP 1000 พอร์ตแรก เมื่อพบพอร์ตแล้ว ระบบจะรายงานว่าพอร์ตนั้นเปิด ปิด หรือถูกกรอง โดยปกติแล้วการถูกกรองหมายความว่ามีไฟร์วอลล์ติดตั้งอยู่และกำลังแก้ไขการรับส่งข้อมูลบนพอร์ตนั้นๆ ด้านล่างนี้คือรายการคำสั่ง Nmap ที่สามารถใช้เพื่อเรียกใช้การสแกนแบบเริ่มต้นได้
nmap Target การเลือก
| สแกน IP เดียว | nmap 192.168.1.1 |
| สแกนโฮสต์ | nmap www.testnetwork.com |
| สแกนช่วงของ IP | nmap 192.168.1.1-20 |
| สแกนซับเน็ต | nmap 192.168.1.0/24 |
| สแกนเป้าหมายจากไฟล์ข้อความ | nmap -iL รายการของ ipaddresses.txt |
วิธีดำเนินการสแกน Nmap ขั้นพื้นฐาน Kali Linux
เพื่อเรียกใช้การสแกน Nmap พื้นฐาน Kali Linuxทำตามขั้นตอนด้านล่างนี้ ดังที่ตารางด้านบนแสดง คุณสามารถสแกน IP เดียว ชื่อ DNS ช่วงของที่อยู่ IP ซับเน็ตทั้งหมด หรือรายการเป้าหมายที่อ่านจากไฟล์ข้อความได้ สำหรับตัวอย่างนี้ เราจะสแกนที่อยู่ IP ของ localhost ซึ่งเป็นระบบที่คุณเป็นเจ้าของเสมอ
ขั้นตอนที่ 1) จากเมนูแถบ Dock ให้คลิกที่แท็บที่สอง ซึ่งก็คือ Terminal
ขั้นตอนที่ 2) เมื่อหน้าต่างเทอร์มินัลเปิดขึ้น ให้ป้อนคำสั่ง ifconfig คำสั่งนี้จะแสดงที่อยู่ IP ภายในเครื่องของคุณ Kali Linux ระบบ ในตัวอย่างนี้ ที่อยู่ IP ภายในเครื่องคือ 10.0.2.15
ขั้นตอนที่ 3) จดบันทึกที่อยู่ IP ภายในเครื่องไว้
ขั้นตอนที่ 4) ในหน้าต่างเทอร์มินัลเดียวกัน ให้ป้อนคำสั่ง nmap 10.0.2.15 คำสั่งนี้จะสแกนพอร์ต 1000 พอร์ตแรกบน localhost เนื่องจากเป็นการติดตั้งแบบพื้นฐาน จึงไม่ควรมีพอร์ตใดเปิดอยู่
ขั้นตอน 5) Revดูผลลัพธ์

โดยค่าเริ่มต้น Nmap จะสแกนเฉพาะ 1000 พอร์ตแรกเท่านั้น หากคุณต้องการสแกนพอร์ตทั้งหมด 65535 พอร์ต ให้แก้ไขคำสั่งด้านบนโดยเพิ่ม -p- เข้าไป
Nmap 10.0.2.15 -p-
การสแกนระบบปฏิบัติการ Nmap
อีกหนึ่งคุณสมบัติพื้นฐานแต่มีประโยชน์ของ Nmap คือความสามารถในการตรวจจับระบบปฏิบัติการของเครื่องโฮสต์ Kali Linux โดยปกติแล้วจะปลอดภัย ดังนั้นในตัวอย่างนี้ ระบบโฮสต์ที่กำลังทำงานอยู่ Oracle VirtualBox ถูกนำมาใช้แทน ระบบโฮสต์คือ Windows เครื่องจักรที่ 10.28.2.26
ในหน้าต่างเทอร์มินัล ให้ป้อนคำสั่ง Nmap ต่อไปนี้:
nmap 10.28.2.26 – A
Revดูผลลัพธ์
การเพิ่ม -A จะบอกให้ Nmap ทำการสแกนพอร์ตและตรวจจับบริการและระบบปฏิบัติการด้วย โปรดทราบว่าคำสั่งข้างต้นจะแสดงรูปแบบตามต้นฉบับ เมื่อเรียกใช้คำสั่ง ให้ใส่เครื่องหมายขีดกลางธรรมดา (-) ก่อนตัว A

Nmap เป็นเครื่องมือสำคัญในชุดเครื่องมือของผู้เชี่ยวชาญด้านความปลอดภัยทุกคน ใช้คำสั่ง nmap -h เพื่อสำรวจตัวเลือกและคำสั่งเพิ่มเติม เมื่อคุณรู้แล้วว่ามีอะไรกำลังดักฟังอยู่บนเครือข่ายที่คุณควบคุม คำถามต่อไปคือบริการเหล่านั้นมีความเสี่ยงต่ออะไรบ้าง ซึ่งเป็นจุดที่ Metasploit เข้ามามีบทบาท
Metasploit คืออะไร?
Metasploit Framework เป็นโครงการโอเพนซอร์สที่ให้บริการแหล่งข้อมูลสาธารณะสำหรับการวิจัยช่องโหว่และพัฒนาซอฟต์แวร์ping Metasploit เป็นซอฟต์แวร์ที่ Rapid7 เป็นเจ้าของและพัฒนามาตั้งแต่ปี 2009 และเวอร์ชันชุมชนฟรีก็ยังคงมีให้ใช้งานอยู่ Kali Linuxมันยังคงเป็นเฟรมเวิร์กสำหรับการทดสอบการเจาะระบบที่ใช้กันอย่างแพร่หลายที่สุดในโลก
สิ่งสำคัญคือต้องระมัดระวังเมื่อใช้ Metasploit เนื่องจาก1การสแกนเครือข่ายหรือสภาพแวดล้อมที่ไม่ใช่ของคุณนั้นผิดกฎหมายในเขตอำนาจศาลส่วนใหญ่ ในกรณีนี้ Kali Linux ในบทเรียน Metasploit นี้ เราจะแสดงวิธีการเริ่มต้นใช้งาน Metasploit และทำการสแกนเบื้องต้นกับซับเน็ตในห้องปฏิบัติการของคุณเอง Metasploit ถือเป็นยูทิลิตี้ขั้นสูงและต้องใช้เวลาในการเรียนรู้ แต่เมื่อคุณคุ้นเคยกับมันแล้ว เฟรมเวิร์กนี้จะกลายเป็นทรัพยากรที่มีค่าอย่างยิ่ง
Metasploit และ Nmap
ภายใน Metasploit เราสามารถใช้ Nmap ได้ ในกรณีนี้ คุณจะได้เรียนรู้วิธีการสแกนระบบภายในเครื่องของคุณ VirtualBox แยกซับเน็ตจาก Metasploit โดยใช้ยูทิลิตี้ Nmap ที่กล่าวถึงข้างต้น
ขั้นตอนที่ 1) บนแท็บแอปพลิเคชัน เลื่อนลงไปที่ 08-เครื่องมือโจมตี (Exploitation Tools) แล้วเลือก Metasploit
ขั้นตอนที่ 2) หน้าต่างเทอร์มินัลจะเปิดขึ้นพร้อมกับข้อความ msf ในพรอมต์ นี่คือ Metasploit
ขั้นตอนที่ 3) ป้อนคำสั่งต่อไปนี้:
db_nmap -V -sV 10.0.2.15/24
(โปรดแทนที่ 10.0.2.15 ด้วยที่อยู่ IP ภายในเครื่องของคุณเอง)
ที่นี่:
db_ ย่อมาจากฐานข้อมูล
-V หมายถึงโหมดแสดงรายละเอียด
-sV ย่อมาจากการตรวจหาเวอร์ชันบริการ
ผลลัพธ์จะถูกบันทึกโดยตรงลงในฐานข้อมูล Metasploit ดังที่แสดงด้านล่าง

ยูทิลิตี้การใช้ประโยชน์จาก Metasploit
Metasploit มีความแข็งแกร่งทั้งในด้านคุณสมบัติและความยืดหยุ่น การใช้งานทั่วไปอย่างหนึ่งคือการตรวจสอบว่าช่องโหว่ที่รู้จักใดบ้างที่เกี่ยวข้องกับโฮสต์ที่คุณค้นพบ ด้านล่างนี้เราจะอธิบายขั้นตอนการแสดงรายการและกรองโมดูลที่มีอยู่บนเครื่องทดลองที่คุณควบคุม
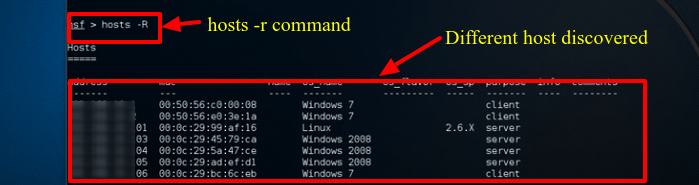
ขั้นตอนที่ 1) สมมติว่า Metasploit ยังเปิดอยู่ ให้พิมพ์ Hosts -R ในหน้าต่างเทอร์มินัล คำสั่งนี้จะเพิ่มโฮสต์ที่ค้นพบใหม่ลงในฐานข้อมูลของ Metasploit
ขั้นตอนที่ 2) พิมพ์ “show exploits” คำสั่งนี้จะแสดงรายละเอียดโมดูลทั้งหมดที่มีให้ใช้งานใน Metasploit

ขั้นตอนที่ 3) ตอนนี้ให้จำกัดรายชื่อให้แคบลงด้วยคำสั่งนี้: ค้นหาชื่อ: Windows 7. การค้นหานี้จะค้นหาโมดูลที่กล่าวถึงโดยเฉพาะ Windows 7. ระบบปฏิบัติการที่ใช้ในตัวอย่างแล็บนี้ ขึ้นอยู่กับสภาพแวดล้อมของคุณ คุณอาจต้องเปลี่ยนพารามิเตอร์การค้นหาให้ตรงกับประเภทเครื่องที่คุณได้รับอนุญาตให้ทดสอบ ไม่ว่าจะเป็น macOS หรือระบบ Linux อื่นๆ
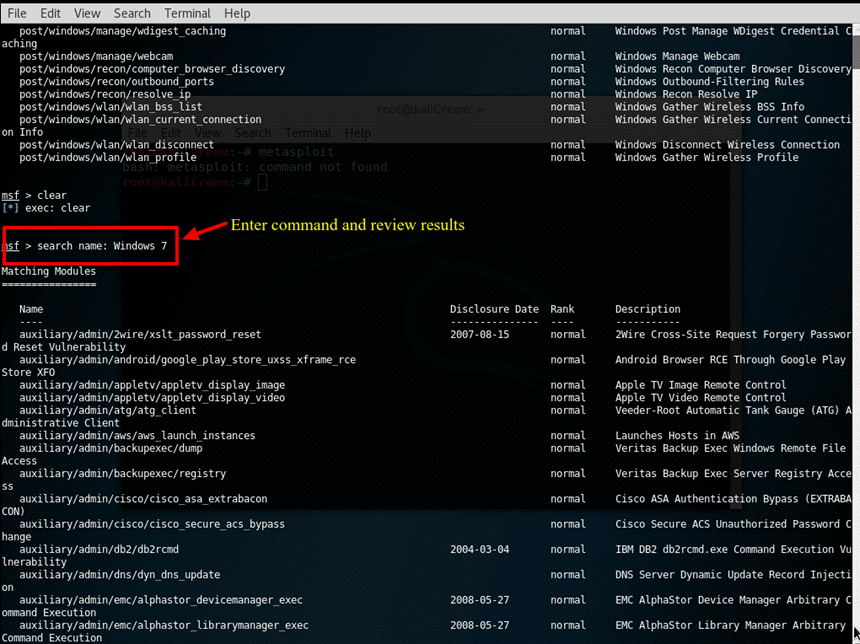
ขั้นตอนที่ 4) สำหรับบทเรียนนี้ เราจะใช้ Apple เป็นตัวอย่าง iTunes พบช่องโหว่ในรายการ หากต้องการโหลดโมดูล ให้ป้อนเส้นทางแบบเต็มที่แสดงในผลการค้นหา: use exploit/windows/browse/apple_itunes_playlist

ขั้นตอนที่ 5) เมื่อโมดูลโหลดสำเร็จ หน้าต่างคำสั่งจะเปลี่ยนไปแสดงชื่อโมดูลตามด้วยเครื่องหมาย > ดังที่แสดงในภาพหน้าจอข้างต้น
ขั้นตอนที่ 6) ป้อน "แสดงตัวเลือก" เพื่อตรวจสอบการตั้งค่าที่มีให้สำหรับโมดูลนั้นๆ แต่ละโมดูลมีตัวเลือกที่แตกต่างกัน

ควรใช้งานทุกอย่างข้างต้นเฉพาะกับเครื่องที่คุณเป็นเจ้าของหรือได้รับอนุญาตเป็นลายลักษณ์อักษรให้ทดสอบเท่านั้น หากใช้ในลักษณะนั้น Nmap และ Metasploit จะกลายเป็น... Kali Linux เปลี่ยนให้เป็นแพลตฟอร์มการตรวจสอบที่ใช้งานได้จริง แทนที่จะเป็นภาระ และคำถามด้านล่างนี้ครอบคลุมประเด็นที่ผู้เริ่มต้นส่วนใหญ่มักยกขึ้นมาถามต่อไป
