
SAP USR40: วิธีการตั้งค่าการจำกัดรหัสผ่าน
 เจสสิก้า เบลค
⚡ สรุปอย่างชาญฉลาด
SAP USR40 คือตารางที่ใช้ในการกำหนดข้อจำกัดของรหัสผ่าน SAP โดยการขึ้นบัญชีดำรหัสผ่านที่ไม่ได้รับอนุญาต เมื่อรวมกับพารามิเตอร์โปรไฟล์การเข้าสู่ระบบ ระบบจะบังคับใช้ความยาวขั้นต่ำ วันหมดอายุ และรูปแบบที่ต้องห้าม เพื่อเสริมสร้างความปลอดภัยของบัญชีทั่วทั้งระบบ
กฎการตั้งรหัสผ่านที่เข้มงวดเป็นด่านแรกในการป้องกันภัยคุกคามใดๆ SAP ระบบนี้อธิบายวิธีการตั้งค่าข้อจำกัดของรหัสผ่านโดยใช้ตาราง USR40 และพารามิเตอร์โปรไฟล์การเข้าสู่ระบบที่เกี่ยวข้อง ซึ่งควบคุมความยาวของรหัสผ่าน วันหมดอายุ และรูปแบบที่ต้องห้าม
USR40 คืออะไรใน SAP?
USR40 คือ SAP ตารางที่จัดเก็บ รหัสผ่านที่ไม่ได้รับอนุญาต—คำและรูปแบบที่ผู้ใช้ไม่ได้รับอนุญาตให้ตั้งค่า นี่เป็นส่วนสำคัญของ SAP นโยบายรหัสผ่าน โดยทำงานร่วมกับ เข้าสู่ระบบ/* พารามิเตอร์โปรไฟล์ที่ควบคุมความยาวและการหมดอายุของรหัสผ่าน ผู้ดูแลระบบรักษาความปลอดภัยจะดูแลรักษาตารางนี้ด้วยธุรกรรมต่างๆ SM30.
ด้วยการระบุค่าที่อ่อนแอหรือคาดเดาได้ เช่น ชื่อบริษัท “รหัสผ่าน” หรือลำดับตัวเลขทั่วไป USR40 จึงบังคับให้ผู้ใช้เลือกใช้ข้อมูลประจำตัวที่แข็งแกร่งขึ้น เนื่องจากรายการต่างๆ รองรับสัญลักษณ์ตัวแทน (wildcard) แถวเดียวจึงสามารถบล็อกรหัสผ่านทั้งตระกูลได้ การดูแลรักษา USR40 เป็นขั้นตอนที่ง่ายแต่มีประสิทธิภาพในการเพิ่มความปลอดภัย SAP ความปลอดภัย และการปฏิบัติตามข้อกำหนดด้านการตรวจสอบและการปฏิบัติตามกฎระเบียบ
การระบุรหัสผ่านที่ไม่ได้รับอนุญาต
คุณสามารถป้องกันไม่ให้ผู้ใช้เลือกรหัสผ่านที่คุณไม่ต้องการอนุญาตได้ หากต้องการห้ามใช้รหัสผ่าน ให้ป้อนรหัสผ่านในตาราง USR40 คุณสามารถรักษาตาราง USR40 ได้ด้วยธุรกรรม SM30 ใน USR40คุณสามารถระบุรหัสผ่านที่ไม่อนุญาตโดยทั่วไปได้หากต้องการ มีอักขระตัวแทนสองตัว:
- ? ย่อมาจากอักขระตัวเดียว
- * หมายถึงลำดับของอักขระผสมใดๆ ที่มีความยาวเท่าใดก็ได้
* 123 ในตาราง USR40 ห้ามไม่ให้รหัสผ่านใด ๆ ที่ขึ้นต้นด้วยลำดับ “123”
* * * * * * * * 123 ห้ามมิให้รหัสผ่านใด ๆ ที่มีลำดับ “123”
เอบี? ห้ามใช้รหัสผ่านทั้งหมดที่ขึ้นต้นด้วย “AB” และมีอักขระเพิ่มเติมหนึ่งตัว: “ABA”, “ABB”, “ABC” และอื่นๆ
วิธีการตั้งค่าข้อจำกัดรหัสผ่านใน USR40
ในการตั้งค่าการจำกัดรหัสผ่านให้ทำตามขั้นตอนด้านล่าง:-
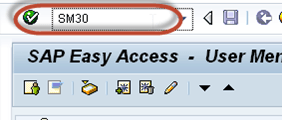
ขั้นตอน 1) ดำเนินการรหัส T SM30
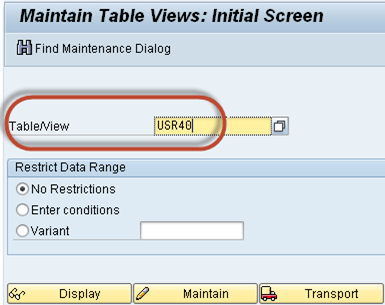
ขั้นตอน 2) ป้อนชื่อตาราง USR40 ในช่อง "ตาราง/มุมมอง"
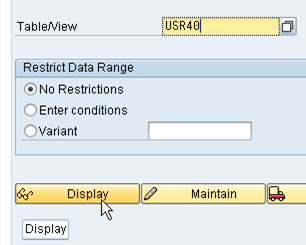
ขั้นตอน 3) คลิกปุ่มแสดง
ขั้นตอน 4) ป้อนสตริงนิพจน์รหัสผ่าน
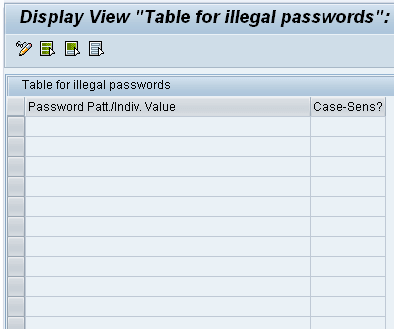
แค่นั้นแหละสำหรับการจัดการรหัสผ่าน!
พารามิเตอร์โปรไฟล์รหัสผ่านหลักใน SAP
คุณสามารถใช้พารามิเตอร์โปรไฟล์ระบบต่อไปนี้เพื่อระบุความยาวขั้นต่ำของรหัสผ่านและความถี่ที่ผู้ใช้จะต้องเปลี่ยนรหัสผ่านของตน
- เข้าสู่ระบบ/min_password_lng: ความยาวรหัสผ่านขั้นต่ำ ค่าเริ่มต้น: อักขระสามตัว คุณสามารถตั้งค่าเป็นค่าใดก็ได้ระหว่าง 3 ถึง 8
- เข้าสู่ระบบ/รหัสผ่าน_หมดอายุ_เวลา: จำนวนวันที่รหัสผ่านจะหมดอายุ เพื่อให้ผู้ใช้สามารถเก็บรหัสผ่านของตนได้ไม่จำกัด ให้ปล่อยค่าที่ตั้งไว้เป็นค่าเริ่มต้น 0
ทันสมัย SAP ระบบมีพารามิเตอร์เพิ่มเติมอีกหลายอย่างที่ช่วยให้คุณสามารถกำหนดความซับซ้อนได้ โปรดระบุพารามิเตอร์เหล่านี้ในโปรไฟล์อินสแตนซ์ (RZ10) ควบคู่ไปกับแบล็คลิสต์ USR40:
| พารามิเตอร์ | จุดมุ่งหมาย |
|---|---|
| เข้าสู่ระบบ/min_password_lng | จำนวนอักขระขั้นต่ำในรหัสผ่าน |
| ชื่อผู้ใช้/รหัสผ่านขั้นต่ำ_หลายหลัก | จำนวนหลักขั้นต่ำที่ต้องการ |
| ล็อกอิน/รหัสผ่านขั้นต่ำ_ตัวอักษร | จำนวนตัวอักษรขั้นต่ำที่ต้องการ |
| ล็อกอิน/รหัสผ่านขั้นต่ำพิเศษ | จำนวนอักขระพิเศษขั้นต่ำที่ต้องการ |
| เข้าสู่ระบบ/รหัสผ่าน_หมดอายุ_เวลา | ไม่กี่วันก่อนถึงกำหนดเปลี่ยนรหัสผ่าน |
| ขนาดประวัติการเข้าสู่ระบบ/รหัสผ่าน | จำนวนรหัสผ่านเก่าที่ไม่สามารถนำกลับมาใช้ใหม่ได้ |
แนวทางปฏิบัติที่ดีที่สุดสำหรับ SAP การรักษาความปลอดภัยรหัสผ่าน
ผสานข้อจำกัดของตารางและพารามิเตอร์โปรไฟล์เข้าไว้ในนโยบายเดียวที่สามารถบังคับใช้ได้ แนวทางปฏิบัติต่อไปนี้ช่วยให้รหัสผ่านมีความปลอดภัยและเป็นไปตามข้อกำหนด:
- ค่าที่ไม่สามารถคาดเดาได้ในรายการแบล็คลิสต์: เพิ่มชื่อบริษัท ฤดูกาล และลำดับทั่วไปลงใน USR40 โดยใช้สัญลักษณ์ตัวแทน (wildcards)
- บังคับใช้ความซับซ้อน: ต้องใช้ตัวอักษร ตัวเลข และอักขระพิเศษผสมกันในช่องป้อนข้อมูลการเข้าสู่ระบบ
- เปลี่ยนรหัสผ่าน: กำหนดเวลาหมดอายุที่เหมาะสม เพื่อป้องกันไม่ให้ข้อมูลประจำตัวยังคงใช้งานได้ตลอดไป
- ป้องกันการนำกลับมาใช้ใหม่: ใช้คำสั่ง login/password_history_size เพื่อป้องกันไม่ให้ผู้ใช้กลับไปใช้รหัสผ่านเก่าซ้ำๆ
- เพิ่มชั้นการป้องกันของคุณ: รวมกฎการตั้งรหัสผ่านเข้ากับ ข้อจำกัดจำนวนครั้งในการเข้าสู่ระบบ เพื่อป้องกันการโจมตีแบบใช้กำลังดุร้าย (brute-force attacks)
