
วิธีแฮ็กเซิร์ฟเวอร์ (เว็บ)
 โอลิเวอร์โจนส์
⚡ สรุปอย่างชาญฉลาด
การแฮ็กเว็บเซิร์ฟเวอร์มุ่งเป้าไปที่ซอฟต์แวร์และการตั้งค่าที่ไม่ถูกต้องของเว็บไซต์ที่จัดเก็บข้อมูลสำคัญ เช่น รหัสผ่านและหมายเลขบัตรเครดิต หน้านี้จะอธิบายวิธีการทำงานของการโจมตีดังกล่าว และที่สำคัญกว่านั้นคือวิธีการป้องกันและเสริมความแข็งแกร่งให้กับเว็บเซิร์ฟเวอร์
การแฮ็กเว็บเซิร์ฟเวอร์คืออะไร?
เว็บเซิร์ฟเวอร์คือโปรแกรมคอมพิวเตอร์ หรือคอมพิวเตอร์ ที่ทำงานแอปพลิเคชัน หน้าที่หลักคือการรับคำขอ HTTP จากไคลเอ็นต์และส่งเว็บเพจ จากนั้นส่งการตอบกลับ HTTP กลับไป อาจอธิบายได้ว่าเป็นโปรแกรมเครื่องเสมือน การส่งข้อมูลประเภทนี้ประกอบด้วยเอกสาร HTML หรือเนื้อหาเพิ่มเติม เช่น สไตล์ชีต และ Javaต้นฉบับ
โดยทั่วไปลูกค้ามักใช้อินเทอร์เน็ตเพื่อค้นหาข้อมูลและซื้อสินค้าและบริการ ด้วยเหตุนี้องค์กรส่วนใหญ่จึงมีเว็บไซต์ เว็บไซต์ส่วนใหญ่เก็บข้อมูลสำคัญ เช่น หมายเลขบัตรเครดิต ที่อยู่อีเมล และรหัสผ่าน เป็นต้น ทำให้เว็บไซต์เหล่านี้ตกเป็นเป้าหมายของผู้โจมตี เว็บไซต์ที่ถูกดัดแปลงแก้ไขยังสามารถใช้เพื่อเผยแพร่แนวคิดทางศาสนาหรือการเมือง เป็นต้น
ในบทเรียนนี้ เราจะแนะนำเทคนิคการแฮ็กเว็บเซิร์ฟเวอร์ และวิธีการปกป้องเซิร์ฟเวอร์จากการโจมตีดังกล่าว
วิธีแฮ็กเว็บเซิร์ฟเวอร์
ในสถานการณ์จริงนี้ เราจะมาดูโครงสร้างของการโจมตีเว็บเซิร์ฟเวอร์ เราจะถือว่าเรากำลังตั้งเป้าไปที่ www.techpanda.orgเราจะไม่แฮ็กเข้าไปในโดเมนนั้นจริง ๆ เพราะเป็นการกระทำที่ผิดกฎหมาย เราจะใช้โดเมนนั้นเพื่อวัตถุประสงค์ทางการศึกษาเท่านั้น
ขั้นตอนที่ 1) สิ่งที่เราต้องการ
- เป้าหมาย www.techpanda.org
- เครื่องมือค้นหา Bing
- เครื่องมือฉีด SQL
- PHP Shell เราจะใช้ dk shell http://sourceforge.net/projects/icfdkshell/
ขั้นตอนที่ 2) การรวบรวมข้อมูล
เราจะต้องได้รับที่อยู่ IP ของเป้าหมายของเราและค้นหาเว็บไซต์อื่น ๆ ที่ใช้ที่อยู่ IP เดียวกัน
เราจะใช้เครื่องมือออนไลน์เพื่อค้นหาที่อยู่ IP ของเป้าหมายและเว็บไซต์อื่นๆ ที่ใช้ที่อยู่ IP เดียวกัน
- ป้อน URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ ในเว็บเบราว์เซอร์ของคุณ
- ป้อน www.techpanda.org เป็นเป้าหมาย

- คลิกที่ปุ่มตรวจสอบ
- คุณจะได้รับผลลัพธ์ดังต่อไปนี้

จากผลลัพธ์ข้างต้นพบว่า ที่อยู่ IP ของเป้าหมายคือ 69.195.124.112
เรายังพบว่ามี 403 โดเมนบนเว็บเซิร์ฟเวอร์เดียวกัน
ขั้นตอนต่อไปของเราคือการสแกนเว็บไซต์อื่นเพื่อหา SQL ช่องโหว่การโจมตีแบบ Injection หมายเหตุ: หากเราพบหน้าเว็บที่มีช่องโหว่ SQL บนเว็บไซต์เป้าหมาย เราจะทำการโจมตีโดยตรงโดยไม่ต้องพิจารณาเว็บไซต์อื่นๆ
- ป้อน URL www.bing.com ลงในเว็บเบราว์เซอร์ของคุณ วิธีนี้ใช้ได้เฉพาะกับ Bing เท่านั้น ห้ามใช้เครื่องมือค้นหาอื่นๆ เช่น Google หรือยาฮู
- ป้อนคำค้นหาต่อไปนี้
ip:69.195.124.112 .php?id=
ที่นี่
- “ip:69.195.124.112” จำกัดการค้นหาเฉพาะเว็บไซต์ทั้งหมดที่โฮสต์บนเว็บเซิร์ฟเวอร์ด้วยที่อยู่ IP 69.195.124.112
- “.php?id=” ค้นหา URL ตัวแปร GET ที่ใช้เป็นพารามิเตอร์สำหรับคำสั่ง SQL
คุณจะได้รับผลลัพธ์ดังต่อไปนี้
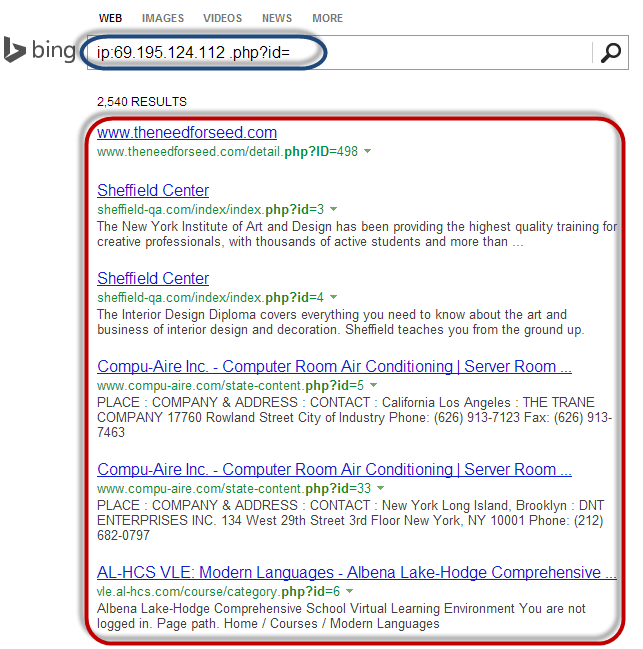
ดังที่คุณเห็นจากผลลัพธ์ข้างต้น เว็บไซต์ทั้งหมดที่ใช้ตัวแปร GET เป็นพารามิเตอร์สำหรับการแทรก SQL ได้รับการแสดงรายการแล้ว
ขั้นตอนต่อไปที่สมเหตุสมผลคือการสแกนเว็บไซต์ที่ระบุไว้เพื่อค้นหา ด้วย SQL Injection ช่องโหว่ คุณสามารถทำได้โดยใช้การโจมตี SQL Injection ด้วยตนเอง หรือใช้เครื่องมือที่ระบุไว้ในบทความนี้เกี่ยวกับการโจมตี SQL Injection
ขั้นตอนที่ 3) การอัปโหลด PHP Shell
เราจะไม่ทำการสแกนเว็บไซต์ใดๆ ที่ระบุไว้ เนื่องจากเป็นการกระทำที่ผิดกฎหมาย สมมติว่าเราสามารถล็อกอินเข้าไปในเว็บไซต์ใดเว็บไซต์หนึ่งได้แล้ว คุณจะต้องอัปโหลด PHP shell ที่คุณดาวน์โหลดมาจากที่นั่น http://sourceforge.net/projects/icfdkshell/
- เปิด URL คุณได้อัปโหลดไฟล์ dk.php ไว้ที่ใด
- คุณจะได้รับหน้าต่างดังต่อไปนี้

- การคลิกที่ Symlink URL จะทำให้คุณสามารถเข้าถึงไฟล์ในโดเมนเป้าหมายได้
เมื่อผู้โจมตีสามารถเข้าถึงไฟล์ได้แล้ว พวกเขาสามารถเข้าถึงข้อมูลประจำตัวในการเข้าสู่ระบบฐานข้อมูลและดำเนินการต่างๆ เช่น การทำลายข้อมูล หรือการดาวน์โหลดข้อมูล เช่น อีเมล ซึ่งนี่คือเหตุผลว่าทำไมมาตรการป้องกันที่จะกล่าวถึงต่อไปในบทความนี้จึงมีความสำคัญ
ช่องโหว่ของเว็บเซิร์ฟเวอร์
เว็บเซิร์ฟเวอร์คือโปรแกรมที่จัดเก็บไฟล์ (โดยปกติคือเว็บเพจ) และทำให้สามารถเข้าถึงได้ผ่านทางเครือข่ายหรืออินเทอร์เน็ต เว็บเซิร์ฟเวอร์ต้องใช้ทั้งฮาร์ดแวร์และซอฟต์แวร์ ผู้โจมตีมักจะมุ่งเป้าไปที่ช่องโหว่ในซอฟต์แวร์เพื่อเข้าถึงเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต เรามาดูกันว่ามีช่องโหว่ทั่วไปอะไรบ้างที่ผู้โจมตีใช้ประโยชน์
- การตั้งค่าเริ่มต้น – การตั้งค่าเหล่านี้ เช่น รหัสผู้ใช้และรหัสผ่านเริ่มต้น สามารถคาดเดาได้ง่ายโดยผู้โจมตี การตั้งค่าเริ่มต้นอาจอนุญาตให้ดำเนินการบางอย่างได้ เช่น การเรียกใช้คำสั่งบนเซิร์ฟเวอร์ ซึ่งอาจถูกโจมตีได้
- การตั้งค่าระบบปฏิบัติการและเครือข่ายที่ไม่ถูกต้อง – การตั้งค่าบางอย่าง เช่น การอนุญาตให้ผู้ใช้เรียกใช้คำสั่งบนเซิร์ฟเวอร์ อาจเป็นอันตรายได้หากผู้ใช้ไม่มีรหัสผ่านที่ปลอดภัย
- ข้อบกพร่องในระบบปฏิบัติการและเว็บเซิร์ฟเวอร์ – ข้อบกพร่องที่ค้นพบในซอฟต์แวร์ระบบปฏิบัติการหรือเว็บเซิร์ฟเวอร์สามารถถูกใช้ประโยชน์เพื่อเข้าถึงระบบโดยไม่ได้รับอนุญาตได้เช่นกัน
นอกเหนือจากช่องโหว่ของเว็บเซิร์ฟเวอร์ที่กล่าวมาข้างต้นแล้ว ปัจจัยต่อไปนี้ก็อาจนำไปสู่การเข้าถึงโดยไม่ได้รับอนุญาตได้เช่นกัน
- การขาดนโยบายและขั้นตอนด้านความปลอดภัย – การขาดนโยบายและขั้นตอนด้านความปลอดภัย เช่น การอัปเดตซอฟต์แวร์ป้องกันไวรัส และการแก้ไขช่องโหว่ของระบบปฏิบัติการและซอฟต์แวร์เว็บเซิร์ฟเวอร์ อาจสร้างช่องโหว่ให้ผู้โจมตีได้
ประเภทของเว็บเซิร์ฟเวอร์
ต่อไปนี้คือรายชื่อเว็บเซิร์ฟเวอร์ที่ใช้กันทั่วไป
- Apache – นี่คือเว็บเซิร์ฟเวอร์ที่ใช้กันทั่วไปบนอินเทอร์เน็ต มันใช้งานได้บนหลายแพลตฟอร์ม แต่โดยปกติแล้วจะติดตั้งบน Linux เว็บไซต์ PHP ส่วนใหญ่จึงโฮสต์อยู่บน Apache อาปาเช่ เซิร์ฟเวอร์
- บริการข้อมูลอินเทอร์เน็ต (IIS) – พัฒนาโดย Microsoft. มันทำงาน Windows และเป็นเว็บเซิร์ฟเวอร์ที่ใช้มากเป็นอันดับสองบนอินเทอร์เน็ต เว็บไซต์ asp และ aspx ส่วนใหญ่โฮสต์อยู่ เซิร์ฟเวอร์ไอไอเอส.
- Apache Tomcat – ส่วนใหญ่ Java หน้าเซิร์ฟเวอร์ (JSP) เว็บไซต์โฮสต์อยู่บนเว็บเซิร์ฟเวอร์ประเภทนี้
- เว็บเซิร์ฟเวอร์อื่นๆ – ซึ่งรวมถึงเว็บเซิร์ฟเวอร์ของโนเวลล์และ IBMเซิร์ฟเวอร์ Lotus Domino ของ
ประเภทของการโจมตีเว็บเซิร์ฟเวอร์
ผู้โจมตีใช้วิธีการหลายอย่างในการโจมตีเว็บเซิร์ฟเวอร์ ซึ่งรวมถึงวิธีการดังต่อไปนี้:
- การโจมตีแบบ Directory traversal – การโจมตีประเภทนี้ใช้ประโยชน์จากข้อบกพร่องในเว็บเซิร์ฟเวอร์เพื่อเข้าถึงไฟล์และโฟลเดอร์ที่ไม่ได้รับอนุญาต ซึ่งไม่ใช่ไฟล์และโฟลเดอร์สาธารณะ เมื่อผู้โจมตีเข้าถึงได้แล้ว พวกเขาสามารถดาวน์โหลดข้อมูลสำคัญ เรียกใช้คำสั่งบนเซิร์ฟเวอร์ หรือติดตั้งซอฟต์แวร์ที่เป็นอันตรายได้
- การโจมตีแบบปฏิเสธการให้บริการ (Denial of Service Attacks) – การโจมตีประเภทนี้อาจทำให้เว็บเซิร์ฟเวอร์ล่มหรือไม่สามารถใช้งานได้สำหรับผู้ใช้งานทั่วไป
- การโจรกรรมระบบชื่อโดเมน (DNS Hijacking) – การโจมตีประเภทนี้จะเปลี่ยนการตั้งค่า DNS ให้ชี้ไปยังเว็บเซิร์ฟเวอร์ของผู้โจมตี ส่งผลให้การรับส่งข้อมูลทั้งหมดที่ควรจะส่งไปยังเว็บเซิร์ฟเวอร์นั้นถูกเปลี่ยนเส้นทางไปยังเซิร์ฟเวอร์ที่ไม่ถูกต้อง
- การดักฟัง – ข้อมูลที่ไม่ได้เข้ารหัสซึ่งส่งผ่านเครือข่ายอาจถูกดักฟังและนำไปใช้เพื่อเข้าถึงเว็บเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต
- การฟิชชิง – ในการโจมตีประเภทนี้ ผู้โจมตีจะปลอมตัวเป็นเว็บไซต์จริงและดึงดูดผู้ใช้งานให้เข้าไปยังเว็บไซต์ปลอมนั้น ผู้ใช้งานที่ไม่ระมัดระวังอาจถูกหลอกให้ส่งข้อมูลสำคัญ เช่น รายละเอียดการเข้าสู่ระบบ หมายเลขบัตรเครดิต เป็นต้น
- ฟาร์มมิ่ง (Pharming) – การโจมตีประเภทนี้ ผู้โจมตีจะเจาะระบบโดเมนเนมซิสเต็ม (DNS) หรือคอมพิวเตอร์ของผู้ใช้ เพื่อเปลี่ยนเส้นทางการรับส่งข้อมูลไปยังเว็บไซต์ที่เป็นอันตราย
- การทำลายเว็บไซต์ – ในการโจมตีประเภทนี้ ผู้โจมตีจะแทนที่เว็บไซต์ขององค์กรด้วยหน้าเว็บอื่นที่มีชื่อและรูปภาพของแฮ็กเกอร์ และอาจรวมถึงเพลงประกอบและข้อความต่างๆ ด้วย
ผลของการโจมตีที่สำเร็จ
- ชื่อเสียงขององค์กรอาจเสียหายอย่างร้ายแรงได้ หากผู้โจมตีแก้ไขเนื้อหาเว็บไซต์และใส่ข้อมูลที่เป็นอันตรายหรือลิงก์ไปยังเว็บไซต์ที่ไม่เหมาะสม
- เว็บเซิร์ฟเวอร์สามารถใช้ในการติดตั้งซอฟต์แวร์ที่เป็นอันตรายลงในผู้ใช้ที่เข้าชมเว็บไซต์ที่ถูกบุกรุกได้ ซอฟต์แวร์ที่เป็นอันตรายที่ถูกดาวน์โหลดลงในคอมพิวเตอร์ของผู้เข้าชมอาจเป็น... ไวรัส โทรจันหรือซอฟต์แวร์บอทเน็ต เป็นต้น
- ข้อมูลผู้ใช้ที่ถูกละเมิดอาจถูกนำไปใช้ในกิจกรรมฉ้อโกง ซึ่งอาจนำไปสู่ความเสียหายทางธุรกิจหรือการฟ้องร้องจากผู้ใช้ที่ไว้วางใจให้ข้อมูลส่วนตัวของตนแก่องค์กร
เครื่องมือโจมตีเว็บเซิร์ฟเวอร์ที่ดีที่สุด
เครื่องมือโจมตีเว็บเซิร์ฟเวอร์ที่พบได้ทั่วไปมีดังต่อไปนี้:
- Metasploit – นี่คือเครื่องมือโอเพนซอร์สสำหรับนักพัฒนาpingรวมถึงการทดสอบและการใช้โค้ดโจมตี สามารถใช้เพื่อค้นหาช่องโหว่ในเว็บเซิร์ฟเวอร์และเขียนโค้ดโจมตีที่สามารถใช้เพื่อบุกรุกเซิร์ฟเวอร์ได้
- MPack – นี่คือเครื่องมือโจมตีเว็บไซต์ มันถูกเขียนด้วยภาษา PHP และได้รับการสนับสนุนโดย MySQL เป็นเครื่องมือฐานข้อมูล เมื่อเว็บเซิร์ฟเวอร์ถูกโจมตีโดยใช้ MPack การรับส่งข้อมูลทั้งหมดจะถูกเปลี่ยนเส้นทางไปยังเว็บไซต์ดาวน์โหลดที่เป็นอันตราย
- Zeus – เครื่องมือนี้สามารถใช้เปลี่ยนคอมพิวเตอร์ที่ถูกบุกรุกให้กลายเป็นบอทหรือซอมบี้ได้ บอทคือคอมพิวเตอร์ที่ถูกบุกรุกซึ่งถูกใช้ในการโจมตีทางอินเทอร์เน็ต ส่วนบอทเน็ตคือกลุ่มของคอมพิวเตอร์ที่ถูกบุกรุก บอทเน็ตนี้สามารถนำไปใช้ในการโจมตีแบบปฏิเสธการให้บริการ (Denial of Service Attack) หรือส่งอีเมลสแปมได้
- Neosplit – เครื่องมือนี้สามารถใช้ติดตั้งโปรแกรม ลบโปรแกรม คัดลอกโปรแกรม ฯลฯ ได้
ตรวจสอบสิ่งนี้: 10 สุดยอดฟรี DDoS Attack เครื่องมือออนไลน์
วิธีหลีกเลี่ยงการโจมตีบนเว็บเซิร์ฟเวอร์
องค์กรสามารถใช้นโยบายต่อไปนี้เพื่อป้องกันตัวเองจากการโจมตีเว็บเซิร์ฟเวอร์
- การจัดการแพทช์ – คือการติดตั้งแพทช์เพื่อช่วยรักษาความปลอดภัยของเซิร์ฟเวอร์ แพทช์คือการอัปเดตที่แก้ไขข้อผิดพลาดในซอฟต์แวร์ สามารถนำแพทช์ไปใช้กับ... ระบบปฏิบัติการ และระบบเว็บเซิร์ฟเวอร์
- การติดตั้งและการกำหนดค่าระบบปฏิบัติการอย่างปลอดภัย
- การติดตั้งและการกำหนดค่าซอฟต์แวร์เว็บเซิร์ฟเวอร์อย่างปลอดภัย
- ระบบสแกนช่องโหว่ – ซึ่งรวมถึงเครื่องมือต่างๆ เช่น SnortNmap และ Scanner Access Now Easy (SANE)
- ไฟร์วอลล์สามารถใช้เพื่อหยุดการทำงานแบบง่ายๆ ได้ การโจมตี DoS โดยการบล็อกการรับส่งข้อมูลทั้งหมดที่มาจากที่อยู่ IP ต้นทางที่ระบุของผู้โจมตี
- โปรแกรมป้องกันไวรัสสามารถใช้กำจัดมัลแวร์บนเซิร์ฟเวอร์ได้
- ปิดใช้งานการบริหารจัดการระยะไกล
- ลบบัญชีเริ่มต้นและบัญชีที่ไม่ได้ใช้งานออกจากระบบ
- ควรเปลี่ยนพอร์ตและการตั้งค่าเริ่มต้น (เช่น FTP ที่พอร์ต 21) เป็นพอร์ตและการตั้งค่าที่กำหนดเอง (ตัวอย่างเช่น พอร์ต FTP ที่ 5069)
