
วิศวกรรมสังคมคืออะไร? คำจำกัดความและประเภท
 โอลิเวอร์โจนส์
⚡ สรุปอย่างชาญฉลาด
วิศวกรรมสังคมคือศิลปะแห่งการชักจูงผู้คนให้เปิดเผยข้อมูลที่เป็นความลับหรืออนุญาตให้เข้าถึงข้อมูล และหน้านี้จะอธิบายถึงวิธีการโจมตี เทคนิคที่ผู้โจมตีนิยมใช้ และมาตรการรับมือที่จะหยุดยั้งการโจมตีเหล่านั้น
วิศวกรรมสังคมคืออะไร?
วิศวกรรมสังคมคือศิลปะแห่งการชักจูงผู้ใช้ระบบคอมพิวเตอร์ให้เปิดเผยข้อมูลที่เป็นความลับ ซึ่งสามารถนำไปใช้ในการเข้าถึงระบบโดยไม่ได้รับอนุญาต คำนี้ยังครอบคลุมถึงการใช้ประโยชน์จากความใจดี ความโลภ และความอยากรู้อยากเห็นของมนุษย์ เพื่อเข้าไปในอาคารที่ห้ามเข้า หรือชักจูงผู้ใช้ให้ติดตั้งซอฟต์แวร์แบ็กดอร์ด้วย
การรู้กลอุบายที่ผู้โจมตีใช้เพื่อหลอกล่อให้ผู้คนเปิดเผยข้อมูลการเข้าสู่ระบบนั้นเป็นสิ่งสำคัญอย่างยิ่งต่อการปกป้องระบบคอมพิวเตอร์ เนื่องจากเป้าหมายคือบุคคลไม่ใช่เซิร์ฟเวอร์ ไฟร์วอลล์เพียงอย่างเดียวจึงไม่สามารถอุดช่องโหว่นี้ได้
ในบทความนี้ คุณจะได้เรียนรู้เกี่ยวกับเทคนิคการหลอกลวงทางสังคมที่พบได้ทั่วไป และมาตรการรักษาความปลอดภัยที่ใช้ต่อต้านเทคนิคเหล่านั้น
การวิศวกรรมทางสังคมทำงานอย่างไร?
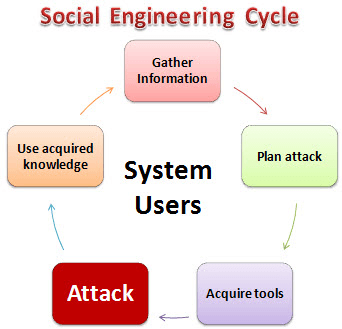
การโจมตีโดยใช้เทคนิควิศวกรรมสังคมนั้นมีรูปแบบที่ทำซ้ำได้ แผนภาพด้านล่างแสดงให้เห็นถึงห้าขั้นตอนที่ผู้โจมตีใช้
ที่นี่
- รวบรวมข้อมูลในขั้นตอนแรกนี้ ผู้โจมตีจะศึกษาหาข้อมูลเกี่ยวกับเหยื่อให้ได้มากที่สุดเท่าที่จะเป็นไปได้ โดยข้อมูลจะมาจากเว็บไซต์ของบริษัท เอกสารราชการ สื่อสังคมออนไลน์ และการสนทนาทั่วไปกับผู้ใช้งาน
- แผนโจมตีผู้โจมตีอธิบายขั้นตอนการโจมตีและระบุว่าใครจะเป็นเป้าหมายแรก
- รับเครื่องมือซึ่งรวมถึงโปรแกรมคอมพิวเตอร์และอุปกรณ์ประกอบฉากที่ใช้ในการโจมตี
- โจมตีผู้โจมตีใช้ประโยชน์จากจุดอ่อนในระบบเป้าหมาย โดยปกติแล้วจะใช้วิธีชักจูงให้บุคคลนั้นกระทำการบางอย่าง
- ใช้ความรู้ที่ได้รับรายละเอียดต่างๆ ที่เก็บรวบรวมได้ระหว่างทาง เช่น ชื่อสัตว์เลี้ยง หรือวันเกิดของผู้ก่อตั้ง จะกลายเป็นข้อมูลป้อนเข้าสำหรับการโจมตีในภายหลัง เช่น การเดารหัสผ่าน
ประเภทของการโจมตีทางวิศวกรรมสังคม
เทคนิคการหลอกลวงทางสังคมมีหลายรูปแบบสาเหตุทั้งหกประการด้านล่างนี้เป็นสาเหตุของเหตุการณ์ที่ได้รับการรายงานมากที่สุด
การใช้ประโยชน์จากความคุ้นเคย
ผู้ใช้มักไม่ค่อยระแวงคนที่รู้จักอยู่แล้ว ดังนั้นผู้โจมตีอาจใช้เวลาทำความรู้จักกับคนเหล่านั้นก่อน เช่น ในระหว่างรับประทานอาหาร พักเบรก หรือในงานสังคม ในกรณีที่อาคารต้องใช้รหัสหรือบัตรเข้าออก คนที่คุ้นเคยก็มีโอกาสมากกว่าที่จะได้รับการต้อนรับให้เปิดประตู ความคุ้นเคยแบบเดียวกันนี้ยังกระตุ้นให้ผู้คนตอบคำถามทั่วไป เช่น พบกันที่ไหน หรือชื่อครูที่โรงเรียน คำตอบเหล่านี้คือสิ่งที่ระบบกู้คืนรหัสผ่านต้องการ ดังนั้นพวกเขาจึงสามารถเข้าถึงข้อมูลได้ บัญชีอีเมล.
สถานการณ์ที่น่าหวาดกลัว
ผู้คนมักหลีกเลี่ยงใครก็ตามที่ดูโกรธหรือมีท่าทีต่อต้าน โดยใช้วิธีการนี้ ผู้โจมตีจะสร้างสถานการณ์ทะเลาะวิวาททางโทรศัพท์อย่างดุเดือดหรือโต้เถียงกับผู้ร่วมมือ จากนั้นจึงขอข้อมูลจากผู้ใช้ ผู้ใช้หลายคนมักตอบเพียงเพื่อยุติการสนทนา กลยุทธ์เดียวกันนี้ยังทำให้เจ้าหน้าที่ไม่ทำการตรวจสอบอย่างละเอียดถี่ถ้วนที่จุดตรวจรักษาความปลอดภัยอีกด้วย
ฟิชชิ่ง
การฟิชชิงใช้กลอุบายและการหลอกลวงเพื่อขโมยข้อมูลส่วนตัว ผู้หลอกลวงจะแอบอ้างเป็นบริการที่น่าเชื่อถือ เช่น เว็บเมลหรือเว็บไซต์ธนาคารออนไลน์ และขอให้ผู้ใช้ยืนยันชื่อบัญชีและรหัสผ่าน เทคนิคเดียวกันนี้ยังใช้ในการขโมยหมายเลขบัตร รหัสผ่านแบบใช้ครั้งเดียว และข้อมูลส่วนตัวอื่นๆ ด้วย
tailgating
การเดินตามหลังหมายถึงการเดินตามผู้ใช้งานที่ได้รับอนุญาตเข้าไปในพื้นที่หวงห้าม โดยด้วยมารยาททั่วไป ผู้ใช้งานนั้นจะเปิดประตูค้างไว้ และผู้ที่ใช้วิธีหลอกล่อทางสังคมก็จะเดินเข้าไปโดยไม่แสดงบัตรประจำตัว
การใช้ประโยชน์จากความอยากรู้อยากเห็นของมนุษย์
ในวิธีนี้ นักหลอกลวงทางสังคมจะวางแฟลชไดรฟ์ USB ที่ติดมัลแวร์ไว้ในจุดที่ผู้ใช้หยิบขึ้นมา โดยปกติแล้วผู้ที่พบเห็นจะเสียบแฟลชไดรฟ์เข้าไป และแฟลชไดรฟ์จะทำงานโดยอัตโนมัติ หรือล่อลวงให้ผู้ใช้เปิดไฟล์ที่มีชื่อชวนเชื่อ เช่น "เงินเดือนพนักงาน" Review.docx.
การแสวงหาประโยชน์จากความโลภของมนุษย์
มิจฉาชีพทางสังคมจะล่อลวงผู้ใช้ด้วยการสัญญาว่าจะได้เงินง่ายๆ ทางออนไลน์ จากนั้นจะขอให้พวกเขากรอกแบบฟอร์มและยืนยันตัวตนด้วยรายละเอียดบัตรเครดิต
จะป้องกันการโจมตีทางวิศวกรรมสังคมได้อย่างไร
การป้องกันเริ่มต้นจากพฤติกรรมส่วนบุคคล แนวทางปฏิบัติต่อไปนี้ช่วยป้องกันการโจมตีโดยใช้กลวิธีทางสังคมทุกประเภท:
- หลีกเลี่ยงการเสียบอุปกรณ์ USB ที่ไม่รู้จักเข้ากับคอมพิวเตอร์ของคุณ
- อย่าคลิกลิงก์ในอีเมลที่ไม่คาดคิด ให้พิมพ์ที่อยู่เว็บไซต์เอง หรือใช้บุ๊กมาร์กที่บันทึกไว้แทน
- ใช้รหัสผ่านที่ยาวและไม่ซ้ำกัน ซึ่งจัดเก็บไว้ในโปรแกรมจัดการรหัสผ่าน
- เปิดใช้งานการตรวจสอบสิทธิ์แบบหลายปัจจัย โดยเลือกใช้แอปหรือคีย์ฮาร์ดแวร์แทนการส่ง SMS
- ควรระมัดระวังมิตรภาพที่เกิดขึ้นทางออนไลน์เพียงอย่างเดียว ซึ่งอาจพัฒนาไปสู่เรื่องเงินหรือการเข้าถึงอย่างรวดเร็ว
- หมั่นอัปเดตระบบปฏิบัติการและแอปพลิเคชันทั้งหมดอยู่เสมอ
- ปกป้องอุปกรณ์ของคุณด้วยการเข้ารหัสข้อมูลในดิสก์และการล็อกหน้าจอ
- ติดตั้งโปรแกรมป้องกันไวรัสหรือโปรแกรมป้องกันปลายทางที่มีชื่อเสียง
- สำรองข้อมูลของคุณเป็นประจำและทดสอบการกู้คืนข้อมูล
- ควรฉีกทำลายเอกสารสำคัญแทนการทิ้งลงถังขยะ
- ใช้ VPN เมื่อเชื่อมต่อกับเครือข่ายที่ไม่น่าเชื่อถือ
- ล็อคแล็ปท็อปทุกครั้งที่คุณลุกจากที่นอน
- ตรวจสอบคำขอที่ผิดปกติผ่านช่องทางที่สองที่รู้จักก่อนดำเนินการใดๆ
มาตรการตอบโต้ทางวิศวกรรมสังคม
พฤติกรรมส่วนบุคคลเป็นเพียงครึ่งหนึ่งของคำตอบเท่านั้น เนื่องจากแต่ละเทคนิคจะปรับเปลี่ยนอคติของมนุษย์ที่คาดเดาได้ องค์กรจึงสามารถกำหนดมาตรการรับมือให้เหมาะสมกับแต่ละเทคนิคได้
| เทคนิค | มาตรการรับมือขององค์กร |
|---|---|
| การใช้ประโยชน์จากความคุ้นเคย | ฝึกอบรมผู้ใช้ไม่ให้ใช้ความคุ้นเคยมาทดแทนการตรวจสอบความปลอดภัย แม้แต่เพื่อนร่วมงานที่รู้จักกันก็ถือเป็นหลักฐานยืนยันสิทธิ์ในการเข้าถึงพื้นที่และข้อมูลที่จำกัดได้ |
| สถานการณ์ที่น่าหวาดกลัว | ฝึกอบรมผู้ใช้ให้รู้จักสังเกตกลยุทธ์การกดดันที่มุ่งหวังจะเอาข้อมูลส่วนตัว ปฏิเสธอย่างสุภาพ แล้วรายงานเหตุการณ์ดังกล่าว |
| ฟิชชิ่ง | เว็บไซต์ที่น่าเชื่อถือใช้การเชื่อมต่อที่ปลอดภัยเพื่อ เข้ารหัสข้อมูล และพิสูจน์ตัวตนของพวกเขา ตรวจสอบแถบที่อยู่ที่ส่งอีเมล และอย่าตอบอีเมลที่ขอข้อมูลส่วนตัวเด็ดขาด |
| tailgating | ผู้ใช้งานจะต้องได้รับการฝึกอบรมให้ไม่อนุญาตให้บุคคลอื่นเข้ามาโดยไม่ได้รับอนุญาต ทุกคนต้องแสดงบัตรประจำตัวแยกกัน และเจ้าหน้าที่ต้อนรับจะตรวจสอบผู้ที่มาโดยไม่มีบัตรประจำตัว |
| ความอยากรู้อยากเห็นของมนุษย์ | ส่งแฟลชไดรฟ์ที่พบทั้งหมดให้แก่ผู้ดูแลระบบ ซึ่งจะทำการสแกนบนเครื่องที่แยกต่างหาก แทนที่จะเป็นเวิร์กสเตชันที่ใช้งานจริง |
| ความโลภของมนุษย์ | ฝึกอบรมพนักงานให้รู้จักสังเกตกลโกงที่อ้างว่าจะทำให้รวยเร็ว และจัดหาช่องทางเดียวที่ง่ายต่อการรายงานกลโกงเหล่านั้น |
การอัปเดตแพตช์ช่วยสนับสนุนการฝึกฝนนี้ เพราะผู้โจมตีที่ไม่สามารถโน้มน้าวให้ผู้ใช้ให้ความร่วมมือได้ จะหันกลับไปใช้ซอฟต์แวร์ที่ยังไม่ได้อัปเดตแพตช์

