
ความหมายของ Digiนิติเวชศาสตร์? ประวัติและกระบวนการ
 โอลิเวอร์โจนส์
⚡ สรุปอย่างชาญฉลาด
Digiนิติเวชศาสตร์คือวิทยาศาสตร์แห่งการรักษา การระบุ และการตรวจสอบหลักฐานtracการรวบรวมและจัดทำเอกสารหลักฐานอิเล็กทรอนิกส์เพื่อให้สามารถใช้เป็นหลักฐานในศาลได้ ไม่ว่าจะเป็นบนคอมพิวเตอร์ อุปกรณ์เคลื่อนที่ เซิร์ฟเวอร์ เครือข่าย และพื้นที่จัดเก็บข้อมูลบนคลาวด์
ความหมายของ Digiนิตินิติเวชเหรอ?
Digiนิติเวชศาสตร์คือกระบวนการรักษา การระบุตัวตน และการตรวจสอบtracการพิสูจน์หลักฐานทางคอมพิวเตอร์และเอกสารที่สามารถใช้ในศาล เป็นศาสตร์แห่งการค้นหาหลักฐานในสื่อดิจิทัล เช่น คอมพิวเตอร์ โทรศัพท์มือถือ เซิร์ฟเวอร์ หรือเครือข่าย และมอบเทคนิคและเครื่องมือที่ได้รับการพิสูจน์แล้วแก่ทีมพิสูจน์หลักฐานเพื่อแก้ไขคดีดิจิทัลที่ซับซ้อน
Digiนิติวิทยาศาสตร์ดิจิทัลช่วยให้ทีมงานนิติวิทยาศาสตร์สามารถวิเคราะห์ ตรวจสอบ ระบุ และรักษาหลักฐานดิจิทัลที่อยู่ในอุปกรณ์อิเล็กทรอนิกส์หลายประเภท ตั้งแต่ฮาร์ดไดรฟ์ของแล็ปท็อปไปจนถึงกล่องจดหมายบนคลาวด์
ประวัติศาสตร์ของ Digiนิติเวช
ต่อไปนี้คือเหตุการณ์สำคัญในประวัติศาสตร์ของนิติวิทยาศาสตร์ดิจิทัล:
- ฮันส์ กรอสส์ (1847–1915): การนำการศึกษาทางวิทยาศาสตร์มาใช้เป็นแนวทางในการสืบสวนคดีอาญาเป็นครั้งแรก
- ฟรานซิส กัลตัน (ค.ศ. 1822–1911): ดำเนินการศึกษาทางวิทยาศาสตร์เกี่ยวกับลายนิ้วมือเป็นครั้งแรกที่มีการบันทึกไว้
- เอฟบีไอ (1932): จัดตั้งห้องปฏิบัติการเพื่อให้บริการด้านนิติวิทยาศาสตร์แก่เจ้าหน้าที่ภาคสนามและหน่วยงานบังคับใช้กฎหมายอื่นๆ ทั่วสหรัฐอเมริกา
- 1978: อาชญากรรมทางคอมพิวเตอร์ครั้งแรกได้รับการระบุไว้ในกฎหมายว่าด้วยอาชญากรรมทางคอมพิวเตอร์ของรัฐฟลอริดา
- 1992: คำว่า "นิติวิทยาศาสตร์คอมพิวเตอร์" ได้ปรากฏขึ้นในเอกสารทางวิชาการ
- 1995: องค์กรระหว่างประเทศว่าด้วยหลักฐานทางคอมพิวเตอร์ (IOCE) ได้ถูกก่อตั้งขึ้น
- 2000: ห้องปฏิบัติการนิติวิทยาศาสตร์คอมพิวเตอร์ระดับภูมิภาคแห่งแรกของ FBI ได้ถูกจัดตั้งขึ้น
- 2002: กลุ่มทำงานทางวิทยาศาสตร์เกี่ยวกับ Digiหลักฐานเชิงประจักษ์ (SWGDE) เผยแพร่แล้ว แนวปฏิบัติที่ดีที่สุดสำหรับการพิสูจน์หลักฐานทางคอมพิวเตอร์.
- 2010: ซิมสัน การ์ฟิงเคิล ได้ชี้แจงถึงปัญหาเชิงโครงสร้างที่การสืบสวนทางดิจิทัลต้องเผชิญ
- 2012: มาตรฐาน ISO/IEC 27037 ได้รับการเผยแพร่ ซึ่งกลายเป็นมาตรฐานแรกที่ได้รับการยอมรับทั่วโลกสำหรับการระบุ การรวบรวม การได้มา และการเก็บรักษาหลักฐานดิจิทัล
- 2015: มาตรฐาน ISO/IEC 27043 ได้รับการเผยแพร่ โดยกำหนดหลักการและกระบวนการทั่วไปสำหรับการสืบสวนอุบัติเหตุ และทำหน้าที่เป็นมาตรฐานหลักสำหรับกลุ่มมาตรฐานด้านนิติวิทยาศาสตร์ของ ISO ในวงกว้าง
- 2019: Meta (Facebook AI) ได้เปิดตัว Deepfake Detection Challenge (DFDC) และชุดข้อมูลต่างๆ เช่น FaceForensics++ ก็ปรากฏขึ้น ซึ่งบ่งชี้ว่า deepfake เป็นปัญหาสำคัญทางด้านนิติวิทยาศาสตร์
- 2021: การโจมตีด้วยแรนซัมแวร์ Colonial Pipeline ส่งผลให้เกิดความก้าวหน้าอย่างรวดเร็วในด้านการตรวจสอบทางนิติวิทยาศาสตร์ของสกุลเงินดิจิทัลและบล็อกเชน tracการชำระเงินที่ผิดกฎหมาย
- 2024: กฎหมาย AI ของสหภาพยุโรปได้รับการประกาศใช้เป็นกฎหมาย AI ฉบับแรกที่ครอบคลุมทุกด้าน โดยเน้นย้ำถึงความสำคัญของการตรวจสอบความถูกต้องของสื่อที่สร้างโดย AI เนื่องจากคดีฉ้อโกงที่ขับเคลื่อนด้วยเทคโนโลยี deepfake เพิ่มสูงขึ้น
- 2025: การประชุมเชิงปฏิบัติการด้านนิติวิทยาศาสตร์เกี่ยวกับดีพเฟค (DFF-2025) ครั้งแรกได้จัดขึ้น เนื่องจากเนื้อหาที่สร้างโดย AI อุปกรณ์ IoT และหลักฐานบนคลาวด์เริ่มมีบทบาทสำคัญในการสืบสวน
- 2026: วงการนี้ให้ความสำคัญมากขึ้นกับการตรวจสอบความถูกต้องของเครื่องมือทางนิติวิทยาศาสตร์ที่ใช้ AI รวมถึงอัตราข้อผิดพลาดและความสามารถในการทำซ้ำ เพื่อให้เป็นไปตามมาตรฐานการยอมรับในศาล
วัตถุประสงค์ของการนิติวิทยาศาสตร์คอมพิวเตอร์
ทุกการสืบสวนมุ่งไปสู่เป้าหมายเดียวกัน นี่คือวัตถุประสงค์หลักของการพิสูจน์หลักฐานทางคอมพิวเตอร์:
- กู้คืน วิเคราะห์ และเก็บรักษาข้อมูลคอมพิวเตอร์ เพื่อให้หน่วยงานสืบสวนสามารถนำเสนอเป็นหลักฐานในศาลได้
- ระบุแรงจูงใจในการก่ออาชญากรรมและตัวตนของผู้กระทำผิด
- ออกแบบขั้นตอนการตรวจสอบ ณ สถานที่เกิดเหตุอาชญากรรมที่ต้องสงสัย เพื่อป้องกันไม่ให้หลักฐานดิจิทัลเสียหาย
- ดึงข้อมูลและทำสำเนาข้อมูล กู้คืนไฟล์และพาร์ติชั่นที่ถูกลบจากสื่อดิจิทัล แล้วตรวจสอบความถูกต้องของข้อมูลเหล่านั้น
- ระบุหลักฐานได้อย่างรวดเร็วและประเมินผลกระทบที่อาจเกิดขึ้นจากการกระทำที่เป็นอันตรายต่อเหยื่อ
- จัดทำรายงานทางนิติวิทยาศาสตร์เกี่ยวกับการสืบสวนและรักษาหลักฐานโดยปฏิบัติตามขั้นตอนการควบคุมดูแลหลักฐาน
กระบวนการของ Digiนิติเวช
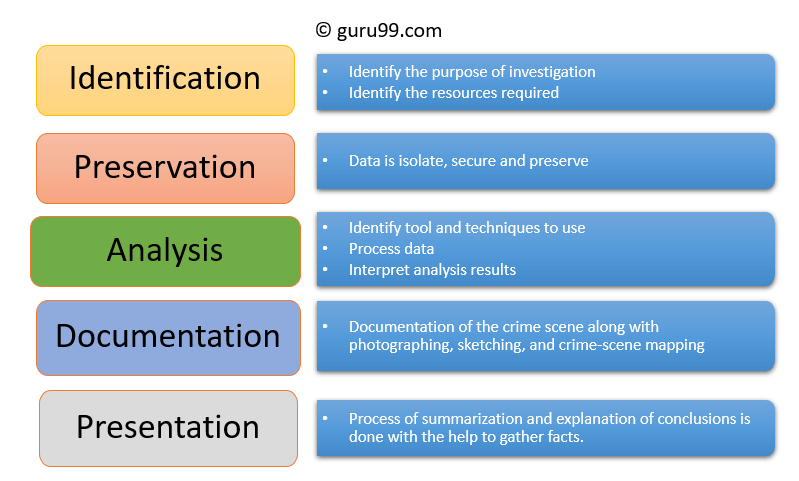
Digiนิติเวชศาสตร์ประกอบด้วยห้าขั้นตอน ซึ่งได้กำหนดไว้ในแนวทางปฏิบัติ เช่น นิสต์ เอสพี 800-86 และ ISO/IEC 27037:
- ประจำตัว
- การเก็บรักษา
- การวิเคราะห์
- เอกสาร
- การเสนอ
แผนภาพด้านล่างแสดงให้เห็นว่าทั้งห้าขั้นตอนดำเนินไปอย่างไร ตั้งแต่การพบเห็นอุปกรณ์เป็นครั้งแรกจนถึงรายงานศาลฉบับสุดท้าย
ประจำตัว
นี่เป็นขั้นตอนแรกในกระบวนการทางนิติวิทยาศาสตร์ การระบุตัวตนครอบคลุมถึงหลักฐานที่มีอยู่ สถานที่จัดเก็บ และรูปแบบของหลักฐาน
สื่อบันทึกข้อมูลอิเล็กทรอนิกส์อาจรวมถึงคอมพิวเตอร์ส่วนบุคคล โทรศัพท์มือถือ แท็บเล็ต ฮาร์ดไดรฟ์ภายนอก และการ์ดหน่วยความจำแบบถอดได้
การเก็บรักษา
ในขั้นตอนนี้ ข้อมูลจะถูกแยกเก็บไว้อย่างปลอดภัยและเก็บรักษาไว้ ซึ่งรวมถึงการป้องกันไม่ให้บุคคลอื่นนำอุปกรณ์ไปใช้ เพื่อไม่ให้หลักฐานดิจิทัลถูกแก้ไขเปลี่ยนแปลง
การวิเคราะห์
ในขั้นตอนนี้ พนักงานสอบสวนจะนำข้อมูลที่กระจัดกระจายมาประกอบกันใหม่และสรุปผลจากหลักฐานที่พบ อาจต้องทำการตรวจสอบซ้ำหลายครั้งเพื่อให้ได้ข้อสรุปที่สนับสนุนทฤษฎีเฉพาะเกี่ยวกับอาชญากรรมนั้นๆ
เอกสาร
ต้องจัดทำบันทึกข้อมูลที่มองเห็นได้ทั้งหมด ซึ่งจะช่วยในการสร้างเหตุการณ์จำลองและตรวจสอบสถานที่เกิดเหตุ และเกี่ยวข้องกับการบันทึกรายละเอียดของสถานที่เกิดเหตุอย่างถูกต้อง รวมถึงการถ่ายภาพ วาดภาพร่าง และจัดทำแผนที่สถานที่เกิดเหตุping.
การเสนอ
ในขั้นตอนสุดท้ายนี้ จะเป็นการสรุปและอธิบายข้อสรุป รายงานควรเขียนด้วยภาษาที่บุคคลทั่วไปเข้าใจง่าย โดยใช้คำย่อtracศัพท์เฉพาะ และทุก ๆ แอ็บtracคำศัพท์เฉพาะควรอ้างอิงถึงรายละเอียดสนับสนุนที่เฉพาะเจาะจง
ประเภทของ Digiนิติเวช
Digiนิติเวชศาสตร์ไม่ใช่ศาสตร์แขนงเดียว แต่แบ่งออกเป็นสาขาเฉพาะทางหลายสาขา โดยแต่ละสาขามุ่งเน้นไปที่แหล่งหลักฐานที่แตกต่างกัน:
| สาขา | สิ่งที่ตรวจสอบ |
|---|---|
| การตรวจสอบทางนิติวิทยาศาสตร์ของดิสก์ | Extracดึงข้อมูลจากสื่อจัดเก็บข้อมูลโดยการค้นหาไฟล์ที่ใช้งานอยู่ ไฟล์ที่แก้ไข หรือไฟล์ที่ถูกลบ |
| นิติวิทยาศาสตร์เครือข่าย | ตรวจสอบและวิเคราะห์ปริมาณการรับส่งข้อมูลในเครือข่ายเพื่อรวบรวมข้อมูลและหลักฐานทางกฎหมาย |
| นิติวิทยาศาสตร์ไร้สาย | แผนกหนึ่งของนิติวิทยาศาสตร์เครือข่ายที่รวบรวมและวิเคราะห์ข้อมูลการรับส่งเครือข่ายไร้สาย |
| การตรวจสอบฐานข้อมูล | ตรวจสอบฐานข้อมูลและข้อมูลเมตาที่เกี่ยวข้องเพื่อหาสัญญาณของการเปลี่ยนแปลงหรือการเข้าถึง |
| การตรวจสอบมัลแวร์ | ระบุโค้ดที่เป็นอันตรายและศึกษาส่วนประกอบของมัน รวมถึงไวรัสและเวิร์ม |
| การวิเคราะห์อีเมล | กู้คืนและวิเคราะห์อีเมล รวมถึงอีเมลที่ถูกลบ ปฏิทิน และรายชื่อผู้ติดต่อ |
| นิติเวชศาสตร์หน่วยความจำ | รวบรวมข้อมูลดิบจากหน่วยความจำระบบ เช่น รีจิสเตอร์ แคช และ RAM จากนั้นจึงทำการประมวลผลข้อมูลเหล่านั้น |
| การตรวจสอบทางนิติวิทยาศาสตร์โทรศัพท์มือถือ | ดึงข้อมูลรายชื่อติดต่อในโทรศัพท์และซิมการ์ด บันทึกการโทร ข้อความ SMS และ MMS ไฟล์เสียง และวิดีโอ |
| นิติวิทยาศาสตร์บนคลาวด์ | รับหลักฐานที่จัดเก็บโดยผู้ให้บริการ แทนที่จะเป็นหลักฐานที่อยู่ในอุปกรณ์ที่ถืออยู่ในมือ |
ความท้าทายที่ต้องเผชิญ Digiนิติเวช
ต่อไปนี้คือความท้าทายหลักที่ทีมงานนิติวิทยาศาสตร์ดิจิทัลต้องเผชิญ:
- จำนวนอุปกรณ์: การเติบโตของคอมพิวเตอร์ส่วนบุคคลและการเข้าถึงอินเทอร์เน็ตที่แพร่หลายมากขึ้น ส่งผลให้จำนวนอุปกรณ์เพิ่มขึ้นอย่างทวีคูณในทุกกรณี
- ความพร้อมใช้งานของเครื่องมือโจมตี: สำเร็จรูป เครื่องมือแฮ็ค ปล่อยให้ผู้กระทำผิดที่มีทักษะต่ำก่อความเสียหายที่ยากต่อการระบุตัวผู้กระทำผิด
- ขาดหลักฐานทางกายภาพ: การดำเนินคดีกลายเป็นเรื่องยากเมื่อหลักฐานทั้งหมดขึ้นอยู่กับบันทึกดิจิทัล
- มาตราส่วนการจัดเก็บ: ฮาร์ดไดรฟ์ขนาดเทราไบต์ทำให้การค้นหาไฟล์ที่เกี่ยวข้องเพียงไม่กี่ไฟล์กลายเป็นเรื่องที่ใช้เวลานาน
- มีการเปลี่ยนแปลงทางเทคโนโลยีอย่างต่อเนื่อง: อุปกรณ์ใหม่ ระบบไฟล์ใหม่ หรือรูปแบบการเข้ารหัสใหม่ทุกครั้ง ล้วนบังคับให้ต้องอัปเกรดเครื่องมือและขั้นตอนการทำงาน
ตัวอย่างการใช้งานของ Digiนิติเวช
ปัจจุบันองค์กรธุรกิจต่างๆ ไม่เพียงแต่หน่วยงานบังคับใช้กฎหมายเท่านั้น ที่หันมาใช้การตรวจสอบทางนิติวิทยาศาสตร์ดิจิทัลในกรณีต่างๆ เช่น:
- การโจรกรรมทรัพย์สินทางปัญญา
- การจารกรรมทางอุตสาหกรรม
- ข้อพิพาทการจ้างงาน
- การสืบสวนการฉ้อโกง
- การใช้อินเทอร์เน็ตและอีเมลอย่างไม่เหมาะสมในที่ทำงาน
- เรื่องที่เกี่ยวข้องกับการปลอมแปลงเอกสาร
- การสอบสวนคดีล้มละลาย
- ปัญหาการปฏิบัติตามกฎระเบียบ
ข้อดีของการ Digiนิติเวช
นี่คือประโยชน์หลักของการพิสูจน์หลักฐานดิจิทัล:
- ยืนยันความสมบูรณ์ของระบบคอมพิวเตอร์หลังเกิดเหตุการณ์
- นำเสนอหลักฐานในศาลที่สามารถนำไปสู่การลงโทษผู้กระทำผิดได้
- ช่วยให้บริษัทต่างๆ สามารถเก็บรวบรวมข้อมูลสำคัญได้เมื่อระบบหรือเครือข่ายของพวกเขาถูกโจมตี
- ตีนตะขาบ อาชญากรไซเบอร์ ดำเนินการได้อย่างมีประสิทธิภาพข้ามพรมแดน ปกป้องเงินและเวลาขององค์กร
ข้อเสียของ Digiนิติเวช
ต่อไปนี้คือข้อเสียหลัก ๆ ของนิติวิทยาศาสตร์ดิจิทัล:
- Digiหลักฐานที่เป็นลายลักษณ์อักษรจะได้รับการยอมรับในศาลก็ต่อเมื่อสามารถพิสูจน์ได้ว่าไม่มีการดัดแปลงแก้ไขเกิดขึ้น
- การผลิตและจัดเก็บเอกสารอิเล็กทรอนิกส์เป็นเรื่องที่มีค่าใช้จ่ายสูงมาก
- นักกฎหมายต้องมีความรู้ด้านคอมพิวเตอร์อย่างกว้างขวางเพื่อใช้ในการว่าความในคดี
- ผู้สืบสวนจำเป็นต้องนำเสนอหลักฐานที่แท้จริงและน่าเชื่อถือ
- หากเครื่องมือที่ใช้ไม่ตรงตามมาตรฐานที่กำหนด ศาลอาจไม่อนุมัติหลักฐานนั้น
- การขาดความรู้ทางเทคนิคของเจ้าหน้าที่สอบสวนอาจทำให้ผลลัพธ์ที่ได้ไม่เป็นไปตามที่ต้องการ
