
VLAN Trunking Protocol: Vad är VTP i nätverk
 Redaktionellt team
⚡ Smart sammanfattning
VLAN Trunking Protocol (VTP) är ett Cisco ett proprietärt protokoll som skapar, tar bort och synkroniserar VLAN-information över alla switchar i en gemensam domän, så att administratörer konfigurerar ett VLAN en gång och låter det spridas automatiskt istället för att redigera varje switch.

Vad är VLAN?
A VLAN är ett anpassat nätverk skapat från ett eller flera lokala nätverk. Det kombinerar en grupp enheter spridda över flera nätverk till ett logiskt nätverk som administreras som ett fysiskt LAN. Den fullständiga formen av VLAN är virtuellt lokalt nätverk.
Vad är VLAN Trunking Protocol (VTP)?
VTP är en Cisco ett proprietärt protokoll som används för att utbyta VLAN-information. Detta protokoll utvecklades för att effektivt hantera överföringen av ramar från olika VLAN på en enda fysisk linje. Den fullständiga formen av VTP är VLAN Trunking Protocol.
Med hjälp av VTP kan du synkronisera VLAN-information (som VLAN-namn eller VLAN-ID) mellan alla switchar i samma VTP-domän.
Till exempel, i ett nätverk med 100 switchar, innebär det att skapa ett VLAN utan VTP att ange samma VLAN-konfigurationskommandon på varje switch.
Med VTP kan du skapa VLAN:et på en enda switch. För att ta bort det tar du bort det på en switch, och ändringen sprids automatiskt till alla andra switchar i samma VTP-domän.
Två viktiga VTP-tekniker är:
- Ramfiltrering: Den här metoden undersöker specifik information om varje bildruta, såsom MAC-adress eller Layer 3-protokoll.
- Ramtaggning: Denna metod placerar en unik identifierare i varje rams huvud när den vidarebefordras genom nätverkets stamnät.
Krav för VTP-protokoll
Här är några krav för att VTP ska kunna kommunicera VLAN-information mellan Cisco brytare:
- VTP-versionen måste vara densamma på de switchar som du vill konfigurera.
- Namnet på VTP-domänen måste vara detsamma på switcharna.
- Autentiseringen bör matcha om den tillämpas.
VTP-komponenter
Här är några viktiga komponenter i VTP:
VTP-domän
VTP-domänen begränsar hur långt konfigurationsändringar sprids i nätverket om ett fel uppstår. En switch kan bara tillhöra en VTP-domän åt gången. Förrän VTP-domännamnet har angetts kan du inte skapa eller ändra VLAN i VTP-serverläge, och VLAN-information sprids inte. Den består av en eller flera sammankopplade switchar.
VTP-beskärning
Den här komponenten förhindrar onödig översvämning av broadcast-trafik från ett VLAN över alla trunkar i VTP-domänen. Pruning är inaktiverat som standard och aktiveras på en VTP-serverswitch med hjälp av det globala konfigurationskommandot VTP Pruning.
VTP-annonser
VTP använder en hierarki av annonser för att synkronisera och distribuera VLAN-konfigurationer i nätverket. Denna komponent distribuerar VTP-domännamnet och VLAN-konfigurationsändringar till VTP-aktiverade switchar.
Begär annonser: När en request-annons skickas till en VTP-server i samma domän, svarar servern med en sammanfattande annons följt av en delmängd av en annons. Request-annonser skickas när:
- VTP-domännamnet har ändrats.
- En sammanfattningsannons anländer med ett högre konfigurationsrevisionsnummer.
- Ett delmängd reklammeddelande saknas.
- Strömbrytaren har återställts.
Sammanfattningsannons: Den här typen av annons innehåller VTP-domännamnet, det aktuella revisionsnumret och annan information om VTP-konfigurationen.
- En VTP-server skickar den var 5:e minut.
- Den meddelar VTP-aktiverade switchar om det aktuella VTP-konfigurationsrevisionsnumret.
- Den skickas omedelbart efter en konfigurationsändring.
Delmängd av reklam: En delmängd av annonsen innehåller VLAN-information, såsom:
- Skapa eller ta bort ett VLAN
- Avbryta eller återkalla ett VLAN
- Ändra namnet på ett VLAN
- Ändra MTU för ett VLAN
VTP-lägen
Du kan konfigurera en switch i tre lägen: 1) Server, 2) Klient eller 3) Transparent.
- VTP-server: VTP-servrar hjälper dig att annonsera VTP-domänens VLAN-information.
- VTP-klient: VTP-klienter fungerar på liknande sätt som VTP-servrar och lagrar VLAN-information för hela domänen medan switchen är påslagen.
- VTP Transparent: Transparenta switchar vidarebefordrar VTP-annonser till klienter och servrar. I transparent läge kan du skapa och modifiera VLAN lokalt på den switchen.
| Leverans | VTP-server | VTP-klient | VTP Transparent |
|---|---|---|---|
| Skapa/Ändra/Ta bort VLAN | Ja | Nej | Endast lokalt |
| Synchroniserar sig själv | Ja | Ja | Nej |
| Vidarebefordrar annonser | Ja | Ja | Ja |
Hur fungerar VTP?
Följande diagram visar en enkel VTP-arkitektur där varje switch bär två VLAN över trunk-länkar till en router:
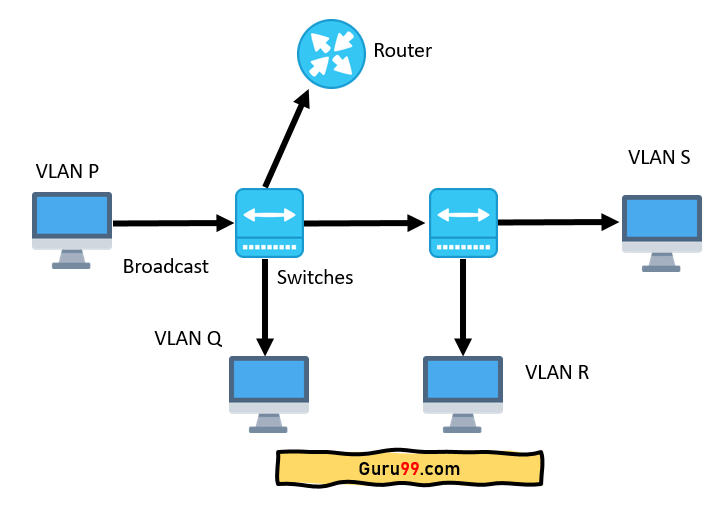
I diagrammet har varje switch två VLAN, och trafiken flyttas mellan dem enligt följande:
- På den första switchen skickas VLAN P och VLAN Q via en enda trunkad port till routern, medan en annan port ansluter till den andra switchen.
- VLAN R och VLAN S är trunkade från den andra switchen till den första switchen och sedan vidare till routern, så denna trunk-länk transporterar trafik från alla fyra VLAN.
- VLAN P-trafik som behöver nå en dator på VLAN Q, VLAN R eller VLAN S måste gå från switchen till routern och tillbaka till switchen.
Fördelar med VTP
Här är de viktiga fördelarna och fördelarna med VTP:
- Det hjälper dig att dela upp nätverket i mindre VLAN för enklare hantering.
- Det möjliggör noggrannhet tracövervakning och dynamisk rapportering av VLAN över nätverket.
- Den erbjuder plug-and-play-konfiguration när nya VLAN läggs till.
- Det håller VLAN-konfigurationen konsekvent över hela nätverket med färre fel.
- Det förenklar hanteringen av VLAN-databasen över flera switchar, inklusive att lägga till, ta bort och byta namn på VLAN.
Riktlinjer för VTP-konfiguration
Här är några viktiga riktlinjer för VTP-konfiguration:
- Kontrollera om det finns inkompatibla VTP-versioner och lösenordsrelaterade problem.
- Se upp för en felaktig VTP-lägeskonfiguration.
- Se till att inte alla switchar är inställda på VTP-klientläge, eftersom minst en server behövs för att hantera VLAN-databasen.
VTP-versioner
Tre VTP-versioner finns: V1, V2 och V3.
De två första versionerna är likartade, förutom att V2 lägger till stöd för Token Ring VLAN. VTP-versionerna 1 och 2 kan endast sprida VLAN 1 till 1005.
V3 lägger till följande funktioner:
- Förbättrad autentisering.
- Stöd för utökade VLAN (1006 till 4094).
- Stöd för privata VLAN.
- VTP primärserver och VTP sekundära servrar.
- Ett VTP-läge "av" som inaktiverar VTP.
- Bakåtkompatibilitet med tidigare versioner.
- Skydd mot oavsiktliga databasåsidosättningar vid infogning av nya switchar.
- Möjlighet till klartext- eller dolt lösenordsskydd.
- Konfiguration per port istället för bara ett globalt schema.
- Optimerad resurshantering och en effektivare överföring av information.
