
TCP/IP-modell: Lager, protokoll och stack
 Bryce Leo
⚡ Smart sammanfattning
TCP/IP-modellen är det fyrlagersramverk som definierar hur datorer utbyter data över nätverk, kartläggerping applikations-, transport-, internet- och nätverksgränssnittslagren till protokoll som TCP, IP, HTTP och DNS som flyttar information tillförlitligt ände till ände.
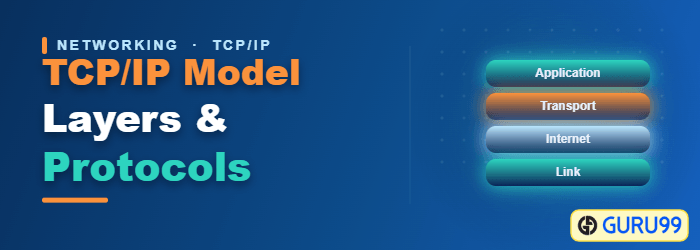
Vad är TCP/IP-modellen?
TCP/IP-modellen hjälper dig att avgöra hur en specifik dator ska anslutas till internet och hur data ska hanteras. transmitmellan dem. Det hjälper dig att skapa ett virtuellt nätverk när flera dator nätverk är sammankopplade. Syftet med TCP/IP-modellen är att möjliggöra kommunikation över stora avstånd.
TCP / IP står för Transmission Kontrollprotokoll / Internetprotokoll. TCP/IP-stacken är specifikt utformad som en modell för att erbjuda en mycket tillförlitlig och end-to-end byteström över ett opålitligt nätverk.
TCP-egenskaper
Här är de väsentliga egenskaperna hos TCP/IP-protokollet:
- Stöd för en flexibel TCP/IP-arkitektur.
- Det är enkelt att lägga till fler system i ett nätverk.
- I TCP/IP-protokollsviten förblir nätverket intakt tills käll- och destinationsmaskinerna fungerar korrekt.
- TCP är ett anslutningsorienterat protokoll.
- TCP erbjuder tillförlitlighet och säkerställer att data som anländer i fel ordning återställs i rätt ordning.
- TCP låter dig implementera flödeskontroll, så att en avsändare aldrig överbelastar en mottagare med data.
Fyra lager av TCP/IP-modell
I det här avsnittet förklarar vi de olika lagren och deras funktioner i TCP/IP-modellen.
Diagrammet nedan visar de fyra TCP/IP-lagren staplade som en konceptuell modell, från applikationslagret högst upp ner till nätverksgränssnittslagret:
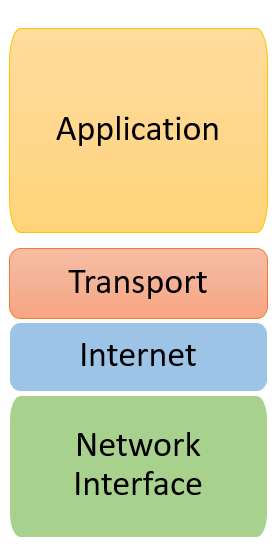
Funktionaliteten hos TCP/IP-modellen är uppdelad i fyra lager, och varje lager innehåller specifika protokoll.
TCP/IP är ett system med skiktad arkitektur där varje lager definieras enligt en specifik funktion. Alla fyra TCP/IP-lager arbetar tillsammans för att transmit data från ett lager till ett annat.
Följande diagram mappar vart och ett av de fyra lagren till de protokoll som fungerar inom det:
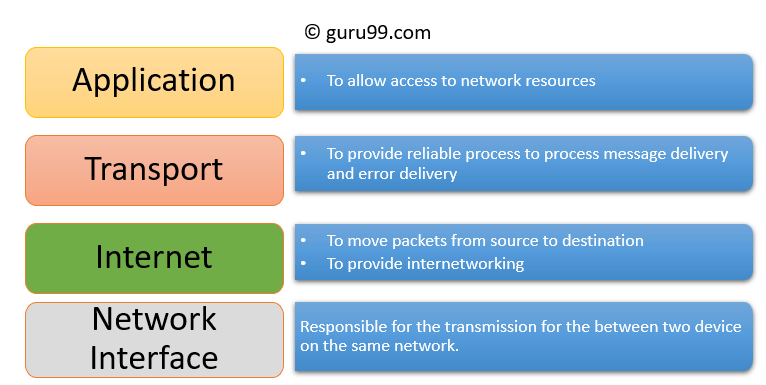
- Applikationslager
- Transportlager
- Internet lag
- Nätverksgränssnitt
Applikationslager
Applikationslagret interagerar med ett applikationsprogram, vilket är modellens högsta nivå. Detta lager är närmast slutanvändaren, vilket innebär att det tillåter användare att interagera med andra programvaruapplikationer.
Applikationslagret interagerar med programvaruapplikationer för att implementera en kommunicerande komponent. Tillämpningsprogrammets tolkning av data ligger alltid utanför modellens omfattning.
Exempel på applikationslagret är applikationer som filöverföring, e-post och fjärrinloggning.
Applikationslagrets funktioner är:
- Applikationslagret hjälper dig att identifiera kommunikationspartners, fastställa resurstillgänglighet och synkronisera kommunikationen.
- Det låter användare logga in på en fjärrvärd.
- Detta lager tillhandahåller olika e-posttjänster.
- Den erbjuder distribuerade databaskällor och tillgång till global information om olika objekt och tjänster.
Transportlager
Transportlagret bygger på internetlagret för att tillhandahålla datatransport från en process på en källdator till en process på en destinationsdator. Det hanteras med hjälp av ett eller flera nätverk och upprätthåller tjänstekvalitetsfunktionerna.
Den avgör hur mycket data som ska skickas, vart och med vilken hastighet. Detta lager bygger på de meddelanden som tas emot från applikationslagret. Det hjälper till att säkerställa att dataenheter levereras felfritt och i sekvens.
Transportlagret hjälper dig att kontrollera tillförlitligheten hos en länk genom flödeskontroll, felkontroll och segmentering eller desegmentering.
Transportlagret erbjuder också en bekräftelse på lyckad dataöverföring och skickar nästa datasegment om inga fel uppstått. TCP är det mest kända exemplet på transportlagret.
Viktiga funktioner i transportlagret:
- Den delar upp meddelandet som tas emot från applikationslagret i segment och numrerar dem för att skapa en sekvens.
- Transportlagret ser till att meddelandet levereras till rätt process på destinationsmaskinen.
- Den säkerställer också att hela meddelandet kommer fram utan fel; annars bör det skrivas omtransmitted.
Internet lag
Internetlagret är det andra lagret i TCP/IP-modellen. Det är också känt som nätverkslagret. Det här lagrets huvudsakliga uppgift är att skicka paket från vilket nätverk som helst, och från vilken dator som helst, tills de når destinationen oavsett vilken rutt de tar.
Internetlagret erbjuder den funktionella och procedurella metoden för att överföra datasekvenser med variabel längd från en nod till en annan med hjälp av olika nätverk.
Meddelandeleverans på internetlagret garanteras inte vara tillförlitlig.
Lagerhanteringsprotokoll som tillhör detta lager är:
- Routingprotokoll
- Multicast-grupphantering
- Adresstilldelning på nätverkslagret
Nätverksgränssnittsskiktet
Nätverksgränssnittslagret är det nedersta lagret i fyrlagersmodellen av TCP/IP. Detta lager kallas även nätverksåtkomstlagret. Det definierar detaljerna för hur data ska skickas via nätverket.
Det inkluderar också hur bitar ska signaleras optiskt av hårdvaruenheter som direkt gränssnittar mot ett nätverksmedium, såsom koaxial-, optisk fiber- eller tvinnade parkablar.
Detta lager är en kombination av datalänken och de fysiska lagren som definieras i OSI-referensmodellen. Det definierar hur data ska skickas fysiskt genom nätverket och ansvarar för överföringen av data mellan två enheter i samma nätverk.
Skillnader mellan OSI- och TCP/IP-modeller
Illustrationen nedan jämför den sjulagersiga OSI-modellen med den fyrlagersiga TCP/IP-modellen sida vid sida:

Här är några viktiga skillnader mellan OSI och TCP/IP-modell:
| OSI-modell | TCP/IP-modell |
|---|---|
| Den är utvecklad av ISO (Internationella standardiseringsorganisationen). | Den är utvecklad av ARPANET (Advanced Research Projects Agency Network). |
| Ocuco-landskapet OSI-modell ger en tydlig åtskillnad mellan gränssnitt, tjänster och protokoll. | TCP/IP har inga tydliga åtskillnadspunkter mellan tjänster, gränssnitt och protokoll. |
| OSI hänvisar till Open Systems Interconnection. | TCP hänvisar till Transmission Kontrollprotokoll. |
| OSI använder nätverkslagret för att definiera routingstandarder och protokoll. | TCP/IP använder endast internetlagret. |
| OSI följer en vertikal strategi. | TCP/IP följer ett horisontellt tillvägagångssätt. |
| OSI använder två separata lager, fysiska och datalänk, för att definiera funktionaliteten hos de nedre lagren. | TCP/IP använder endast ett lager (länk). |
| OSI har sju lager. | TCP/IP har fyra lager. |
| I OSI-modellen är transportskiktet endast anslutningsorienterat. | Ett lager av TCP/IP-modellen är både anslutningsorienterat och anslutningslöst. |
| I OSI-modellen är datalänklagret och det fysiska lagret separata. | I TCP/IP kombineras de fysiska lagren och datalänklagren till ett enda lager mellan värd och nätverk. |
| Sessions- och presentationslager är en del av OSI-modellen. | Det finns inget sessions- och presentationslager i TCP/IP-modellen. |
| Det definieras efter tillkomsten av Internet. | Det definierades före internets tillkomst. |
| Minsta storlek på OSI-huvudet är 5 byte. | Minsta rubrikstorlek är 20 byte. |
De vanligaste TCP/IP-protokollen
Några vanligt förekommande, vanligaste TCP/IP-protokollen är:
TCP
Transmission Kontrollprotokoll är ett internetprotokoll som bryter upp ett meddelande i TCP-segment och sätter ihop dem igen på mottagarsidan.
IP
En internetprotokolladress, även känd som en IP-adress, är en numerisk etikett. Den tilldelas varje enhet som är ansluten till ett datornätverk som använder IP-adressen för kommunikation. Dess routingfunktion möjliggör internetarbete och etablerar i huvudsak internet. Genom att kombinera IP med TCP kan en virtuell anslutning utvecklas mellan en källa och en destination.
HTTP
Hypertext Transfer Protocol är grunden för World Wide Web. Det används för att överföra webbsidor och andra resurser från HTTP-servern eller webbservern till webbklienten eller HTTP-klienten. När du använder en webbläsare som t.ex. Google Chrome or Firefox, du använder en webbklient. HTTP hjälper till att överföra de webbsidor du begär från fjärrservrarna.
SMTP-
SMTP står för Simple Mail Transfer Protocol. Detta protokoll stöder e-post och hjälper dig att skicka data till en annan e-postadress.
SNMP
SNMP står för Simple Network Management Protocol. Det är ett ramverk som används för att hantera enheter på internet med hjälp av TCP/IP-protokollet.
DNS
DNS står för Domain Name System. En IP-adress används för att unikt identifiera en värds anslutning till internet. Användare föredrar dock att använda namn istället för adresser, och DNS tillhandahåller den mappningen.ping.
TELNET
TELNET står för Terminal Network. Det upprättar en anslutning mellan den lokala datorn och fjärrdatorn på ett sådant sätt att du kan simulera ditt lokala system på fjärrsystemet.
FTP
FTP står för File Transfer Protocol. Det är ett vanligt förekommande standardprotokoll för transmitöverföra filer från en maskin till en annan.
Fördelar med TCP/IP-modellen
Här är fördelarna och fördelarna med att använda TCP/IP-modellen:
- Det hjälper dig att upprätta en anslutning mellan olika typer av datorer.
- Det fungerar oberoende av operativsystemet.
- Den stöder ett antal routingprotokoll.
- Det möjliggör internetarbete mellan organisationer.
- Den har en mycket skalbar klient-server-arkitektur.
Nackdelar med TCP/IP-modellen
Här är några nackdelar med att använda TCP/IP-modellen:
- TCP/IP är en komplicerad modell att ställa in och hantera.
- Overheadkostnaden för TCP/IP är högre än för IPX (Internetwork Packet Exchange).
- I den här modellen garanterar inte transportlagret leverans av paket.
- Att ersätta ett protokoll i TCP/IP är inte lätt.
- Den har ingen tydlig uppdelning av sina tjänster, gränssnitt och protokoll.
