
Hur man låser (SU01) och låser upp (SU10) a SAP Användare
 Jessica Blake
⚡ Smart sammanfattning
Låsning och upplåsning SAP användare via transaktionskoderna SU01 och SU10 skyddar systemåtkomst genom att tillfälligt inaktivera konton. Den här resursen förklarar procedurer för enskilda användare och massanvändare, automatiska låsparametrar, verifiering av låsstatus och administrativa bästa praxis för säker användarhantering.
Låsa en användare
In SAPAtt låsa en användare är en säkerhetsåtgärd som tillfälligt blockerar inloggning på ett konto. Syftet med att låsa en användare är att tillfälligt inaktivera kontot så att personen inte längre kan komma åt systemet, medan själva användarmästarposten förblir intakt och kan återaktiveras när som helst.
Användare kan låsas på två sätt:-
- Automatiskt
- Explicit/med kraft
Automatiskt: – Det finns två möjligheter när användare låses automatiskt:
- Maximalt antal misslyckade försök:- styrs via parametern login/fails_to_user_lock. Om ett värde är satt till 3 betyder det att användaren kommer att låsas efter 3 misslyckade försök.
- Automatisk upplåsningstid: – “login/failed_user_auto_unlock”definierar om en användare är låst på grund av misslyckad inloggningsförsök ska tas bort automatiskt vid midnatt.
Explicit/kraftigt: En administratör kan låsa och låsa upp användare på två sätt:
- Lås en användare (SU01)
- Lås flera användare (SU10)
SU01 vs SU10: Viktiga skillnader
Innan man låser eller låser upp konton är det bra att veta vilken transaktionskod som passar uppgiften. Båda koderna hanterar användaråtkomst, men de fungerar i olika skala, så att välja rätt sparar tid och undviker misstag.
| Jämförelsegrund | SU01 (Användarunderhåll) | SU10 (Användarmassaunderhåll) |
|---|---|---|
| Huvudsakliga syfte | Behåll en enda användare | Håll många användare tillsammans |
| Används bäst till | Låsa eller låsa upp ett konto | Låsa eller låsa upp flera konton samtidigt |
| Användarval | Ett användarnamn har angetts | En lista över användare matas in eller väljs utifrån adress och behörighetsdata |
| Hastighet för massändringar | Långsammare, hanteras en efter en | Snabbare, en enda åtgärd gäller alla |
| Typiskt scenario | Helpdesk hanterar en förfrågan | Administratör som hanterar massintroduktion eller -offboarding |
Kort sagt, använd SU01 för ett snabbt byte till ett konto, och använd SU10 när samma lås- eller upplåsningsåtgärd måste gälla för en grupp användare samtidigt.
Procedur för att låsa en enskild användare
Följ dessa steg i transaktion SU01 för att låsa ett specifikt konto.
Steg 1) Kör T-kod SU01

Steg 2) Ange ett användarnamn i Användare fält.

Steg 3) Tryck Lås / Lås knapp.

Steg 4) På nästa skärm trycker du på Lås knappen igen för att låsa användaren.

Procedur för att låsa flera användare
När flera konton måste låsas tillsammans tillämpar transaktion SU10 åtgärden på hela listan samtidigt.
Steg 1) Kör T-kod SU10

Steg 2) Ange användarnamnen i Användare fält.

Steg 3) Tryck Lås / Lås knapp.

Alla listade användare kommer att låsas.
Procedur för att låsa upp en användare
Upplåsning återställer låset och åtkomsten. Använd transaktion SU01 för att låsa upp ett konto.
Steg 1) Kör T-kod SU01

Steg 2) Ange användarnamnet i Användare fält.

Steg 3) Tryck Lås/Lås knapp.

Steg 4) Tryck Lås knapp.

Procedur för att låsa upp flera användare
För att återställa åtkomst för många konton samtidigt, lås upp dem tillsammans med transaktion SU10.
Steg 1) Kör T-kod SU10

Steg 2) Ange användarnamnen i Användare fält.
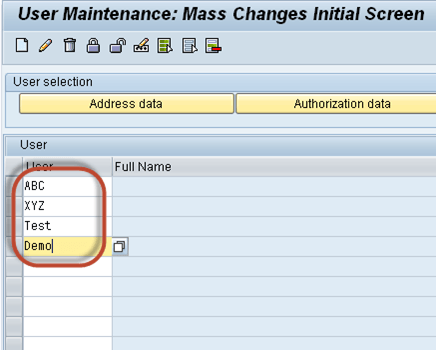
Steg 3) Tryck Lås knapp.

Användare kommer att låsas upp.
Hur man kontrollerar om en SAP Användaren är låst
Efter att ha låst konton behöver administratörer ofta bekräfta aktuell status eller granska varje låst konto i systemet. SAP registrerar låsstatusen i användarhuvudtabellen, och flera standardverktyg visar den utan att ändra något. Att kontrollera statusen under rutinmässiga säkerhetsgranskningar är också bra praxis, eftersom det avslöjar konton som låstes automatiskt och sedan glömts bort.
Du kan granska låsstatusen med någon av följande metoder:
- Transaktion SU01: Öppna användaren i SU01. Skärmen Lås/Lås upp visar om kontot för närvarande är låst eller olåst, och varför.
- Rapportera RSUSR200: Kör rapporten RSUSR200, som också nås via användarinformationssystemet (transaktions-SUIM). Den listar användare efter inloggningsdatum och lösenordsstatus och kan filtrera efter låsta konton över hela klienten, vilket gör den idealisk för regelbundna granskningar.
- Tabell USR02: Visa tabell USR02 med SE16 eller SE11 och kontrollera UFLAG fält för användaren. Alla andra värden än 0 innebär att kontot är låst. Samma tabell lagrar även låsningsdatum och antalet misslyckade inloggningsförsök, vilket hjälper till med rotorsaksanalys.
UFLAG-fältet förklarar också orsaken till låsningen, vilket hjälper dig att bestämma rätt åtgärd:
- 0 – Användaren är inte låst.
- 64 – Användaren är låst av en administratör (manuell låsning via SU01 eller SU10).
- 128 – Användaren är låst efter för många felaktiga inloggningsförsök.
- 192 – Användaren är låst både av en administratör och av misslyckade inloggningsförsök.
Genom att först läsa orsaken får du veta om du bara ska låsa upp kontot eller om du även ska undersöka upprepade misslyckade inloggningar innan du återställer åtkomsten. Till exempel antyder ett värde på 128 eller 192 att du bör bekräfta användarens identitet och kontrollera om det finns en möjlig lösenordsattack innan du låser upp kontot.
Bästa praxis för låsning och upplåsning SAP användare
En konsekvent process håller användaradministrationen säker och redo för granskning. Tänk på följande bästa praxis när du låser eller låser upp konton:
- Lås omedelbart vid offboarding: Lås konton för anställda som slutar eller byter roll omedelbart, istället för att ta bort dem, så att granskningshistorik och tilldelningar förblir intakta.
- Föredra SU10 för bulkarbete: Använd SU10 för gruppåtgärder som projektöverföringar eller avdelningsändringar för att spara tid och tillämpa en konsekvent åtgärd.
- Anteckna orsaken: Notera varför ett konto låstes så att andra administratörer förstår sammanhanget innan de låser upp det.
- Revvisa misslyckade inloggningslås: Undersök konton som låsts av felaktiga inloggningar innan du låser upp dem, eftersom upprepade fel kan tyda på ett glömt lösenord eller en attack.
- Begränsa låsbehörighet: Begränsa S_USER_GRP-auktoriseringen så att endast betrodda administratörer kan låsa eller låsa upp användare.
- Kombinera automatiska och manuella lås: Konfigurera parametern login/fails_to_user_lock så att konton låses automatiskt efter misslyckade inloggningar och reservera manuella SU01- eller SU10-lås för planerade administrativa åtgärder som permission eller offboarding.
