
Wireshark Учебное пособие: Сниффер сети и паролей
 Оливер Джонс
⚡ Умное резюме
Wireshark В обучающих материалах по анализу паролей показано, как злоумышленники перехватывают учетные данные, передаваемые по сети, и как специалисты по защите предотвращают это. В этом руководстве подробно описано, как это делается. Wireshark перехват трафика, анализ HTTP-трафика в открытом тексте, MAC-флудинг и средства шифрования, нейтрализующие перехват данных.
Компьютеры обмениваются данными по сетям. Эти сети могут быть локальными (LAN) или подключенными к интернету. Сетевые снифферы — это программы, которые перехватывают низкоуровневые данные сетевых пакетов. transmitпередано по сети. Злоумышленник может проанализировать эту информацию, чтобы получить ценные сведения, такие как идентификаторы пользователей и пароли.
В этой статье вы узнаете о распространенных методах перехвата сетевого трафика, инструментах, используемых злоумышленниками и этичными хакерами для перехвата данных в сети, а также о мерах противодействия, защищающих конфиденциальную информацию, передаваемую по сети. Wireshark Приведённое ниже пошаговое руководство предназначено исключительно для образовательных целей и авторизованного тестирования.
Что такое нюхание сети?
Компьютеры общаются посредством широковещательной рассылки сообщений по сети с использованием IP-адресов. После отправки сообщения по сети компьютер-получатель с соответствующим IP-адресом отвечает своим MAC-адресом.
Сетевой анализ — это процесс перехвата пакетов данных, отправляемых по сети. Это можно выполнить с помощью специализированного программного обеспечения, аппаратного перехватчика или настроенного зеркалирования портов. Перехват трафика может использоваться для:
- Собирайте конфиденциальные данные, такие как учетные данные для входа в систему.
- Подслушивать сообщения чата
- Захват файлов, которые были transmitпередано по сети
Следующие протоколы уязвимы для перехвата при передаче учетных данных в открытом виде:
Современные аналоги (HTTPS, SMTPS, IMAPS, SFTP, SSH) шифруют полезную нагрузку, поэтому анализатор видит зашифрованный текст, а не учетные данные.
Пассивное и активное обнюхивание
Прежде чем рассматривать пассивный и активный перехват трафика, давайте взглянем на два устройства, обычно используемых для организации компьютерных сетей: концентраторы и коммутаторы.
Концентратор работает, отправляя широковещательные сообщения на все выходные порты, кроме того, который отправил это сообщение. Компьютер-получатель отвечает на широковещательное сообщение, если IP-адрес совпадает. Таким образом, каждая машина в сегменте, основанном на хабе, может видеть каждый кадр. Хаб работает на физическом уровне (уровень 1) сети. Модель OSI.
На диаграмме ниже показано, как работает концентратор.

Коммутатор работает иначе: он сопоставляет IP- и MAC-адреса с физическими портами. Кадры пересылаются только на порт, соответствующий MAC-адресу получателя, поэтому другие хосты в локальной сети не видят трафик. Коммутаторы работают на канальном уровне (уровень 2) и, при наличии функций маршрутизации, на сетевом уровне (уровень 3).
На схеме ниже показано, как работает переключатель.

Пассивный перехват пакетов — это перехват пакетов. transmitted через сеть, использующую концентратор. Этот метод называется пассивным, потому что злоумышленник не внедряет трафик, что затрудняет его обнаружение. Он также прост в реализации, поскольку хаб отправляет широковещательные сообщения каждому хосту в сети.
Активный перехват пакетов — это перехват пакетов. transmitted через сеть, использующую коммутатор. Для перехвата трафика в коммутируемых сетях используются два основных метода: Отравление ARP и MAC-затопление.
Хакерская деятельность: анализ сетевого трафика
В этом практическом сценарии мы собираемся используют Wireshark перехватывать пакеты данных transmitпередано по протоколу HTTPМы перехватим трафик на локальном интерфейсе, а затем подключимся к тестовому веб-приложению, которое не использует защищенную связь. Guru99 тренировочных площадок по адресу http://www.techpanda.org/.
Адрес для входа admin@google.com и пароль Password2010.
Примечание: Мы войдем в веб-приложение исключительно в демонстрационных целях и в сети, которая находится в нашей собственности. Этот же метод может также раскрыть пакеты данных с других хостов в той же сети, что и анализатор, поэтому перед запуском необходимо получить письменное разрешение. Wireshark в любой сети, которую вы не контролируете. Перехват трафика не ограничивается сайтом techpanda.org; Wireshark Перехватывает HTTP-трафик и трафик других протоколов, проходящий через интерфейс.

ManageEngine Firewall Analyzer Это надежное решение для управления политиками и аудита, разработанное для повышения безопасности и прозрачности сети. Оно обеспечивает видимость трафика межсетевого экрана в режиме реального времени.ping Администраторы выявляют уязвимости в системе безопасности, оптимизируют наборы правил и отслеживают использование полосы пропускания.
Прослушивание сети с помощью Wireshark
На иллюстрации ниже показаны шаги, которые необходимо выполнить для успешного завершения этого упражнения.

Скачать Wireshark от wireshark.org/download.htmlТекущая стабильная ветка — Wireshark 4.x, которая работает на Windows, macOS, и Linux.
- Открыто Wireshark
- Вы увидите следующий приветственный экран.

- Выберите сетевой интерфейс, который вы хотите перехватить. В этом пошаговом руководстве используется беспроводное соединение; в проводной локальной сети выберите вместо него сетевой адаптер Ethernet.
- Нажмите кнопку «Старт» (в виде акульего плавника), показанную выше.
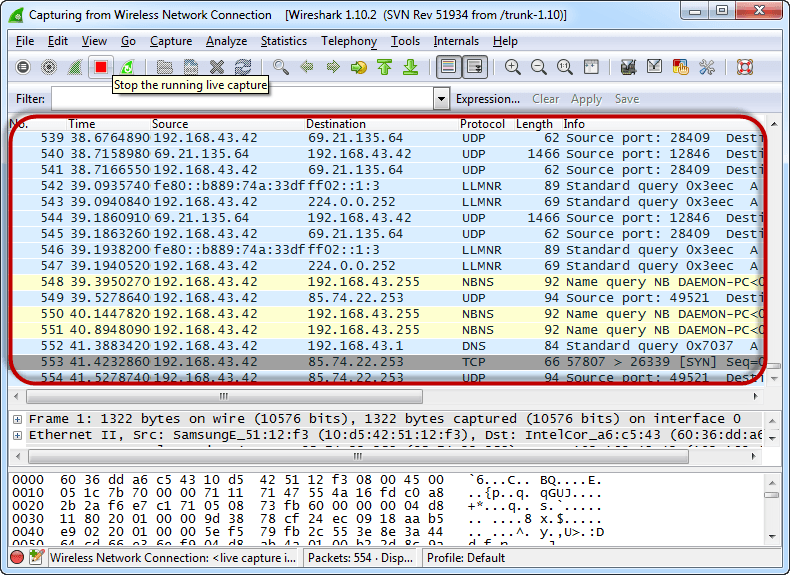
- Откройте свой веб-браузер и посетите http://www.techpanda.org/.
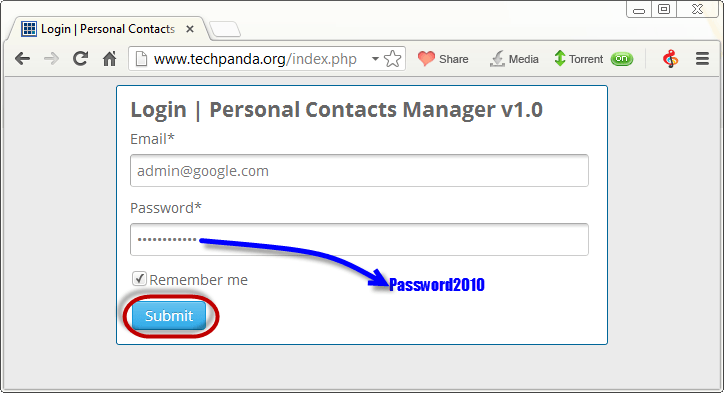
- Электронная почта для входа admin@google.com и пароль Password2010.
- Нажмите кнопку отправки.
- После успешного входа в систему должна отобразиться следующая панель управления.

- Вернуться к Wireshark и остановить запись в реальном времени.

- Фильтрация только HTTP-трафика по типу (ty)ping HTTP в панель фильтров дисплея.

- Найдите столбец «Информация» и найдите запись с HTTP-методом POST, затем щелкните по ней.

- Под записями журнала находится панель с кратким обзором собранных данных. Найдите строку Текстовые данные, построчно: application/x-www-form-urlencoded.

- Теперь вы сможете прочитать значения в открытом виде каждой переменной POST, отправленной на сервер по протоколу HTTP, включая поля email и password.
Что такое MAC-флудинг?
MAC-флудинг — это метод перехвата сетевого трафика, при котором таблица CAM (таблица MAC-адресов) коммутатора заполняется поддельными MAC-адресами. Как только таблица заполняется, коммутатор больше не может определять легитимные адреса назначения и начинает пересылать кадры на каждый порт, действуя как центральный узел. Затем злоумышленник может перехватывать пакеты данных по мере их передачи по сети.
Меры противодействия флуду MAC
- Безопасность портов коммутатора. Ограничьте количество MAC-адреса Разрешено использовать каждый порт, "прилипать" к первому обнаруженному MAC-адресу и блокировать или отключать порт, если лимит превышен.
- Серверы аутентификации, авторизации и учета (AAA) Может использоваться с протоколом 802.1X для фильтрации обнаруженных MAC-адресов и приема только аутентифицированных устройств.
- Динамическая проверка ARP и DHCP snooping смягчить последствия атаки, вызывающей отравление ARP, которая часто сочетается с MAC-флудингом.
Меры борьбы с обнюхиванием
- Ограничьте доступ к физическим носителям информации. Заблокированные патч-панели, настенные розетки с отключенными портами и сегментированные VLAN снижают вероятность установки анализатора трафика.
- Шифрование передаваемого трафика. Протоколы HTTPS (TLS 1.3), SSH, IPsec и современные VPN-протоколы делают перехваченные пакеты нечитаемыми для злоумышленника.
- Замените небезопасные протоколы. Переход с Telnet на SSHот FTP к SFTP или FTPS, а также от HTTP к HTTPS в масштабах всего сайта.
- Усильте защиту Wi-Fi. Используйте WPA3 или WPA2-AES с надежным паролем, чтобы предотвратить перехват трафика в беспроводном диапазоне.
- Мониторинг с помощью системы обнаружения вторжений (IDS). Такие инструменты, как Suricata, Zeek и Snort Выдавать оповещения при обнаружении ARP-отражения, переполнения таблицы MAC-адресов или недоступности неразборчивого режима на интерфейсах.
Как ИИ усиливает защиту от перехвата сетевых данных
Современные платформы обнаружения вторжений и SIEM-системы теперь используют машинное обучение поверх перехвата пакетов для обнаружения активности, связанной с перехватом трафика, быстрее, чем это могут сделать одни только наборы правил. Модели ИИ определяют базовое поведение таблиц ARP, DHCP и MAC, а затем отмечают отклонения, такие как необычный объем широковещательных сообщений, дублирование сопоставления IP-адресов с MAC-адресами.pingили внезапные изменения в таблице CAM, указывающие на отравление ARP или переполнение MAC-адресов.
Крупные языковые модели также помогают аналитикам проводить сортировку задач. Wireshark А Zeek обрабатывает журналы, суммируя подозрительные потоки информации простым языком, предлагая фильтры и сопоставляя обнаруженные индикаторы компрометации с данными из источников информации об угрозах. Специалистам по защите по-прежнему следует проверять результаты анализа с помощью ИИ, сравнивая их с исходными данными, но прирост скорости в загруженной сети значителен.
Резюме
- Перехват сетевого трафика позволяет обнаруживать пакеты данных, передаваемые по сети, и раскрывать учетные данные в открытом виде.
- Пассивный сниффинг работает в сетях с централизованным управлением и его трудно обнаружить; активный сниффинг нацелен на коммутаторы и его легче выявить.
- Wireshark В этом пошаговом руководстве для чтения данных HTTP POST используется стандартный анализатор с открытым исходным кодом версии 4.x.
- Распространение MAC-адресов перегружает таблицу CAM коммутатора, в результате чего коммутатор работает как концентратор.
- Шифрование (HTTPS, SSH, VPN), защита портов коммутатора, Wi-Fi WPA3 и мониторинг с использованием искусственного интеллекта в совокупности нейтрализуют большинство атак с перехватом трафика.
