
Как взломать сервер (Интернет)
 Оливер Джонс
⚡ Умное резюме
Взлом веб-серверов направлен на программное обеспечение и неправильные настройки веб-сайтов, хранящих ценные данные, такие как пароли и номера кредитных карт. На этой странице подробно описано, как работают такие атаки и, что более важно, как защитить и повысить безопасность веб-сервера.
Что такое взлом веб-сервера?
Веб-сервер — это компьютерная программа или компьютер, который запускает приложение. Его основная функция — принимать HTTP-запросы от клиентов и доставлять веб-страницы, а затем отправлять обратно HTTP-ответы. Его также можно описать как программу виртуальной машины. Этот тип доставки включает в себя HTML-документы или дополнительный контент, такой как таблицы стилей и т. д. JavaСценарий.
Клиенты обычно обращаются к интернету за информацией и покупкой товаров и услуг. С этой целью большинство организаций имеют веб-сайты. На большинстве веб-сайтов хранится ценная информация, такая как номера кредитных карт, адреса электронной почты, пароли и т. д. Это сделало их мишенью для злоумышленников. Взломанные веб-сайты также могут использоваться для распространения религиозных или политических идеологий и т. д.
В этом руководстве мы познакомим вас с методами взлома веб-серверов и расскажем, как защитить серверы от подобных атак.
Как взломать веб-сервер
В этом практическом сценарии мы рассмотрим анатомию атаки на веб-сервер. Будем считать, что мы нацелены www.techpanda.orgМы не собираемся взламывать его, так как это незаконно. Мы будем использовать домен только в образовательных целях.
Шаг 1) Что нам понадобится
- Цель www.techpanda.org
- Поисковая система Bing
- Инструменты для внедрения SQL
- PHP Shell, мы будем использовать оболочку dk http://sourceforge.net/projects/icfdkshell/
Шаг 2) Сбор информации
Нам нужно будет получить IP-адрес нашей цели и найти другие веб-сайты, которые имеют тот же IP-адрес.
Мы воспользуемся онлайн-инструментом для определения IP-адреса целевого объекта и других веб-сайтов, использующих тот же IP-адрес.
- Введите URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ в вашем веб-браузере
- Введите www.techpanda.org в качестве целевого адреса.

- Нажмите кнопку «Проверить».
- Вы получите следующие результаты

На основании вышеизложенных результатов, IP-адрес Цель составляет 69.195.124.112.
Мы также обнаружили, что на одном веб-сервере имеется 403 домена.
Наш следующий шаг — сканировать другие веб-сайты на наличие SQL Уязвимости внедрения кода. Примечание: если мы обнаружим уязвимую для SQL страницу на целевом объекте, то будем использовать её напрямую, не рассматривая другие веб-сайты.
- Введите URL www.bing.com Введите это в свой веб-браузер. Это будет работать только с Bing, поэтому не используйте другие поисковые системы, такие как... Google или Яху.
- Введите следующий поисковый запрос
ip:69.195.124.112 .php?id=
ВОТ,
- «ip:69.195.124.112» ограничивает поиск всеми веб-сайтами, размещенными на веб-сервере с IP-адресом 69.195.124.112.
- Поиск по запросу “.php?id=” URL GET-переменные используются в качестве параметров для SQL-запросов.
Вы получите следующие результаты.
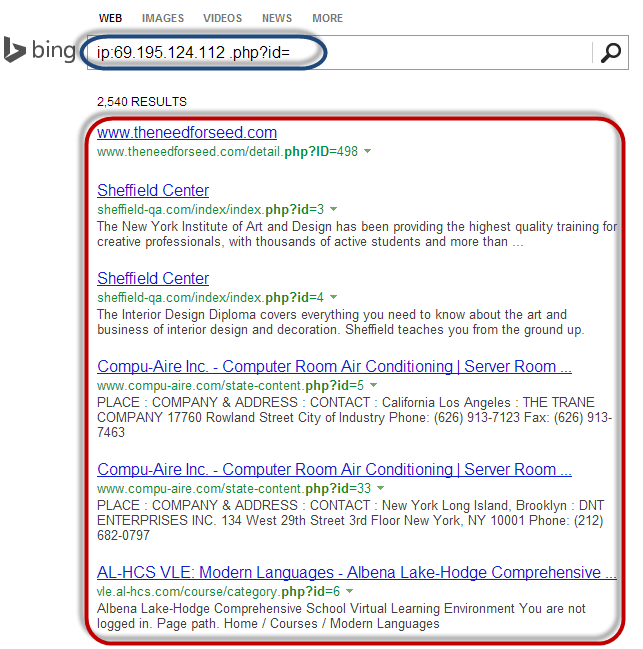
Как видно из приведенных выше результатов, были перечислены все веб-сайты, использующие переменные GET в качестве параметров для внедрения SQL.
Следующим логическим шагом будет сканирование указанных веб-сайтов на наличие SQL-инъекция уязвимости. Это можно сделать с помощью ручной SQL-инъекции или используя инструменты, перечисленные в этой статье об SQL-инъекциях.
Шаг 3) Загрузка оболочки PHP
Мы не будем сканировать ни один из перечисленных сайтов, так как это незаконно. Предположим, нам удалось войти на один из них. Вам нужно будет загрузить PHP-оболочку, которую вы скачали с сайта. http://sourceforge.net/projects/icfdkshell/
- Откройте приложение URL куда вы загрузили файл dk.php.
- Вы получите следующее окно.

- Нажатие на символическую ссылку URL Это даст вам доступ к файлам в целевом домене.
Получив доступ к файлам, злоумышленник может получить учетные данные для входа в базу данных и совершать такие действия, как взлом или загрузка данных, например, электронных писем. Именно поэтому меры защиты, описанные далее в этой статье, имеют такое важное значение.
Уязвимости веб-сервера
Веб-сервер — это программа, которая хранит файлы (обычно веб-страницы) и делает их доступными через сеть или интернет. Для работы веб-сервера необходимы как аппаратные, так и программные средства. Злоумышленники обычно используют уязвимости в программном обеспечении для получения несанкционированного доступа к серверу. Рассмотрим некоторые распространенные уязвимости, которыми пользуются злоумышленники.
- Настройки по умолчанию — такие параметры, как идентификатор пользователя и пароли по умолчанию, могут быть легко угаданы злоумышленниками. Настройки по умолчанию также могут позволять выполнение определенных задач, например, запуск команд на сервере, что может быть использовано злоумышленниками.
- Неправильная настройка операционных систем и сетей – некоторые параметры конфигурации, например, разрешение пользователям выполнять команды на сервере, могут быть опасны, если у пользователя нет надежного пароля.
- Ошибки в операционной системе и веб-серверах – обнаруженные ошибки в программном обеспечении операционной системы или веб-сервера также могут быть использованы для получения несанкционированного доступа к системе.
Помимо вышеупомянутых уязвимостей веб-сервера, к несанкционированному доступу могут привести и следующие факторы.
- Отсутствие политики и процедур безопасности – например, отсутствие обновлений антивирусного программного обеспечения и исправлений операционной системы и программного обеспечения веб-сервера, может создавать уязвимости в системе безопасности для злоумышленников.
Типы веб-серверов
Ниже приведён список распространённых веб-серверов.
- Apache — это наиболее часто используемый веб-сервер в интернете. Он кроссплатформенный, но обычно устанавливается на Linux. Большинство PHP-сайтов размещаются на этом сервере. Apache сервера.
- Интернет-информационные службы (IIS) – разработаны компанией Microsoft. Он работает на Windows и является вторым наиболее используемым веб-сервером в Интернете. Большинство веб-сайтов asp и aspx размещаются на Серверы IIS.
- Apache Tomcat – Большинство Java страницы сервера (JSP) веб-сайты размещаются на веб-сервере этого типа.
- Другие веб-серверы – к ним относятся веб-сервер Novell и IBMсерверы Lotus Domino.
Типы атак на веб-серверы
Злоумышленники используют различные методы против веб-серверов, в том числе следующие:
- Атаки с использованием обхода каталогов — этот тип атак использует уязвимости веб-сервера для получения несанкционированного доступа к файлам и папкам, которые не находятся в открытом доступе. Получив доступ, злоумышленник может загрузить конфиденциальную информацию, выполнять команды на сервере или установить вредоносное программное обеспечение.
- Атаки типа «отказ в обслуживании» — при таком типе атак веб-сервер может выйти из строя или стать недоступным для законных пользователей.
- Перехват системы доменных имен (DNS) — при этом типе атаки настройки DNS изменяются таким образом, чтобы указывать на веб-сервер злоумышленника. Весь трафик, который должен был быть направлен на веб-сервер, перенаправляется на неправильный сервер.
- Перехват данных — незашифрованные данные, передаваемые по сети, могут быть перехвачены и использованы для получения несанкционированного доступа к веб-серверу.
- Фишинг — при этом типе атаки злоумышленник выдает себя за другой веб-сайт и перенаправляет трафик на поддельный сайт. Ничего не подозревающие пользователи могут быть обмануты и предоставлены им конфиденциальные данные, такие как учетные данные, номера кредитных карт и т. д.
- Фарминг — этот тип атаки предполагает взлом серверов системы доменных имен (DNS) или компьютера пользователя с целью перенаправления трафика на вредоносный сайт.
- Дефейсинг – При этом типе атаки злоумышленник заменяет веб-сайт организации другой страницей, содержащей имя и изображения хакера, а также может включать фоновую музыку и сообщения.
Эффекты успешных атак
- Репутация организации может быть испорчена, если злоумышленник отредактирует содержимое веб-сайта и добавит вредоносную информацию или ссылки на неподходящий веб-сайт.
- Веб-сервер может использоваться для установки вредоносного программного обеспечения на пользователей, посещающих скомпрометированный веб-сайт. Загруженное на компьютер посетителя вредоносное ПО может представлять собой вирус, троянили программное обеспечение ботнета и т. д.
- Компрометированные данные пользователей могут быть использованы в мошеннических целях, что может привести к убыткам для бизнеса или судебным искам со стороны пользователей, доверивших свои данные организации.
лучшие инструменты для атаки на веб-сервер
К числу распространенных инструментов для атак на веб-серверы относятся следующие:
- Metasploit — это инструмент с открытым исходным кодом для разработчиков.pingТестирование и использование эксплойт-кода. Его можно использовать для обнаружения уязвимостей в веб-серверах и написания эксплойтов, которые могут быть использованы для компрометации сервера.
- MPack — это инструмент для веб-эксплуатации. Он написан на PHP и поддерживается... MySQL в качестве ядра базы данных. После взлома веб-сервера с помощью MPack весь трафик к нему перенаправляется на вредоносные веб-сайты загрузки.
- Zeus — этот инструмент можно использовать для превращения скомпрометированного компьютера в бота или зомби. Бот — это скомпрометированный компьютер, используемый для проведения интернет-атак. Ботнет — это совокупность скомпрометированных компьютеров. Затем ботнет может быть использован для атаки типа «отказ в обслуживании» или для рассылки спама.
- Neosplit – этот инструмент можно использовать для установки программ, удаления программ, их копирования и т. д.
Проверь это: 10 лучших БЕСПЛАТНО DDoS Attack Инструмент онлайн
Как избежать атак на веб-сервер
Организация может принять следующую политику для защиты от атак веб-сервера.
- Управление обновлениями — это установка исправлений для повышения безопасности сервера. Исправление — это обновление, устраняющее ошибку в программном обеспечении. Исправления могут быть применены к операционная система и система веб-сервера.
- Безопасная установка и настройка операционной системы.
- Безопасная установка и настройка программного обеспечения веб-сервера.
- Система сканирования уязвимостей – включает в себя такие инструменты, как... Snort, Nmap и Scanner Access Now Easy (SANE).
- Межсетевые экраны могут использоваться для предотвращения простых действий. DoS атаки путем блокировки всего трафика, поступающего с идентифицированных IP-адресов злоумышленника.
- Антивирусное программное обеспечение может использоваться для удаления вредоносных программ с сервера.
- Отключение удалённого администрирования.
- Удаление из системы учетных записей по умолчанию и неиспользуемых учетных записей.
- Порты и настройки по умолчанию (например, FTP на порту 21) следует изменить на пользовательские порты и настройки (например, FTP-порт на 5069).
