
Что такое социальная инженерия? Определение и виды.
 Редакционная коллегия
⚡ Умное резюме
Социальная инженерия — это искусство манипулирования людьми с целью получения конфиденциальной информации или предоставления доступа. На этой странице объясняется, как организуются такие атаки, какие методы предпочитают злоумышленники и какие меры противодействия им применяются.
Что такое социальная инженерия?
Социальная инженерия — это искусство манипулирования пользователями вычислительной системы с целью получения конфиденциальной информации, которая может быть использована для получения несанкционированного доступа к этой системе. Этот термин также охватывает использование человеческой доброты, жадности и любопытства для проникновения в здания с ограниченным доступом или для убеждения пользователей установить программное обеспечение-бэкдор.
Знание уловок, которые используют злоумышленники, чтобы заставить людей отказаться от ввода учетных данных, имеет основополагающее значение для защиты компьютерных систем. Поскольку целью является человек, а не сервер, ни один межсетевой экран сам по себе не может устранить уязвимость.
В этой статье вы узнаете о распространенных методах социальной инженерии и мерах безопасности, направленных на их противодействие.
Как работает социальная инженерия?
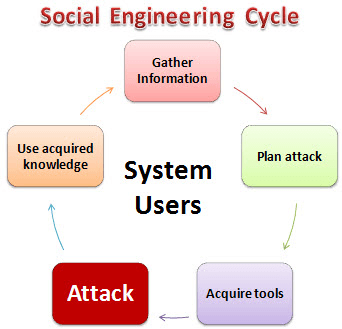
Атака с использованием методов социальной инженерии следует повторяющемуся циклу. На диаграмме ниже показаны пять этапов, через которые проходит злоумышленник.
ВОТ,
- Собрать информациюНа первом этапе злоумышленник собирает как можно больше информации о предполагаемой жертве. Информация поступает с веб-сайтов компаний, из открытых документов, социальных сетей и из случайных разговоров с пользователями.
- План атакиЗлоумышленник описывает, как будет осуществляться атака и к кому будет обращено внимание в первую очередь.
- Получить инструментыСюда входят компьютерные программы и реквизит, использованные при осуществлении атаки.
- АтакаЗлоумышленник использует уязвимости целевой системы, обычно побуждая человека к действию.
- Используйте полученные знанияДетали, полученные в процессе работы, такие как имена домашних животных или даты рождения основателей, могут стать основой для последующих атак, например, подбора паролей.
Типы атак социальной инженерии
Методы социальной инженерии принимают множество форм.Шесть перечисленных ниже инцидентов составляют большинство зарегистрированных случаев.
Эксплойт знакомства
Пользователи менее подозрительны к людям, которых они уже знают, поэтому злоумышленник может сначала потратить время на то, чтобы стать знакомым лицом — за едой, во время перерывов или на общественных мероприятиях. Там, где для доступа в здание требуется код или карта, знакомое лицо с гораздо большей вероятностью оставит дверь открытой. Та же самая знакомость побуждает людей отвечать на неформальные вопросы, например, где они познакомились со своим супругом или как зовут школьного учителя. Именно такие ответы запрашивают средства восстановления пароля, поэтому они могут стать средством доступа к системе. учетные записи электронной почты.
Пугающие обстоятельства
Люди избегают тех, кто выглядит злым или конфликтным. Используя эту тактику, злоумышленник инсценирует жаркий телефонный спор или пререкания с сообщником, а затем запрашивает у пользователя информацию. Многие пользователи отвечают просто для того, чтобы прекратить общение. Та же тактика отбивает у персонала желание проводить надлежащую проверку на контрольно-пропускном пункте.
Фишинг
Фишинг использует обман и хитрость для получения личных данных. Специалист по социальной инженерии выдает себя за легитимный сервис, например, веб-почту или сайт онлайн-банкинга, и просит пользователя подтвердить имя пользователя и пароль. Аналогичным образом извлекаются номера карт, одноразовые пароли и другие личные данные.
Tailgating
«Проход вслед за авторизованным пользователем» означает следование за авторизованным пользователем через дверь в зону ограниченного доступа. Из соображений обычной вежливости пользователь придерживает дверь, и злоумышленник входит, не предъявляя пропуска.
Использование человеческого любопытства
Здесь специалист по социальной инженерии подбрасывает зараженную вредоносным ПО USB-флешку, которую затем подбирает пользователь. Нашедший обычно вставляет флешку, и она либо запускается автоматически, либо заманивает пользователя открыть файл с привлекательным названием, например, «Зарплата сотрудника». Review.docx.
Эксплуатация человеческой жадности
Мошенник, занимающийся социальной инженерией, заманивает пользователя обещанием легких денег в интернете, а затем просит его заполнить форму и подтвердить свою личность, предоставив данные кредитной карты.
Как предотвратить атаки социальной инженерии?
Профилактика начинается с личных привычек. Следующие методы защищают от всех видов атак с использованием методов социальной инженерии:
- Избегайте подключения к компьютеру неизвестных USB-накопителей.
- Не переходите по ссылкам в неожиданных электронных письмах; введите адрес вручную или используйте сохраненную закладку.
- Используйте длинные, уникальные пароли, хранящиеся в менеджере паролей.
- Включите многофакторную аутентификацию, отдавая предпочтение приложению или аппаратному ключу перед SMS.
- Будьте осторожны с дружескими отношениями в интернете, которые быстро перерастают в борьбу за деньги или доступ.
- Регулярно обновляйте операционную систему и все приложения.
- Защитите свои устройства с помощью шифрования диска и блокировки экрана.
- Установите надежное антивирусное программное обеспечение или программу для защиты конечных устройств.
- Регулярно создавайте резервные копии данных и проверяйте возможность восстановления.
- Вместо того чтобы выбрасывать конфиденциальные документы, лучше их измельчить.
- Используйте VPN в ненадежных сетях.
- Блокируйте ноутбук, когда отходите от него.
- Перед принятием мер по поводу необычных запросов необходимо проверить их по второму, известному каналу.
Меры противодействия социальной инженерии
Индивидуальные привычки — это лишь половина решения. Поскольку каждый метод основан на предсказуемом человеческом предубеждении, организация может разработать контрмеры против каждого из них.
| Техника | Организационные контрмеры |
|---|---|
| Эксплойт, основанный на знакомстве | Обучите пользователей не заменять проверку безопасности личным знакомством. Даже знакомый коллега должен подтвердить право доступа к ограниченным зонам и информации. |
| Устрашающие обстоятельства | Обучите пользователей распознавать методы давления, направленные на выманивание конфиденциальной информации, вежливо отказываться, а затем сообщать о произошедшем. |
| Фишинг | Надежные сайты используют защищенные соединения для зашифровать данные и подтвердить свою личность. Проверяйте адресную строку и никогда не отвечайте на электронные письма с просьбой предоставить личную информацию. |
| Tailgating | Обучите пользователей никогда не пропускать посторонних лиц, имеющих доступ по их пропускам. Каждый проходит через пропуск отдельно, и на ресепшене проверяют посетителей без пропусков. |
| Человеческое любопытство | Все найденные флеш-накопители следует передать системным администраторам, которые просканируют их на изолированном компьютере, а не на рабочей станции. |
| Человеческая жадность | Обучите сотрудников распознавать мошеннические схемы быстрого обогащения и предоставьте им единый удобный канал для сообщения о них. |
Установка обновлений способствует такому обучению, поскольку злоумышленник, которому не удается убедить пользователя сотрудничать, возвращается к использованию незащищенного программного обеспечения.

