
Как создавать/добавлять пользователей в Jenkins Управление правами доступа
 Томас Гамильтон
⚡ Умное резюме
Создание пользователей в Jenkins Это занимает четыре клика, но для назначения разных разрешений каждому из них требуется плагин «Стратегия авторизации на основе ролей», который заменяет единую глобальную роль, используемую во всех встроенных системах. Jenkins В противном случае, на счету находятся другие пользователи.
Как правило, в крупной организации существует несколько отдельных команд, которые управляют и выполняют различные задачи. JenkinsОднако управление таким количеством пользователей и назначение им ролей может оказаться непростой задачей.
По умолчанию Jenkins Включает в себя очень простые параметры создания пользователей. Вы можете создать несколько пользователей, но назначить им только одинаковые глобальные роли и привилегии. Это не идеально, особенно для крупной организации.
Плагин ролевой стратегии Позволяет назначать разные роли и привилегии разным пользователям. Сначала вам потребуется установить плагин в вашей системе. Jenkins В данном пошаговом руководстве сначала рассматривается создание пользователя, затем плагин, а затем экраны ролей, которые он открывает.
Как создать/добавить пользователя в Jenkins
Ниже описаны шаги по созданию нового пользователя. Jenkins:
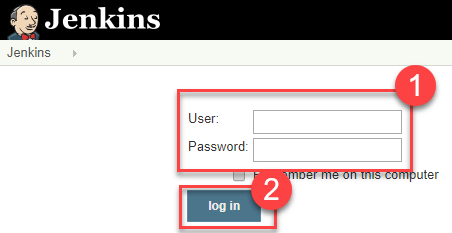
Шаг 1) Войдите в систему Jenkins Главная
Вход в свой файл Jenkins панель управления, посетив http://localhost:8080/
Если вы не установили Jenkins На локальном сервере перейдите в соответствующую папку. URL и получите доступ к своей панели управления, используя свои учетные данные. Панель управления, на которую вы попадете, показана ниже.
Шаг 2) Выберите вариант
Теперь вы увидите параметры для создания и добавления пользователя. Jenkins а также управлять текущими пользователями.
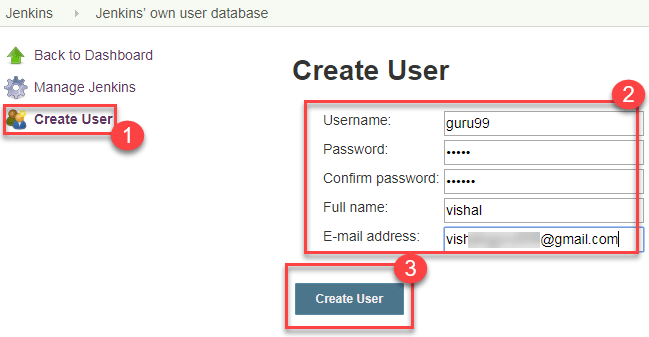
Шаг 3) Создайте нового пользователя
- Под управлением JenkinsНажмите «Создать пользователя».
- Enter Jenkins Добавить данные пользователя, такие как пароль, имя, адрес электронной почты и т. д.
- Нажмите Создать пользователя.
Шаг 4) Пользователь создан.
На панели управления вы увидите новый Jenkins Пользователь создан в соответствии с введенными данными, как показано в списке пользователей ниже.
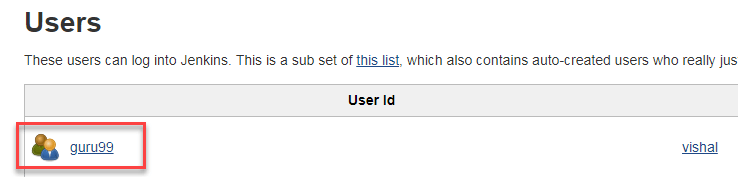
⚠️ Примечание к версии: текущий Jenkins В списке релизов этот экран указан как Управление Jenkins > Пользователи , а не Управление пользователями, Создать пользователя Кнопка и поля на ней остаются неизменными, а экран существует только в течение определенного времени. Jenkins«Собственная база данных пользователей — это сфера безопасности, а управление учетными записями осуществляется извне с помощью LDAP или системы единого входа».
Как установить плагин «Стратегия ролей» Jenkins
Встроенный экран создания пользователей позволяет создавать учетные записи, но не предоставляет им различных прав доступа. Эта возможность появляется с плагином «Стратегия авторизации на основе ролей», который устанавливается следующим образом.
Существует два способа установки плагинов. Jenkins:
- Установка через ваш Jenkins приборная панель
- Загрузка плагина из Jenkins веб-сайт и его ручная установка.
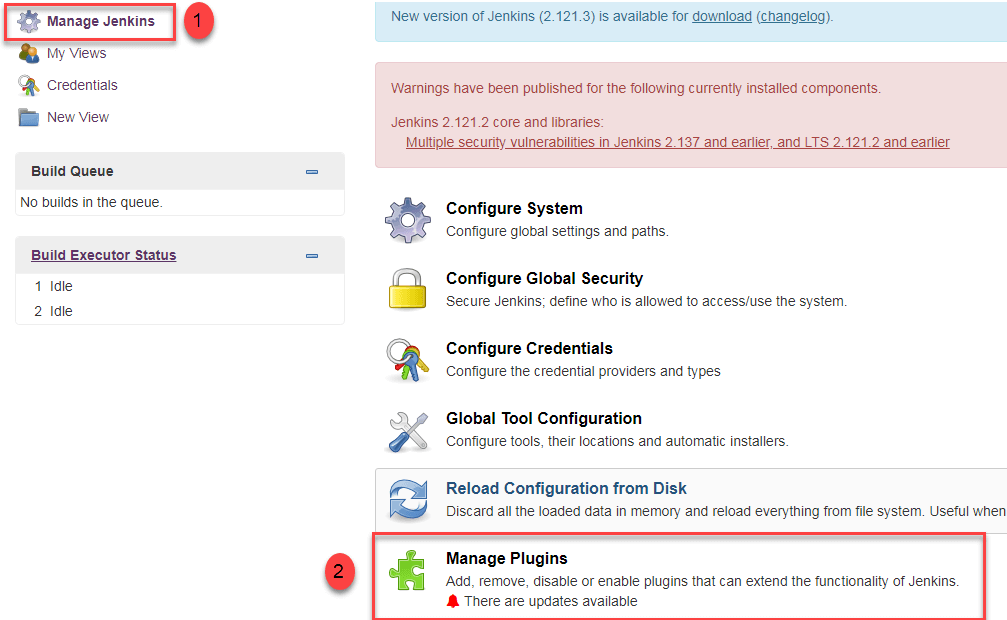
Шаг 1)
- Перейдите на Управление Jenkins
- Нажмите на опцию «Управление плагинами».
Шаг 2)
- На экране раздела «Доступные параметры» найдите «роль».
- Выберите рольСтратегия авторизации на основе плагин
- Нажмите на "Установить без перезагрузки» (убедитесь, что у вас есть активное подключение к Интернету)
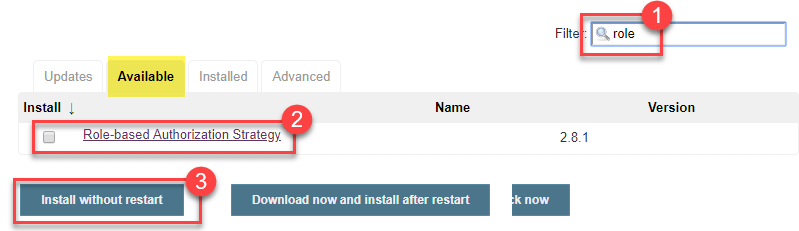
⚠️ Примечание к версии: путь теперь Управление Jenkins > Плагины и вкладка имеет название Доступные плагиныПоле поиска и название плагина одинаковы, поэтому описанные выше два шага по-прежнему актуальны.
Шаг 3)
После установки плагина отобразится статус «успешно», как показано на скриншоте установки ниже.
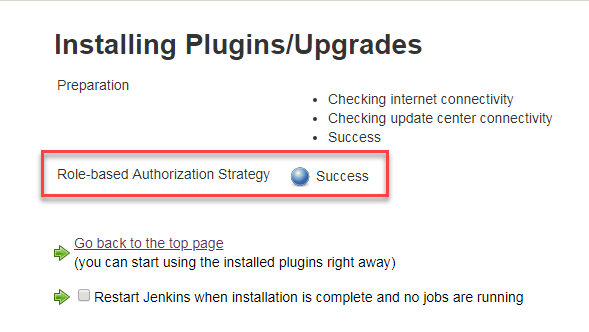
Нажмите на Вернитесь на верхнюю страницу.
Шаг 4) Перейдите на Управление Jenkins -> Настроить глобальную безопасность -> В разделе Авторизация, выберите Ролевая стратегия. Нажмите СохраненоРаздел «Авторизация» выглядит следующим образом.
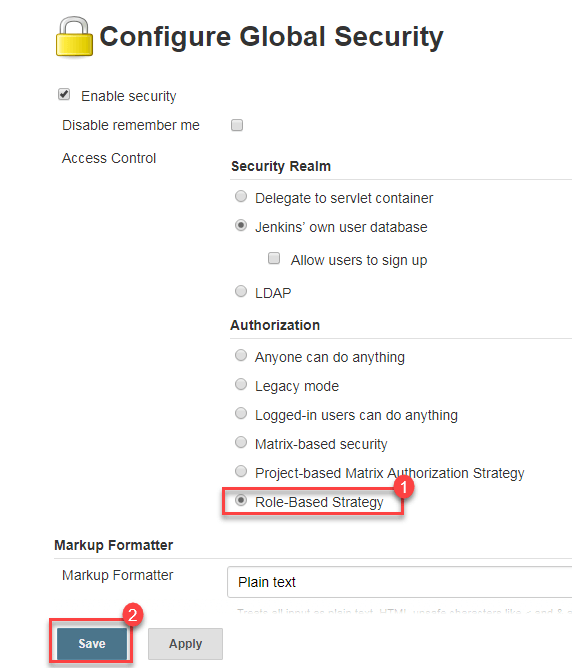
В течении Jenkins Ссылка на эту страницу: Управление Jenkins > Безопасностьи сама страница по-прежнему озаглавлена Настройка глобальной безопасности с тем же выпадающим списком «Авторизация».
Типы ролей в плагине «Стратегия ролей»
После активации стратегии на основе ролей плагин предлагает три отдельных области действия ролей. Выбор неправильной области действия — наиболее распространенная причина, по которой разрешение, кажется, не имеет эффекта, поэтому стоит знать, что охватывает каждая из них, прежде чем что-либо создавать.
| Тип роли | Объем | Типичное использование |
| Глобальные роли | Целый Jenkins контроллер, и они переопределяют все, что установлено в ролях элементов. | администратор, авторизованная роль только для чтения, анонимный |
| Роли предметов | Задания, конвейеры и папки, полное имя которых соответствует шаблону регулярного выражения. | Предоставление одной команде прав на сборку и настройку только для своих собственных заданий. |
| Роли агента | Создавайте агентов, соответствующих определенному шаблону. | Предоставление команде возможности подключать или отключать собственных агентов. |
В приведенном ниже руководстве используется глобальная роль для разработчик и роль предмета для тестерОбратите внимание на название: теперь плагин вызывает вторую область видимости. Роли предметов, потому что она охватывает папки и конвейеры, а также обычные задания. В более старых версиях — и на скриншотах ниже на этой странице — та же таблица обозначена соответствующим образом. Роли в проекте.
Как управлять пользователями и ролями в Jenkins
Ниже описаны шаги по управлению ролями и их назначению в Jenkins:
Шаг 1)
- Перейдите на Управление Jenkins
- Выбрать Управление и назначение ролей
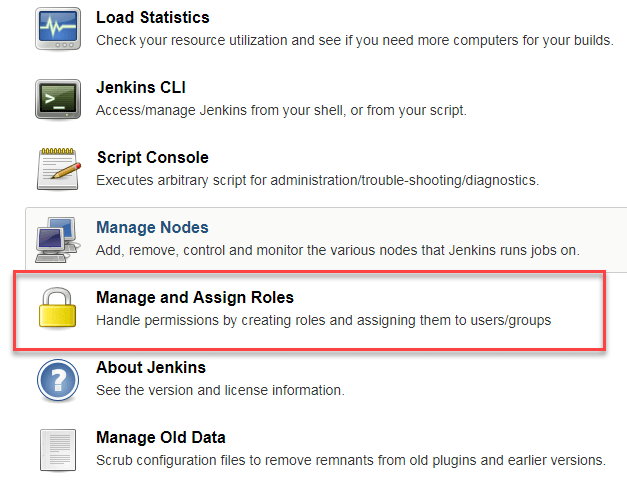
Примечание: , что Управление и назначение ролей Эта опция будет видна только в том случае, если вы установили плагин стратегии ролей и переключили авторизацию на стратегию на основе ролей.
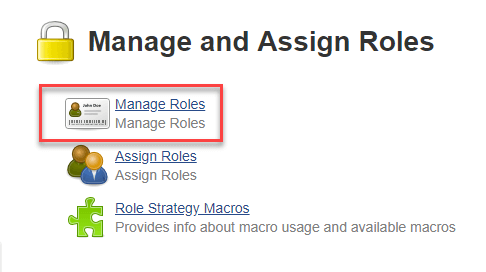
Шаг 2) Нажмите на Управление ролями для добавления новых ролей в зависимости от вашей организации.
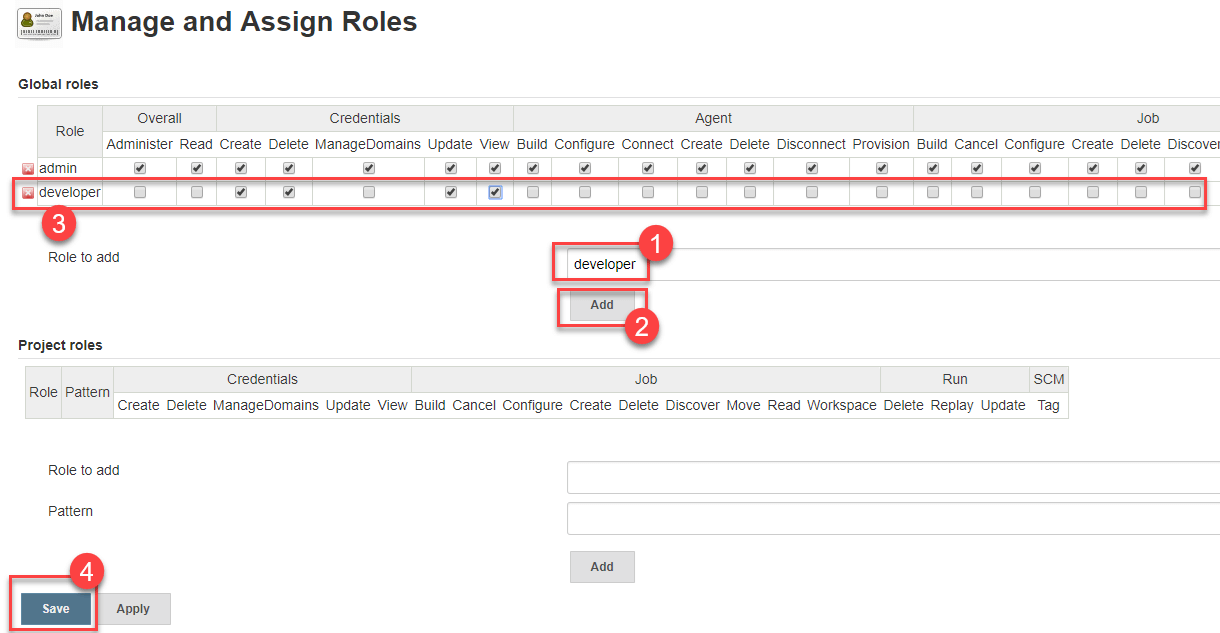
Шаг 3) Чтобы создать новую роль под названием «разработчик»,
- Введите «разработчик» в поле «роль».
- Нажмите «Добавить», чтобы создать новую роль.
- Теперь выберите Jenkins Права доступа пользователя, которые вы хотите назначить роли «Разработчик».
- Нажмите кнопку Сохранить
Ниже представлена сетка с флажками, которая отображается.
Jenkins Группы разрешений, которые можно назначить роли
Флажки на экране «Управление ролями» сгруппированы по объекту, к которому применяется каждое разрешение. В таблице ниже объясняется, что контролирует каждая группа, что значительно упрощает предоставление минимально необходимых команде прав.
| Группа разрешений | Что оно предоставляет |
| В общем | Права администратора, права на чтение и другие права, действующие в рамках всего контроллера. Администрирование Это полный контроль, поэтому предоставляйте его с осторожностью. |
| Полномочия | Просмотр, создание и обновление сохраненных учетных данных. |
| Агент | Настройка, подключение, отключение и удаление агентов сборки. |
| работа | Создание, отмена, настройка, создание, удаление, чтение, рабочая область и перемещение заданий. |
| Run | Удаление, повторное воспроизведение и обновление отдельной записи о сборке. |
| Детали | Создание, настройка, удаление и чтение представлений панели мониторинга. |
| SCM | Запуск сборки из хука системы контроля версий |
Начинайте каждую новую должность с Общий/Прочитано плюс Работа/ЧтениеБез этих двух параметров авторизованный пользователь видит пустую панель управления, даже если отмечены другие разрешения, что является наиболее часто встречающейся причиной путаницы с этим плагином.
Как назначать роли в Jenkins
Шаг 1) Теперь, когда вы создали роли, давайте назначим их конкретным пользователям.
- Перейдите на Управление Jenkins
- Выберите «Управление и назначение ролей».
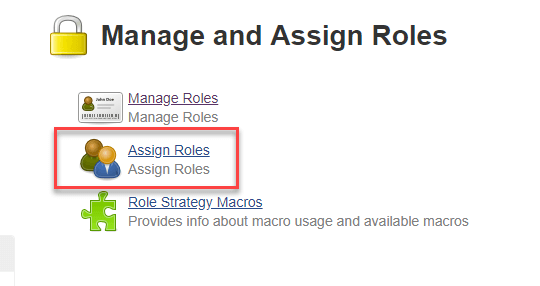
Шаг 2) Добавим новую роль «разработчик» пользователю «guru99
- Установите флажок «Роль разработчика».
- Нажмите кнопку Сохранить
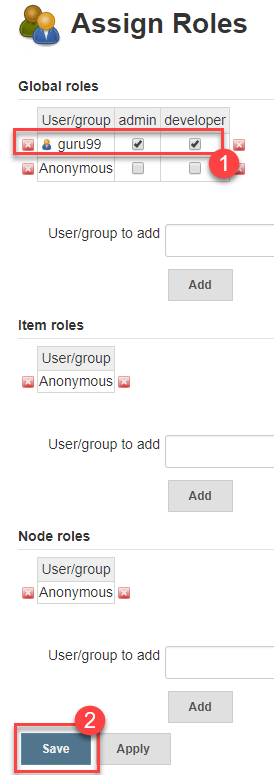
Вы можете назначить любую роль любому пользователю в соответствии с вашими потребностями.
Как создавать роли в проекте Jenkins
Глобальные роли применяются повсюду. Если разрешение должно применяться только к одному набору заданий, создайте вместо этого роль проекта — область действия, которую плагин теперь называет ролью элемента.
Вы можете создать роли для конкретного проекта в разделе Роли проекта.
Шаг 1) In Jenkins«Управление и назначение ролей»
- Введите роль «тестировщик»
- Добавьте к этому узор, добавив тестер.*, чтобы любому имени пользователя, начинающемуся с «тестировщика», была назначена указанная вами роль проекта.
- Нажмите кнопку Добавить
- Выберите привилегии
- Нажмите кнопку Сохранить
Заполненная таблица ролей проекта представлена ниже.
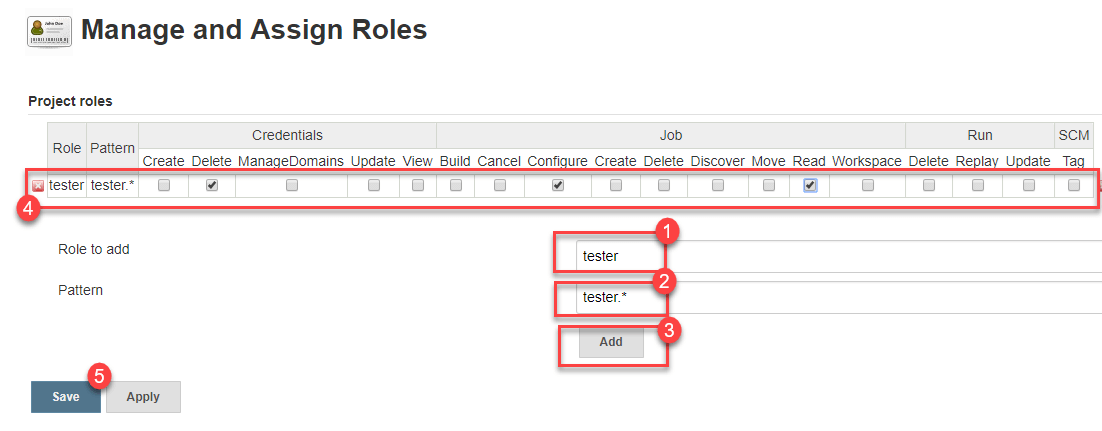
Шаблон представляет собой регулярное выражение, сопоставляемое с полным названием элемента, поэтому tester.* также соответствует папке с именем набор тестировщиков и всё, что находится внутри него. Протестируйте новый шаблон на тестовом проекте, прежде чем применять его к рабочему. проект фристайла или работа по прокладке трубопровода.
Матричная система безопасности против ролевой стратегии.
Стратегия на основе ролей — не единственный вариант авторизации в этом выпадающем списке. Jenkins Суда оснащены встроенной матричной системой безопасности, и для небольшой установки этого может быть вполне достаточно.
| Точка сравнения | Безопасность на основе матрицы | Стратегия, основанная на ролях |
| Установка | Встроенный Jenkins | Требуется плагин «Стратегия авторизации на основе ролей». |
| Подразделение, в котором осуществляется работа | Каждому пользователю или группе предоставляются права доступа напрямую. | Права доступа принадлежат именованной роли, и пользователи привязаны к этой роли. |
| Добавление десятого пользователя | Вся строка с разрешениями повторяется вручную. | Отметьте один из пунктов в поле "Роль". |
| Контроль по каждому заданию | Проектная матричная авторизация, настраиваемая для каждого задания отдельно. | Один комплект одежды с заданным рисунком покрывает все задачи по подбору подходящего изделия. |
| Лучший вариант посадки | Несколько пользователей с практически идентичным доступом | Несколько команд, множество рабочих мест, доступ к ресурсам, который меняется в зависимости от перемещения людей. |
Общее правило — количество повторений разрешения. Если один и тот же шаблон ввода используется для третьего пользователя, поддерживать роль становится дешевле — тот же аргумент, который подталкивает команды от выполнения разовых задач к регулярной проверке. Конвейер CI / CD.
