
Ce este un atac de tip Denial of Service (DoS)? Definiție și prevenire
 Oliver Jones
⚡ Rezumat inteligent
Atacurile de tip Denial of Service (DoS) inundă o țintă, cum ar fi un server web, cu mai multe solicitări decât poate gestiona, refuzând accesul utilizatorilor legitimi. Această pagină explică cum funcționează atacurile DoS și DDoS și cum să te aperi împotriva lor.
Ce este atacul de respingere a serviciului (DoS)?
DoS este un atac folosit pentru a refuza utilizatorilor legitimi accesul la o resursă, cum ar fi accesarea unui site web, a unei rețele, a e-mailurilor etc. sau pentru a o încetini extrem de mult. DoS este acronimul pentru Denial of Service (Denegare de serviciu). Acest tip de atac este de obicei implementat prin atacarea resursei țintă, cum ar fi un server web, cu prea multe solicitări simultan. Acest lucru duce la imposibilitatea serverului de a răspunde la toate solicitările. Efectul acestui lucru poate fi fie blocarea serverelor, fie încetinirea lor.
Întreruperea unor afaceri de pe internet poate duce la pierderi semnificative de afaceri sau bani. Internetul și retele de calculatoare alimentează multe afaceri. Unele organizații, cum ar fi gateway-urile de plată și site-urile de comerț electronic, depind în întregime de internet pentru a-și desfășura activitatea.
În acest tutorial, veți învăța ce este un atac de tip denial of service, cum se execută și cum vă puteți proteja împotriva unor astfel de atacuri.
Tipuri de atacuri de tip Denial of Service (DoS).
Există două tipuri de atacuri DoS, și anume:
- DoS – acest tip de atac este efectuat de o singură gazdă.
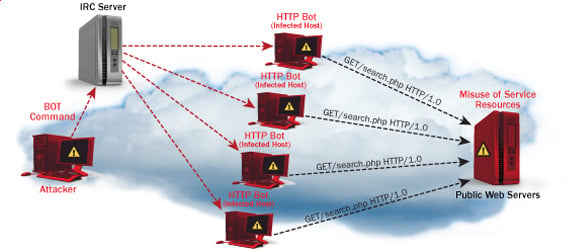
- DoS distribuit – acest tip de atac este efectuat de o serie de mașini compromise care vizează aceeași victimă. Inundă rețeaua cu pachete de date.
Diagrama de mai jos contrastează un DoS cu o singură sursă cu un DDoS bazat pe botnet.
Cum funcționează atacurile DoS?
Să analizăm cum se efectuează atacurile DoS și tehnicile utilizate. Vom analiza cinci tipuri comune de atacuri.
Ping de moarte
ping Comanda este de obicei utilizată pentru a testa disponibilitatea unei resurse de rețea. Funcționează prin trimiterea de pachete mici de date către resursa de rețea. ping deces profită de acest lucru și trimite pachete de date peste limita maximă (65,536 octeți) care TCP / IP permite. Fragmentarea TCP/IP împarte pachetele în bucăți mici care sunt trimise către server. Deoarece pachetele de date trimise sunt mai mari decât ceea ce poate gestiona serverul, serverul se poate bloca, reporni sau se poate bloca.
Smurf
Acest tip de atac utilizează cantități mari de protocol ICMP (Internet Control Message Protocol) ping trafic direcționat către o adresă de difuzare pe internet. Adresa IP a răspunsului este falsificată cu cea a victimei vizate. Toate răspunsurile sunt trimise victimei în loc de adresa IP utilizată pentru pingÎntrucât o singură adresă de difuzare pe internet poate suporta maximum 255 de gazde, un atac smurf amplifică o singură adresă ping De 255 de ori. Efectul este încetinirea rețelei până la punctul în care este imposibil să o utilizezi.
Buffer Revărsare
Un buffer este o locație de stocare temporară în RAM care este folosită pentru a stoca date, astfel încât procesorul să le poată manipula înainte de a le scrie înapoi pe disc. Buffers au o limită de dimensiune. Acest tip de atac încarcă buffer-ul cu mai multe date decât poate conține. Aceasta face ca buffer-ul să se depășească și să corupă datele pe care le conține. Un exemplu de depășire a buffer-ului este trimiterea de e-mailuri cu nume de fișiere care au 256 de caractere.
Lacrima
Acest tip de atac folosește pachete de date mai mari. TCP/IP le împarte în fragmente care sunt asamblate pe gazda receptoare. Atacatorul manipulează pachetele pe măsură ce sunt trimise astfel încât să se suprapună. Acest lucru poate face ca victima vizată să se prăbușească în timp ce încearcă să reasamblați pachetele.
Atacul SYN
SYN este o formă scurtă pentru Syncchronize. Acest tip de atac profită de handshake-ul în trei direcții pentru a stabili comunicarea folosind TCP. Un atac SYN funcționează prin inundarea victimei cu mesaje SYN incomplete. Acest lucru face ca mașina victimă să aloce resurse de memorie care nu sunt niciodată utilizate și să refuze accesul utilizatorilor legitimi.
Instrumente de atac DoS
Următoarele sunt câteva dintre instrumentele care pot fi utilizate pentru a efectua atacuri DoS.
- Nemesy – acest instrument poate fi folosit pentru a genera pachete aleatorii. Funcționează pe Windows. Acest instrument poate fi descărcat de pe http://packetstormsecurity.com/files/25599/nemesy13.zip.html . Datorită naturii programului, dacă aveți un antivirus, cel mai probabil va fi detectat ca virus.
- Land și LaTierra – acest instrument poate fi folosit pentru falsificarea adreselor IP și deschiderea conexiunilor TCP.
- Blast – acest instrument poate fi descărcat de pe http://www.opencomm.co.uk/products/blast/features.php
- Panther – acest instrument poate fi folosit pentru a inunda rețeaua unei victime cu pachete UDP.
- Botnet-uri – acestea sunt o multitudine de computere compromise pe internet care pot fi utilizate pentru a efectua un atac distribuit de tip denial of service.
Verificați și: - Cel mai bun GRATUIT DDoS Attack Instrument online | Software | Site-uri web
Cum să preveniți atacul DoS?
O organizație poate adopta următoarea politică pentru a se proteja împotriva atacurilor de tip Denial of Service.
- Atacurile precum inundarea SYN profită de erorile din sistemul de operare. Instalarea de patch-uri de securitate poate ajuta la reducerea șanselor unor astfel de atacuri.
- Sistemele de detectare a intruziunilor pot fi folosite și pentru a identifica și chiar a opri activitățile ilegale.
- firewall-uri poate fi folosit pentru a opri atacurile DoS simple prin blocarea întregului trafic provenit de la un atacator prin identificarea IP-ului acestuia.
- Routere poate fi configurat prin Lista de control al accesului pentru a limita accesul la rețea și a elimina traficul ilegal suspectat.
Activitate de hacking: Ping de moarte
Vom presupune că utilizați Windows pentru acest exercițiu. De asemenea, vom presupune că aveți cel puțin două computere care se află în aceeași rețea. Atacurile DoS sunt ilegale în rețelele pe care nu sunteți autorizat să le atacați. De aceea, va trebui să vă configurați propria rețea pentru acest exercițiu.
Deschideți promptul de comandă pe computerul țintă.
Introduceți comanda ipconfig. Veți obține rezultate similare cu cele afișate mai jos.

Pentru acest exemplu, folosim Mobil Detalii conexiune în bandă largă. Rețineți adresa IP. Notă: pentru ca acest exemplu să fie mai eficient, trebuie să utilizați un Rețea LAN.
Comutați la computerul pe care doriți să îl utilizați pentru atac și deschideți promptul de comandă.
Noi vom ping computerul nostru victimă cu pachete de date infinite de 65500.
Introduceți următoarea comandă:
ping 10.128.131.108 –t |65500
AICI,
- ping„trimite pachetele de date către victimă”
- „10.128.131.108” este adresa IP a victimei
- „-t” înseamnă că pachetele de date trebuie trimise până când programul este oprit
- „-l” specifică încărcarea de date care trebuie trimisă victimei
Veți obține rezultate similare cu cele prezentate mai jos.

Inundarea computerului țintă cu pachete de date nu are un efect prea mare asupra victimei. Pentru ca atacul să fie mai eficient, ar trebui să atacați computerul țintă cu pingde la mai multe computere.
Atacul de mai sus poate fi folosit pentru a ataca routere, servere web, Etc
Dacă doriți să vedeți efectele atacului asupra computerului țintă, puteți deschideți managerul de activități și vizualizați activitățile din rețea.
- Faceți clic dreapta pe bara de activități
- Selectați Start task manager
- Faceți clic pe fila de rețea
- Veți obține rezultate similare cu cele de mai jos

Dacă atacul are succes, ar trebui să puteți vedea activități de rețea crescute.
Activitate de piratare: Lansați un atac DoS
În acest scenariu practic, vom folosi Nemesy pentru a genera pachete de date și a inunda computerul, routerul sau serverul țintă.
După cum sa menționat mai sus, Nemesy va fi detectat ca un program ilegal de către dvs anti virus. Va trebui să dezactivați antivirusul pentru acest exercițiu.
- Descărcați Nemesy de pe http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Dezarhivați-l și rulați programul Nemesy.exe
- Veți obține următoarea interfață
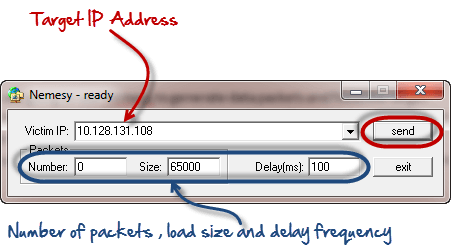
Introduceți ținta Adresa IPÎn acest exemplu, am folosit adresa IP țintă pe care am folosit-o în exemplul de mai sus.
AICI,
- 0, deoarece numărul de pachete înseamnă infinit. Îl puteți seta la numărul dorit dacă nu doriți să trimiteți un număr infinit de pachete de date.
- Câmpul „size” specifică octeții de date care vor fi trimiși, iar „delay” specifică intervalul de timp în milisecunde.
Faceți clic pe butonul de trimitere.
Ar trebui să puteți vedea următoarele rezultate.

Bara de titlu vă va afișa numărul de pachete trimise.
Faceți clic pe butonul Oprire pentru a opri programul din a trimite pachete de date.
Puteți monitoriza managerul de activități al computerului țintă pentru a vedea activitățile din rețea.
Ce este un atac de tip Distributed Denial-of-Service (DDoS)?
Un atac DDoS este o formă escaladată a unui atac DoS în care traficul malițios provine din mai multe surse - ceea ce face mai dificilă oprirea atacului prin simpla blocare a unei singure surse. Într-un atac DDoS, mai multe computere compromise, denumite colectiv botnet, sunt utilizate pentru a inunda sistemul țintă cu trafic, provocând astfel un denial of service. Aceste atacuri sunt mai dificil de atenuat din cauza naturii lor distribuite, deoarece atacatorul controlează mai multe surse de trafic.
