
SAP Securitate HANA: Tutorial complet
 Mason Garcia
⚡ Rezumat inteligent
SAP HANA Security protejează datele de afaceri împotriva accesului neautorizat prin autentificare, autorizare, administrare a utilizatorilor și rolurilor, auditare și criptare și aplică aceste controale în mod consecvent în fiecare container de baze de date entitate care rulează pe sistem.

Ce Este SAP Securitate HANA?
SAP HANA Security protejează datele critice pentru afacere împotriva accesului neautorizat și menține sistemul aliniat la standardele de conformitate adoptate de companie.
SAP HANA acceptă o bază de date multi-tenant, în care mai multe baze de date rulează pe un singur sistem. Fiecare este un container de baze de date tenant, iar fiecare caracteristică de securitate de mai jos se aplică per container.
SAP HANA oferă următoarele caracteristici legate de securitate:
- Managementul utilizatorilor și al rolurilor
- Autorizare
- Autentificare
- Criptarea datelor în stratul de persistență
- Criptarea datelor în stratul de rețea
SAP Utilizator și rol HANA
SAP Configurația gestionării utilizatorilor și rolurilor HANA depinde de arhitectură, așa cum este descris mai jos.
3 nivele Architectură
SAP HANA poate fi utilizat ca bază de date relațională într-un 3-Tier Architectură.
În această arhitectură, caracteristicile de securitate (autorizare, autentificare, criptare și auditare) sunt instalate pe nivelurile serverului de aplicații.
SAP O aplicație (ERP, BW etc.) se conectează la baza de date doar cu ajutorul unui utilizator tehnic sau al unui administrator de baze de date (persoană de bază), așa cum se arată mai jos. Utilizatorul final nu poate accesa direct baza de date sau serverul bazei de date.

2 nivele Architectură
SAP Servicii de aplicații extinse HANA (SAP HANA XS) se bazează pe un sistem cu 2 niveluri Archistructură, în care serverul de aplicații, serverul web și mediul de dezvoltare sunt încorporate într-un singur sistem, așa cum se arată mai jos.

SAP Autentificare HANA
Un utilizator al bazei de date identifică cine accesează SAP baza de date HANA, iar identitatea respectivă este verificată prin „autentificare”. SAP HANA acceptă numeroase metode de autentificare, iar Single Sign-On (SSO) integrează câteva dintre ele.
SAP HANA acceptă următoarele metode de autentificare:
- Kerberos: Poate fi utilizat în următoarele cazuri –
- Direct de la un client JDBC și ODBC (SAP HANA Studio).
- Când HTTP este folosit pentru a accesa SAP HANA XS.
- Nume utilizator / Parolă: Când utilizatorul introduce numele de utilizator și parola bazei de date, SAP Baza de date HANA autentifică utilizatorul.
- Limbajul de marcare a afirmațiilor de securitate (SAML)
SAML poate autentifica un SAP Utilizatorul HANA accesează baza de date direct prin ODBC/JDBC. Aceasta mapează o identitate externă la un utilizator intern al bazei de date, astfel încât utilizatorul se conectează cu ID-ul de utilizator extern.
- SAP Bilete de conectare și de afirmare
Utilizatorul poate fi autentificat prin tichete de conectare sau de aserțiune, care sunt configurate și emise în acest scop.
- Certificate de client X.509
Atunci când SAP HANA XS este accesat prin HTTP, iar certificatele client semnate de o autoritate de certificare (CA) de încredere autentifică utilizatorul.
SAP Autorizație HANA
SAP Autorizarea HANA este necesară atunci când un utilizator folosește o interfață client (JDBC, ODBC sau HTTP) pentru a accesa SAP Baza de date HANA.
În funcție de autorizația acordată utilizatorului, acesta poate efectua operațiuni asupra bazei de date asupra unui obiect al bazei de date. Această autorizație se numește „privilegiu”.
Privilegiile pot fi acordate utilizatorului direct sau indirect prin intermediul rolurilor. Toate privilegiile atribuite unui utilizator sunt combinate ca o singură unitate.
Când un utilizator încearcă să acceseze oricare SAP Obiectul bazei de date HANA, sistemul verifică autorizarea prin rolurile utilizatorilor și privilegiile acordate direct.
Când sunt găsite privilegiile solicitate, sistemul omite verificări ulterioare și acordă acces.
SAP HANA oferă următoarele tipuri de privilegii:
| Tipuri de privilegii | Descriere |
|---|---|
| Privilegiile sistemului | Controlează activitatea normală a sistemului. Privilegiile de sistem sunt folosite în principal pentru –
|
| Privilegii obiect | Privilegiile obiectelor sunt SQL privilegii utilizate pentru a acorda autorizația de citire și modificare a obiectelor bazei de date. Pentru a accesa un obiect al bazei de date, un utilizator are nevoie de privilegii asupra obiectului respectiv sau asupra schemei în care există obiectul. Privilegiile asupra obiectului pot fi acordate asupra obiectelor din catalog (tabel, vizualizare etc.) sau asupra obiectelor din afara catalogului (obiecte de dezvoltare). Privilegiile obiectelor sunt următoarele –
|
| Privilegii analitice | Privilegiile analitice permit accesul de citire la datele unui SAP Modelul informațional HANA (vizualizare atribute, vizualizare analitică, vizualizare calcul). Acest privilegiu este evaluat în timpul procesării interogărilor. Privilegiile analitice acordă diferiților utilizatori acces la diferite părți ale datelor din aceeași vizualizare de informații, în funcție de rolul utilizatorului. Acestea sunt utilizate în SAP Baza de date HANA pentru a oferi control la nivel de rând asupra datelor pe care utilizatorii individuali le pot vedea în aceeași vizualizare. |
| Privilegii de pachet | Privilegiile pachetului autorizează acțiuni asupra pachetelor individuale din SAP Depozit HANA. Depozitul și XS classic sunt depreciate începând cu SAP HANA 2.0 SPS 02, deci noile lucrări utilizează roluri bazate pe HDI. |
| Privilegii de aplicație | Sunt necesare privilegii de aplicație în SAP Servicii de aplicații extinse HANA (SAP HANA XS) pentru a accesa o aplicație. Privilegiile aplicației sunt acordate și revocate prin procedurile GRANT_APPLICATION_PRIVILEGE și REVOKE_APPLICATION_PRIVILEGE din schema _SYS_REPO. |
| Privilegii asupra utilizatorului | Acesta este un privilegiu SQL pe care un utilizator îl poate acorda propriului utilizator. ATTACH DEBUGGER este singurul privilegiu care poate fi acordat unui utilizator în acest fel. |
SAP Administrarea utilizatorilor HANA și managementul rolurilor
Accesarea fișierului SAP Baza de date HANA necesită un utilizator. În funcție de politica de securitate, există două tipuri de utilizatori în SAP HANA.
1. Utilizator tehnic (utilizator DBA) – un utilizator care lucrează direct cu SAP Baza de date HANA cu privilegiile necesare. În mod normal, acești utilizatori nu sunt șterse din baza de date.
Acești utilizatori sunt creați pentru sarcini administrative, cum ar fi crearea unui obiect și acordarea de privilegii asupra unui obiect al bazei de date sau asupra aplicației.
SAP Sistemul de baze de date HANA oferă în mod implicit următorii utilizatori ca utilizatori standard:
- SISTEM
- SYS
- _SYS_REPO
2. Bază de date sau utilizator real – fiecare persoană care dorește să lucreze la SAP Baza de date HANA are nevoie de un utilizator al bazei de date. Un utilizator al bazei de date reprezintă o persoană reală care lucrează la SAP HANA.
Există două tipuri de utilizatori ai bazei de date, așa cum se prezintă în comparație mai jos.
| Tip de utilizator | Descriere | Rol atribuit |
|---|---|---|
| Utilizator standard | Acest utilizator poate crea obiecte într-o schemă proprie și poate citi date în vizualizările de sistem. Un utilizator standard este creat cu instrucțiunea „CREATE USER”. | Rolul PUBLIC este atribuit pentru citirea vizualizărilor sistemului. |
| Utilizator restricționat | Un utilizator restricționat nu are acces SQL complet printr-o consolă SQL și este creat cu instrucțiunea „CREATE RESTRICTED USER”. Dacă sunt necesare privilegii pentru a utiliza o aplicație, acestea sunt furnizate printr-un rol.
|
Rolul RESTRICTED_USER_ODBC_ACCESS sau RESTRICTED_USER_JDBC_ACCESS este necesar pentru funcționalitatea ODBC/JDBC completă. |
An SAP Administratorul de utilizatori HANA are acces la următoarele activități:
- Creați sau ștergeți un utilizator.
- Definiți și creați un rol.
- Acordați un rol utilizatorului.
- Resetarea parolei unui utilizator.
- Reactivați sau dezactivați un utilizator după cum este necesar.
1. Creați utilizator în SAP HANA
Doar un utilizator al bazei de date cu privilegiul ROLE ADMIN poate crea utilizatori și roluri în SAP HANA.
Pas 1) Pentru a crea un utilizator nou în SAP HANA Studio, accesați fila Securitate, așa cum se arată mai jos, și urmați acești pași:
- Accesați nodul Securitate.
- Selectați Utilizatori (clic dreapta) -> Utilizator nou.

Pas 2) Apare un ecran de creare a utilizatorului, așa cum se arată mai jos.
- Introduceți numele de utilizator.
- Introduceți o parolă pentru utilizator.
- Acestea sunt mecanismele de autentificare; în mod implicit, se utilizează autentificarea cu numele de utilizator și parola.

Dacă faceți clic pe butonul Implementare afișat mai jos, utilizatorul se creează.

2. Definiți și creați rol
Un rol este o colecție de privilegii care pot fi acordate altor utilizatori sau roluri. Acesta include privilegii pentru obiecte și aplicații ale bazei de date, în funcție de natura jobului.
Este mecanismul standard pentru acordarea privilegiilor, deși privilegiile pot fi acordate și direct. Multe roluri standard (de exemplu, MODELLARE și MONITORIZARE) sunt livrate odată cu SAP Baza de date HANA.
Un rol standard poate fi folosit ca șablon pentru crearea unui rol personalizat.
Un rol poate conține următoarele privilegii:
- Privilegii de sistem pentru sarcini administrative și de dezvoltare (CITIRE CATALOG, AUDIT ADMIN, etc.)
- Privilegii pentru obiectele bazei de date (SELECT, INSERT, DELETE etc.)
- Privilegii analitice pentru un SAP Vizualizare informații HANA
- Privilegii de pachete asupra pachetelor din repozitoriu (REPO.READ, REPO.EDIT_NATIVE_OBJECTS etc.)
- Privilegii de aplicație pentru SAP Aplicații HANA XS
- Privilegii asupra utilizatorului (pentru depanarea unei proceduri)
Crearea rolului
Pas 1) Utilizați nodul Securitate așa cum se arată mai jos.
- Accesați nodul Securitate din SAP Sistem HANA.
- Selectați nodul Rol (clic dreapta) și selectați Rol nou.

Pas 2) Se afișează un ecran de creare a rolului, așa cum se arată mai jos.

- Dați rolului un nume în blocul Rol nou.
- Selectați fila Roluri acordate și faceți clic pe pictograma „+” pentru a adăuga un rol standard sau existent.
- Selectați rolul dorit (de exemplu, MODELARE sau MONITORIZARE).
Pas 3) Confirmați sarcina așa cum se arată mai jos.
- Rolul selectat este adăugat în fila Roluri acordate.
- Privilegiile pot fi atribuite direct selectând Privilegii de sistem, Privilegii de obiect, Privilegii analitice, Privilegii de pachet etc.
- Faceți clic pe pictograma Implementare pentru a crea rolul.

Bifați opțiunea „Posibil acorda altor utilizatori și roluri” dacă acest rol ar trebui să fie la fel designable către alți utilizatori și roluri.
3. Acordați rol utilizatorului
Pas 1) Atribuiți rolul „MODELLING_VIEW” unui alt utilizator, „ABHI_TEST”, utilizând caseta de dialog de mai jos.
- Accesați subnodul Utilizator din nodul Securitate și faceți dublu clic pe el. Se deschide fereastra Utilizator.
- Faceți clic pe pictograma „+” Roluri acordate.
- Apare o fereastră pop-up. Căutați numele rolului care va fi atribuit utilizatorului.

Pas 2) Rolul „MODELLING_VIEW” este acum adăugat la Rol, așa cum se arată mai jos.

Pas 3) Implementați modificarea și verificați mesajul de mai jos.
- Faceți clic pe butonul Implementare.
- Se afișează mesajul „Utilizatorul «ABHI_TEST» s-a schimbat”.

4. Resetarea parolei utilizatorului
Pentru a reseta parola unui utilizator, accesați subnodul Utilizator din nodul Securitate și faceți dublu clic pe acesta. Se deschide fereastra Utilizator.
Pas 1) Introduceți noile credențiale așa cum se arată mai jos.
- Introduceți noua parolă.
- Introduceți parola de confirmare.
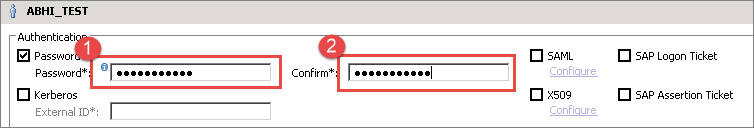
Pas 2) Salvați noua parolă așa cum se arată mai jos.
- Faceți clic pe butonul Implementare.
- Se afișează mesajul „Utilizatorul «ABHI_TEST» s-a schimbat”.

5. Reactivarea sau dezactivarea utilizatorului
Accesați subnodul Utilizator din nodul Securitate și faceți dublu clic pe el. Se deschide fereastra Utilizator.
Bara de instrumente conține o pictogramă Dezactivare utilizator, afișată mai jos. Faceți clic pe ea.

Apare o fereastră pop-up de confirmare, așa cum se arată mai jos. Faceți clic pe butonul Da.

Se afișează mesajul „Utilizatorul «ABHI_TEST» dezactivat”. Pictograma Dezactivare se schimbă în „Activare utilizator”, astfel încât utilizatorul poate fi activat din nou din aceeași pictogramă.
SAP Managementul licențelor HANA
Este necesară o cheie de licență pentru a utiliza SAP Baza de date HANA. O cheie de licență poate fi instalată și ștearsă folosind SAP HANA Studio, SAP Instrumentul de linie de comandă HANA HDBSQL și editorul de interogări HANA SQL.
SAP Baza de date HANA acceptă două tipuri de chei de licență:
- Cheie de licență permanentă: Cheile de licență permanente sunt valabile până la data expirării. O cheie nouă trebuie solicitată și aplicată înainte de această dată. Dacă cheia expiră, se instalează automat o cheie de licență temporară pentru 28 de zile.
- Cheie de licență temporară: Aceasta se instalează automat odată cu o nouă SAP Instalarea bazei de date HANA. Este valabilă timp de 90 de zile, după care se poate solicita o cheie permanentă de la SAP.
Autorizație pentru gestionarea licențelor
Privilegiul „LICENSE ADMIN” este necesar pentru gestionarea licențelor. SAP HANA Cloud este gestionat prin abonament, deci nicio cheie nu este instalată manual.
SAP Audit HANA
SAP Funcțiile de auditare HANA vă permit să monitorizați și să înregistrați acțiunile efectuate în SAP Sistem HANA. Auditarea trebuie activată pentru sistem înainte de a putea fi creată o politică de audit.
Autorizare pt SAP Audit HANA
Privilegiul de sistem „AUDIT ADMIN” este necesar pentru SAP Auditarea HANA.
