
Testare bazată pe risc: abordare, matrice, proces și exemple
 Echipa editorială
⚡ Rezumat inteligent
Testarea bazată pe riscuri clasifică fiecare caracteristică în funcție de probabilitatea de eșec și de daunele pe care le-ar cauza eșecul, apoi își concentrează efortul de testare disponibil pe elementele cu cel mai mare scor, în ordinea priorității.

Testare bazată pe risc
Testare bazată pe risc (RBT) este un tip de testare software care se bazează pe probabilitatea riscului. Aceasta implică evaluarea riscului pe baza complexității software-ului, a criticității afacerii, a frecvenței de utilizare și a zonelor cele mai susceptibile de a conține un defectTestarea bazată pe riscuri prioritizează testarea caracteristicilor și funcțiilor aplicației software care au un impact mai mare și sunt mai susceptibile de a avea defecte.
Riscul este apariția unui eveniment incert cu efect pozitiv sau negativ asupra criteriilor de succes măsurabile ale unui proiect. Poate fi un eveniment care a avut loc în trecut, un eveniment actual sau ceva care s-ar putea întâmpla în viitor. Aceste evenimente incerte pot avea un impact asupra obiectivelor de cost, de afaceri, tehnice și de calitate ale unui proiect.
Riscurile pot fi pozitive sau negative.
- Riscuri pozitive sunt denumite oportunități și ajută la sustenabilitatea afacerii. Exemplele includ investițiile într-un proiect nou, schimbarea proceselor de afaceri și dezvoltareaping Produse noi.
- Riscuri negative sunt denumite amenințări, iar recomandările de minimizare sau eliminare a acestora trebuie implementate pentru succesul proiectului.
Deoarece tehnica alocă efort în loc să adauge un nou nivel de testare, aceasta se suprapune peste celelalte tipuri de testare software în loc să înlocuiască vreunul dintre ele.
Când se implementează testarea bazată pe riscuri
Testarea bazată pe risc poate fi implementată în
- Proiecte cu constrângeri de timp, resurse sau buget.
- Proiecte în care analiza bazată pe risc poate fi utilizată pentru a detecta vulnerabilități la Atacuri de injecție SQL.
- Testarea securității în mediile de cloud computing.
- Proiecte noi cu factori de risc ridicat, cum ar fi lipsa de experiență cu tehnologiile utilizate sau lipsa de cunoștințe în domeniul afacerii.
- Modele de livrare incrementale și iterative.
Procesul de gestionare a riscurilor
Să înțelegem acum etapele implicate în procesul de gestionare a riscurilor.
Identificarea riscului
Identificarea riscurilor se poate face prin ateliere de lucru privind riscurile, liste de verificare, brainstorming, interviuri, tehnica Delphi, diagrame cauză-efect, lecții învățate din proiectele anterioare, analiza cauzelor principale și contactarea experților în domeniu și a experților în materie.
Un Registru de Riscuri este o foaie de calcul care conține lista riscurilor identificate, a potențialelor răspunsuri și a cauzelor principale. Este utilizat pentru a monitoriza și track riscurile (atât amenințările, cât și oportunitățile) pe tot parcursul vieții proiectului. Strategiile de răspuns la riscuri pot fi utilizate pentru a gestiona riscurile pozitive și negative.
O structură de defalcare a riscurilor joacă un rol important în planificarea riscurilor. Aceasta ajută la identificarea zonelor predispuse la riscuri și susține evaluarea eficientă și monitorizarea riscurilor pe parcursul proiectului. Ajută la alocarea unui timp și a unor resurse suficiente pentru activitățile de gestionare a riscurilor și la clasificarea numeroaselor surse din care pot apărea riscurile proiectului.
Exemplul de mai jos arată cum o structură de defalcare a riscurilor grupează riscurile proiectului în categorii, astfel încât nicio sursă de risc să nu fie trecută cu vederea.

Analiza riscurilor (include analiza cantitativă și calitativă)
Odată ce lista riscurilor potențiale a fost identificată, următorul pas este analizarea acestora și filtrarea riscurilor în funcție de semnificație. Una dintre tehnicile de analiză calitativă a riscurilor este Matricea de Risc (abordată într-o secțiune ulterioară). Această tehnică este utilizată pentru a determina probabilitatea și impactul riscului.
Planificarea răspunsului la risc
Pe baza analizei, putem decide dacă riscurile necesită un răspuns. De exemplu, unele riscuri vor necesita un răspuns în planul proiectului, altele necesită un răspuns în monitorizarea proiectului, iar altele nu vor necesita niciun răspuns.
Proprietarul riscului este responsabil pentru identificarea opțiunilor de reducere a probabilității și impactului riscurilor atribuite.
Atenuarea riscurilor este o metodă de răspuns la riscuri utilizată pentru a diminua impactul negativ al posibilelor amenințări. Acest lucru se poate realiza prin eliminarea riscurilor sau reducerea lor la un nivel acceptabil. Diagrama de mai jos plasează planificarea răspunsului la riscuri în cadrul ciclului mai larg de gestionare a riscurilor.

Contingenta de risc
Contingența poate fi descrisă ca posibilitatea unui eveniment incert al cărui impact este necunoscut sau imprevizibil. Un plan de contingență este cunoscut și sub denumirea de plan de acțiune sau plan de rezervă pentru cele mai pesimiste scenarii. Cu alte cuvinte, acesta stabilește ce măsuri ar putea fi luate atunci când se materializează un eveniment imprevizibil.
Monitorizarea și controlul riscurilor
Procesul de control și monitorizare a riscurilor este utilizat pentru a tracevaluează riscurile identificate, monitorizează riscurile reziduale, identifică riscuri noi, actualizează registrul riscurilor, analizează motivele oricărei schimbări, execută planul de răspuns la riscuri și monitorizează factorii declanșatori de risc. Eficacitatea acestora în reducerea riscurilor este apoi evaluată.
Acest lucru poate fi realizat prin reevaluări ale riscurilor, audituri ale riscurilor, analiza variațiilor și tendințelor, măsurarea performanței tehnice, întâlniri de actualizare a stării și întâlniri retrospective.
Tabelul de mai jos oferă informații despre intrările, instrumentele și rezultatele monitorizării și controlului riscurilor.
| Intrări pentru monitorizarea și controlul riscurilor | Instrumente și tehnici pentru monitorizarea și controlul riscurilor | Rezultate din monitorizarea și controlul riscurilor |
|---|---|---|
| Plan de management al riscului | Audituri de răspuns la riscul de proiect | Planuri de soluționare |
| Plan de răspuns la risc | Evaluări periodice ale riscului de proiect | Acțiune corectivă |
| Proiect Plan de comunicare | Analiza valorii câștigate | Cereri de modificare a proiectului |
| Identificarea și analiza riscurilor suplimentare | Măsurarea performanței tehnice | Actualizări ale planului de răspuns la riscuri și ale listei de verificare pentru identificarea riscurilor |
| Se modifică domeniul de aplicare | Planificare suplimentară a răspunsului la riscuri | Baza de date a riscurilor |
Trebuie să ne amintim că riscul crește odată cu schimbările tehnologice, dimensiunea proiectului, durata proiectului (un interval de timp mai lung al proiectului), numărul de agenții sponsorizante, estimările proiectului, efortul depus și lipsa competențelor adecvate.
Abordarea testării bazate pe risc
Procesul de gestionare de mai sus alimentează abordarea de testare de mai jos. Fiecare pas numerotat produce o intrare pe care pasul următor o consumă.
- Analizați cerințele.
- Documentele (SRS, FRS, cazuri de utilizare) sunt revizuite. Această activitate este realizată pentru a găsi și elimina erori și ambiguități.
- Aprobarea cerințelor este una dintre tehnicile de reducere a riscurilor pentru evitarea introducerii modificărilor târzii în proiect. Orice modificare a unei cerințe după ce documentul este stabilit la nivel de bază implică un proces de control al modificărilor și aprobări ulterioare.
- Evaluează riscurile prin calcularea probabilității și impactului pe care fiecare cerință l-ar putea avea asupra proiectului, luând în considerare criteriile definite, cum ar fi costul, programul, resursele, domeniul de aplicare, performanța tehnică, siguranța, fiabilitatea și complexitatea.
- Identificați probabilitatea de defecțiune și zonele cu risc ridicat. Acest lucru se poate face folosind o matrice de evaluare a riscurilor.
- Folosiți un registru de riscuri pentru a enumera setul de riscuri identificate. Actualizați, monitorizați și track riscurile periodic la intervale regulate.
- Profilul de risc trebuie făcut în această etapă pentru a înțelege capacitatea de risc și nivelurile de toleranță la risc.
- Prioritizează cerințele pe baza ratingului.
- Procesul de testare bazat pe risc este definit.
- Riscurile extrem de critice și medii pot fi luate în considerare pentru planificarea atenuării, implementare și monitorizarea progresului. Riscurile scăzute pot fi păstrate pe o listă de supraveghere.
- Evaluarea calității datelor de risc se face pentru a analiza calitatea datelor.
- Planificați și definiți testele în funcție de rating.
- Aplicați o abordare de testare adecvată și tehnici de proiectare a testelor, astfel încât elementele cu cel mai mare risc să fie testate primele. Elementele cu risc ridicat pot fi testate de o resursă cu cunoștințe și experiență solide în domeniu.
- Se pot utiliza diferite tehnici de proiectare a testelor - de exemplu, tabel de decizie tehnică pe elemente de testare cu risc ridicat și numai partiţionarea echivalentă pentru elementele de testare cu risc scăzut.
- Cazuri de testare sunt, de asemenea, concepute pentru a acoperi multiple funcționalități și scenarii de afaceri complete.
- Pregătiți datele de testare, condițiile de testare și patul de testare.
- RevVezi documentația de testare — planurile de testare, strategia de testare, cazurile de testare, rapoartele de testare și orice alt document creat de echipa de testare.
- Evaluarea inter pares este un pas important în identificarea defectelor și reducerea riscurilor.
- Efectuați teste de simulare și verificări ale calității rezultatelor.
- Cazurile de testare sunt executate în funcție de prioritatea elementului de risc.
- Menține tracEbilitatea dintre elementele de risc, testele care le acoperă, rezultatele acestor teste și defectele găsite în timpul testării. Toate strategiile de testare executate corect vor reduce riscurile de calitate.
- Testarea bazată pe risc poate fi utilizată la fiecare nivel de testare — component, integrare, sistem și testarea de acceptare.
- La nivel de sistem, trebuie să ne concentrăm asupra a ceea ce este cel mai important în aplicație. Acest lucru poate fi determinat analizând vizibilitatea funcțiilor, frecvența de utilizare și posibilul cost al defecțiunilor.
- Evaluarea criteriilor de ieșire: toate zonele cu risc ridicat au fost testate pe deplin, rămânând nerezolvate doar riscuri reziduale minore.
- Raportați rezultatele testelor bazate pe risc și analizați indicatorii.
- Reevaluați evenimentele de risc existente și noile evenimente de risc pe baza indicatorilor cheie de risc.
- Actualizați registrul de riscuri.
- Planurile de contingență funcționează ca un plan de rezervă sau de urgență pentru riscurile de expunere ridicată.
- Analiza defectelor și prevenirea defectelor sunt utilizate pentru eliminarea defectelor.
- Retestarea și Testarea regresiei validați remedierile defectelor pe baza analizei de risc precalculate, iar zonele cu risc ridicat ar trebui acoperite cel mai intens.
- Testarea automată bazată pe riscuri, dacă este posibilă.
- Calculul riscului rezidual.
- Monitorizați și controlați riscurile.
- Criteriile de ieșire sau criteriile de finalizare pot fi definite separat pentru diferite niveluri de risc. Toate riscurile cheie au fost abordate prin acțiuni adecvate sau planuri de contingență, iar expunerea la risc este la sau sub nivelul convenit ca acceptabil pentru proiect.
- Reevaluarea profilului de risc și feedbackul clienților.
Abordarea de testare bazată pe risc a testului de sistem
- Test de sistem tehnic — Aceasta se numește test de mediu și test de integrare. Testul de mediu include testarea în mediile de dezvoltare, testare și producție.
- Testarea sistemului funcțional — Testarea tuturor funcționalităților, caracteristicilor, programelor și modulelor. Scopul acestui test este de a evalua dacă sistemul îndeplinește cerințele specificate.
- Test de sistem nefuncțional — Testarea cerințelor nefuncționale: performanță, teste de sarcină, teste de stres, teste de configurare, teste de securitate, backup și recuperare proceduri și documentație (documentație de sistem, funcționare și instalare).
Diagrama de mai jos oferă o imagine de ansamblu clară a procesului menționat mai sus.

Testarea sistemului include atât teste funcționale, cât și teste nefuncționale.
Testarea funcțională asigură că produsul sau aplicația îndeplinește cerințele clienților și ale afacerii. Pe de altă parte, testarea nefuncțională se efectuează pentru a verifica dacă produsul corespunde așteptărilor clientului în ceea ce privește calitatea, fiabilitatea, ușurința în utilizare, performanța și compatibilitatea.
Cum se efectuează testarea bazată pe risc: Proces complet
Această secțiune acoperă procesul de testare bazat pe risc, care se desfășoară în cinci faze.
- Identificarea riscului
- Analiza riscurilor
- Răspuns la risc
- Test Scoping
- Definirea procesului de testare
Cele cinci faze se alimentează reciproc, așa cum se arată mai jos.

- În acest proces, riscurile sunt identificate și clasificate, se întocmește un registru preliminar al riscurilor și se efectuează o sortare a riscurilor pentru a identifica riscurile semnificative.
- Răspunsul la risc implică formularea obiectivelor testării pornind de la riscuri și selectarea tehnicilor adecvate astfel încât activitatea sau tehnica de testare să îndeplinească aceste obiective de testare.
- Dependențele documentate, cerințele, costul și timpul necesar pentru testarea software-ului sunt luate în considerare pentru a calcula scorul de eficacitate a testelor.
- Testare scoping este o activitate de revizuire care necesită participarea tuturor părților interesate și a personalului tehnic. Este important să se respecte domeniul de aplicare convenit al riscurilor. Aceste riscuri trebuie abordate prin testare, iar toți membrii trebuie să fie de acord cu responsabilitățile care le sunt atribuite și cu bugetul alocat acestor activități.
- După finalizarea domeniului de testare, obiectivele testării, ipotezele și dependențele pentru fiecare etapă de testare trebuie compilate în formatul standard.
Exemplul de mai jos corelează fiecare cerință cu riscul asociat și cu obiectivul de testare care o abordează.

Să luăm în considerare cerințele funcționale F1, F2 și F3, precum și cerințele nefuncționale N1 și N2.
F1 — Cerință funcțională, R1 — Riscul asociat cu F1
- Obiectivul testului 1 — Demonstrarea, prin intermediul unui test, a faptului că caracteristicile și funcționalitățile așteptate ale sistemului funcționează corect și că riscul R1 poate fi abordat prin testare funcțională.
- Testare — Testarea paginilor de browser se face pentru a executa sarcini importante ale utilizatorului și pentru a verifica dacă R1 (riscul asociat cu F1) ar putea fi abordat într-o serie de scenarii.
F2 — Cerință funcțională, R2 — Riscul asociat cu F2
- Obiectivul testului 2 — Demonstrarea, prin intermediul unui test, a faptului că caracteristicile și funcționalitățile așteptate ale sistemului funcționează corect și că riscul R2 poate fi abordat prin testare funcțională.
- Testare — Testarea paginilor de browser este efectuată pentru a executa sarcini importante ale utilizatorului și pentru a verifica dacă R2 poate fi abordat într-o serie de scenarii.
F3 — Cerință funcțională, R3 — Riscul asociat cu F3
- Obiectivul testului 3 — Demonstrarea, prin intermediul unui test, a faptului că caracteristicile și funcționalitățile așteptate ale sistemului funcționează corect și că riscul R3 poate fi abordat prin testare funcțională.
- Testare — Testarea paginilor de browser este efectuată pentru a executa sarcini importante ale utilizatorului și pentru a verifica dacă R3 poate fi abordat într-o serie de scenarii.
N1 — Cerință nefuncțională, NR1 — Risc asociat cu N1
- Obiectivul testului N1 — Demonstrarea, prin intermediul unui test, a faptului că caracteristicile operaționale ale sistemului funcționează corect și că riscul NR1 poate fi abordat prin testare nefuncțională.
- Test — Testarea utilizabilității este o tehnică utilizată pentru a evalua cât de ușor sunt de utilizat interfețele utilizator și pentru a verifica dacă NR1 poate fi abordat prin testarea utilizabilității.
N2 — Cerință nefuncțională, NR2 — Risc asociat cu N2
- Obiectivul testului N2 — Demonstrarea, prin intermediul unui test, a faptului că caracteristicile operaționale ale sistemului funcționează corect și că riscul NR2 poate fi abordat prin testare nefuncțională.
- Test - Testare de securitate este o tehnică utilizată pentru a verifica dacă aplicația este sigură sau vulnerabilă la atacuri, dacă există scurgeri de informații și pentru a verifica dacă NR2 poate fi abordat prin teste de securitate.
Obiective specifice ale testului: Riscurile și obiectivele testelor enumerate sunt specifice tipurilor de teste, așa cum sunt rezumate mai jos.

Procedura de proiectare a procesului de testare bazat pe riscuri
- Pregătiți un registru de riscuri. Acesta înregistrează riscurile derivate dintr-o listă generică de riscuri, o listă de verificare existentă și sesiuni de brainstorming.
- Includeți riscurile asociate cu cerințele funcționale și nefuncționale ale sistemului (utilizabilitate, securitate, performanță).
- Fiecărui risc i se alocă un identificator unic.
Coloanele 1 și 2 ale registrului respectiv conțin identificatorul și descrierea riscului. Coloanele rămase sunt descrise mai jos.
| Col Nr. | Antetul coloanei | Descriere |
|---|---|---|
| 3 | Probabilitate | Probabilitatea ca sistemul să fie predispus la acest mod de defecțiune |
| 4 | Consecințele | Impactul acestui mod de eșec |
| 5 | Expunere | Produsul probabilității și consecințelor (coloanele 3 și 4) |
| 6 | Testează eficacitatea | Cât de încrezători sunt testerii că pot aborda acest risc? |
| 7 | Numărul de prioritate de testare | Produsul probabilității, consecințelor și eficacității testului (coloanele 3, 4 și 6) |
| 8 | Obiectivele testului | Ce obiectiv de testare va fi utilizat pentru a aborda acest risc |
| 9 | Tehnici de testare | Ce metodă sau tehnică este utilizată pentru a gestiona acest risc |
| 10 | dependenţe | Ce presupun și pe ce se bazează testerii |
| 11 | Efort | Cât efort este necesar pentru această testare |
| 12 | Interval de timp | Cât timp este necesar pentru a face acest test |
| 13 | Etapa de testare A — Teste unitare, Etapa de testare B — Test de integrare, Etapa de testare C — Test de sistem | Numele persoanei sau grupului care face această activitate |
Probabilitatea (1 mică, 5 mare) și consecințele (1 mică, 5 mari) ale fiecărui risc sunt evaluate, deoarece cele două înregistrări extracsunt prezentate mai jos.
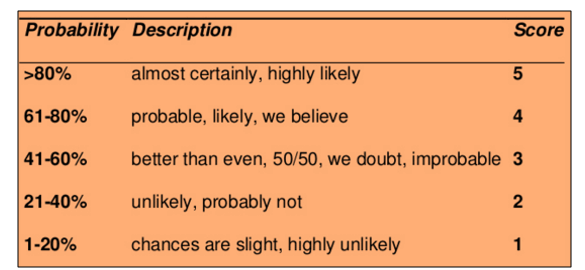

- Expunerea testului este calculată.
- Testerul analizează fiecare risc și evaluează dacă riscul este testabil sau nu.
- Obiectivele testării sunt definite pentru riscurile testabile.
- Testerul specifică activitatea de testare care ar trebui efectuată într-un mod planificat pentru a îndeplini obiectivul testului (revizuiri statice, inspecții, teste de sistem, teste de integrare, teste de acceptare, validare HTML, testare de localizare și așa mai departe).
- Aceste activități de testare pot fi clasificate în etape (testarea componentelor sau testarea unitara, testare de integrare, testare de sistem, testare de acceptare).
- Uneori, un risc poate fi abordat prin mai multe etape de testare.
- Identificați dependențele și ipotezele (disponibilitatea competențelor, instrumentelor, mediilor de testare și resurselor).
- Eficacitatea testului este calculată. Eficacitatea testului se referă la nivelul de încredere al testerului că riscul va fi abordat definitiv prin testare. Scorul de eficacitate a testului este un număr între unu și cinci (5 = încredere ridicată, 1 = încredere scăzută).
- Estimați efortul, timpul necesar și costul pregătirii și executării acestor teste.
Următorii doi foștitracFigurile ts arată coloanele rămase ale registrelor și scorul de eficacitate a testului la locul lor.


- Se calculează numărul de prioritate al testului. Acesta este produsul probabilității, consecințelor și scorurilor de eficacitate a testului.
- 125 (maxim) — un risc foarte grav care ar putea fi detectat prin testare.
- 1 (minim) — un risc foarte scăzut care nu ar fi detectat prin testare.
- Pe baza numărului de prioritate a testului, importanța testului poate fi clasificată ca Ridicată (roșu), Medie (galben) și Scăzută (verde). Elementele cu cel mai mare risc sunt testate primele.
- Alocați activitățile de testare etapelor de testare. Desemnați grupul care va efectua testarea pentru fiecare obiectiv în diferitele etape de testare (testare unitară, testare de integrare, testare de sistem, testare de acceptare).
Alocarea pe etapele de testare este prezentată mai jos.
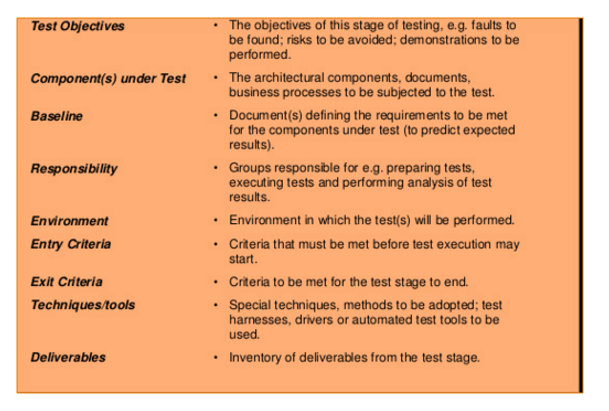
Ceea ce intră în domeniul de aplicare al testării și ce nu se află în domeniul de aplicare al testării se decide în cadrul regulamentului de testare.ping fază.
- Pentru fiecare etapă, sunt definite obiectivele testării, componenta testată, responsabilitatea, mediul, criteriile de intrare, criteriile de ieșire, instrumentele, tehnicile și livrabilele.
Obiective generice de testare — aceste obiective generice sunt aplicabile mai multor proiecte și aplicații.
- Componenta îndeplinește cerințele și este gata de utilizare în subsisteme mai mari.
- Riscurile asociate cu tipurile de teste specifice sunt abordate, iar obiectivele testului sunt îndeplinite.
- Componentele integrate sunt asamblate corect, iar compatibilitatea interfeței dintre componente este asigurată.
- Sistemul îndeplinește cerințele funcționale și nefuncționale specificate.
- Componentele produsului satisfac nevoile utilizatorului final în mediul de operare pentru care sunt prevăzute.
- O strategie de gestionare a riscurilor este utilizată pentru a identifica, analiza și atenua riscurile.
- Sistemul îndeplinește cerințele reglementărilor din industrie.
- Sistemul se confruntă cu contratracobligații reale.
- Instituționalizarea și atingerea altor obiective specifice, cum ar fi obiectivele de cost, de termen și de calitate.
- Sistemele, procesele și oamenii îndeplinesc cerințele afacerii.

Obiective generice de testare pot fi definite pentru diferitele etape de testare.
- Testarea componentelor
- Testare de integrare
- Testarea sistemului
- Testarea de acceptare
Să luăm în considerare etapa de testare a sistemului.
- G4 și G5 demonstrează că sistemul îndeplinește cerințele funcționale (F1, F2, F3) și cerințele nefuncționale (N1, N2).
- Demonstrați prin teste că caracteristicile și funcționalitățile așteptate ale sistemului funcționează corect și că riscurile asociate cu F1, F2 și F3 pot fi abordate prin testare funcțională.
- Demonstrați prin teste că caracteristicile operaționale ale sistemului funcționează corect și că riscurile asociate cu N1 și N2 pot fi abordate prin testare nefuncțională.
- Pe baza numărului de prioritate a testului, importanța testului poate fi clasificată ca Ridicată (roșu), Medie (galben) și Scăzută (verde).
Matricea de prioritizare și evaluare a riscurilor
Matricea de evaluare a riscurilor este matricea probabilității-impact. Aceasta oferă echipei de proiect o imagine rapidă a riscurilor și a priorității cu care fiecare dintre aceste riscuri trebuie abordat.
Risk rating = Probability x Severity
Probabilitatea este măsura șansei ca un eveniment incert să se producă, bazată pe expunere în termeni de timp, proximitate și repetiție. Se exprimă ca procent.
Acestea pot fi clasificate ca Frecvente (A), Probabile (B), Ocazionale (C), Remote (D), Improbabile (E) și Eliminate (F).
- Frecvent — Se așteaptă să se producă de mai multe ori în majoritatea circumstanțelor (91 – 100%).
- Probabil — Probabil să apară de mai multe ori în majoritatea circumstanțelor (61 – 90%).
- Ocazional — Poate apărea uneori (41 – 60%).
- Remote — Puțin probabil să se întâmple, deși s-ar putea întâmpla uneori (11 – 40%).
- Improbabil — Poate apărea în circumstanțe rare și excepționale (0 – 10%).
- Eliminată — Imposibil să se întâmple (0%).
Severitatea reprezintă gradul de impact al daunelor sau pierderilor cauzate de evenimentul incert. Se acordă un scor de la 1 la 4 și poate fi clasificată ca fiind Catastrofică = 1, Critică = 2, Marginală = 3 și Neglijabilă = 4.
- Catastrofic — Consecințe dure care fac proiectul complet neproductiv și ar putea duce chiar la oprirea acestuia. Aceasta trebuie să fie o prioritate absolută în timpul managementului riscurilor.
- Critic — Consecințe majore care pot duce la pierderi considerabile. Proiectul este grav amenințat.
- Marginal — Daune pe termen scurt care sunt încă reversibile prin activități de restaurare.
- Neglijabil — Daune sau pierderi mici sau minime. Acestea pot fi monitorizate și gestionate prin proceduri de rutină.
Prioritatea este clasificată în patru categorii, care sunt mapate în funcție de gravitatea și probabilitatea riscului, așa cum se arată în imaginea de mai jos.
- Serios
- Înalt
- Mediu
- Scăzut

Serios: Riscurile care se încadrează în această categorie sunt marcate cu galben. Activitatea trebuie oprită și trebuie luate măsuri imediate pentru izolarea riscului. Trebuie identificate și implementate controale eficiente. În plus, activitatea nu trebuie să continue decât dacă riscul este redus la un nivel scăzut sau mediu.
Mare: Riscurile care se încadrează în această categorie sunt marcate cu roșu și necesită acțiuni imediate sau o strategie de gestionare a riscurilor. Trebuie luate măsuri imediate pentru a izola, elimina sau înlocui riscul și pentru a implementa controale eficiente ale riscurilor. Dacă aceste probleme nu pot fi rezolvate imediat, trebuie definite termene stricte pentru rezolvarea lor.
Mediu: Riscurile care se încadrează în această categorie sunt marcate cu galben. Trebuie luate măsuri rezonabile și practice pentru a minimiza riscurile.
Scăzut: Riscurile care se încadrează în această categorie sunt marcate cu verde și pot fi, de obicei, acceptate, deoarece nu prezintă nicio problemă semnificativă. O revizuire periodică este în continuare obligatorie pentru a se asigura că controalele rămân eficiente.
Listă de verificare generică pentru testarea bazată pe risc
Matricea decide modul în care este evaluat un risc. Lista de verificare de mai jos decide ce candidați intră în matrice în primul rând.
- Funcționalități importante în proiect.
- Funcționalitate vizibilă utilizatorului în cadrul proiectului.
- Funcționalitatea cu cel mai mare impact asupra siguranței.
- Funcționalități care au cel mai mare impact financiar asupra utilizatorilor.
- Zone de cod sursă extrem de complexe și cod predispus la erori.
- Caracteristici sau funcții care pot fi testate la începutul ciclului de dezvoltare.
- Caracteristici sau funcționalități adăugate la designul produsului în ultimul moment.
- Factorii critici ai unor proiecte anterioare similare sau conexe care au cauzat probleme.
- Factorii principali sau problemele unor proiecte similare sau conexe care au avut un impact uriaș asupra cheltuielilor de operare și întreținere.
- Cerințe slabe care duc la proiectări și teste deficitare, ceea ce ar putea avea un impact asupra obiectivelor și livrabilelor proiectului.
- În cel mai rău caz, un produs poate fi atât de defect încât nu poate fi prelucrat și trebuie complet casat, ceea ce ar cauza daune grave reputației companiei. Identificați ce fel de probleme sunt cruciale pentru obiectivele produsului.
- Situații sau probleme care ar cauza reclamații persistente ale serviciului clienți.
- Teste complete care s-ar putea concentra cu ușurință pe mai multe funcționalități ale sistemului.
- Setul optim de teste care poate maximiza acoperirea riscurilor.
- Care teste vor avea cel mai bun raport între acoperirea riscului ridicat și timpul necesar.
Raportarea și valorile rezultatelor testării bazate pe riscuri
- Pregătirea raportului de testare. Raportarea stării testelor se referă la comunicarea eficientă a rezultatelor testelor către părțile interesate ale proiectului, oferind o înțelegere clară și arătând comparația rezultatelor testelor cu obiectivele testului.
- Numărul de cazuri de testare planificate față de cele executate.
- Numărul de cazuri de testare reușite sau eșuate.
- Numărul de defecte identificate, precum și starea și gravitatea acestora.
- Numărul de defecte critice încă deschise.
- Timpii de nefuncționare a mediului, dacă există.
- Spectacole spectaculoase, dacă există.
- Raportul rezumativ al testului și acoperirea testului raport.
- Pregătirea metricilor. O metrică este o combinație de două sau mai multe măsuri utilizate pentru a compara procese, proiecte și produse software.
- Variația efortului și a programului.
- Productivitatea pregătirii cazurilor de testare.
- Acoperirea designului testelor.
- Productivitatea execuției cazurilor de testare.
- Eficiența identificării riscurilor %.
- Eficiența atenuării riscurilor (%).
- % eficacitate test.
- Acoperirea execuției testelor.
- Productivitatea execuției testelor.
- Procentul de scurgeri defecte.
- Eficiența detectării defectelor și densitatea defectelor.
- Indicele de stabilitate a cerințelor.
- Costul calității.
Aceste măsuri sunt apoi corelate în raport cu riscurile:
- Analizați riscurile în categorii nefuncționale (performanță, fiabilitate și utilizabilitate) pe baza stării defectelor și a numărului de rezultate pozitive sau negative ale testelor, în raport cu riscurile.
- Analizați riscurile în categorii funcționale utilizând indicatori de testare, starea defectelor și starea de trecere sau eșec a testelor, în raport cu riscurile.
- Identificați indicatorii cheie de avans și întârziere și creați indicatori de avertizare timpurie.
- Monitorizați și raportați indicatorii de risc de avans și întârziere (Indicatori cheie de risc) prin analizarea tiparelor, tendințelor și interdependențelor datelor.
Riscul inerent vs. Evaluarea riscului rezidual
Identificarea și analiza riscurilor ar trebui să includă, de asemenea, riscurile inerente, riscurile reziduale, riscurile secundare și riscurile recurente.
- Risc inerent: Riscurile care au fost identificate sau deja prezente în sistem înainte de implementarea controalelor și a răspunsurilor. Riscurile inerente sunt cunoscute și sub denumirea de riscuri brute.
- Risc rezidual: Riscurile care rămân după implementarea controalelor și a răspunsurilor. Riscurile reziduale sunt cunoscute sub numele de riscuri nete.
- Risc secundar: Noul risc cauzat de implementarea planului de răspuns la riscuri.
- Risc recurent: Probabilitatea ca riscurile inițiale să se repetată.
Măsurarea rezultatelor testelor pe baza riscului ajută organizația să cunoască nivelul rezidual al riscului de calitate în timpul executării testelor și să ia decizii informate privind lansarea.
Profilarea riscului și feedbackul clienților
Profilarea riscului este un proces de identificare a nivelului optim de risc investițional pentru client, luând în considerare riscul necesar, capacitatea de asumare a riscului și toleranța la risc.
- Risc necesar este nivelul de risc pe care clientul trebuie să și-l asume pentru a obține un randament satisfăcător.
- Capacitatea de risc este nivelul de risc financiar pe care clientul și-l poate permite să și-l asume.
- Toleranță la risc este nivelul de risc pe care clientul ar prefera să și-l asume.
Feedbackul clienților: a colecta feedback-ul și recenziile clienților pentru a îmbunătăți afacerea, produsul, serviciul și experiența.
Beneficiile testării bazate pe riscuri
Beneficiile testării bazate pe risc sunt prezentate mai jos.
- Productivitate îmbunătățită și reducerea costurilor.
- Oportunități de piață îmbunătățite (timpul de lansare pe piață) și livrare la timp.
- Performanță îmbunătățită a serviciilor.
- Calitate îmbunătățită, deoarece toate funcțiile critice ale aplicației sunt testate.
- Informații clare despre acoperirea testelor. Folosind această abordare, echipa știe ce a fost testat și ce nu.
- Alocarea efortului de testare bazată pe evaluarea riscului este modalitatea cea mai eficientă și eficientă de a minimiza riscul rezidual la eliberare.
- Măsurarea rezultatelor testelor pe baza analizei de risc permite organizației să identifice nivelul rezidual de risc al calității în timpul executării testelor și să ia decizii informate privind lansarea.
- Testare optimizată cu metode de evaluare a riscurilor clar definite.
- Îmbunătățirea satisfacției clienților, datorită implicării acestora și a unei bune raportări și progrese tracrege.
- Depistarea timpurie a potențialelor zone cu probleme, astfel încât să se poată lua măsuri preventive eficiente.
- Monitorizarea și evaluarea continuă a riscurilor pe parcursul întregului ciclu de viață al proiectului ajută la identificarea și rezolvarea riscurilor și la abordarea problemelor care ar putea pune în pericol atingerea obiectivelor generale ale proiectului.
