
SAP USR40: Cum să setați restricții de parolă
 Echipa editorială
⚡ Rezumat inteligent
SAP USR40 este tabelul folosit pentru a seta restricțiile de parolă în SAP prin includerea pe lista neagră a parolelor nepermise. Combinată cu parametrii profilului de conectare, impune o lungime minimă, o expirare și modele interzise pentru a consolida securitatea contului în întregul sistem.
Regulile puternice privind parolele reprezintă o primă linie de apărare pentru orice SAP sistem. Această demonstrație explică modul de setare a restricțiilor de parolă utilizând tabelul USR40 și parametrii profilului de conectare asociați care controlează lungimea parolei, expirarea și modelele interzise.
Ce reprezintă USR40? SAP?
USR40 este SAP tabel care stochează parole nepermise—cuvintele și modelele pe care utilizatorii nu au voie să le seteze. Este o parte esențială a SAP politica de parole, lucrând alături de log in/* parametrii de profil care guvernează lungimea și expirarea parolei. Administratorii de securitate mențin tabelul cu tranzacții SM30.
Prin listarea unor valori slabe sau previzibile, cum ar fi numele unei companii, „parola” sau secvențe numerice comune, USR40 obligă utilizatorii să aleagă acreditări mai puternice. Deoarece intrările acceptă wildcard-uri, un singur rând poate bloca o întreagă familie de parole. Menținerea USR40 este un pas simplu, dar eficient, în consolidarea securității. SAP securitate și îndeplinirea cerințelor de audit și conformitate.
Specificarea parolelor nepermise
Puteți împiedica utilizatorii să aleagă parole pe care nu doriți să le permiteți. Pentru a interzice utilizarea unei parole, introduceți-o în tabelul USR40. Puteți menține tabelul USR40 cu Tranzacția SM30. În 40 USD, puteți specifica generic parole nepermise dacă doriți. Există două caractere wildcard:
- ? reprezintă un singur caracter
- * reprezintă o secvență de orice combinație de caractere de orice lungime.
123 * în tabelul USR40 interzice orice parolă care începe cu secvența „123”.
* * 123 interzice orice parolă care conține secvența „123”.
AB? interzice toate parolele care încep cu „AB” și au un caracter suplimentar: „ABA”, „ABB”, „ABC” și așa mai departe.
Cum se configurează restricțiile de parolă în USR40
Pentru a seta restricția pentru parolă, urmați procedura de mai jos: -
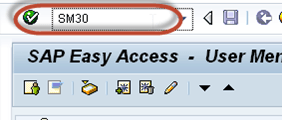
Pas 1) Executați codul T SM30.
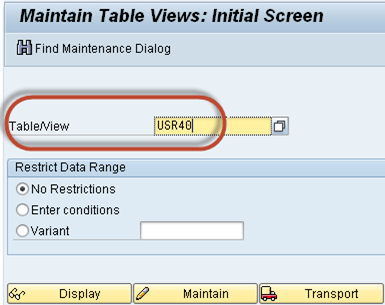
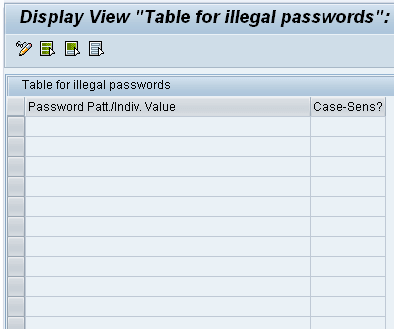
Pas 2) Introduceți numele tabelului USR40 în câmpul „Tabel/Vizualizare”.
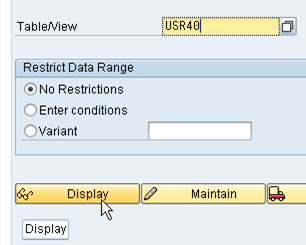
Pas 3) Faceți clic pe butonul Afișare.
Pas 4) Introduceți șirul expresiei parolei.
Asta e pentru gestionarea parolelor!
Parametrii cheie ai profilului de parolă din SAP
Puteți utiliza următorii parametri de profil de sistem pentru a specifica lungimea minimă a unei parole și frecvența cu care utilizatorii trebuie să își schimbe parola.
- login/min_password_lng: lungime minimă a parolei. Valoare implicită: Trei caractere. Îl puteți seta la orice valoare între 3 și 8.
- login/password_expiration_time: numărul de zile după care expiră o parolă Pentru a permite utilizatorilor să-și păstreze parolele fără limită, lăsați valoarea setată la valoarea implicită 0.
Modern SAP Sistemele oferă și alți parametri care vă permit să impuneți complexitatea. Mențineți-i în profilul instanței (RZ10) alături de lista neagră USR40:
| Parametru | Scop |
|---|---|
| login/min_password_lng | Numărul minim de caractere dintr-o parolă |
| cifre_minime_parolă_login/ | Numărul minim de cifre necesar |
| login/parolă_min_litere | Numărul minim de litere necesar |
| autentificare/parolă_min_specială | Numărul minim de caractere speciale necesar |
| login/password_expiration_time | Zile înainte ca o parolă să fie schimbată |
| dimensiune_istoric_autentificare/parolă | Numărul de parole anterioare care nu pot fi reutilizate |
Cele mai bune practici pentru SAP Securitate parolă
Combinați restricțiile tabelului și parametrii profilului într-o singură politică aplicabilă. Următoarele practici mențin parolele puternice și conforme:
- Valori previzibile din lista neagră: Adăugați nume de companii, sezoane și secvențe comune la USR40 folosind wildcard-uri.
- Impune complexitatea: Necesită o combinație de litere, cifre și caractere speciale prin parametrii de conectare.
- Rotiți parolele: Setați o perioadă de expirare rezonabilă, astfel încât acreditările să nu rămână valabile pe termen nelimitat.
- Prevenirea reutilizării: Folosește login/password_history_size pentru a împiedica utilizatorii să revină la parolele vechi.
- Stratifică-ți apărarea: Combinați regulile de parolă cu limitele încercărilor de conectare pentru a bloca atacurile prin forță brută.
