
Ce Este DigiCriminalistică? Istoric și proces
 Echipa editorială
⚡ Rezumat inteligent
Digicriminalistica este știința conservării, identificării și extracși documentarea dovezilor electronice astfel încât acestea să fie valabile într-o instanță judecătorească, pe computere, dispozitive mobile, servere, rețele și stocare în cloud.
Ce Este Digital Criminalistică?
Digicriminalistica materială este procesul de conservare, identificare, examinaretracțiune și documentarea probelor informatice care pot fi utilizate într-o instanță de judecată. Este știința găsirii probelor în suporturi digitale, cum ar fi un computer, un telefon mobil, un server sau o rețea, și oferă echipei criminalistice tehnici și instrumente dovedite pentru rezolvarea cazurilor digitale complicate.
DigiEchipa criminalistică ajută echipa criminalistică să analizeze, să inspecteze, să identifice și să păstreze dovezile digitale aflate pe diverse tipuri de dispozitive electronice, de la hard disk-ul unui laptop până la o cutie poștală în cloud.
Istoria Digital Criminalistică
Iată reperele importante din istoria criminalisticii digitale:
- Hans Gross (1847–1915): Prima utilizare a studiului științific pentru conducerea anchetelor criminale.
- Francisc Galton (1822–1911): A realizat primul studiu științific înregistrat asupra amprentelor digitale.
- FBI (1932): Înființarea unui laborator pentru a oferi servicii criminalistice agenților de teren și altor autorități din domeniul legii din SUA.
- 1978: Prima infracțiune informatică a fost recunoscută în Legea privind infracțiunile informatice din Florida.
- 1992: Termenul de informatică criminalistică a intrat în literatura academică.
- 1995: A fost înființată Organizația Internațională pentru Dovezi Informatice (IOCE).
- 2000: A fost înființat primul Laborator Regional de Informatică Forensic al FBI.
- 2002: Grupul de lucru științific privind DigiDovezi totale (SWGDE) publicate Cele mai bune practici pentru criminalistica informatică.
- 2010: Simson Garfinkel a prezentat problemele structurale cu care se confruntă investigațiile digitale.
- 2012: ISO/IEC 27037 a fost publicat, devenind primul standard acceptat la nivel global pentru identificarea, colectarea, achiziția și conservarea dovezilor digitale.
- 2015: ISO/IEC 27043 a fost publicat, definind principii și procese comune pentru investigarea incidentelor și servind drept standard general pentru familia mai largă de standarde criminalistice ISO.
- 2019: Meta (Facebook AI) a lansat Deepfake Detection Challenge (DFDC), iar au apărut seturi de date precum FaceForensics++, marcând deepfake-urile drept o problemă criminalistică majoră.
- 2021: Atacul ransomware Colonial Pipeline a determinat progrese rapide în domeniul criminalisticii criptomonedelor și blockchain-ului pentru tracefectuarea de plăți ilicite.
- 2024: Legea UE privind inteligența artificială a fost adoptată ca prima lege cuprinzătoare privind inteligența artificială, accentuând accentul pus pe autentificarea materialelor media generate de inteligența artificială, pe măsură ce cazurile de fraudă bazate pe deepfake-uri au crescut.
- 2025: Primul atelier dedicat Deepfake Forensics (DFF-2025) a avut loc, în contextul în care conținutul generat de inteligența artificială, dispozitivele IoT și dovezile din cloud au ajuns să domine investigațiile.
- 2026: Domeniul a pus un accent tot mai mare pe validarea instrumentelor criminalistice bazate pe inteligență artificială, inclusiv ratele de eroare și reproductibilitatea, pentru a îndeplini standardele de admisibilitate în instanță.
Obiectivele criminalisticii informatice
Fiecare investigație urmărește aceleași obiective. Iată obiectivele esențiale ale criminalisticii informatice:
- Recuperarea, analizarea și conservarea materialelor informatice, astfel încât agenția de anchetă să le poată prezenta ca probe într-o instanță judecătorească.
- Stabiliți motivul din spatele crimei și identitatea făptașului.
- Proiectați proceduri la locul unei suspiciuni de infracțiune care să prevină coruperea probelor digitale.
- Achiziționarea și duplicarea datelor, recuperarea fișierelor și partițiilor șterse de pe suporturi digitale și apoi validarea acestora.
- Identificați rapid dovezile și estimați impactul potențial al activității rău intenționate asupra victimei.
- Întocmiți un raport criminalistic privind ancheta și păstrați probele urmând lanțul de custodie.
Procesul de Digital Criminalistică
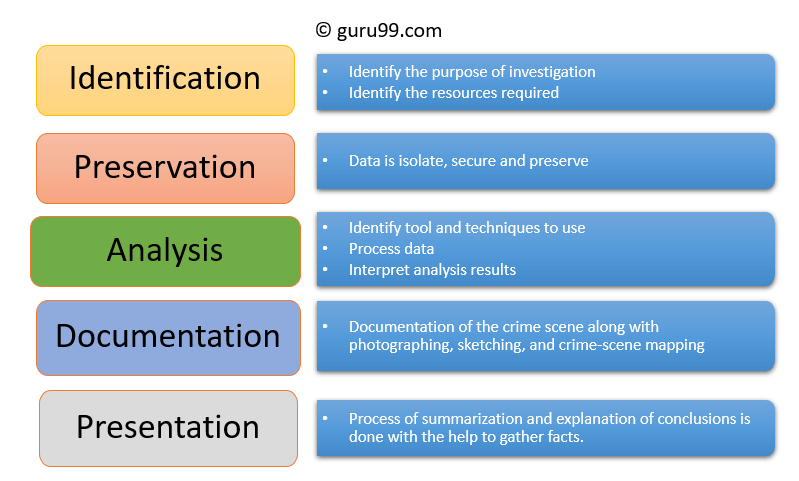
Digicriminalistica mentală implică cinci etape, codificate în îndrumări, cum ar fi NIST SP 800-86 și ISO/IEC 27037:
- Identificare
- Conservare
- Analiză
- Documentație
- Despre Institutul Bruno Comby
Diagrama de mai jos arată cum se succed cele cinci etape, de la prima observare a unui dispozitiv până la raportul final al instanței.
Identificare
Acesta este primul pas în procesul criminalistic. Identificarea se referă la ce dovezi există, unde sunt stocate și în ce format.
Suporturile de stocare electronice pot include computere personale, telefoane mobile, tablete, unități externe și carduri amovibile.
Conservare
În această fază, datele sunt izolate, securizate și conservate. Aceasta include împiedicarea persoanelor să utilizeze dispozitivul, astfel încât dovezile digitale să nu fie alterate.
Analiză
În această etapă, anchetatorii reconstituie fragmente de date și trag concluzii pe baza probelor găsite. Pot fi necesare numeroase iterații de examinare pentru a susține o anumită teorie a infracțiunii.
Documentație
Trebuie creată o evidență a tuturor datelor vizibile. Aceasta ajută la recrearea locului crimei și la revizuirea acestuia și implică documentarea adecvată a locului, împreună cu fotografierea, schițarea și realizarea unei hărți a locului crimei.ping.
Despre Institutul Bruno Comby
În această ultimă etapă, concluziile sunt rezumate și explicate. Raportul trebuie scris în termeni simpli, folosind ab.tracterminologie Ted și fiecare abdomentracTermenul menționat ar trebui să facă referire la detaliul specific justificativ.
Tipuri de Digital Criminalistică
DigiCriminalistica nu este o singură disciplină. Se împarte în ramuri specializate, fiecare vizând o sursă diferită de dovezi:
| Branch firma | Ceea ce examinează |
|---|---|
| Criminalistica discurilor | Extracdate de pe mediile de stocare căutând fișiere active, modificate sau șterse. |
| Criminalistica de rețea | Monitorizează și analizează traficul de rețea pentru a colecta informații și dovezi legale. |
| Criminalistică wireless | O divizie a criminalisticii rețelelor care colectează și analizează traficul wireless. |
| Criminalistică a bazelor de date | Studiază bazele de date și metadatele aferente pentru a identifica semne de modificare sau acces. |
| Criminalistică malware | Identifică codul malițios și studiază sarcina utilă a acestuia, inclusiv viruși și viermi. |
| Criminalistică prin e-mail | Recuperează și analizează e-mailurile, inclusiv cele șterse, calendarele și contactele. |
| Criminalistica memoriei | Colectează date brute din memoria sistemului, cum ar fi registre, memoria cache și memoria RAM, apoi le sculptează. |
| Criminalistică a telefoanelor mobile | Preia contacte de pe telefon și cartela SIM, jurnal de apeluri, SMS-uri și MMS-uri, fișiere audio și video. |
| Criminalistică în cloud | Obține dovezi deținute de un furnizor de servicii, mai degrabă decât de pe un dispozitiv în mână. |
Provocări cu care se confruntă Digital Criminalistică
Iată principalele provocări cu care se confruntă echipele de criminalistică digitală:
- Volumul dispozitivelor: Dezvoltarea computerelor personale și accesul aproape universal la internet multiplică dispozitivele în fiecare caz.
- Disponibilitatea instrumentelor de atac: Gata făcută instrumente de hacking să permită infractorilor cu competențe scăzute să provoace daune greu de atribuit.
- Lipsa dovezilor fizice: Urmărirea penală devine dificilă atunci când întregul caz se află pe un dosar digital.
- Scară de depozitare: Unitățile de stocare de dimensiuni de terabyți fac ca localizarea câtorva fișiere relevante să fie lentă.
- Schimbare tehnică constantă: Fiecare dispozitiv nou, sistem de fișiere sau schemă de criptare forțează o actualizare a instrumentelor și procedurilor.
Exemple de utilizări ale Digital Criminalistică
Organizațiile comerciale, nu doar cele care aplică legea, se bazează acum pe criminalistica digitală în cazuri precum:
- Furt de proprietate intelectuală
- Spionaj industrial
- Litigii de angajare
- Investigații privind fraudele
- Utilizarea necorespunzătoare a internetului și a e-mailului la locul de muncă
- Probleme legate de falsificare
- Investigații de faliment
- Probleme de conformitate cu reglementările
Avantajele Digital Criminalistică
Iată principalele beneficii ale criminalisticii digitale:
- Confirmă integritatea unui sistem informatic după un incident.
- Produce în instanță probe care pot duce la pedepsirea vinovatului.
- Ajută companiile să capteze informații importante atunci când sistemele sau rețelele lor sunt compromise.
- Tracks cybercriminals eficient peste granițe, protejând banii și timpul organizației.
Dezavantaje ale Digital Criminalistică
Iată principalele dezavantaje ale criminalisticii digitale:
- DigiProbele reale sunt acceptate în instanță numai atunci când se poate dovedi că nu a avut loc nicio manipulare.
- Producerea și stocarea înregistrărilor electronice este o treabă extrem de costisitoare.
- Practicienii juridici trebuie să aibă cunoștințe vaste de informatică pentru a pleda cauza.
- Anchetatorii trebuie să prezinte dovezi autentice și convingătoare.
- Dacă instrumentul utilizat nu îndeplinește standardele specificate, instanța poate respinge proba.
- Lipsa de cunoștințe tehnice din partea ofițerului de anchetă poate să nu producă rezultatul dorit.
