
Cum se creează/adăugă utilizatori în Jenkins & Gestionare permisiuni
 Echipa editorială
⚡ Rezumat inteligent
Crearea utilizatorilor în Jenkins durează patru clicuri, dar atribuirea de permisiuni diferite fiecăruia dintre ele necesită pluginul Role-based Authorization Strategy, care înlocuiește rolul global unic din fiecare funcție încorporată. Jenkins cont altfel partajat.
În general, într-o organizație mare, există mai multe echipe separate pentru gestionarea și executarea sarcinilor. JenkinsÎnsă gestionarea acestei mulțimi de utilizatori și atribuirea de roluri acestora se poate dovedi dificilă.
În mod implicit, Jenkins vine cu opțiuni de creare a utilizatorilor foarte simple. Puteți crea mai mulți utilizatori, dar le puteți atribui doar aceleași roluri și privilegii globale. Acest lucru nu este ideal, mai ales pentru o organizație mare.
Plugin de strategie de rol vă permite să atribuiți roluri și privilegii diferite diferiților utilizatori. Mai întâi va trebui să instalați pluginul în Jenkins mediu, așadar ghidul de mai jos acoperă mai întâi crearea utilizatorului, apoi pluginul și apoi ecranele de rol pe care le deblochează.
Cum se creează/adăugă un utilizator în Jenkins
Mai jos sunt pașii pentru a crea un utilizator nou în Jenkins:
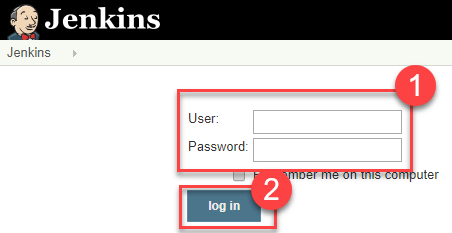
Pasul 1) Conectați-vă la Jenkins Panou
Conectare la dvs. Jenkins tabloul de bord accesând http://localhost:8080/
Dacă nu ați instalat Jenkins pe serverul local, accesați secțiunea corespunzătoare URL și accesați tabloul de bord utilizând datele de autentificare. Tabloul de bord pe care ajungeți este afișat mai jos.
Pasul 2) Alegeți opțiunea
Acum veți vedea opțiuni pentru a crea și adăuga un utilizator în Jenkins și gestionează utilizatorii actuali.
Pasul 3) Creați un utilizator nou
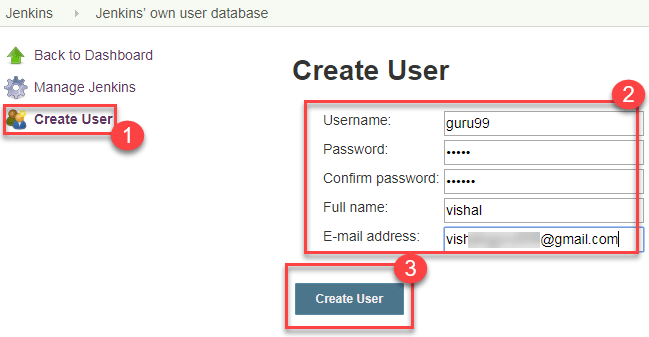
- Sub gestionare Jenkins, Faceți clic pe Creare utilizator
- Intrați Jenkins adăugați detalii despre utilizator, cum ar fi parola, numele de utilizator, adresa de e-mail etc.
- Faceți clic pe Creare utilizator
Pasul 4) Este creat utilizatorul
Veți vedea pe tabloul de bord că o nouă Jenkins Utilizatorul a fost creat conform detaliilor introduse, așa cum se vede în lista de utilizatori de mai jos.
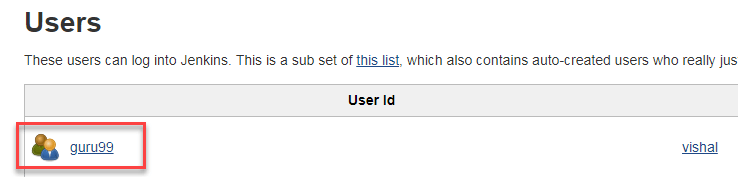
⚠️ Notă privind versiunea: curent Jenkins lansările listează acest ecran ca Administrare Jenkins > Utilizatori mai degrabă decât Gestionați utilizatorii. Creaza utilizator butonul și câmpurile de pe acesta rămân neschimbate, iar ecranul există doar cât timp JenkinsBaza de date proprie de utilizatori este domeniul de securitate — un domeniu LDAP sau de autentificare unică gestionează conturile extern.
Cum se instalează pluginul Role Strategy în Jenkins
Ecranul de utilizator încorporat creează conturi, dar nu le poate acorda permisiuni diferite. Această funcționalitate este disponibilă odată cu pluginul Role-based Authorization Strategy, instalat după cum urmează.
Există două metode pentru instalarea pluginurilor în Jenkins:
- Instalarea prin intermediul dvs. Jenkins tablou de bord
- Descărcarea pluginului de la Jenkins site-ul web și instalarea acestuia manual.
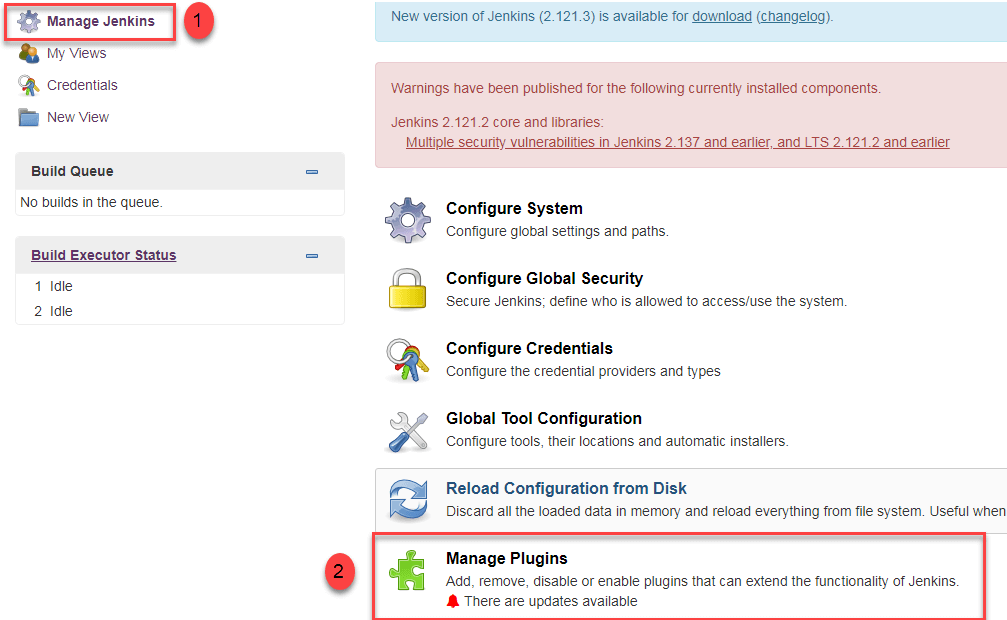
Pas 1)
- Accesează Administrare Jenkins
- Faceți clic pe opțiunea Gestionare pluginuri
Pas 2)
- În ecranul cu secțiuni disponibile, căutați „rol”.
- Selectați Rol-strategie de autorizare bazată pe conecteaza
- Click pe "Instalați fără repornire” (asigurați-vă că aveți o conexiune activă la internet)
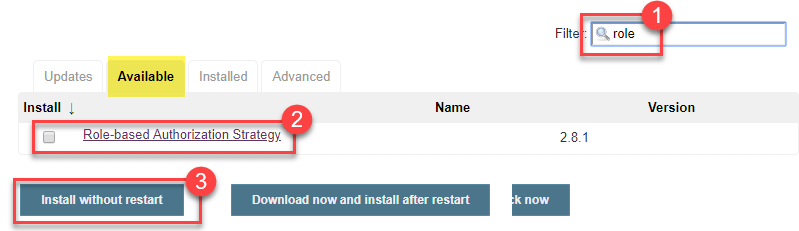
⚠️ Notă privind versiunea: calea este acum Administrare Jenkins > Pluginuri și fila este etichetată Pluginuri disponibileCaseta de căutare și numele pluginului sunt aceleași, așadar cei doi pași de mai sus se aplică în continuare.
Pas 3)
Odată ce pluginul este instalat, va fi afișat statusul „succes”, așa cum se arată în ecranul de instalare de mai jos.
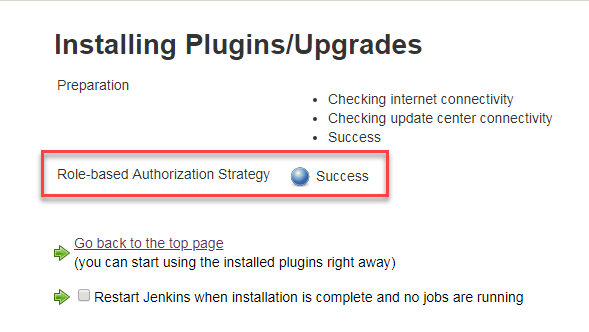
Faceţi clic pe Reveniți la pagina de sus.
Pas 4) Accesează Administrare Jenkins -> Configurați securitatea globală -> Sub Autorizare, selecta Strategie bazată pe roluri. Faceţi clic pe Economisește Secțiunea Autorizare arată astfel.
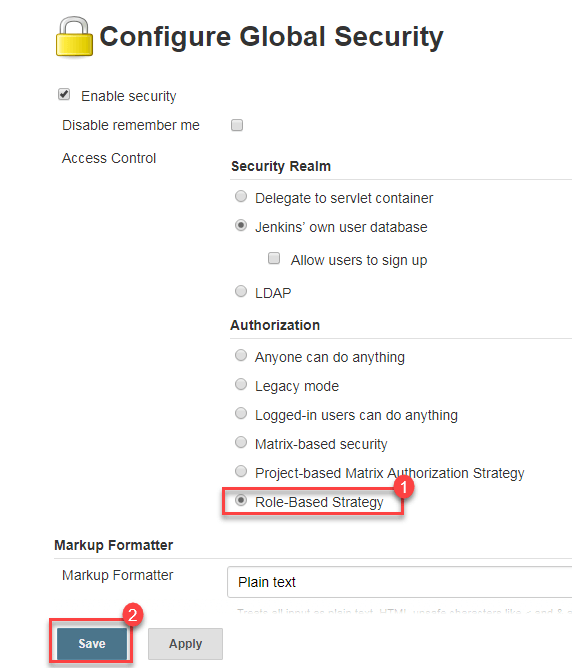
În curs Jenkins linkul către această pagină este Administrare Jenkins > Securitate, iar pagina în sine are încă titlul Configurați securitatea globală cu aceeași listă derulantă Autorizare.
Tipuri de roluri în pluginul Role Strategy
Odată ce Strategia Bazată pe Roluri este activă, pluginul oferă trei domenii de aplicare separate pentru roluri. Alegerea domeniului de aplicare greșit este cel mai frecvent motiv pentru care o permisiune pare să nu aibă efect, așa că merită să știi ce acoperă fiecare înainte de a crea ceva.
| Tipul rolului | domeniu | Utilizare tipică |
| Roluri globale | Întreg Jenkins controler și acestea suprascriu orice setat în rolurile elementelor | admin, un rol autentificat doar pentru citire, anonim |
| Roluri de articole | Joburi, conducte și foldere al căror nume complet corespunde unui model de expresie regulată | Acordarea drepturilor de Construire și Configurare unei singure echipe doar pentru propriile sarcini |
| Roluri de agent | Construiți agenți potriviți printr-un model | Permiterea unei echipe să conecteze sau să deconecteze proprii agenți |
Tutorialul de mai jos folosește un rol global pentru dezvoltator și un rol de element pentru laborantRețineți denumirea: pluginul apelează acum al doilea domeniu de aplicare. Roluri de articole, deoarece acoperă atât foldere și conducte, cât și joburi simple. Versiunile mai vechi — și capturile de ecran mai jos pe această pagină — etichetează același tabel Roluri de proiect.
Cum să gestionezi utilizatorii și rolurile în Jenkins
Următorii sunt pașii pentru gestionarea și atribuirea rolurilor în Jenkins:
Pas 1)
- Accesează Administrare Jenkins
- Selectați Gestionați și atribuiți roluri
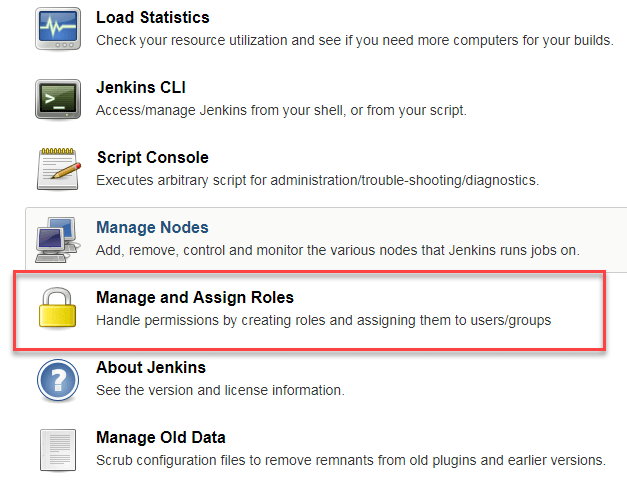
Notă: faptul că Gestionați și atribuiți roluri Opțiunea va fi vizibilă doar dacă ați instalat pluginul Role Strategy și ați comutat Autorizarea la Role Based Strategy.
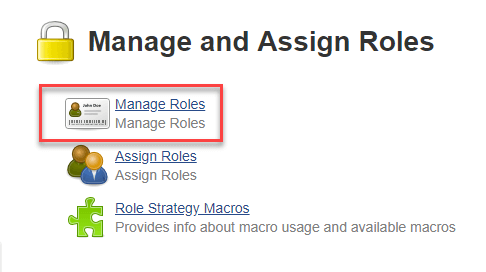
Pas 2) Faceţi clic pe Gestionați rolurile pentru a adăuga noi roluri în funcție de organizația dvs.
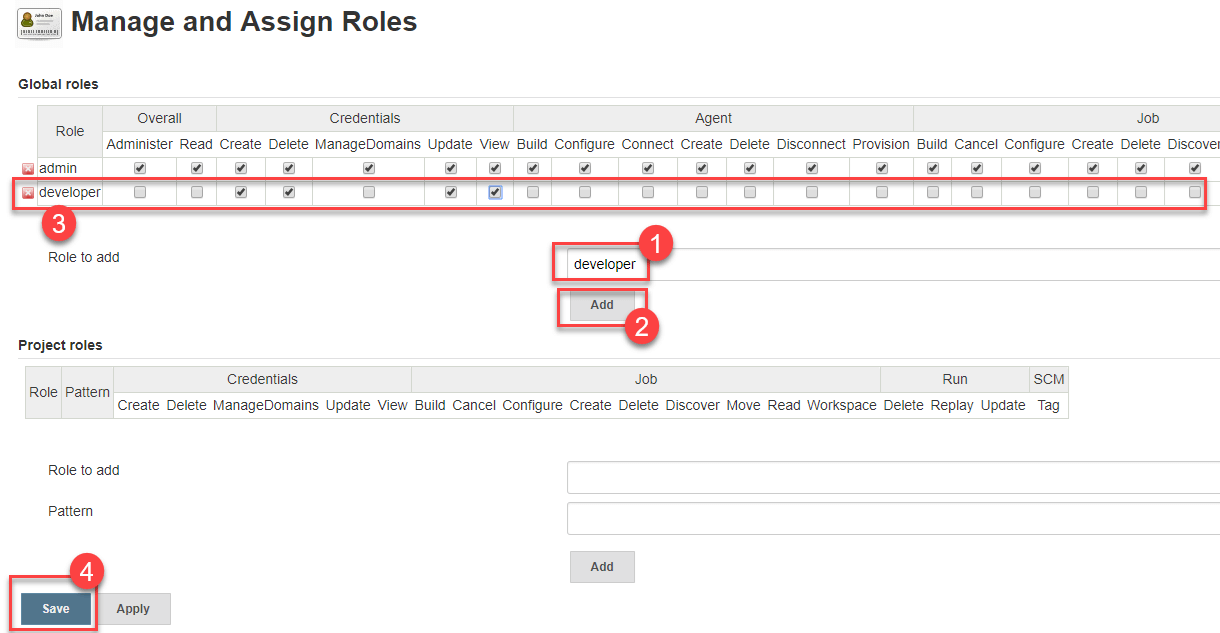
Pas 3) Pentru a crea un nou rol numit „dezvoltator”,
- Introduceți „dezvoltator” sub „rol”.
- Faceți clic pe „Adăugați” pentru a crea un rol nou.
- Acum, selectați tasta Jenkins permisiunile de utilizator pe care doriți să le atribuiți rolului de „Dezvoltator”.
- Faceți clic pe Salvare
Grila de căsuțe de bifat care apare este afișată mai jos.
Jenkins Grupuri de permisiuni pe care le puteți atribui unui rol
Casetele de bifare de pe ecranul Gestionare roluri sunt grupate în funcție de obiectul asupra căruia acționează fiecare permisiune. Tabelul de mai jos explică ce controlează fiecare grup, ceea ce face mult mai ușoară acordarea minimului de care o echipă are nevoie.
| Grup de permisiuni | Ceea ce acordă |
| Salopete | Administrare, Citire și alte drepturi la nivel de controler. Administra are control deplin, așa că acordați-l cu moderație. |
| Studii si calificari | Vizualizarea, crearea și actualizarea acreditărilor stocate |
| Agent | Configurarea, conectarea, deconectarea și ștergerea agenților de compilare |
| Loc de munca | Construire, Anulare, Configurare, Creare, Ștergere, Citire, Spațiu de lucru și Continuare joburi |
| Alerga | Ștergerea, redarea și actualizarea unei înregistrări individuale de construcție |
| Vizualizare | Crearea, configurarea, ștergerea și citirea vizualizărilor tabloului de bord |
| CSM | Declanșarea unei construcții dintr-un hook de control al sursei |
Începeți fiecare rol nou cu General/Citește la care se adauga Lucrare/CitireFără aceste două, un utilizator conectat vede un tablou de bord gol chiar și atunci când sunt bifate alte permisiuni, aceasta fiind cea mai frecvent raportată confuzie cu acest plugin.
Cum se atribuie roluri în Jenkins
Pas 1) Acum că ați creat roluri, permiteți-ne să le atribuim anumitor utilizatori.
- Accesează Administrare Jenkins
- Selectați Gestionați și atribuiți roluri
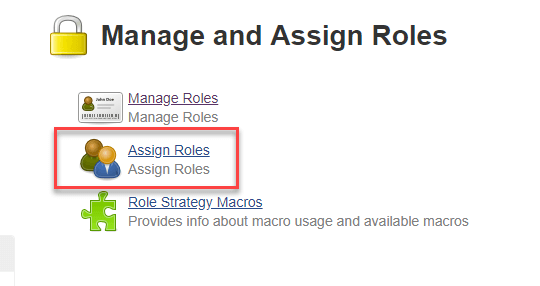
Pas 2) Vom adăuga noul rol „dezvoltator” utilizatorului „guru99Matei 22:21
- Bifați caseta de selectare pentru rolul de dezvoltator
- Faceți clic pe Salvare
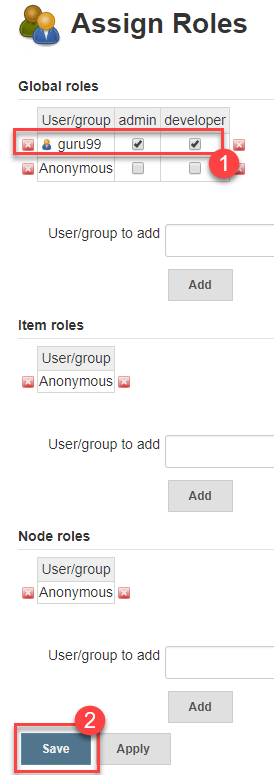
Puteți atribui orice rol oricărui utilizator, în funcție de nevoile dvs.
Cum se creează roluri de proiect în Jenkins
Rolurile globale se aplică peste tot. Când o permisiune ar trebui să se aplice unui singur set de sarcini, creați în schimb un rol de proiect — domeniul de aplicare pe care pluginul îl apelează acum ca un rol de element.
Puteți crea roluri specifice proiectului sub Roluri de proiect.
Pas 1) In JenkinsGestionarea și atribuirea rolurilor
- Introduceți un rol ca „tester”
- Adăugați un model la aceasta adăugând tester.*, astfel încât oricărui nume de utilizator care începe cu „tester” i se va atribui rolul de proiect pe care îl specificați.
- Faceți clic pe Adăugare
- Selectați privilegii
- Faceți clic pe Salvare
Tabelul Roluri în Proiect completat este prezentat mai jos.
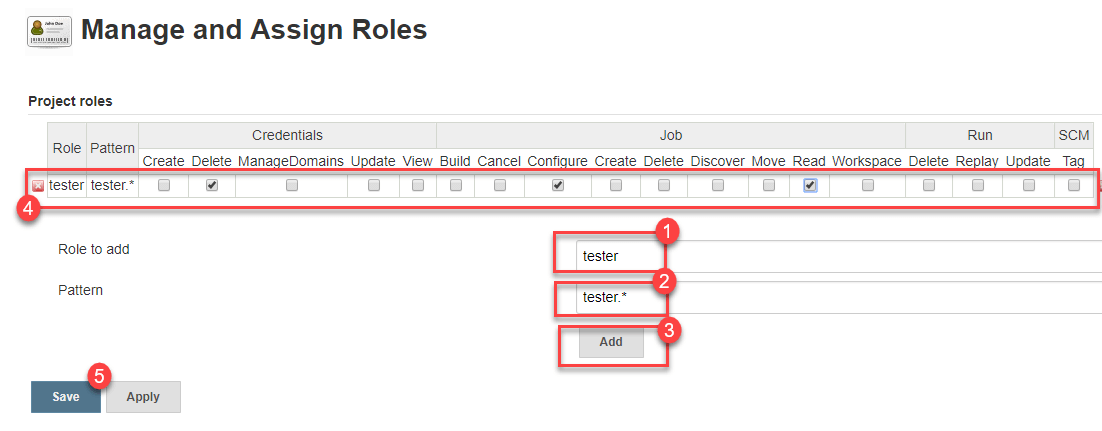
Modelul este o expresie regulată care se potrivește cu numele complet al elementului, deci tester.* se potrivește și cu un folder numit suită de testere și tot ce se află în interiorul său. Testați un model nou pe o lucrare de unică folosință înainte de a-l aplica pe o lucrare reală proiect de freestyle sau un job în conductă.
Securitate bazată pe matrice vs. strategie bazată pe roluri
Strategia bazată pe roluri nu este singura opțiune de autorizare din meniul derulant. Jenkins este livrat cu securitate bazată pe matrice încorporată, iar pentru o instalație mică poate fi tot ce este necesar.
| Punct de comparație | Securitate bazată pe matrice | Strategie bazată pe roluri |
| Instalare | Încorporat în Jenkins | Necesită pluginul Strategie de autorizare bazată pe roluri |
| Unitate de atribuire | Fiecare utilizator sau grup primește permisiuni direct | Permisiunile aparțin unui rol denumit, iar utilizatorii sunt atașați rolului. |
| Adăugarea celui de-al zecelea utilizator | Întregul rând de permisiuni este repetat manual | Bifați o casetă de selectare pentru un rol |
| Control per job | Autorizare matriceală bazată pe proiect, configurată job cu job | Un rol de element cu un model acoperă fiecare job corespunzător |
| Cel mai potrivit | O mână de utilizatori cu acces aproape identic | Mai multe echipe, multe locuri de muncă, acces care se schimbă pe măsură ce oamenii se mută |
Regula generală este numărul de repetări ale unei permisiuni. Odată ce același model de bifare este introdus pentru un al treilea utilizator, un rol este mai ieftin de întreținut - același argument care împinge echipele de la joburi ad-hoc la un rol revizuit. Conducta CI/CD.
