
Tutorial do Splunk para iniciantes: O que é a ferramenta Splunk? Como usar?
 David Carter
⚡ Resumo Inteligente
O Splunk é uma plataforma de dados que coleta, indexa e correlaciona dados gerados por máquinas em tempo real, transformando-os em eventos pesquisáveis, painéis, alertas e visualizações que auxiliam no monitoramento, solução de problemas, análise de segurança e tomada de decisões de negócios em toda a organização.
O que é o Splunk?
Splunk Splunk é uma plataforma de software usada para monitorar, pesquisar, analisar e visualizar dados gerados por máquinas em tempo real. Ela captura, indexa e correlaciona dados de fluxo contínuo em um repositório pesquisável e, em seguida, produz gráficos, alertas, painéis e visualizações. Por facilitar o acesso a dados de logs e eventos em toda a organização, as equipes confiam no Splunk para diagnósticos rápidos, monitoramento de operações de TI e até mesmo para gerenciamento de informações e eventos de segurança (SIEM).
Por que precisamos do Splunk?
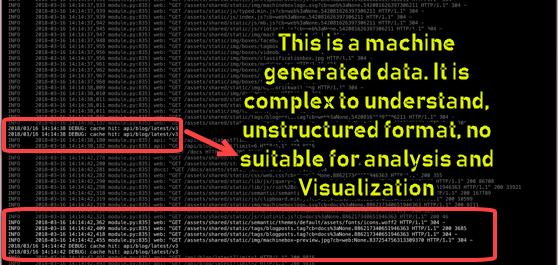
A ferramenta de monitoramento Splunk oferece muitos benefícios para uma organização. As principais vantagens de usar o Splunk são:
- Oferece uma interface gráfica de usuário aprimorada com visibilidade em tempo real por meio de painéis interativos.
- Reduz o tempo de resolução de problemas, fornecendo resultados instantâneos.
- Serve como uma ferramenta adequada para análise da causa raiz.
- Permite gerar gráficos, alertas e painéis a partir dos seus dados.
- Facilita a busca e a investigação de resultados específicos.
- Ajuda você a solucionar qualquer problema para melhorar o desempenho.
- Monitora as métricas de negócios para que você possa tomar decisões informadas.
- Permite incorporar Inteligência artificial em sua estratégia de dados.
- Coleta informações operacionais úteis a partir dos dados da sua máquina.
- Resume e reúne informações valiosas de diferentes registros.
- Aceita praticamente qualquer tipo de dado, incluindo .csv, JSON e formatos de log comuns.
- Oferece recursos avançados de busca, análise e visualização para usuários de todos os tipos.
- Cria um repositório central para pesquisar dados do Splunk provenientes de diversas fontes.
Recursos do Splunk
As principais funcionalidades do Splunk incluem o seguinte:
- Acelera o desenvolvimento e os testes.
- Permite criar aplicações de dados em tempo real.
- Ajuda você a gerar retorno sobre o investimento mais rapidamente.
- Oferece suporte a estatísticas e relatórios ágeis com uma arquitetura em tempo real.
- Oferece recursos de busca, análise e visualização que capacitam usuários de todos os tipos.
Produtos Splunk
O Splunk está disponível em três edições diferentes, cada uma destinada a uma escala de uso diferente:
- Empresa Splunk
- Luz Splunk
- Nuvem Splunk
Empresa Splunk
A edição Splunk Enterprise é utilizada por grandes empresas de TI. Ela ajuda a coletar e analisar dados de aplicativos, sites, servidores e outras fontes.
Nuvem Splunk
O Splunk Cloud é uma plataforma hospedada que oferece os mesmos recursos da versão Enterprise. Você pode obtê-lo diretamente da Splunk ou através do [inserir link aqui]. Plataforma de nuvem AWS.
Luz Splunk
O Splunk Light é uma versão gratuita que permite pesquisar, gerar relatórios e editar seus dados de log. Ele possui funcionalidades limitadas em comparação com as outras edições e é mais indicado para uso em pequena escala, indexando até 500 MB de dados por dia.
Splunk Archiarquitetura
Agora que você entende as edições, vamos analisar a arquitetura do Splunk e seus principais componentes:

Os componentes fundamentais da arquitetura Splunk são os seguintes:
Universal Forwarder (UF)
O Universal Forwarder, ou UF, é um agente leve que envia dados para o forwarder do Splunk, que é mais pesado. Você pode instalá-lo em uma máquina cliente ou em um servidor de aplicativos, e sua única função é encaminhar os dados de log.
Balanceador de Carga (LB)
O balanceador de carga é o balanceador padrão do Splunk. No entanto, ele também permite que você use seu próprio balanceador de carga personalizado.
Transportador Pesado (HF)
O Heavy Forwarder é um componente mais robusto que permite filtrar dados antes que eles sejam transmitidos — por exemplo, coletando apenas registros de erros.
Indexador
O Indexador armazena e indexa os dados recebidos, o que melhora o desempenho da pesquisa do Splunk. Por padrão, o Splunk indexa automaticamente usando campos como host, origem e data e hora.
Cabeçalho de Busca (SH)
O servidor de busca é usado para obter informações e gerar relatórios. É nele que os usuários escrevem consultas em SPL (Search Processing Language) para explorar os dados indexados.
Servidor de Implantação (DS)
O Servidor de Implantação ajuda você a implantar configurações — por exemplo, atualizando um arquivo de configuração do Universal Forwarder — e pode compartilhar configurações entre vários componentes do Splunk.
Gerenciador de Licenças (LM)
O Gerenciador de Licenças tracO licenciamento ks é baseado no volume e no uso (por exemplo, 50 GB por dia). O Splunk verifica regularmente esses detalhes de licenciamento.
Como funciona o Splunk?
Agora vamos analisar como o Splunk funciona, acompanhando os dados desde a coleta até a análise:

Encaminhadores
O Forwarder coleta dados de máquinas remotas e os encaminha para o Indexador em tempo quase real.
Indexador
O indexador processa os dados recebidos em tempo real. Ele também armazena e indexa os dados em disco.
Cabeça de pesquisa
Os usuários finais interagem com o Splunk por meio do Search Head, que lhes permite pesquisar, analisar e visualizar os dados indexados.
Aplicações do Splunk
Para ver o Splunk em ação, considere um exemplo do mundo real. Problema: O McDonald's não tinha visibilidade clara sobre quais ofertas promocionais funcionavam melhor. Os fatores envolvidos incluíam:
- Tipo de oferta (por exemplo, 20% de desconto)
- Diferenças culturais em nível regional
- Data da compra
- Dispositivo usado pelo cliente
- Reveue gerado por pedido
A empresa precisava de informações sobre o comportamento do consumidor e a resposta do cliente.
Todo o processo utilizou três tipos de fonte de dados:
- Pedidos feitos em uma loja do McDonald's
- Pedidos feitos através do aplicativo móvel
- Pedidos realizados através do aplicativo web
Os dados então fluíram de um estágio para o seguinte, conforme mostrado no diagrama abaixo.

Entrada
Os dados de entrada passam para a fase de análise sintática.
Análise
Na fase de análise sintática, os dados relevantes são convertidos em eventos:
- Região do cliente
- Reveue por pedido
- Horário do pedido (manhã, tarde, noite)
- Dispositivo utilizado pelos clientes (celular, computador, tablet)
- Cupons de desconto aplicados
Estágio de indexação
Nesta etapa, os eventos são classificados e indexados para armazenamento com base em:
- Vendas por localização geográfica
- Receita de pedidos
- Horário do pedido (manhã, tarde, noite)
- Dispositivo usado pelo cliente
- Cupom aplicado
Cabeça de pesquisa
O Search Head é usado para obter informações e gerar relatórios.
O McDonald's usou isso para responder às seguintes perguntas:
- Qual oferta de vendas funciona melhor em qual localização geográfica?
- Como o comportamento do cliente influencia a receita de pedidos?
- Qual o melhor momento para aplicar ofertas de hambúrguer ou combo?
Como o Splunk ajudou?
- Exibia todos os pedidos provenientes de uma região específica em tempo real.
- Analisamos o desempenho de diferentes ofertas promocionais em tempo real.
- Monitorou o desempenho dos sistemas internos de ponto de venda do McDonald's.
- Permita que os funcionários monitorem o feedback dos clientes e compreendam as expectativas.
- Analisamos a velocidade de diferentes métodos de pagamento.
- Métodos de pagamento sem erros identificados.
Melhores práticas de uso do Splunk
- Primeiro, teste seu índice para que você possa executar testes rapidamente.
- Defina corretamente os campos-chave no momento da indexação; todo o resto só poderá ser criado ou modificado após a indexação.
- A interrupção de eventos ocorre automaticamente no Splunk, portanto, confirme se ele detecta corretamente o início e o fim de cada evento.
- O Splunk consegue detectar o carimbo de data/hora automaticamente, mas se o seu formato de log usar um carimbo de data/hora diferente, configure-o manualmente.
Empresas famosas que usam o Splunk
Algumas empresas conhecidas que utilizam o Splunk incluem:
- Cisco
- Bosch
- IBM
- Motorola
- PepsiCo
- adobe
- Visa
- Adidas
- Salesforce
- Walmart
Alternativas ao Splunk
1) Site24x7Gerenciamento de registros
Site24x7 Oferece uma ferramenta centralizada de gerenciamento de logs baseada em nuvem para toda a sua infraestrutura. Ela reconhece automaticamente os logs de aplicativos e oferece suporte imediato para mais de 100 aplicativos.
Principais recursos do Site24x7ferramenta de gerenciamento de log:
- Suporta mais de 100 tipos de logs, incluindo logs de plataformas em nuvem.
- Permite o gerenciamento fácil de quaisquer registros com personalização simples.
- Oferece uma busca amigável e baseada em linguagem de consulta.
- Suporta uma ampla variedade de formatos de log (JSON, multilinhas, chave-valor, XML e muito mais).
- Clustermensagens baseadas na similaridade de padrões.
- Oferece automação de TI para resolução automática de incidentes.
- Envia alertas de terceiros por meio de ferramentas como Microsoft Teams, ServiceNow, PagerDuty, Opsgenie, Jira, Webhooks, Zendeske Zoho Cliq.
2) Sumo Logic
Sumo Logic Ajuda você a manter a infraestrutura de seus aplicativos, e pesquisar e analisar dados de log em tempo real é simples. A ferramenta permite monitorar e visualizar eventos históricos e em tempo real.
Link para download: https://www.sumologic.com/
3) Fluentd
Fluentd é um coletor de dados gratuito e de código aberto. Ele salva seus registros em um buffer do sistema de arquivos para que você possa recuperá-los quando quiser, e oferece recursos como balanceamento de carga e novas tentativas para maior robustez.
Link para download: https://www.fluentd.org/
4) Pilha ELK
O Pilha ELK Permite que os usuários extraiam dados de qualquer fonte, em qualquer formato, e os pesquisem, analisem e visualizem. Oferece registro centralizado, o que é útil para identificar problemas com servidores ou aplicativos.
Link para download: https://www.elastic.co/elk-stack
5) LogFaces
O LogFaces é outra alternativa ao Splunk que permite enviar suas consultas por e-mail e mantém os dados de log em suas instalações. Ele é distribuído como um aplicativo de desktop fácil de usar.
Link para download: http://www.moonlit-software.com/
Desvantagens de usar o Splunk
Apesar de seus pontos fortes, o Splunk apresenta algumas desvantagens que vale a pena mencionar:
- O Splunk pode se tornar caro para grandes volumes de dados.
- Seus painéis são funcionais, mas nem sempre tão eficazes quanto alguns dedicados. ferramentas de monitoramento.
- A curva de aprendizado é íngreme; como utiliza uma arquitetura de múltiplas camadas, você precisa de treinamento e tempo para dominá-la.
- As buscas podem ser difíceis de entender, especialmente as expressões regulares e a sintaxe de busca.
