
O que é Engenharia Social? Definição e Tipos
 Equipe editorial
⚡ Resumo Inteligente
A engenharia social é a arte de manipular pessoas para que revelem informações confidenciais ou concedam acesso a elas, e esta página explica como esses ataques são realizados, as técnicas preferidas pelos atacantes e as contramedidas que os impedem.
O que é engenharia social?
Engenharia social é a arte de manipular usuários de um sistema computacional para que revelem informações confidenciais que podem ser usadas para obter acesso não autorizado a esse sistema. O termo também abrange a exploração da bondade, ganância e curiosidade humanas para entrar em prédios restritos ou persuadir usuários a instalar softwares de acesso não autorizado.
Conhecer os truques que os atacantes usam para obter dados de login das pessoas é fundamental para proteger sistemas de computador. Como o alvo é uma pessoa e não um servidor, nenhum firewall sozinho consegue impedir essa ação.
Neste artigo, você aprenderá as técnicas comuns de engenharia social e as medidas de segurança que as combatem.
Como funciona a engenharia social?
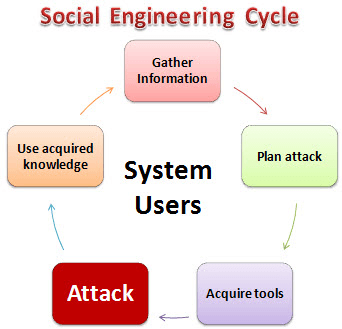
Um ataque de engenharia social segue um ciclo repetível. O diagrama abaixo mostra os cinco estágios pelos quais um atacante passa.
AQUI,
- Juntar informaçãoNesta primeira etapa, o atacante aprende o máximo possível sobre a vítima pretendida. As informações vêm de sites da empresa, documentos públicos, mídias sociais e conversas informais com os usuários.
- Planejar ataqueO atacante descreve como o ataque será conduzido e quem será abordado primeiro.
- Adquirir ferramentasIsso inclui os programas de computador e os acessórios usados no lançamento do ataque.
- AtaqueO atacante explora as vulnerabilidades do sistema alvo, geralmente induzindo uma pessoa a realizar uma ação.
- Use o conhecimento adquiridoDetalhes coletados ao longo do processo, como nomes de animais de estimação ou datas de nascimento dos fundadores, alimentam ataques posteriores, como a tentativa de adivinhar senhas.
Tipos de ataques de engenharia social
As técnicas de engenharia social assumem muitas formas.Os seis itens abaixo representam a maioria dos incidentes relatados.
Exploração de familiaridade
Os usuários são menos desconfiados de pessoas que já conhecem, então um invasor pode começar se tornando uma figura familiar — em refeições, intervalos ou eventos sociais. Quando um prédio exige um código ou cartão de acesso, é muito mais provável que uma pessoa conhecida tenha a porta aberta. Essa mesma familiaridade incentiva as pessoas a responderem perguntas casuais, como onde conheceram o cônjuge ou o nome de um professor da escola. Essas são as respostas que os testes de recuperação de senha solicitam, e é por isso que elas podem se tornar acesso a... contas de email.
Circunstâncias intimidantes
As pessoas evitam qualquer pessoa que pareça irritada ou agressiva. Usando essa técnica, o atacante simula uma discussão acalorada por telefone ou uma briga com um cúmplice e, em seguida, pede informações ao usuário. Muitos usuários respondem simplesmente para encerrar o contato. A mesma tática desencoraja os funcionários a realizarem uma verificação adequada em um posto de segurança.
Phishing
O phishing utiliza truques e enganos para obter dados privados. O golpista se faz passar por um serviço legítimo, como um site de e-mail ou de banco online, e pede ao usuário que confirme o nome de usuário e a senha. A mesma técnica coleta números de cartão, senhas de uso único e outros dados pessoais.
A utilização não autorizada
"Tailgating" significa seguir um usuário autorizado pela porta de uma área restrita. Por mera cortesia, o usuário segura a porta e o invasor entra sem apresentar um crachá.
Explorando a Curiosidade Humana
Nesse método, o engenheiro social instala um pen drive infectado por malware em um local onde os usuários o encontrarão. Quem o encontra geralmente o conecta, e o dispositivo inicia automaticamente ou induz o usuário a abrir um arquivo com um nome atraente, como "Salário do Funcionário". Review.docx.
Explorando a ganância humana
O engenheiro social atrai o usuário com a promessa de dinheiro fácil online, depois pede que ele preencha um formulário e confirme sua identidade com os dados do cartão de crédito.
Como prevenir ataques de engenharia social?
A prevenção começa com hábitos pessoais. As seguintes práticas protegem contra todos os tipos de ataques de engenharia social:
- Evite conectar um dispositivo USB desconhecido ao seu computador.
- Não clique em links em e-mails inesperados; digite o endereço ou use um marcador salvo.
- Use senhas longas e exclusivas armazenadas em um gerenciador de senhas.
- Ative a autenticação multifatorial, dando preferência a um aplicativo ou chave física em vez de SMS.
- Desconfie de amizades que começam apenas online e rapidamente evoluem para dinheiro ou influência.
- Mantenha o sistema operacional e todos os aplicativos atualizados.
- Proteja seus dispositivos com criptografia de disco e bloqueio de tela.
- Instale um software antivírus ou de proteção de endpoints de boa reputação.
- Faça backup dos seus dados regularmente e teste a restauração.
- Destrua documentos confidenciais em vez de descartá-los.
- Use uma VPN em redes não confiáveis.
- Bloqueie seu laptop sempre que se afastar.
- Antes de agir, verifique solicitações incomuns por meio de um segundo canal conhecido.
Contramedidas de engenharia social
Os hábitos individuais representam apenas metade da solução. Como cada técnica manipula um viés humano previsível, uma organização pode desenvolver uma contramedida para cada um deles.
| Técnica | Contramedida organizacional |
|---|---|
| Exploração de familiaridade | Oriente os usuários para que não substituam a familiaridade pela verificação de segurança. Mesmo um colega conhecido comprova autorização para acessar áreas e informações restritas. |
| Circunstâncias intimidantes | Treine os usuários para reconhecerem táticas de pressão que visam obter informações confidenciais, recusem educadamente e, em seguida, denunciem o ocorrido. |
| Phishing | Sites confiáveis usam conexões seguras para criptografar dados e comprovem sua identidade. Verifique a barra de endereço e nunca responda a um e-mail que solicite informações pessoais. |
| A utilização não autorizada | Os usuários do trem nunca devem permitir a entrada de outra pessoa sem o seu crachá de acesso. Todos devem entrar individualmente com o crachá, e a recepção abordará os visitantes sem crachá. |
| Curiosidade humana | Entregue qualquer pen drive encontrado aos administradores de sistema, que o analisarão em uma máquina isolada, em vez de uma estação de trabalho de produção. |
| Ganância humana | Treine os funcionários para reconhecerem golpes de enriquecimento rápido e forneça a eles um canal fácil para denunciá-los. |
A aplicação de patches auxilia nesse treinamento, pois um atacante que não consegue convencer o usuário a cooperar recorre a softwares sem as atualizações de segurança.

