
Como criar uma instância EC2 na AWS: tutorial passo a passo
 Ethan Wright
⚡ Resumo Inteligente
Amazon As instâncias EC2 são servidores virtuais na nuvem da AWS que você inicia sob demanda, escolhendo uma AMI, tipo de instância, armazenamento, grupo de segurança e par de chaves antes de se conectar para executar seus próprios aplicativos.
O que é a Amazon Instância EC2?
An instância EC2 nada mais é do que um servidor virtual em Amazon Serviços Web terminologia. Ele significa Nuvem de computação elástica. É um serviço web onde um assinante AWS pode solicitar e provisionar um servidor de computação na nuvem AWS.
An sob demanda A instância EC2 é uma oferta da AWS onde o assinante/usuário pode alugar o servidor virtual por hora e usá-lo para implantar seus próprios aplicativos.
A instância será cobrada por hora com tarifas diferenciadas de acordo com o tipo de instância escolhida. A AWS fornece vários tipos de instância para as respectivas necessidades de negócios do usuário.
Assim, você pode alugar uma instância com base em seus próprios requisitos de CPU e memória e usá-la pelo tempo que desejar. Você pode encerrar a instância quando ela não for mais usada e economizar custos. Esta é a vantagem mais marcante de uma instância sob demanda: você pode economizar drasticamente em seu CAPEX.
Vamos ver em detalhes como lançar uma instância EC2 sob demanda na nuvem AWS.
Login e acesso aos serviços AWS
Passo 1) Nesta etapa,
- Faça login em sua conta AWS e vá para a guia Serviços AWS no canto superior esquerdo.
- Aqui, você verá todos os serviços da AWS categorizados por área, como Computação, Armazenamento, Banco de Dados etc. Para criar uma instância EC2, precisamos selecionar Computação → EC2 na próxima etapa.

- Abra todos os serviços e clique em EC2 em Serviços de computação. Isso iniciará o painel do EC2.
Aqui está o painel do EC2. Aqui você obterá todas as informações básicas sobre os recursos AWS EC2 em execução.

Passo 2) No canto superior direito do painel do EC2, escolha a região da AWS na qual você deseja provisionar o servidor EC2.
Aqui estamos selecionando N. Virginia. A AWS oferece 10 regiões em todo o mundo.

Passo 3) nesta etapa
- Depois que a região desejada for selecionada, volte ao painel do EC2.
- Clique no botão 'Iniciar instância' na seção Criar instância (conforme mostrado abaixo).

- A página do assistente de criação de instância será aberta assim que você clicar em 'Iniciar instância'.
Escolha AMI
Passo 1) Nesta etapa faremos,
- Você será solicitado a escolher uma AMI de sua preferência. (Uma AMI é uma Amazon Imagem da máquina. É um modelo basicamente de um Sistema Operacional plataforma que você pode usar como base para criar sua instância). Depois de iniciar uma instância EC2 a partir de sua AMI preferida, a instância será inicializada automaticamente com o sistema operacional desejado. (Veremos mais sobre AMIs na próxima parte do tutorial).
- Aqui estamos escolhendo o padrão Amazon Linux (64 bits) AMI.

Escolha os tipos de instância EC2
Passo 1) Na próxima etapa, você deve escolher o tipo de instância necessária com base nas necessidades do seu negócio.
- Escolheremos o tipo de instância t2.micro, que é um servidor de 1vCPU e 1GB de memória oferecido pela AWS.
- Clique em “Configurar detalhes da instância” para configurações adicionais

- Na próxima etapa do assistente, insira detalhes como não. de instâncias que você deseja iniciar por vez.
- Aqui estamos lançando uma instância.
Configurar instância
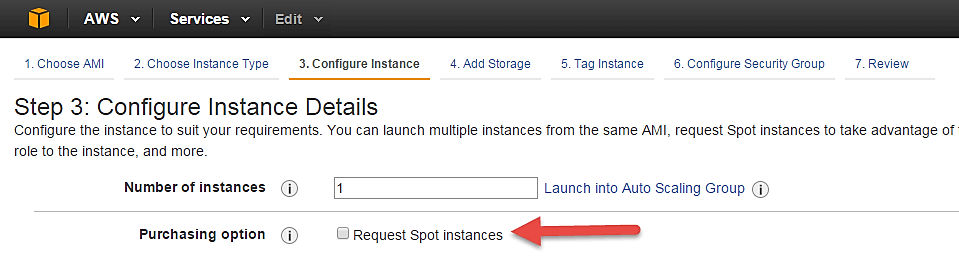
Passo 1) Nº de instâncias – você pode provisionar até 20 instâncias por vez. Aqui estamos lançando uma instância.

Passo 2) Em Opções de Compra, mantenha a opção 'Solicitar Instâncias Spot' desmarcada por enquanto. (Isso é feito quando desejamos iniciar instâncias Spot em vez de instâncias sob demanda. Voltaremos a falar sobre instâncias Spot mais adiante neste tutorial).
Passo 3) A seguir, temos que configurar alguns detalhes básicos de rede para nosso servidor EC2.
- Você deve decidir aqui em qual VPC (Nuvem privada virtual) você deseja iniciar sua instância e em quais sub-redes dentro de sua VPC. É melhor determinar e planejar isso antes de iniciar a instância. A configuração da arquitetura AWS deve incluir intervalos de IP para suas sub-redes, etc., pré-planejados para melhor gerenciamento. (Veremos como criar uma nova VPC na seção Rede do tutorial.
- A sub-rede também deve ser pré-planejada. Ex: Se for um servidor web você deve colocá-lo na sub-rede pública e se for um servidor de banco de dados, você deve colocá-lo em uma sub-rede privada, tudo dentro do seu VPC.
Abaixo,
- A seção Rede fornecerá uma lista de VPCs disponíveis em nossa plataforma.
- Selecione uma VPC já existente
- Você também pode criar uma nova VPC
Aqui selecionei uma VPC já existente onde desejo iniciar minha instância.

Passo 4) Nesta etapa,
- Uma VPC consiste em sub-redes, que são intervalos de IP separados para restringir o acesso.
- Abaixo,
- Em Sub-redes, você pode escolher a sub-rede onde deseja colocar sua instância.
- Escolhi uma sub-rede pública já existente.
- Você também pode criar uma nova sub-rede nesta etapa.

- Assim que sua instância for iniciada em uma sub-rede pública, a AWS atribuirá a ela um IP público dinâmico de seu conjunto de IPs.
Passo 5) Nesta etapa,
- Você pode escolher se deseja que a AWS atribua um IP automaticamente ou faça isso manualmente mais tarde. Você também pode ativar/desativar o recurso 'Atribuição automática de IP público' aqui.
- Aqui vamos atribuir a esta instância um IP estático denominado EIP (Elastic IP) posteriormente. Portanto, mantemos esse recurso desativado a partir de agora.

Passo 6) Nesta etapa,
- Na etapa seguinte, mantenha a opção de função IAM 'Nenhum' a partir de agora. Visitaremos detalhadamente o tópico da função do IAM nos serviços IAM.

Passo 7) Nesta etapa, você deve fazer o seguinte
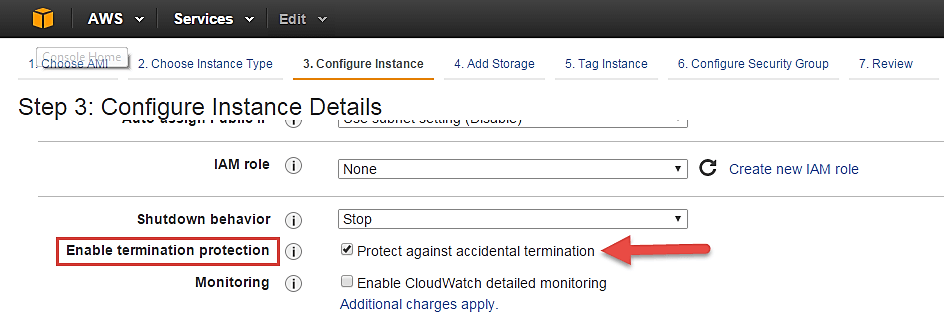
- Comportamento de desligamento – quando você desliga acidentalmente sua instância, certamente não deseja que ela seja excluída, mas sim interrompida.
- Aqui estamos definindo meu comportamento de desligamento como Stop.

Passo 8) Nesta etapa,
- Caso você tenha encerrado acidentalmente sua instância, a AWS possui uma camada de mecanismo de segurança. Sua instância não será excluída se você tiver ativado a proteção contra encerramento acidental.
- Aqui estamos verificando a opção de proteger ainda mais nossa instância contra encerramento acidental.
Passo 9) Nesta etapa,
- Em Monitoramento – você pode ativar o Monitoramento detalhado se sua instância for crítica para os negócios. Aqui mantivemos a opção desmarcada. A AWS sempre fornecerá monitoramento básico em sua instância gratuitamente. Visitaremos o tópico de monitoramento no AWS Cloud Watch como parte do tutorial.
- Em Locação – selecione a opção se locação compartilhada. Se o seu aplicativo for altamente seguro, você deverá optar por capacidade dedicada. A AWS oferece ambas as opções.

Passo 10) Nesta etapa,
- Clique em ‘Adicionar armazenamento’ para adicionar volumes de dados à sua instância na próxima etapa.

Adicionar armazenamento
Passo 1) Nesta etapa, fazemos o seguinte,
- Na etapa Adicionar armazenamento, você verá que a instância foi provisionada automaticamente com um volume raiz SSD de uso geral de 8 GB. (O tamanho máximo do volume que podemos atribuir a um volume de uso geral é 16 GB)
- Você pode alterar o tamanho do volume, adicionar novos volumes, alterar o tipo de volume, etc.
- A AWS fornece três tipos de volumes EBS: magnéticos, SSD de uso geral e IOPs provisionados. Você pode escolher um tipo de volume com base nas necessidades de IOPs do seu aplicativo.

Instância de etiqueta
Passo 1) nesta etapa
- você pode marcar sua instância com um par de valores-chave. Isso dá visibilidade ao administrador da conta AWS quando há um grande número de instâncias.
- As instâncias devem ser marcadas com base em seu departamento, ambiente como Dev/SIT/Prod. Etc., isso dá uma visão clara do custo das instâncias sob uma etiqueta comum.
- Aqui marcamos a instância como um Servidor Dev_Web 01
- Vá para configurar grupos de segurança mais tarde

Configurar grupos de segurança
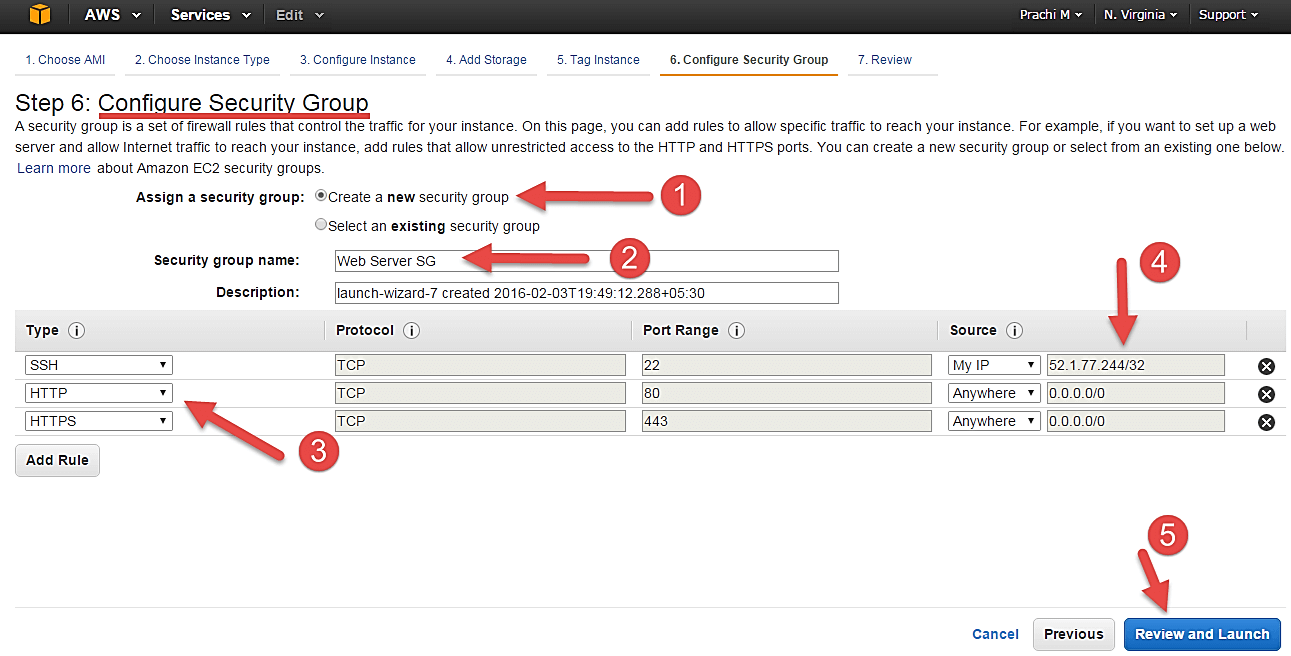
Passo 1) Nesta próxima etapa de configuração de grupos de segurança, você pode restringir o tráfego nas portas da sua instância. Este é um mecanismo de firewall adicional fornecido pela AWS além do firewall do sistema operacional da sua instância.
Você pode definir portas e IPs abertos.
- Como nosso servidor é um servidor web, faremos o seguinte:
- Criando um novo grupo de segurança
- Nomeando nosso SG para facilitar a referência
- Definindo protocolos que queremos ativar na minha instância
- Atribuir IPs que têm permissão para acessar nossa instância nos referidos protocolos
- Uma vez, as regras do firewall são definidas- Revvisualizar e iniciar
Revvisualizar instâncias
Passo 1) Nesta etapa, revisaremos todas as nossas escolhas e parâmetros e prosseguiremos para lançar nossa instância.

Passo 2) Na próxima etapa, você será solicitado a criar um par de chaves para fazer login em sua instância. Um par de chaves é um conjunto de chaves públicas-privadas.
A AWS armazena a chave privada na instância e você será solicitado a fazer download da chave privada. Certifique-se de baixar a chave e mantê-la segura e protegida; se for perdido, você não poderá baixá-lo novamente.
- Crie um novo par de chaves
- Dê um nome à sua chave
- Baixe e salve-o em sua pasta segura

- Ao baixar sua chave, você pode abrir e dar uma olhada em sua chave privada RSA.

Passo 3) Quando terminar de baixar e salvar sua chave, inicie sua instância.

- Enquanto isso, você pode ver o status de lançamento.

- Você também pode ver o log de lançamento.

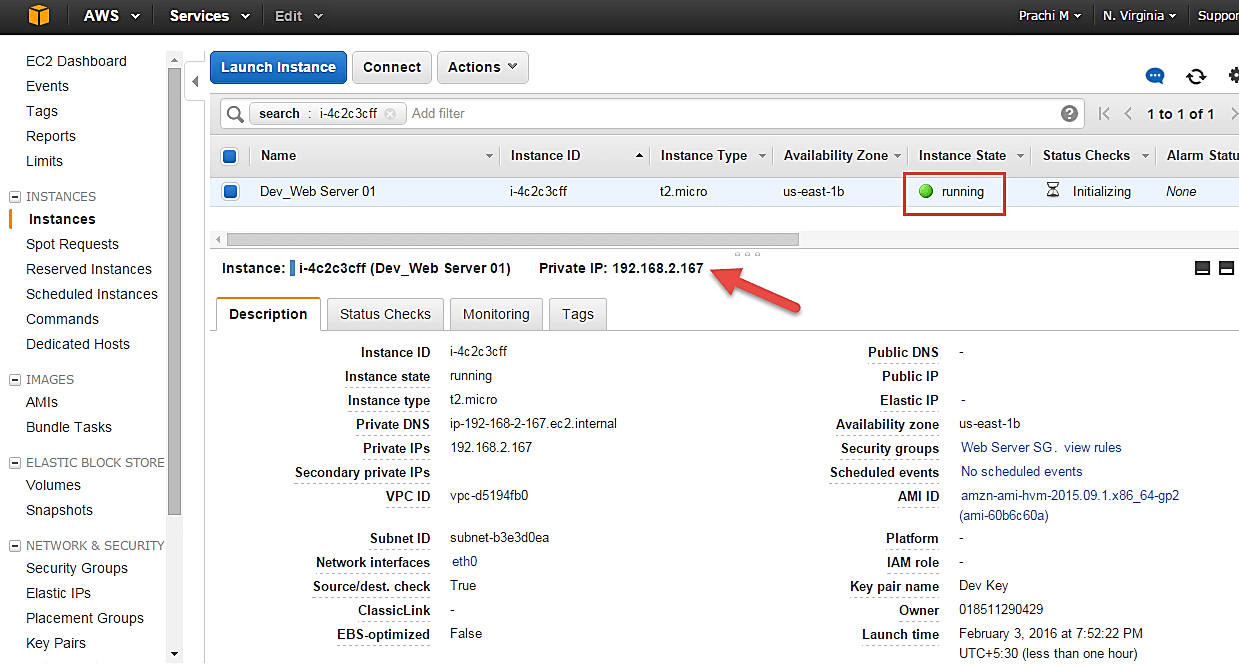
- Clique na opção ‘Instâncias’ no painel esquerdo, onde você pode ver o status da instância como ‘Pendente’ por um breve momento.

- Assim que sua instância estiver instalada e em execução, você poderá ver seu status como 'Em execução' agora.
- Observe que a instância recebeu um IP privado do pool da AWS.
Crie um EIP e conecte-se à sua instância
Um EIP é um endereço IP público estático fornecido pela AWS. A sigla significa Elastic IP (IP Elástico). Normalmente, ao criar uma instância, ela recebe automaticamente um endereço IP público do pool da AWS. Se você parar ou reiniciar a instância, esse endereço IP público mudará — ele é dinâmico. Para que sua aplicação tenha um endereço IP estático a partir do qual possa se conectar por meio de redes públicas, você pode usar um EIP.
Passo 1) No painel esquerdo do EC2 Dashboard, você pode ir para ‘Elastic IPs’ conforme mostrado abaixo.

Passo 2) Aloque um novo endereço IP elástico.

Passo 3) Aloque esse IP para ser usado em um escopo de VPC.

- Sua solicitação será bem-sucedida se você não tiver 5 ou mais de 5 EIPs em sua conta.

Passo 4) Agora atribua este IP à sua instância.
- Selecione o referido IP
- Clique em Ações -> Endereço do Associado

Passo 5) Na próxima página,
- Procure sua instância e
- Associe o IP a ele.

Passo 6) Volte para a tela de suas instâncias e você verá que sua instância recebeu seu EIP.

Passo 7) Agora abra o PuTTY na sua lista de programas e adicione o mesmo EIP abaixo.

Passo 8) Nesta etapa,
Adicione sua chave privada no PuTTY para uma conexão segura
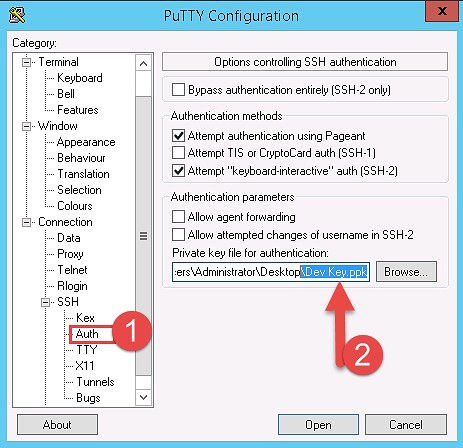
- Vá para autenticação
- Adicione sua chave privada no formato .ppk (chave privada putty). Você precisará converter o arquivo pem do AWS para ppk usando puttygen
Quando terminar, clique no botão “Abrir”
- Depois de se conectar, você verá com sucesso o Linux pronto.
- Observe que a máquina da qual você está se conectando deve estar habilitada na instância Security Group for SSH (como nas etapas acima).

Depois de se familiarizar com as etapas acima para iniciar a instância, leva 2 minutos para iniciá-la!
Agora você pode usar seu servidor EC2 sob demanda para seus aplicativos.
Além dos servidores sob demanda, a AWS também oferece instâncias Spot que permitem usar capacidade computacional ociosa a um preço mais baixo. As seções abaixo explicam o que é uma instância Spot e como solicitar uma.
O que é instância spot?
Uma instância spot é uma oferta da AWS; ele permite que um assinante comercial da AWS faça uma oferta pela capacidade de computação não utilizada da AWS. O preço por hora de uma instância Spot é decidido pela AWS e varia dependendo da oferta e da demanda por instâncias Spot.
Sua instância Spot é executada sempre que seu lance excede o preço de mercado atual. O preço de uma instância spot varia de acordo com o tipo de instância e a zona de disponibilidade na qual a instância pode ser provisionada.
Quando o preço do seu lance excede o preço à vista de mercado da instância, denominado 'preço à vista', sua instância continua em execução. Quando o preço spot ultrapassar o preço de oferta, a AWS encerrará sua instância automaticamente. Portanto, é necessário planejar cuidadosamente as instâncias spot na arquitetura de sua aplicação.
Crie uma solicitação spot
Para iniciar uma instância spot, você deve primeiro criar uma solicitação spot.
Siga as etapas abaixo para criar uma solicitação spot.
- No painel do EC2, selecione 'Solicitações spot' no painel esquerdo em Instâncias.
- Clique no botão 'Solicitar Instâncias Spot' conforme mostrado abaixo.

O assistente de inicialização da instância spot será aberto. Agora você pode prosseguir com a seleção dos parâmetros e da configuração da instância.
Encontre tipos de instância
A primeira etapa para instância spot é “Encontrar tipos de instância”.

Passo 1) Selecione uma AMI - uma AMI é um modelo que consiste na plataforma do sistema operacional e no software a ser instalado na instância. Selecione a AMI desejada na lista existente. Estamos selecionando Amazon Linux AMI para este tutorial.

Passo 2) Unidade de Capacidade - uma Unidade de Capacidade é o requisito da sua aplicação. Você pode decidir iniciar uma instância com base no tipo de instância, vCPU ou configuração personalizada, como sua escolha de requisitos de vCPU/memória/armazenamento. Aqui estamos selecionando uma instância.

Se desejar personalizar a capacidade, você pode adicionar sua escolha de
- vCPU,
- Memória e
- Armazenamento de instância conforme abaixo.

Passo 3) Target A capacidade descreve quantas instâncias spot você deseja manter em sua solicitação. Aqui estamos selecionando um.

Passo 4) Preço de lance – este é o preço máximo que estamos dispostos a pagar pela instância. Vamos definir um preço específico por instância/hora. Este é o mais simples de calcular com base em nossas necessidades de negócios. Veremos adiante como devemos determinar o preço de compra para que nosso preço de compra permaneça sempre alto e não exceda o preço à vista para que nossa instância continue rodando.

logo abaixo do preço de oferta você pode ver um botão de Histórico de preços. Clique nele conforme mostrado abaixo.

Aqui no Histórico de preços, podemos ver um gráfico que descreve as tendências de preços das instâncias com dados históricos. Você pode selecionar os parâmetros e ter uma ideia do preço da instância desejada durante um período de tempo.
- Selecione o produto. Selecionamos nosso Linux AMI.
- Selecione o tipo de instância. Selecionamos m3.medium.
- Observe os preços médios para mais de um dia aqui.
Assim, pelo gráfico abaixo, podemos ver que o tipo de instância que planejamos provisionar está na faixa de preço de US$ 0.01xx, e parece que a Zona de Disponibilidade 'us-east 1a' tem o preço mais baixo.

cont. para a etapa 4.
Então, vamos voltar à nossa etapa de cotar um preço de oferta.
Para manter nossa instância sempre disponível e caso esteja dentro do nosso orçamento, podemos cotar um preço de oferta maior. Aqui cotamos um preço um pouco mais alto de $ 0.05.

Você pode ver algumas tendências no próprio assistente.
- Observe a seção de tipos de instância
- Selecione o tipo de instância que planejamos provisionar
- Observe o preço que estamos planejando oferecer. % de sob demanda nos mostra que nosso preço cotado é 75% do preço sob demanda para o mesmo tipo de instância. Isso significa que economizamos 25% por hora em comparação com uma instância sob demanda. Você pode reduzir ainda mais o preço e economizar drasticamente nos custos.

Passo 5) Assim que terminarmos de observar as tendências e cotar nosso preço de oferta, clique em Avançar.

Configurar a instância spot
Nosso próximo passo é configurar a instância, nesta etapa do assistente configuraremos os parâmetros da instância como VPC, sub-redes, etc.
Vamos dar uma olhada.
Passo 1) Estratégia de Alocação – determina como sua solicitação spot é atendida nos pools spot da AWS. Existem dois tipos de estratégias:
- Diversificado – aqui, as instâncias spot são equilibradas em todos os pools spot
- Preço mais baixo – aqui, as instâncias spot são lançadas a partir do pool que tem ofertas de preço mais baixo
Para este tutorial, selecionaremos Preço Mais Baixo como nossa estratégia de alocação.

Passo 2) Selecione o VPC - selecionaremos na lista de VPCs disponíveis que criamos anteriormente. Também podemos criar uma nova VPC nesta etapa.

Passo 3) A seguir, selecionaremos o grupo de segurança da instância. Podemos selecionar um SG já existente ou criar um novo.

Passo 4) Zona de disponibilidade - selecionaremos a AZ onde queremos colocar nossa instância com base na arquitetura de nosso aplicativo. Estamos selecionando AZ-us-east-1a.

Passo 5) Sub-redes - vamos selecionar a sub-rede de nossa lista de já disponíveis.

Passo 6) IP público - escolheremos atribuir à instância um IP público assim que ela for iniciada. Nesta etapa, você pode escolher se deseja que a AWS atribua um IP automaticamente ou faça isso manualmente mais tarde. Você também pode ativar/desativar o recurso 'Atribuição automática de IP público' aqui.

Passo 7) Par de chaves - Um par de chaves é um conjunto de chaves pública-privada.
A AWS armazena a chave privada na instância e você será solicitado a fazer download da chave privada. Certifique-se de baixar a chave e mantê-la segura e protegida; se for perdido, você não poderá baixá-lo novamente.
Após selecionar o IP público, aqui selecionamos uma chave que já criamos em nosso último tutorial.

Revveja sua instância Spot
Assim que terminarmos de configurar nossa solicitação de instância spot nas duas etapas anteriores em nosso assistente, daremos uma olhada na configuração geral.

- Também podemos baixar um arquivo JSON com todas as configurações. Abaixo está nosso arquivo JSON.

Depois de terminarmos a revisão, podemos prosseguir com o lançamento clicando no botão Iniciar conforme mostrado abaixo.

Depois de selecionar Iniciar, podemos ver uma notificação sobre a criação da solicitação.

O assistente de criação de solicitação spot será fechado e a página retornará automaticamente ao painel do EC2.
Você pode ver, conforme mostrado abaixo, que o estado da nossa solicitação é 'aberto', o que significa que ela está sendo avaliada pelo lado da AWS. O AWS EC2 verificará se a instância necessária está disponível em seu pool spot.

Depois de alguns minutos, você pode ver que o estado foi alterado para 'ativo' e agora nossa solicitação spot foi atendida com sucesso. Você pode observar os parâmetros de configuração abaixo.

