Envenenamento ARP e ataque de spoofing explicados
 Equipe editorial
⚡ Resumo Inteligente
O envenenamento de ARP, também chamado de falsificação de ARP, envia endereços MAC falsos para um switch, permitindo que um atacante associe um endereço forjado a um IP legítimo e intercepte o tráfego de rede. Entradas ARP estáticas e softwares de detecção ajudam a prevenir esses ataques.
O que é envenenamento por ARP (falsificação de ARP)
ARP é a sigla para Protocolo de Resolução de EndereçosÉ utilizado para converter endereços IP em endereços físicos [endereços MAC] em um switch. O host envia um broadcast ARP na rede e o computador destinatário responde com seu endereço físico [endereço MAC]. O endereço IP/MAC resolvido é então usado para comunicação. O envenenamento de ARP consiste no envio de endereços MAC falsos para o switch, de forma que ele possa associar esses endereços MAC falsos ao endereço IP de um computador legítimo na rede e sequestrar o tráfego.
Tipos de ataques de envenenamento por ARP
- Homem no meio ataca
- Interceptação de tráfego
- Ataques de negação de serviço (DoS)
Como prevenir ataques de envenenamento por ARP
Entradas ARP estáticasEsses parâmetros podem ser definidos no cache ARP local e o switch configurado para ignorar todos os pacotes de resposta ARP automática. A desvantagem desse método é a dificuldade de manutenção em redes de grande porte. Mapa de endereços IP/MACping precisa ser distribuído para todos os computadores da rede.
Software de detecção de envenenamento ARP: esses sistemas podem ser usados para verificar a resolução dos endereços IP/MAC e certificá-los se estiverem autenticados. Resoluções de endereços IP/MAC não certificadas podem então ser bloqueadas.
Operasegurança do sistema: esta medida depende do sistema operacional utilizado. A seguir estão as técnicas básicas usadas por vários sistemas operacionais.
- Baseado em Linux: funcionam ignorando pacotes de resposta ARP não solicitados.
- Microsoft Windows: o comportamento do cache ARP pode ser configurado por meio do registro. A lista a seguir inclui alguns softwares que podem ser usados para proteger redes contra sniffing;
- AntiARP– fornece proteção contra sniffing passivo e ativo
- Agnitum Outpost Firewall–fornece proteção contra cheirar passivamente
- XArp– fornece proteção contra sniffing passivo e ativo
- Mac OS: ArpGuard pode ser usado para fornecer proteção. Ele protege contra cheiros ativos e passivos.
Atividade de hacking: configurar entradas ARP em Windows
Nós estamos usando Windows 7 para este exercício, mas os comandos também devem funcionar em outras versões do Windows.
Abra o prompt de comando e digite o seguinte comando
arp –a
AQUI,
- abril chama o programa de configuração ARP localizado em WindowsDiretório /System32
- -a é o parâmetro a ser exibido no conteúdo do cache ARP
Você obterá resultados semelhantes aos seguintes
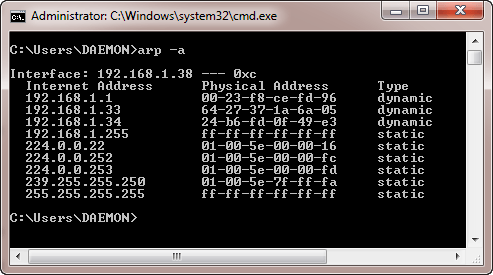
Observação: entradas dinâmicas são adicionados e excluídos automaticamente ao usar TCP / IP sessões com computadores remotos.
Entradas estáticas são adicionados manualmente e excluídos quando o computador é reiniciado e a placa de interface de rede é reiniciada ou outras atividades que a afetam.
Adicionando entradas estáticas
Abra o prompt de comando e use o comando ipconfig /all para obter o endereço IP e MAC

O endereço MAC é representado usando o endereço físico e o endereço IP é IPv4Address
Digite o seguinte comando
arp –s 192.168.1.38 60-36-DD-A6-C5-43

Nota: Os endereços IP e MAC serão diferentes dos usados aqui. Isso ocorre porque eles são únicos.
Use o seguinte comando para visualizar o cache ARP
arp –a
Você obterá os seguintes resultados

Observe que o endereço IP foi resolvido para o endereço MAC que fornecemos e é do tipo estático.
Excluindo uma entrada de cache ARP
Use o seguinte comando para remover uma entrada
arp –d 192.168.1.38

PS O envenenamento por ARP funciona enviando endereços MAC falsos para o switch
O que são endereços IP e MAC
Endereço IP é a sigla para endereço de protocolo da Internet. Um endereço de protocolo da Internet é usado para identificar exclusivamente um computador ou dispositivo, como impressoras e discos de armazenamento em uma rede de computadores. Existem atualmente duas versões de endereços IP. IPv4 usa números de 32 bits. Devido ao enorme crescimento da Internet, o IPv6 foi desenvolvido e utiliza números de 128 bits.
Os endereços IPv4 são formatados em quatro grupos de números separados por pontos. O número mínimo é 0 e o número máximo é 255. Um exemplo de IPv4 o endereço é assim;
127.0.0.1
Os endereços IPv6 são formatados em grupos de seis números separados por dois pontos completos. Os números dos grupos são escritos como 4 dígitos hexadecimais. Um exemplo de endereço IPv6 é semelhante a este;
2001:0db8:85a3:0000:0000:8a2e:0370:7334
Para simplificar a representação dos endereços IP em formato de texto, os zeros iniciais são omitidos e o grupo de zeros é completamente omitido. O endereço acima em formato simplificado é exibido como;
2001:db8:85a3:::8a2e:370:7334
Endereço MAC é o acrônimo para endereço de controle de acesso à mídia. Endereços MAC são usados para identificar exclusivamente interfaces de rede para comunicação na camada física da rede. Os endereços MAC geralmente são incorporados à placa de rede.
Um endereço MAC é como o número de série de um telefone, enquanto o endereço IP é como o número de telefone.
Exercício
Assumiremos que você está usando o Windows para este exercício. Abra o prompt de comando.
Digite o comando
ipconfig /all
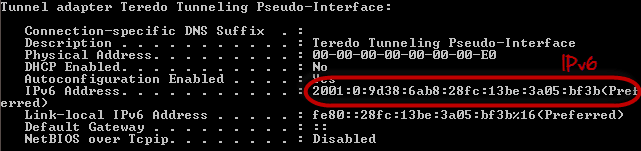
Você obterá informações detalhadas sobre todas as conexões de rede disponíveis em seu computador. Os resultados mostrados abaixo são para um modem de banda larga mostrar o endereço MAC e o formato IPv4 e uma rede sem fio para mostrar o formato IPv6.