
Testowanie oparte na ryzyku: podejście, matryca, proces i przykłady
 Tomasza Hamiltona
⚡ Inteligentne podsumowanie
Testowanie oparte na ryzyku klasyfikuje każdą funkcję na podstawie prawdopodobieństwa jej awarii i szkód, jakie mogłaby ona spowodować, a następnie w pierwszej kolejności poświęca dostępną energię testową elementom o najwyższej punktacji, zgodnie z kolejnością priorytetów.

Testowanie oparte na ryzyku
Testowanie oparte na ryzyku (RBT) To rodzaj testowania oprogramowania oparty na prawdopodobieństwie wystąpienia ryzyka. Polega on na ocenie ryzyka na podstawie złożoności oprogramowania, krytyczności działalności, częstotliwości użytkowania oraz obszarów, w których ryzyko wystąpienia ryzyka jest największe. ulegnie awarii?Testowanie oparte na ryzyku priorytetowo traktuje testowanie tych cech i funkcji oprogramowania, które mają większy wpływ i są bardziej narażone na występowanie defektów.
Ryzyko to wystąpienie niepewnego zdarzenia, które ma pozytywny lub negatywny wpływ na mierzalne kryteria sukcesu projektu. Może to być zdarzenie, które miało miejsce w przeszłości, bieżące zdarzenie lub coś, co może się wydarzyć w przyszłości. Te niepewne zdarzenia mogą mieć wpływ na cele kosztowe, biznesowe, techniczne i jakościowe projektu.
Ryzyko może być pozytywne lub negatywne.
- Pozytywne zagrożenia Są one określane jako możliwości i pomoc w zrównoważonym rozwoju biznesu. Przykładami są inwestycje w nowy projekt, zmiana procesów biznesowych i rozwój.ping Nowe Produkty.
- Ryzyka negatywne są określane jako zagrożenia, a aby projekt zakończył się sukcesem, konieczne jest wdrożenie zaleceń mających na celu ich zminimalizowanie lub wyeliminowanie.
Ponieważ technika ta alokuje wysiłek zamiast dodawać nowy poziom testu, jest ona umieszczona na wierzchu innych rodzaje testowania oprogramowania zamiast zastępować którykolwiek z nich.
Kiedy wdrożyć testowanie oparte na ryzyku
Testowanie oparte na ryzyku można wdrożyć w
- Projekty, w których występują ograniczenia czasowe, zasobowe lub budżetowe.
- Projekty, w których można zastosować analizę opartą na ryzyku w celu wykrycia podatności Ataki typu SQL injection.
- Testowanie bezpieczeństwa w środowiskach przetwarzania w chmurze.
- Nowe projekty obarczone wysokimi czynnikami ryzyka, takimi jak brak doświadczenia w zakresie stosowanych technologii lub brak wiedzy na temat branży.
- Modele dostaw przyrostowe i iteracyjne.
Proces zarządzania ryzykiem
Przyjrzyjmy się teraz krokom składającym się na proces zarządzania ryzykiem.
Identyfikacja ryzyka
Identyfikację ryzyka można przeprowadzić za pomocą warsztatów poświęconych ryzyku, list kontrolnych, burzy mózgów, wywiadów, metody Delphi, diagramów przyczynowo-skutkowych, wniosków wyciągniętych z poprzednich projektów, analizy przyczyn źródłowych oraz kontaktu z ekspertami dziedzinowymi i ekspertami przedmiotowymi.
Rejestr Ryzyka to arkusz kalkulacyjny zawierający listę zidentyfikowanych ryzyk, potencjalnych reakcji i przyczyn źródłowych. Służy do monitorowania i track ryzyka (zarówno zagrożenia, jak i szanse) przez cały okres trwania projektu. Strategie reagowania na ryzyko można stosować do zarządzania ryzykiem pozytywnym i negatywnym.
Struktura podziału ryzyka odgrywa ważną rolę w planowaniu ryzyka. Pomaga w identyfikacji obszarów podatnych na ryzyko oraz wspiera skuteczną ocenę i monitorowanie ryzyka w trakcie projektu. Pomaga w przeznaczeniu wystarczającej ilości czasu i zasobów na działania związane z zarządzaniem ryzykiem oraz w kategoryzowaniu licznych źródeł ryzyka w projekcie.
Poniższy przykład pokazuje, w jaki sposób struktura podziału ryzyka grupuje ryzyka projektu w kategorie, aby żadne źródło ryzyka nie zostało pominięte.

Analiza ryzyka (obejmuje analizę ilościową i jakościową)
Po zidentyfikowaniu listy potencjalnych ryzyk, kolejnym krokiem jest ich analiza i filtrowanie według istotności. Jedną z jakościowych technik analizy ryzyka jest macierz ryzyka (opisana w dalszej części). Technika ta służy do określenia prawdopodobieństwa i wpływu ryzyka.
Planowanie reakcji na ryzyko
Na podstawie analizy możemy zdecydować, czy ryzyka wymagają reakcji. Na przykład, niektóre ryzyka będą wymagały reakcji w planie projektu, inne w monitorowaniu projektu, a niektóre nie będą wymagały żadnej reakcji.
Właściciel ryzyka jest odpowiedzialny za identyfikację opcji zmniejszających prawdopodobieństwo i wpływ przypisanych ryzyk.
Łagodzenie ryzyka to metoda reagowania na ryzyko stosowana w celu zmniejszenia negatywnych skutków potencjalnych zagrożeń. Można to osiągnąć poprzez eliminację ryzyka lub ograniczenie go do akceptowalnego poziomu. Poniższy diagram przedstawia planowanie reagowania na ryzyko w szerszym cyklu zarządzania ryzykiem.

Awaryjne ryzyko
Plan awaryjny można opisać jako możliwość wystąpienia niepewnego zdarzenia, którego skutki są nieznane lub nieprzewidywalne. Plan awaryjny jest również znany jako plan działania lub plan awaryjny na wypadek najgorszych scenariuszy. Innymi słowy, określa on, jakie kroki można podjąć w przypadku wystąpienia nieprzewidywalnego zdarzenia.
Monitorowanie i kontrola ryzyka
Proces kontroli i monitorowania ryzyka służy do: tracW ramach tych działań analizuje się zidentyfikowane ryzyka, monitoruje ryzyka resztkowe, identyfikuje nowe ryzyka, aktualizuje rejestr ryzyka, analizuje przyczyny wszelkich zmian, wdraża plan reagowania na ryzyko i monitoruje czynniki ryzyka. Następnie ocenia się ich skuteczność w ograniczaniu ryzyka.
Można to osiągnąć poprzez ponowną ocenę ryzyka, audyty ryzyka, analizę wariancji i trendów, pomiar wydajności technicznej, spotkania w sprawie aktualizacji statusu i spotkania retrospektywne.
Poniższa tabela zawiera informacje na temat danych wejściowych, narzędzi i wyników monitorowania i kontroli ryzyka.
| Dane wejściowe do monitorowania i kontroli ryzyka | Narzędzia i techniki monitorowania i kontroli ryzyka | Wyniki monitorowania i kontroli ryzyka |
|---|---|---|
| Ryzykowny plan zarządzania | Audyty reakcji na ryzyko projektu | Plany obejścia |
| Plan reakcji na ryzyko | Okresowe przeglądy ryzyka projektu | Działania naprawcze |
| Plan komunikacji projektu | Analiza wartości wypracowanej | Prośby o zmianę projektu |
| Dodatkowa identyfikacja i analiza ryzyka | Pomiar wydajności technicznej | Aktualizacje planu reagowania na ryzyko i listy kontrolnej identyfikacji ryzyka |
| Zmiany zakresu | Dodatkowe planowanie reagowania na ryzyko | Baza danych ryzyka |
Musimy pamiętać, że ryzyko wzrasta wraz ze zmianami technologicznymi, rozmiarem projektu, jego długością (dłuższym okresem realizacji), liczbą agencji sponsorujących, szacunkami projektu, wysiłkiem i niedoborem odpowiednich umiejętności.
Podejście do testowania oparte na ryzyku
Opisany powyżej proces zarządzania stanowi podstawę poniższego podejścia testowego. Każdy ponumerowany krok generuje dane wejściowe, które są przetwarzane w kolejnym kroku.
- Przeanalizuj wymagania.
- Dokumenty (SRS, FRS, przypadki użycia) są przeglądane. Celem tej czynności jest znalezienie i wyeliminowanie błędów i niejasności.
- Zatwierdzenie wymagań to jedna z technik redukcji ryzyka, pozwalająca uniknąć wprowadzania późnych zmian w projekcie. Każda zmiana wymagania po ustaleniu linii bazowej dokumentu wymaga procesu kontroli zmian i późniejszych zatwierdzeń.
- Oceń ryzyko obliczając prawdopodobieństwo i wpływ, jaki każde wymaganie może mieć na projekt, biorąc pod uwagę zdefiniowane kryteria, takie jak koszt, harmonogram, zasoby, zakres, wydajność techniczna, bezpieczeństwo, niezawodność i złożoność.
- Określ prawdopodobieństwo awarii i obszary wysokiego ryzyka. Można to zrobić za pomocą macierzy oceny ryzyka.
- Użyj rejestru ryzyka, aby sporządzić listę zidentyfikowanych ryzyk. Aktualizuj, monitoruj i track ryzyko okresowo w regularnych odstępach czasu.
- Na tym etapie należy przeprowadzić profilowanie ryzyka, aby zrozumieć zdolność do ryzyka i poziomy tolerancji na ryzyko.
- Nadaj priorytet wymaganiom na podstawie oceny.
- Zdefiniowano proces testowania oparty na ryzyku.
- Ryzyko o wysokim stopniu krytyczności i średnim ryzyku można uwzględnić w planowaniu działań łagodzących, ich wdrażaniu i monitorowaniu postępów. Ryzyko o niskim stopniu krytyczności można umieścić na liście obserwacyjnej.
- Ocena jakości danych dotyczących ryzyka przeprowadzana jest w celu analizy jakości danych.
- Zaplanuj i zdefiniuj testy zgodnie z oceną.
- Zastosuj odpowiednie podejście do testowania i techniki projektowania testów, aby w pierwszej kolejności testować elementy o najwyższym ryzyku. Elementy o wysokim ryzyku mogą być testowane przez osobę posiadającą dobrą wiedzę i doświadczenie w danej dziedzinie.
- Można stosować różne techniki projektowania testów — na przykład tabela decyzyjna technika na elementach testowych wysokiego ryzyka i tylko podział równoważny dla pozycji testowych o niskim ryzyku.
- Przypadki testowe są również zaprojektowane tak, aby obejmować wiele funkcjonalności i kompleksowych scenariuszy biznesowych.
- Przygotuj dane testowe, warunki testowe i środowisko testowe.
- Revprzejrzyj dokumentację testową — plany testów, strategie testów, przypadki testowe, raporty testowe i wszelkie inne dokumenty stworzone przez zespół testujący.
- Wzajemna ocena jest ważnym krokiem w identyfikacji defektów i zmniejszeniu ryzyka.
- Przeprowadź próby i kontrole jakości wyników.
- Przypadki testowe są wykonywane zgodnie z priorytetem pozycji ryzyka.
- Utrzymać tracRozbieżność między elementami ryzyka, testami, które je obejmują, wynikami tych testów oraz defektami wykrytymi podczas testowania. Wszystkie prawidłowo wykonane strategie testowania zmniejszą ryzyko jakości.
- Testowanie oparte na ryzyku można stosować na każdym poziomie testowania — składnik, integracja, system i testów akceptacyjnych.
- Na poziomie systemu musimy skupić się na tym, co jest najważniejsze w aplikacji. Można to określić, analizując widoczność funkcji, częstotliwość ich użycia i potencjalne koszty awarii.
- Ocena kryteriów wyjścia: wszystkie obszary wysokiego ryzyka zostały w pełni przetestowane, pozostały jedynie niewielkie nierozwiązane ryzyka resztkowe.
- Zgłoś wyniki testów opartych na ryzyku i analizować wskaźniki.
- Dokonaj ponownej oceny istniejących zdarzeń ryzyka i nowych zdarzeń ryzyka w oparciu o kluczowe wskaźniki ryzyka.
- Zaktualizuj rejestr ryzyka.
- Plany awaryjne stanowią plan awaryjny na wypadek wystąpienia wysokiego ryzyka.
- W celu wyeliminowania defektów stosuje się analizę defektów i zapobieganie im.
- Ponowne testowanie i Testy regresji zweryfikuj poprawki błędów na podstawie wstępnie obliczonej analizy ryzyka, przy czym obszary wysokiego ryzyka powinny być objęte najdokładniejszymi działaniami.
- Jeśli to możliwe, przeprowadzaj automatyczne testy oparte na analizie ryzyka.
- Obliczanie ryzyka resztkowego.
- Monitoruj i kontroluj ryzyko.
- Kryteria wyjścia lub kryteria ukończenia można zdefiniować oddzielnie dla różnych poziomów ryzyka. Wszystkie kluczowe ryzyka zostały uwzględnione za pomocą odpowiednich działań lub planów awaryjnych, a ekspozycja na ryzyko jest na poziomie lub poniżej poziomu uznanego za akceptowalny dla projektu.
- Ponowna ocena profilowania ryzyka i opinie klientów.
Podejście do testowania systemu oparte na ryzyku
- Test systemu technicznego — Nazywa się to testem środowiskowym i testem integracyjnym. Test środowiskowy obejmuje testowanie w środowiskach programistycznym, testowym i produkcyjnym.
- Test systemu funkcjonalnego — Testowanie wszystkich funkcjonalności, cech, programów i modułów. Celem tego testu jest ocena, czy system spełnia określone wymagania.
- Test niefunkcjonalnego systemu — Testowanie wymagań niefunkcjonalnych: wydajności, testy obciążeniowe, testy warunków skrajnych, testy konfiguracji, testy bezpieczeństwa, kopie zapasowe i regeneracja procedury i dokumentację (dokumentację systemową, operacyjną i instalacyjną).
Poniższy diagram przedstawia przejrzysty przegląd wyżej wymienionego procesu.

Testowanie systemowe obejmuje zarówno testy funkcjonalne, jak i niefunkcjonalne.
Testy funkcjonalności zapewnia, że produkt lub aplikacja spełnia wymagania klienta i firmy. Z drugiej strony, testy niefunkcjonalne ma na celu sprawdzenie czy produkt spełnia oczekiwania klienta pod względem jakości, niezawodności, użyteczności, wydajności i kompatybilności.
Jak przeprowadzać testy oparte na ryzyku: Kompletny proces
W tej sekcji omówiono proces testowania opartego na ryzyku, składający się z pięciu faz.
- Identyfikacja ryzyka
- Analiza ryzyka
- Ryzykowna odpowiedź
- Test Scoping
- Definicja procesu testowego
Pięć faz przenika się wzajemnie, jak pokazano poniżej.

- W ramach tego procesu ryzyka są identyfikowane i kategoryzowane, przygotowywany jest projekt rejestru ryzyk, a następnie przeprowadzana jest sortowanie ryzyk w celu zidentyfikowania ryzyk istotnych.
- Reakcja na ryzyko polega na sformułowaniu celów testowania na podstawie ryzyka i wybraniu odpowiednich technik, tak aby czynność testowa lub technika testowania spełniała te cele.
- Aby obliczyć wynik skuteczności testów, brane są pod uwagę udokumentowane zależności, wymagania, koszty i czas potrzebny na testowanie oprogramowania.
- Test scoping Przegląd to działanie wymagające udziału wszystkich interesariuszy i personelu technicznego. Ważne jest przestrzeganie uzgodnionego zakresu ryzyka. Ryzyko to musi zostać uwzględnione poprzez testy, a wszyscy członkowie muszą wyrazić zgodę na przypisane im obowiązki oraz budżet przeznaczony na te działania.
- Po ustaleniu zakresu testów należy zebrać w standardowym formacie cele testów, założenia i zależności dla każdego etapu testów.
Poniższy przykładowy schemat mapuje każde wymaganie na powiązane z nim ryzyko i cel testu, który go dotyczy.

Rozważmy wymagania funkcjonalne F1, F2 i F3 oraz wymagania niefunkcjonalne N1 i N2.
F1 — Wymaganie funkcjonalne, R1 — Ryzyko związane z F1
- Cel testu 1 — Wykazanie za pomocą testu, że oczekiwane cechy i funkcjonalności systemu działają prawidłowo oraz że ryzyko R1 można rozwiązać za pomocą testów funkcjonalnych.
- Test — testowanie stron przeglądarki ma na celu wykonanie ważnych zadań użytkownika i sprawdzenie, czy R1 (ryzyko związane z F1) może zostać uwzględnione w różnych scenariuszach.
F2 — Wymaganie funkcjonalne, R2 — Ryzyko związane z F2
- Cel testu 2 — Wykazanie za pomocą testu, że oczekiwane cechy i funkcjonalności systemu działają prawidłowo oraz że ryzyko R2 można rozwiązać za pomocą testów funkcjonalnych.
- Test — testowanie stron przeglądarki ma na celu wykonanie ważnych zadań użytkownika i sprawdzenie, czy R2 można uwzględnić w różnych scenariuszach.
F3 — Wymaganie funkcjonalne, R3 — Ryzyko związane z F3
- Cel testu 3 — Wykazanie za pomocą testu, że oczekiwane cechy i funkcjonalności systemu działają prawidłowo oraz że ryzyko R3 można rozwiązać za pomocą testów funkcjonalnych.
- Test — testowanie stron przeglądarki ma na celu wykonanie ważnych zadań użytkownika i sprawdzenie, czy R3 można uwzględnić w różnych scenariuszach.
N1 — Wymaganie niefunkcjonalne, NR1 — Ryzyko związane z N1
- Cel testu N1 — Wykazanie za pomocą testu, że charakterystyki operacyjne systemu działają prawidłowo i że ryzyko NR1 można wyeliminować za pomocą testów niefunkcjonalnych.
- Testowanie — testowanie użyteczności to technika służąca do oceny łatwości korzystania z interfejsów użytkownika oraz do weryfikacji, czy problem NR1 można rozwiązać za pomocą testowania użyteczności.
N2 — Wymaganie niefunkcjonalne, NR2 — Ryzyko związane z N2
- Cel testu N2 — Wykazanie za pomocą testu, że charakterystyki operacyjne systemu działają prawidłowo i że ryzyko NR2 można wyeliminować za pomocą testów niefunkcjonalnych.
- Testuj — Testy bezpieczeństwa jest techniką służącą do sprawdzenia, czy aplikacja jest bezpieczna i podatna na ataki, czy doszło do wycieku informacji, a także do weryfikacji, czy problem NR2 można rozwiązać za pomocą testów bezpieczeństwa.
Szczegółowe cele testu: ryzyka i cele testów są wyszczególnione w zależności od typu testu, jak podsumowano poniżej.

Procedura projektowania procesu testowania opartego na ryzyku
- Przygotuj rejestr ryzyka. Rejestruje on ryzyka wyprowadzone z ogólnej listy ryzyk, istniejącej listy kontrolnej i sesji burzy mózgów.
- Uwzględnij ryzyka związane z wymaganiami funkcjonalnymi i niefunkcjonalnymi systemu (użyteczność, bezpieczeństwo, wydajność).
- Każdemu ryzyku przyporządkowany jest unikalny identyfikator.
Kolumny 1 i 2 tego rejestru zawierają identyfikator i opis ryzyka. Pozostałe kolumny opisano poniżej.
| Kol. nr. | Nagłówek kolumny | OPIS |
|---|---|---|
| 3 | Szansa | Prawdopodobieństwo, że system będzie podatny na ten tryb awarii |
| 4 | Konsekwencje | Wpływ tego trybu awarii |
| 5 | Ekspozycja | Iloczyn prawdopodobieństwa i konsekwencji (kolumny 3 i 4) |
| 6 | Testuj skuteczność | Na ile testerzy są pewni, że mogą zaradzić temu ryzyku? |
| 7 | Numer priorytetu testu | Iloczyn prawdopodobieństwa, konsekwencji i skuteczności testu (kolumny 3, 4 i 6) |
| 8 | Cel(e) testu | Jaki cel testu zostanie wykorzystany w celu rozwiązania tego ryzyka? |
| 9 | Techniki testowe | Jaką metodę lub technikę stosuje się w celu przeciwdziałania temu ryzyku? |
| 10 | Zależności | Co zakładają i na czym polegają testerzy |
| 11 | Wysiłek | Ile wysiłku wymaga to testowanie |
| 12 | Skala czasu | Ile czasu potrzeba na wykonanie tego testu? |
| 13 | Etap testowy A — testy jednostkowe, Etap testowy B — testy integracyjne, Etap testowy C — testy systemowe | Imię i nazwisko osoby lub grupy wykonującej tę czynność |
Oceniane jest prawdopodobieństwo (1 niskie, 5 wysokie) i konsekwencje (1 niskie, 5 wysokie) każdego ryzyka, ponieważ dwa rejestry np.tracPokaż poniżej.
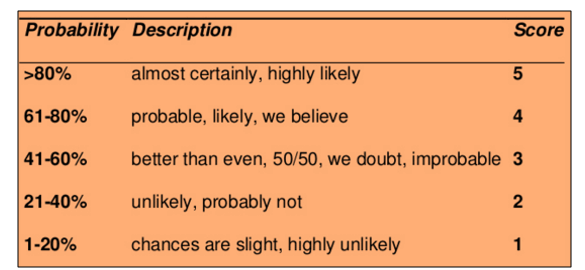

- Obliczono ekspozycję testową.
- Tester analizuje każde ryzyko i ocenia, czy jest ono możliwe do przetestowania, czy też nie.
- Cele testów są definiowane dla testowalnych ryzyk.
- Tester określa czynności testowe, które należy wykonać w sposób zaplanowany, aby osiągnąć cel testu (przeglądy statyczne, inspekcje, testy systemowe, testy integracyjne, testy akceptacyjne, walidacja kodu HTML, testy lokalizacji itd.).
- Te działania testowe można podzielić na etapy (testowanie komponentów lub testów jednostkowych(testowanie integracyjne, testowanie systemowe, testowanie akceptacyjne).
- Czasami dane ryzyko można zbadać na więcej niż jednym etapie testu.
- Określ zależności i założenia (dostępność umiejętności, narzędzi, środowisk testowych i zasobów).
- Skuteczność testu jest obliczana. Skuteczność testu odnosi się do poziomu pewności testera, że ryzyko zostanie ostatecznie wyeliminowane poprzez testowanie. Wynik skuteczności testu to liczba od jednego do pięciu (5 = wysoka pewność, 1 = niska pewność).
- Oszacuj nakład pracy, czas i koszty potrzebne do przygotowania i przeprowadzenia tych testów.
Następne dwa extracts pokazują pozostałe kolumny rejestrów i wynik skuteczności testu.


- Obliczany jest numer priorytetu testu. Jest on iloczynem prawdopodobieństwa, konsekwencji i wyników skuteczności testu.
- 125 (maksymalnie) — bardzo poważne ryzyko, które można wykryć za pomocą testów.
- 1 (minimum) — bardzo niskie ryzyko, którego nie wykryto by za pomocą testów.
- Na podstawie numeru priorytetu testu, ważność testu można sklasyfikować jako wysoką (czerwony), średnią (żółty) i niską (zielony). Elementy o najwyższym ryzyku są testowane jako pierwsze.
- Przypisz działania testowe do etapów testowania. Wyznacz grupę, która będzie przeprowadzać testy dla każdego celu na poszczególnych etapach testowania (testowanie jednostkowe, testowanie integracyjne, testowanie systemowe, testowanie akceptacyjne).
Poniżej przedstawiono podział na etapy testów.
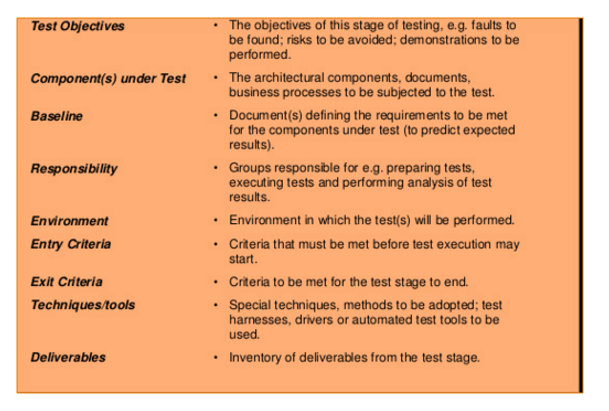
O tym, co mieści się w zakresie testowania, a co nie, decyduje się w ramach schematu testowania.ping faza.
- Dla każdego etapu definiowane są cele testów, testowany komponent, odpowiedzialność, środowisko, kryteria wejścia, kryteria wyjścia, narzędzia, techniki i produkty końcowe.
Ogólne cele testu — te ogólne cele można stosować w wielu projektach i aplikacjach.
- Komponent spełnia wymagania i jest gotowy do zastosowania w większych podsystemach.
- Uwzględniono ryzyko związane z określonymi typami testów i osiągnięto cele testów.
- Zintegrowane komponenty są prawidłowo zmontowane, a kompatybilność interfejsów między komponentami jest zapewniona.
- System spełnia określone wymagania funkcjonalne i niefunkcjonalne.
- Komponenty produktu zaspokajają potrzeby użytkownika końcowego w docelowym środowisku pracy.
- Strategia zarządzania ryzykiem służy do identyfikowania, analizowania i łagodzenia ryzyka.
- System spełnia wymogi regulacyjne branży.
- System spełnia wymaganiatraczobowiązania faktyczne.
- Instytucjonalizacja i osiągnięcie innych szczegółowych celów, takich jak cele dotyczące kosztów, harmonogramu i jakości.
- Systemy, procesy i ludzie spełniają wymagania biznesowe.

Dla różnych etapów testowania można zdefiniować ogólne cele testowania.
- Testowanie komponentów
- Testy integracyjne
- Testowanie systemu
- Testy akceptacyjne
Rozważmy etap testowania systemu.
- G4 i G5 pokazują, że system spełnia wymagania funkcjonalne (F1, F2, F3) i wymagania niefunkcjonalne (N1, N2).
- Wykaż za pomocą testów, że oczekiwane cechy i funkcjonalności systemu działają prawidłowo oraz że ryzyka związane z F1, F2 i F3 można rozwiązać za pomocą testów funkcjonalnych.
- Wykaż za pomocą testów, że parametry operacyjne systemu działają prawidłowo i że ryzyko związane z N1 i N2 można wyeliminować za pomocą testów niefunkcjonalnych.
- Na podstawie numeru priorytetu testu, ważność testu można sklasyfikować jako wysoką (czerwony), średnią (żółty) i niską (zielony).
Matryca ustalania priorytetów i oceny ryzyka
Macierz oceny ryzyka to macierz prawdopodobieństwa i wpływu. Zapewnia zespołowi projektowemu szybki przegląd ryzyk i priorytetów, z jakimi należy się zająć w odniesieniu do każdego z nich.
Risk rating = Probability x Severity
Prawdopodobieństwo to miara prawdopodobieństwa wystąpienia niepewnego zdarzenia, oparta na ekspozycji w czasie, bliskości i powtarzalności. Jest wyrażane w procentach.
Można je sklasyfikować jako częste (A), prawdopodobne (B), sporadyczne (C), odległe (D), nieprawdopodobne (E) i wyeliminowane (F).
- Częsty — Oczekuje się, że w większości przypadków wystąpi kilka razy (91–100%).
- Prawdopodobny — Prawdopodobieństwo wystąpienia tego zjawiska w większości przypadków wynosi 61–90%.
- Sporadyczny — Może się zdarzyć czasami (41 – 60%).
- Zdalny — Mało prawdopodobne, choć może się zdarzyć w pewnym momencie (11–40%).
- Nieprawdopodobny — Może wystąpić w rzadkich i wyjątkowych okolicznościach (0–10%).
- Wyłączony — Niemożliwe, aby wystąpiło (0%).
Stopień powagi to stopień wpływu szkody lub straty spowodowanej przez niepewne zdarzenie. Skala ta jest liczona w skali od 1 do 4 i może być sklasyfikowana jako: katastrofalna = 1, krytyczna = 2, marginalna = 3 i nieistotna = 4.
- Katastrofalny — Poważne konsekwencje, które całkowicie uniemożliwiają realizację projektu, a nawet mogą doprowadzić do jego zamknięcia. To musi być priorytetem w zarządzaniu ryzykiem.
- Krytyczny — Poważne konsekwencje, które mogą prowadzić do ogromnych strat. Projekt jest poważnie zagrożony.
- Marginalny — Krótkoterminowe szkody, które można odwrócić poprzez podjęcie działań naprawczych.
- Nieistotny — Niewielkie lub minimalne szkody lub straty. Można je monitorować i zarządzać nimi za pomocą rutynowych procedur.
Priorytet podzielony jest na cztery kategorie, które są odwzorowywane na podstawie powagi i prawdopodobieństwa wystąpienia ryzyka, jak pokazano na poniższym wykresie.
- Poważny
- Wysoki
- Średni
- Niski

Poważny: Ryzyka należące do tej kategorii są oznaczone kolorem bursztynowym. Należy przerwać działanie i natychmiast podjąć działania w celu jego wyizolowania. Należy zidentyfikować i wdrożyć skuteczne środki kontroli. Ponadto, działania nie mogą być kontynuowane, dopóki ryzyko nie zostanie zredukowane do niskiego lub średniego poziomu.
Wysoka: Ryzyka należące do tej kategorii są oznaczone na czerwono i wymagają natychmiastowego działania lub strategii zarządzania ryzykiem. Należy podjąć natychmiastowe działania w celu odizolowania, wyeliminowania lub zastąpienia ryzyka oraz wdrożenia skutecznych mechanizmów kontroli ryzyka. Jeśli tych problemów nie da się rozwiązać natychmiast, należy określić ścisłe harmonogramy ich rozwiązania.
Medium: Zagrożenia należące do tej kategorii są oznaczone na żółto. Należy podjąć rozsądne i praktyczne kroki w celu zminimalizowania ryzyka.
Niska: Ryzyka należące do tej kategorii są oznaczone na zielono i zazwyczaj można je zaakceptować, ponieważ nie stanowią poważnego problemu. Nadal konieczne jest przeprowadzanie okresowych przeglądów, aby zapewnić skuteczność kontroli.
Ogólna lista kontrolna do testów opartych na ryzyku
Matryca decyduje o tym, jak oceniane jest ryzyko. Poniższa lista kontrolna decyduje, które kandydatury trafią do matrycy w pierwszej kolejności.
- Ważne funkcjonalności w projekcie.
- Funkcjonalność widoczna dla użytkownika w projekcie.
- Funkcjonalność mająca największy wpływ na bezpieczeństwo.
- Funkcjonalności mające największy wpływ finansowy na użytkowników.
- Wysoce złożone obszary kodu źródłowego i kod podatny na błędy.
- Cechy lub funkcje, które można przetestować na początku cyklu programowania.
- Cechy lub funkcjonalności dodane do projektu produktu w ostatniej chwili.
- Krytyczne czynniki podobnych lub powiązanych ze sobą poprzednich projektów, które spowodowały problemy.
- Główne czynniki lub kwestie podobnych lub powiązanych projektów, które miały ogromny wpływ na koszty operacyjne i konserwacyjne.
- Słabe wymagania skutkują słabymi projektami i testami, co może mieć wpływ na cele i produkty końcowe projektu.
- W najgorszym przypadku produkt może okazać się tak wadliwy, że nie będzie można go przerobić i będzie musiał zostać całkowicie zezłomowany, co poważnie zaszkodziłoby reputacji firmy. Określ, jakie problemy są kluczowe dla osiągnięcia celów produktu.
- Sytuacje lub problemy, które mogłyby powodować ciągłe skargi dotyczące obsługi klienta.
- Kompleksowe testy, które mogą koncentrować się na wielu funkcjonalnościach systemu.
- Optymalny zestaw testów, który może zmaksymalizować pokrycie ryzyka.
- Które testy będą miały najlepszy stosunek pokrycia wysokiego ryzyka do wymaganego czasu?
Raportowanie i metryki wyników testów opartych na ryzyku
- Przygotowanie raportu z testów. Raportowanie statusu testów polega na skutecznym przekazywaniu wyników testów interesariuszom projektu, zapewnieniu jasnego zrozumienia i pokazaniu porównania wyników testów z celami testów.
- Liczba zaplanowanych i wykonanych przypadków testowych.
- Liczba przypadków testowych zaliczonych lub niezaliczonych.
- Liczba zidentyfikowanych usterek, ich status i stopień ważności.
- Liczba wciąż nierozwiązanych krytycznych usterek.
- Przestoje w pracy środowiska, o ile takie wystąpią.
- Ewentualne atrakcje.
- Raport podsumowujący testy i pokrycie testu zgłosić.
- Przygotowanie metryk. Metryka to kombinacja dwóch lub więcej miar służąca do porównywania procesów, projektów i produktów oprogramowania.
- Zmiany w nakładzie pracy i harmonogramie.
- Produktywność przygotowywania przypadków testowych.
- Pokrycie projektu testów.
- Produktywność wykonywania przypadków testowych.
- Efektywność identyfikacji ryzyka %.
- Efektywność łagodzenia ryzyka %.
- Skuteczność testu %.
- Pokrycie wykonania testów.
- Produktywność wykonywania testów.
- % wycieku defektów.
- Efektywność wykrywania defektów i gęstość defektów.
- Wskaźnik stabilności wymagań.
- Koszt jakości.
Następnie środki te są odczytywane ponownie w kontekście ryzyka:
- Przeprowadź analizę ryzyka w kategoriach niefunkcjonalnych (wydajność, niezawodność i użyteczność) na podstawie statusu defektu oraz liczby wyników testów zakończonych powodzeniem lub niepowodzeniem, w odniesieniu do ryzyka.
- Przeprowadź analizę ryzyka w kategoriach funkcjonalnych, wykorzystując metryki testowania, status defektów oraz status zaliczenia lub niezaliczenia testów w odniesieniu do ryzyka.
- Określ kluczowe wskaźniki wyprzedzające i opóźnione oraz stwórz wskaźniki wczesnego ostrzegania.
- Monitoruj i raportuj wskaźniki ryzyka wyprzedzającego i opóźnionego (kluczowe wskaźniki ryzyka) poprzez analizę wzorców danych, trendów i współzależności.
Ryzyko nieodłączne a ocena ryzyka resztkowego
Identyfikacja i analiza ryzyka powinna również obejmować ryzyko wrodzone, ryzyko resztkowe, ryzyko wtórne i ryzyko powtarzające się.
- Ryzyko nieodłączne: Ryzyka, które zostały zidentyfikowane lub były już obecne w systemie przed wdrożeniem kontroli i reakcji. Ryzyka nieodłączne są również znane jako ryzyka brutto.
- Ryzyko rezydualne: Ryzyko pozostałe po wdrożeniu kontroli i reakcji. Ryzyko resztkowe nazywane jest ryzykiem netto.
- Ryzyko wtórne: Nowe ryzyko spowodowane wdrożeniem planu reagowania na ryzyko.
- Ryzyko powtarzające się: Prawdopodobieństwo, że pierwotne ryzyko wystąpi ponownie.
Pomiar wyników testów na podstawie ryzyka pomaga organizacji poznać poziom ryzyka resztkowego związanego z jakością podczas wykonywania testów i podejmować świadome decyzje dotyczące wydania.
Profilowanie ryzyka i opinie klientów
Profilowanie ryzyka to proces mający na celu ustalenie optymalnego poziomu ryzyka inwestycyjnego dla klienta, biorąc pod uwagę wymagane ryzyko, zdolność do jego ponoszenia oraz tolerancję ryzyka.
- Wymagane ryzyko jest to poziom ryzyka, jaki klient jest zmuszony podjąć w celu uzyskania satysfakcjonującego zwrotu.
- Zdolność do podejmowania ryzyka jest to poziom ryzyka finansowego, na jaki klient może sobie pozwolić.
- Tolerancja ryzyka jest to poziom ryzyka, który klient wolałby podjąć.
Opinie klientów: zbieraj opinie i recenzje klientów w celu udoskonalenia działalności, produktów, usług i doświadczeń.
Korzyści z testowania opartego na ryzyku
Poniżej przedstawiono korzyści wynikające z testowania opartego na ryzyku.
- Poprawa produktywności i redukcja kosztów.
- Poprawa możliwości rynkowych (skrócenie czasu wprowadzania produktu na rynek) i terminowa dostawa.
- Poprawa wydajności usługi.
- Lepsza jakość, ponieważ testowane są wszystkie krytyczne funkcje aplikacji.
- Przejrzyste informacje o pokryciu testami. Dzięki temu podejściu zespół wie, co zostało przetestowane, a co nie.
- Alokacja nakładu pracy testowej w oparciu o ocenę ryzyka jest najskuteczniejszym i najskuteczniejszym sposobem minimalizacji ryzyka szczątkowego po zwolnieniu.
- Pomiar wyników testów na podstawie analizy ryzyka umożliwia organizacji identyfikację poziomu resztkowego ryzyka jakościowego podczas realizacji testów i podejmowanie świadomych decyzji o wydaniu.
- Zoptymalizowane testowanie z jasno określonymi metodami oceny ryzyka.
- Poprawa zadowolenia klienta dzięki zaangażowaniu klienta, dobremu raportowaniu i postępowi trackról.
- Wczesne wykrywanie potencjalnych obszarów problemowych, co pozwala na podjęcie skutecznych działań zapobiegawczych.
- Ciągły monitoring i ocena ryzyka w trakcie całego cyklu życia projektu pomagają identyfikować i eliminować ryzyka oraz rozwiązywać problemy, które mogłyby zagrozić osiągnięciu ogólnych celów projektu.
