
6 NAJLEPSZYCH Reverse Dostawcy proxy (2026)
 Uliczka Zariah
Masz problem ze znalezieniem niezawodnego odwrotnego proxy? Cóż, na rynku istnieje wielu dostawców odwrotnego proxy, ale wyzwaniem jest znalezienie dobrego. Korzystanie z losowej usługi odwrotnego proxy może prowadzić do luk w zabezpieczeniach, długiego czasu reakcji i niewystarczającego wsparcia dla protokołów internetowych. Możesz również napotkać problemy z równoważeniem obciążenia, wadliwą obsługą SSL/TLS, nieprawidłowym logowaniem, długimi przestojami i niespójnym buforowaniem. Dodatkowo zauważyłem problemy, takie jak ograniczona obsługa błędów, skomplikowane debugowanie i niedokładne URL przepisywanie w zwykłych dostawcach.
Aby pomóc Ci unikać takich dostawców usług, spędziłem ponad 110 godzin testowanie Ponad 35 serwerów proxy odwrotnychDlatego też ta recenzja jest wspierane przez Moje doświadczenia z pierwszej ręki i obiektywny wgląd w te narzędzia. Możesz teraz zapoznać się z tym artykułem, aby znaleźć odpowiedniego dostawcę, który spełni Twoje wymagania. Czytaj więcej ...
Bezcenne Reverse Dostawcy serwerów proxy: najlepsze płatne i darmowe typy!
| Nazwa narzędzia | Kluczowe funkcje | Funkcje zabezpieczeń | Połączyć |
|---|---|---|---|
| Apache | • Wbudowany moduł równoważenia obciążenia panelu sterowania • Przeprowadza aktywne kontrole stanu zdrowia |
• Szyfrowanie i deszyfrowanie SSL/TLS • Ochrona przed wszystkimi typowymi atakami |
Dowiedz się więcej |
| nginx | • Przepisuje nagłówek i URLs • Buforuje zarówno zawartość dynamiczną, jak i statyczną |
• Uwierzytelnianie podstawowe HTTP i JWT • Filtrowanie adresów IP |
Dowiedz się więcej |
| Webshare | • Ponad 80 mln adresów IP w ponad 195 krajach • Rotacyjne i stałe sesje za pośrednictwem panelu samoobsługowego |
• Obsługa protokołów HTTP, HTTPS i SOCKS5 • Uwierzytelnianie za pomocą nazwy użytkownika/hasła i białej listy adresów IP |
Dowiedz się więcej |
| Oxylabs | • Ponad 175 mln etycznie pozyskiwanych adresów IP w 195 krajach • Targetowanie na poziomie miasta, stanu i ASN |
• W pełni szyfrowane połączenia HTTPS i SOCKS5 • Zgodność z RODO bez rejestrowania aktywności |
Dowiedz się więcej |
| Dekodować | • Ponad 115 mln adresów IP w ponad 195 lokalizacjach • Rotacja adresów IP i sesje stałe z geotargetowaniem |
• Obsługa protokołów HTTP, HTTPS i SOCKS5 • Certyfikat ISO/IEC 27001:2022 z uwierzytelnianiem użytkownika |
Dowiedz się więcej |
1) Apacze
Apache to znany serwer HTTP oferujący solidną funkcję odwrotnego serwera proxy. Może przekazywać żądania klientów do innych serwerów, takich jak mikrousługi czy zaplecza aplikacji, i zwracać odpowiedź użytkownikowi. Dlatego może być przydatny dla właścicieli firm bez wiedzy technicznej, którzy potrzebują równoważenia obciążenia itp.
Podoba mi się możliwość ukrywania wewnętrznych serwerów przed publicznym internetem, co utrudnia atakującym ich wykorzystanie. Umożliwia to również autentyczne bramy które chronią interfejsy API przed jakąkolwiek formą nieautoryzowanego dostępu.
Cechy:
- Duża dostępność: Zauważyłem, że za każdym razem, gdy mój serwer zaplecza ulegał awarii w godzinach szczytu, ruch był przenoszony na serwer zapasowy. Pomogło to zapobiec przerwom w dostawie prądu, ponieważ mogłem skonfigurować Apache'a do korzystania z serwerów zapasowych lub zapasowych.
- Zrównoważony menedżer: To internetowy, wbudowany panel sterowania służący do równoważenia obciążenia. Ta funkcja umożliwiła mi podgląd stanu konfiguracji odwrotnego proxy na żywo oraz sprawdzenie aktualnej konfiguracji wszystkich aktywnych modułów równoważenia obciążenia i ich członków. Dodatkowo mogłem regulować równoważenie obciążenia w czasie rzeczywistym.
- Szczegółowe kontrole stanu zdrowia: Korzystając z Apache'a, zdałem sobie sprawę, że może on przeprowadzać aktywne kontrole stanu serwerów zaplecza. Wykorzystuje moduły takie jak moduł_proxy_hcheck Moduł do przeprowadzania tych zaawansowanych kontroli stanu. To narzędzie automatycznie wyklucza również niesprawne węzły, co czyni je idealnym rozwiązaniem dla użytkowników, którzy chcą przesyłać strumieniowo dowolne media.
- Zarządzanie protokołami i nagłówkami: Apache może przepisywać nagłówki, zarządzać plikami cookie, obsługiwać wyłączanie SSL i wiele więcej. Dzięki temu właściciele firm mogą go używać do zarządzania certyfikatami SSL,ping Serwery aplikacji zaplecza komunikują się za pomocą protokołu HTTP, co poprawia wydajność.
ZALETY
Wady
Cennik:
To narzędzie jest bezpłatne i ma otwarty kod źródłowy.
Połączyć: https://www.apache.org/
2) NGINX
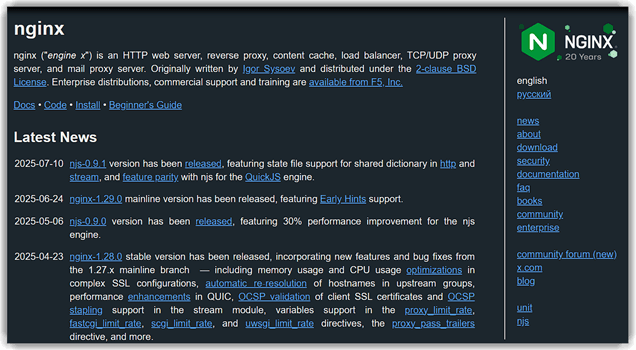
NGINX to jeden z najwydajniejszych serwerów proxy odwrotnych (ang. reverse proxy), popularny ze względu na swoją szybkość. Byłem pod wrażeniem jego skalowalności i efektywnego wykorzystania zasobów. Ułatwił również konfigurację zakończenia SSL i równoważenia obciążenia. Dlatego inżynierowie DevOps i administratorzy systemów z pewnością odniosą z niego korzyści.
Najnowsza wersja obsługuje pliki stanu dla współdzielonego słownika w HTTP i strumieniu. Oferuje również parzystość z njs dla silnika QuickJS. Dlatego otrzymałem… zaawansowana logika odwrotnego proxy oraz aktualizacje konfiguracji w czasie rzeczywistym wraz z zarządzaniem sesjami. Jeśli jednak limit deskryptorów plików lub połączeń roboczych jest zbyt niski, może to wpłynąć na wydajność. Sugeruję dostosowanie połączeń roboczych do natężenia ruchu.
Cechy:
- Poświadczenie: Udało mi się wymusić walidację JWT (za pomocą wtyczek) i uwierzytelnianie podstawowe. Pomaga to ograniczyć dostęp na podstawie lokalizacji i adresu IP. Skonfigurowanie podstawowego uwierzytelniania HTTP dla prywatnych pulpitów nawigacyjnych zajmuje tylko około dwóch linijek, co pozwala na łatwe zabezpieczenie narzędzi wewnętrznych.
- Zakończenie protokołu SSL/TLS: Może odciążyć usługi zaplecza od przetwarzania SSL. W ten sposóbping Łatwo zarządzasz HTTPS. Dzięki temu mogłem scentralizować odnawianie certyfikatów za pomocą funkcji „Let's Encrypt”, zmniejszając obciążenie procesora. node.js serwerów.
- URL i przepisanie nagłówka: Ten odwrotny serwer proxy może przepisać URLs i nagłówki podczas żądania. Jest to przydatne w przypadku bramek API lub w przypadku konieczności integracji starszych systemów. Dodatkowo może usunąć wrażliwe nagłówki i ograniczyć liczbę żądań.
- Badania zdrowia: Automatycznie monitoruje stan serwerów zapasowych i trasy omijające awarie. Zauważyłem, że podczas produkcji definiowanie upstreamów za pomocą przekroczenie_czasu_awarii oraz max_fails Usługa utrzymywała dostępność nawet podczas przerw w działaniu. Dzięki temu mogą z niej korzystać startupy oferujące usługi hostingu internetowego lub zespoły korzystające z wielu serwerów zaplecza.
ZALETY
Wady
Cennik:
Jest to bezpłatne narzędzie o otwartym kodzie źródłowym
Połączyć: https://nginx.org/
3) HAProxy
HAProxy to niezawodny odwrotny serwer proxy, który oferuje równoważenie obciążenia TCP/HTTP. Zapewnia wydajne kontrole stanu, listy kontroli dostępu (ACL) i sesje stałe. Podczas wdrażania w środowisku produkcyjnym zaobserwowałem jego brak blokowania, silnik wielowątkowy. Obsługuje tysiące codziennych żądań, zapewniając bezproblemowe przeładowania, co może zwiększyć wydajność Twojej aplikacji.
Firma świadczy usługi proxy odwrotnego od ponad dwóch dekad. Najlepsze jest to, że doświadczyłem praktycznie niezauważalnych przestojów i nie było żadnych opóźnień nawet przy dużym obciążeniu. Dlatego firmy streamingowe, a nawet firmy nietechniczne poszukujące wydajnego proxy odwrotnego o dużej prędkości, mogą wypróbować HAProxy.

Cechy:
- Niezawodna dostępność: Aktywny/pasywny mechanizm failover zapewnia, że usługi są zawsze sprawne i działają, nawet w przypadku awarii węzła. Zauważyłem to, gdy wystąpiła awaria serwera; jednak nie było to przyczyną poważnych przestojów. Natychmiast przekierował żądania i utrzymał działanie mojej aplikacji. Dlatego inżynierowie back-endu gier mogą z niego bardzo skorzystać.
- Przyklejone sesje: Przetestowałem funkcję „sticky sessions” i odkryłem, że zapobiega ona wylogowywaniu użytkowników mojej aplikacji. Dzięki temu menedżerowie e-commerce, którzy muszą zapewnić spójne doświadczenie użytkownika, a nawet klienci korzystający z aukcji internetowych i serwisów licytacyjnych, mogą z niej korzystać.
- Zaawansowane listy kontroli dostępu: Lista kontroli dostępu pozwala mi kierować żądania na podstawie adresów IP, URLs i nagłówki. Skonfigurowałem również routing precyzyjny, dzięki czemu wywołania API i zasoby statyczne były obsługiwane przez różne klastry. W ten sposób poprawiłem wydajność.
- Obszerny protokół: Ten odwrotny serwer proxy obsługuje: HTTP/1.x, HTTP / 2, HTTP / 3, WebSocket, FastCGI, gRPCOznacza to, że pojedynczy odwrotny serwer proxy dla tradycyjnych aplikacji internetowych, czatu opartego na protokole WebSocket i interfejsów API jest zarządzany z centralnej lokalizacji.
ZALETY
Wady
Cennik:
Jest to bezpłatne narzędzie o otwartym kodzie źródłowym
Połączyć: https://www.haproxy.org/
4) Caddy
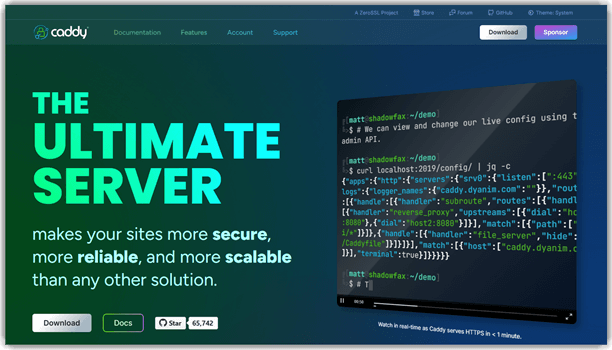
Caddy oferuje jeden z najbardziej elastycznych serwerów proxy odwrotnych. Umożliwia zaawansowane żądania, oferuje dynamiczne routing, sprawdzanie stanu i wiele więcej. Użyłem również funkcji handle_response do identyfikacji błędów 502 dla mojego zaplecza, co pozwoliło mi na łatwe przełączenie się na stronę zapasową.
Korzystając z Caddy, zdałem sobie sprawę, że tylko strona proxy skierowana do klienta musi obsługiwać protokół HTTP. Z drugiej strony, mogłem użyj innego protokołu w obie strony z backendem. Dzięki temu takie połączenie i dopasowanie zapewnia wystarczającą elastyczność, aby sprostać dzisiejszym mikrousługom i zróżnicowanym infrastrukturom. Niezależnie od tego, czy jesteś administratorem IT utrzymującym starsze aplikacje trwałe, czy specjalistą DevOps w szybko rozwijającym się startupie SaaS, rozwiązanie to sprawdzi się w obu przypadkach.
Cechy:
- Dynamiczne upstreamy: Możesz dodać serwery zaplecza lub usunąć je w trakcie transmisji, jeśli chcesz. Najlepsze jest to, że możesz to zrobić nawet wtedy, gdy żaden serwer zaplecza nie jest gotowy. Z moich badań wynika, że Caddy jest na tyle inteligentny, że wstrzymuje żądanie do momentu, aż serwer zaplecza zostanie wyświetlony jako dostępny, zanim otrzymasz odpowiedź z błędem.
- Manipulacja nagłówkiem: Caddy oferuje zaawansowane funkcje manipulacji nagłówkami, które pozwalają kontrolować zarówno nagłówki żądania, jak i odpowiedzi. Jako administrator możesz z nich korzystać. nagłówek_w górę oraz nagłówek_w_dół dyrektywy do dodawania, modyfikowania i usuwania nagłówków. Dzięki takiej kontroli mogłem egzekwować zasady bezpieczeństwa, takie jak wstrzykiwanie tokenów uwierzytelniających.
- Zasady równoważenia obciążenia: Obsługuje losowe połączenia, minimalną liczbę połączeń, powinowactwo oparte na algorytmie round-robin (według URI, pliku cookie, adresu IP, nagłówka i innych) oraz zasady ważone. Dzięki temu architekt platformy IoT może go używać do optymalizacji przepływu ruchu, zapobiegania przeciążeniu zaplecza i nie tylko.
- Przechwytywanie odpowiedzi: To narzędzie potrafi rejestrować konkretne odpowiedzi, takie jak kody statusu i błędy, i zarządzać nimi w razie potrzeby. Dzięki temu mogłem modyfikować odpowiedź i wyświetlać spersonalizowaną stronę błędu. Dodatkowo mogłem rejestrować szczegóły, zanim klient je otrzyma, co dało mi większą kontrolę.
ZALETY
Wady
Cennik:
To darmowe narzędzie o otwartym kodzie źródłowym.
Połączyć: https://caddyserver.com/
5) Traefik
Traefik to nowoczesny serwer proxy odwrotny oferujący wyjątkowe możliwości, takie jak wydajna konfiguracja i odkrycie usługiDzięki temu może automatycznie konfigurować routing, wykrywając usługi w czasie rzeczywistym. Odkryłem, że upraszcza to zarządzanie SSL dzięki automatycznemu generowaniu certyfikatów za pośrednictwem dostawców ACME, takich jak Let's Encrypt.
Dzięki temu, gdy uruchamiałem kontenery Dockera do hostowania różnych aplikacji internetowych, nie musiałem ręcznie edytować plików konfiguracyjnych. Co więcej, nie trzeba go restartować za każdym razem, gdy uruchamia się nowy kontener. Należy jednak pamiętać, że konfiguracje dynamiczne często prowadzą do błędów, takich jak awarie routingu. Dlatego warto zacząć od minimalnej konfiguracji, a następnie wprowadzać bardziej złożone rozwiązania.

Cechy:
- Darmowe certyfikaty SSL: Potrafi znaleźć i odnowić certyfikaty SSL Let's Encrypt dla Twojej witryny. Wystarczy skonfigurować adres e-mail i pozostawić Traefikowi obsługę protokołu HTTPS dla Twojej witryny.
- Upraszcza złożone wdrożenia: Ponieważ korzystam z wielu usług rozproszonych u różnych dostawców chmury i serwerów, poddałem Traefika testowi. Ogólnie rzecz biorąc, poradził sobie ze wszystkimi moimi złożonymi routingami i protokołami, co było imponujące. Dlatego, niezależnie od tego, czy jesteś samodzielnym programistą, czy osobą hostującą wiele aplikacji w chmurze, ten odwrotny serwer proxy upraszcza Twoją pracę.
- Funkcjonalność związana z bezpieczeństwem: Traefik oferuje automatyczne uwierzytelnianie HTTPS, obsługę Let's Encrypt, niestandardowe certyfikaty, uwierzytelnianie oraz zaporę sieciową dla aplikacji internetowych. Dlatego użytkownicy poszukujący bezpiecznego odwrotnego serwera proxy, na przykład zespół ds. cyberbezpieczeństwa w sektorze finansowym, mogą z niego skorzystać.
- Potężne oprogramowanie pośredniczące: Zawiera potężny pakiet oprogramowania pośredniczącego, który pozwala mi dodawać funkcje takie jak ochrona API, równoważenie obciążenia i kontrola routingu. Zdałem sobie sprawę, że jest on również dość przyjazny dla początkujących, ponieważ pomógł mi dodać te funkcje bez konieczności pisania skomplikowanego kodu.
ZALETY
Wady
Cennik:
Można pobrać bezpłatnie. Możesz skontaktować się z pomocą techniczną, aby uzyskać wycenę innych komercyjnych dodatków.
Połączyć: https://traefik.io/traefik/
6) Wysłannik
Envoy to wydajny, odwrotny serwer proxy typu open source firmy Lyft. Został zaprojektowany głównie z myślą o aplikacjach chmurowych. Najnowsza wersja Envoy oferuje teraz… zaktualizowana baza kontenerów które mogą naprawić luki w zabezpieczeniach glibc. Dodatkowo zauważyłem kilka poprawek błędów i kilka usprawnień stabilności.
Głęboka możliwość obserwacji ruchu L7, MongoDB, a DynoDB itp. to doskonała funkcja. Envoy jest również autonomiczny i ma niewielki zasób pamięci. Jednak jego stroma krzywa uczenia się może początkowo stanowić problem. Dlatego zacznij od podstawowych tras i dodawaj funkcje warstwowo, zachowując minimalne tempo.

Cechy:
- Bogate metryki: Envoy zapewnia bogate dane statystyczne i tracza pośrednictwem Datadog, Jasper i Prometheus. Dzięki temu otrzymywałem w czasie rzeczywistym informacje o wskaźnikach błędów, opóźnieniach i poziomie ruchu. To świetne rozwiązanie dla kierownika ds. operacyjnych wydawcy wiadomości, ponieważ pozwala dostrzec wzrosty ruchu w najważniejszych wiadomościach i skalować usługi.
- Maksymalna stawka: Envoy oferuje konfigurowalne limity dla każdej trasy i użytkownika. Jego klucz API pomaga również zapobiegać atakom DDoS i nadużyciom. Jeśli jesteś właścicielem bramy API w organizacji mikrousługowej, możesz jej użyć do ochrony usług zaplecza przed nadużyciami. W ten sposób zapewniasz uczciwe korzystanie z usług klientom dzięki tak szczegółowej kontroli.
- Elastyczne uwierzytelnianie: Umożliwiło mi to podłączenie walidacji JWT, a także użycie OAuth do zabezpieczenia dostępu na brzegu sieci. Na przykład w aplikacji mobilnej tylko użytkownicy z ważnymi tokenami mogą uzyskać dostęp do punktów końcowych premium. Dzięki temu API zaplecza jest chronione przed nieautoryzowanym dostępem.
- Ponowne ładowanie i dynamiczna konfiguracja: Możesz łatwo dodawać klastry, aktualizować certyfikaty bez przestojów i zmieniać routing. Może to być również pomocne dla dyrektora ds. informatyki w agencji rządowej, ponieważ funkcja szybkiego ładowania i dynamiczna konfiguracja mogą… natychmiast odśwież certyfikaty bezpieczeństwaCo więcej, mogą dodawać nowe klastry dla nadchodzących usług bez żadnych przerw w świadczeniu usług.
ZALETY
Wady
Cennik:
To darmowe narzędzie o otwartym kodzie źródłowym
Połączyć: https://www.envoyproxy.io/
Tabela porównawcza:
Poniżej znajduje się tabela porównawcza, która pomoże Ci szybko zapoznać się ze wszystkimi funkcjami serwerów proxy odwrotnych:
| Funkcja / Narzędzie | Apache | nginx | HAPROXY | Nosiciel kijów golfowych |
|---|---|---|---|---|
| Reverse Wsparcie proxy | ✔️ | ✔️ | ✔️ | ✔️ |
| Równoważenie obciążenia | ✔️ | ✔️ | ✔️ | ✔️ |
| Automatyczny HTTPS | ❌ | ❌ | ❌ | ✔️ |
| Dynamiczna konfiguracja / API | ✔️ | ✔️ | ✔️ | ✔️ |
| Obsługa HTTP / 2 | ✔️ | ✔️ | ✔️ | ✔️ |
| Wsparcie gRPC | Ograniczony | ✔️ | ✔️ | ✔️ |
| Wsparcie WebSocket | ✔️ | ✔️ | ✔️ | ✔️ |
| Prostota konfiguracji | ❌ | Ograniczony | Ograniczony | ✔️ |
| Wykrywanie usług | ✔️ | ✔️ | ✔️ | ✔️ |
| Metryki/Obserwowalność | Ograniczony | Ograniczony | ✔️ | Ograniczony |
| Wbudowane zabezpieczenia | ✔️ | ✔️ | ✔️ | ✔️ |
Jakie są najczęstsze problemy Reverse Dostawcy serwerów proxy i ich rozwiązania
Poniżej przedstawiamy najczęstsze problemy, z jakimi borykają się użytkownicy dostawców serwerów proxy odwrotnego, wraz z ich rozwiązaniami:
- Odwrotne serwery proxy mogą przypadkowo usunąć lub zmienić istotne nagłówki HTTP, takie jak pliki cookie, nagłówki niestandardowe itp.
Rozwiązanie: Aby to naprawić, sugeruję audyt ustawień zarządzania nagłówkami proxy. Należy również dodać ważne nagłówki do białej listy i dokładnie sprawdzić, czy wymagane nagłówki zostały poprawnie przekazane. - Mogą wystąpić ciągłe problemy z sesjami stałymi z powodu równoważenia obciążenia
Rozwiązanie: Aby rozwiązać ten problem, możesz wdrożyć sesje stałe za pomocą hashowania IP w konfiguracji. Możesz również użyć plików cookie do stabilizacji sesji stałych. Upewnij się, że wszystkie żądania od Ciebie docierają do tego samego serwera zaplecza. - Odwrotne serwery proxy mogą nakładać ograniczenia rozmiaru na żądania HTTP, co może prowadzić do nieudanych przesłań itp.
Rozwiązanie: Możesz rozwiązać ten problem, dostosowując parametr client_max_body_size w przypadku NGINX. Sprawdź zatem podobne ustawienia na swoim odwrotnym serwerze proxy i ustaw wymagane wartości limitu czasu, które będą odpowiednie dla większych ładunków. - Jeśli konfiguracja buforowania jest nieprawidłowa, buforowanie może nie być obsługiwane lub może dostarczać nieaktualną zawartość
Rozwiązanie: Zalecam przejrzenie i skonfigurowanie reguł pamięci podręcznej, takich jak nagłówki kontroli pamięci podręcznej, warunki pomijania itp. Pomoże to zrównoważyć świeżość i szybkość w oparciu o potrzeby Twojej aplikacji. - URL przepisywanie jest nieprawidłowe, co prowadzi do pętli przekierowań lub uszkodzonych ścieżek
Rozwiązanie: Musisz przetestować wszystkie przekierowania i przepisać reguły w fazie rozwoju. Pomocna może być również odpowiednia dokumentacja oraz logowanie i monitorowanie w celu wychwytywania nieskończonych pętli lub błędów 404 generowanych przez serwery proxy. - Jeśli domyślne limity czasu są zbyt krótkie, może to skutkować nagłym zerwaniem połączenia, spowolnieniem API itp.
Rozwiązanie: Dostosowanie limitów czasu bezczynności i podtrzymania aktywności do działania aplikacji może rozwiązać te problemy. Możesz również monitorować logi, aby identyfikować i naprawiać błędy związane z limitami czasu. - Zarządzanie certyfikatem SSL za pośrednictwem odwrotnego serwera proxy może powodować problemy
Rozwiązanie: Wystarczy zautomatyzować odnawianie certyfikatu za pomocą Let's Encrypt i upewnić się, że odwrotny serwer proxy zajmie się zakończeniem SSL. Należy również regularnie monitorować status certyfikatu, aby wykryć wygaśnięcie, błędną konfigurację itp. - Jeśli serwer proxy odwrotny nie jest skalowany lub skonfigurowany, może to stać się problemem
Rozwiązanie: Możesz włączyć równoważenie obciążenia na wielu serwerach zaplecza. Sugeruję również optymalizację strategii buforowania i zapewnienie odpowiedniej ilości zasobów, co pomoże w łatwym radzeniu sobie ze szczytowymi obciążeniami. - Adres IP może zostać zamaskowany, co komplikuje analizę, rejestrowanie i zasady bezpieczeństwa
Rozwiązanie: Skonfigurowanie serwera proxy odwrotnego do przekazywania oryginalnego adresu IP klienta za pomocą nagłówków, takich jak X-Forwarded-For, może rozwiązać ten problem. Dodatkowo należy upewnić się, że usługi zaplecza są skonfigurowane do odczytywania i rejestrowania tych nagłówków w celu zapewnienia poprawnego działania. trackról. - Czasami Twój serwer proxy odwrotny może mieć problemy z obsługą protokołu WebSocket i innych protokołów
Rozwiązanie: Można temu zaradzić, wybierając dostawców z pełnym wsparciem protokołu. Sugeruję również skonfigurowanie połączeń stałych i włączenie aktualizacji protokołów lub funkcji pass-through w ustawieniach proxy. - Jeśli reguły odwrotnego serwera proxy są zbyt skomplikowane, usługa może zostać zakłócona
Solutions: Zarządzanie można uprościć, korzystając wyłącznie z plików konfiguracyjnych z kontrolą wersji za pośrednictwem dokumentacji i zautomatyzowane testowanie. Pozwoli to na sprawdzenie poprawności zmian przed wdrożeniem ich w środowisku produkcyjnym.
Jakie są najlepsze praktyki bezpieczeństwa w przypadku korzystania z Reverse lufka
Oto najważniejsze praktyki bezpieczeństwa, które należy stosować w przypadku serwerów proxy odwrotnych:
- Musisz zakończ SSL/TLS na odwrotnym serwerze proxy Szyfrowanie wszystkich połączeń przychodzących. Opcjonalnie można również ponownie zaszyfrować połączenia na serwerach zaplecza, aby uzyskać kompleksowe bezpieczeństwo.
- Blokuj powszechne ataki, takie jak SQL injection, XSS i OWASP przez wdrażanie zapory aplikacji internetowej.
- polecam cię ustaw nagłówki Podobnie jak X-Forwarded-For. Pozwala to serwerowi zaplecza rejestrować rzeczywisty adres IP klienta i wspomaga ograniczanie przepustowości, bezpieczeństwo i analitykę.
- Atakom DDoS można zapobiec poprzez: ograniczenie liczby żądań na adres IP lub na sesję. Zrób to szczególnie w przypadku punktów końcowych logowania i interfejsu API.
- Możesz regularnie łataj i aktualizuj serwer proxy Oprogramowanie i jego moduły. Zapewni to ochronę przed lukami w zabezpieczeniach i ich wykorzystaniem.
- Twoje wrażliwe punkty końcowe i pulpity nawigacyjne powinny mieć ograniczony dostęp. W tym celu możesz użyć Lista dozwolonych adresów IP, dostęp funkcje sterowania, oraz geofencing.
- Panele proxy można zabezpieczyć za pomocą MFA i silne hasła lub ograniczony dostęp do sieci prywatnych. Za pomocą tych środków można również kontrolować interfejsy.
- Możesz ustaw nagłówek bezpieczeństwatakie jak Content-Security-Policy, Strict-Transport-Security i X-Content-Type-Options poprzez warstwę proxy.
- Zintegruj szczegółowe logi z narzędziami SIEM, co pomoże wykryć anomalie, nagłe wzrosty ruchu lub nieudane próby.
- Możesz wdrożyć odwrotne serwery proxy w strefie DMZ or ograniczyć narażenie sieci. Dzięki temu mamy pewność, że systemy zaplecza nie będą dostępne bezpośrednio z Internetu.
Jakie są różnice między proxy a Reverse lufka
Poniżej znajduje się tabela, która pomoże użytkownikom poszukującym serwerów proxy odwrotnych zrozumieć różnicę między serwerami proxy bezpośrednimi i odwrotnymi:
| WYGLĄD | Serwer proxy (serwer proxy przekazujący) | Reverse lufka |
|---|---|---|
| Ich rola | Działa w imieniu klienta | Chociaż ten serwer proxy działa w imieniu serwera |
| Główny cel | Maskuje tożsamość swojego klienta lub pochodzenie | Wręcz przeciwnie, ukrywa to tożsamość serwera/serwerów |
| Użytkownicy główni | Użytkownicy chcący uzyskać dostęp do witryn zewnętrznych lub zastrzeżonych. | Z drugiej strony serwery WWW wykorzystują go do zarządzania i dystrybucji żądań klientów. |
| Kierunek ruchu | Jest to połączenie od klienta do serwera proxy, a następnie do Internetu | Tutaj jest – klient do odwrotnego serwera proxy, a następnie do serwerów wewnętrznych |
| Typowe przypadki użycia | Dla codziennych użytkowników anonimowość, filtrowanie treści i omijanie cenzury | Służy do kończenia protokołu SSL, buforowania, równoważenia obciążenia i ochrony zapory sieciowej |
| Miejsce instalacji | Jest instalowany po stronie klienta | Chociaż jest on zainstalowany na krawędzi serwera/sieci |
| Cel buforowania | Przechowuje zawartość w pamięci podręcznej dla klientów, aby zmniejszyć wykorzystanie przepustowości | Ten serwer proxy buforuje zawartość, aby zmniejszyć obciążenie serwerów zaplecza |
| Korzyści z bezpieczeństwa | Ukrywa adres IP użytkownika i filtruje ruch wychodzący | Podczas gdy chroni serwery zaplecza i filtruje ruch przychodzący |
| Zarządzanie protokołami | Zwykły serwer proxy przekazuje protokoły HTTP, HTTPS lub SOCKS | Podczas gdy zarządza tłumaczeniem protokołu, URL przepisywanie i odciążanie SSL |
FAQ
Werdykt
Po dokładnej analizie wszystkich powyższych serwerów proxy odwrotnego, zdałem sobie sprawę, że dostawcy ci mają swoje mocne i słabe strony. Jednak, zgodnie z moimi badaniami, poniższe serwery proxy odwrotnego wyróżniły się pod względem wydajności:
- Apache:To solidny dostawca proxy odwrotnego o wysokiej dostępności, zapobiegający przerwom w dostawie prądu. Podoba mi się również fakt, że oferuje szczegółową kontrolę nad ruchem.
- nginx:Łatwa konfiguracja uwierzytelniania HTTP, inteligentnych kontroli stanu i niestandardowych odpowiedzi na błędy, co wyróżnia tę aplikację.
- HAPROXY:Dzięki rozbudowanemu wsparciu protokołów, zaawansowanym listom kontroli dostępu (ACL) i praktycznie znikomemu czasowi przestoju ten odwrotny serwer proxy trafia do mojej pierwszej trójki.
