
Hva er et tjenestenektangrep (DoS)? Definisjon og forebygging
 --Oliver Jones
⚡ Smart oppsummering
Denial of Service (DoS)-angrep oversvømmer et mål, for eksempel en webserver, med flere forespørsler enn det kan håndtere, og nekter dermed legitime brukere tilgang. Denne siden forklarer hvordan DoS- og DDoS-angrep fungerer og hvordan man kan forsvare seg mot dem.
Hva er Denial of Service Attack (DoS)?
DoS er et angrep som brukes til å nekte legitime brukere tilgang til en ressurs, for eksempel tilgang til et nettsted, nettverk, e-post osv., eller gjøre den ekstremt treg. DoS er akronymet for Denial of Service. Denne typen angrep implementeres vanligvis ved å treffe målressursen, for eksempel en webserver, med for mange forespørsler samtidig. Dette resulterer i at serveren ikke svarer på alle forespørslene. Effekten av dette kan enten være at serverne krasjer eller at de blir tregere.
Å kutte noen virksomheter fra internett kan føre til betydelig tap av virksomhet eller penger. Internett og datanettverk driver mange bedrifter. Noen organisasjoner, som betalingsportaler og e-handelsnettsteder, er helt avhengige av internett for å drive forretninger.
I denne veiledningen lærer du hva et tjenestenektangrep er, hvordan det utføres og hvordan du kan beskytte deg mot slike angrep.
Typer tjenestenektangrep (DoS).
Det finnes to typer DoS-angrep, nemlig:
- DoS – denne typen angrep utføres av én enkelt vert.
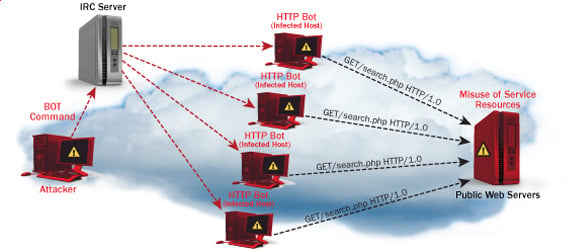
- Distribuert DoS – denne typen angrep utføres av en rekke kompromitterte maskiner som alle retter seg mot det samme offeret. Det oversvømmer nettverket med datapakker.
Diagrammet nedenfor kontrasterer en enkeltkilde DoS med en botnett-drevet DDoS.
Hvordan fungerer DoS-angrep?
La oss se på hvordan DoS-angrep utføres og teknikkene som brukes. Vi skal se på fem vanlige angrepstyper.
Ping av død
Ocuco ping Kommandoen brukes vanligvis til å teste tilgjengeligheten til en nettverksressurs. Den fungerer ved å sende små datapakker til nettverksressursen. ping dødsfallet utnytter dette og sender datapakker over maksimumsgrensen (65 536 byte) som TCP / IP tillater. TCP/IP-fragmentering deler opp pakkene i små biter som sendes til serveren. Siden de sendte datapakkene er større enn det serveren kan håndtere, kan serveren fryse, starte på nytt eller krasje.
Smurf
Denne typen angrep bruker store mengder Internet Control Message Protocol (ICMP) ping trafikk rettet mot en internettkringkastingsadresse. Svar-IP-adressen forfalskes til den tiltenkte offerets. Alle svarene sendes til offeret i stedet for IP-adressen som brukes for pings. Siden én enkelt Internett-kringkastingsadresse kan støtte maksimalt 255 verter, forsterker et smurfangrep én enkelt ping 255 ganger. Effekten av dette er at nettverket blir tregere til et punkt der det er umulig å bruke det.
Buffer Flyte
En buffer er et midlertidig lagringssted i RAM som brukes til å lagre data slik at CPU-en kan manipulere dem før de skrives tilbake til disken. Buffers har en størrelsesgrense. Denne typen angrep laster bufferen med mer data enn den kan holde. Dette fører til at bufferen overflyter og ødelegger dataene den inneholder. Et eksempel på bufferoverflyt er å sende e-poster med filnavn som har 256 tegn.
Tåre
Denne typen angrep bruker større datapakker. TCP/IP deler dem opp i fragmenter som settes sammen på den mottakende verten. Angriperen manipulerer pakkene etter hvert som de sendes slik at de overlapper hverandre. Dette kan få det tiltenkte offeret til å krasje mens det prøver å sette sammen pakkene på nytt.
SYN angrep
SYN er en kortform for SyncDenne typen angrep utnytter treveis håndtrykk for å etablere kommunikasjon ved hjelp av TCP. Et SYN-angrep fungerer ved å oversvømme offeret med ufullstendige SYN-meldinger. Dette fører til at offerets maskin tildeler minneressurser som aldri brukes, og nekter tilgang til legitime brukere.
DoS-angrepsverktøy
Følgende er noen av verktøyene som kan brukes til å utføre DoS-angrep.
- Nemesy – dette verktøyet kan brukes til å generere tilfeldige pakker. Det fungerer på WindowsDette verktøyet kan lastes ned fra http://packetstormsecurity.com/files/25599/nemesy13.zip.html . På grunn av programmets natur, hvis du har et antivirus, vil det mest sannsynlig bli oppdaget som et virus.
- Land og LaTierra – dette verktøyet kan brukes til IP-forfalskning og åpning av TCP-tilkoblinger.
- Blast – dette verktøyet kan lastes ned fra http://www.opencomm.co.uk/products/blast/features.php
- Panther – dette verktøyet kan brukes til å oversvømme et offers nettverk med UDP-pakker.
- Botnett – dette er mengder av kompromitterte datamaskiner på Internett som kan brukes til å utføre et distribuert tjenestenektangrep.
Sjekk også: - Beste GRATIS DDoS Attack Online verktøy | Programvare | Nettsteder
Hvordan forhindre DoS-angrep?
En organisasjon kan vedta følgende retningslinjer for å beskytte seg mot tjenestenektangrep.
- Angrep som SYN-flooding utnytter feil i operativsystemet. Installasjon av sikkerhetsoppdateringer kan bidra til å redusere sjansene for slike angrep.
- Innbruddsdeteksjonssystemer kan også brukes til å identifisere og til og med stoppe ulovlige aktiviteter.
- Brannmurer kan brukes til å stoppe enkle DoS-angrep ved å blokkere all trafikk som kommer fra en angriper ved å identifisere hans IP.
- Rutere kan konfigureres via tilgangskontrolllisten for å begrense tilgangen til nettverket og slippe mistenkt ulovlig trafikk.
Hackingaktivitet: Ping av død
Vi antar at du bruker Windows for denne øvelsen. Vi antar også at du har minst to datamaskiner som er på samme nettverk. DoS-angrep er ulovlige på nettverk du ikke har tillatelse til å angripe. Derfor må du sette opp ditt eget nettverk for denne øvelsen.
Åpne ledeteksten på måldatamaskinen.
Skriv inn kommandoen ipconfig. Du vil få resultater som ligner på de som vises nedenfor.

For dette eksempelet bruker vi Mobil Detaljer om bredbåndstilkoblingen. Noter deg IP-adressen. Merk: For at dette eksemplet skal være mer effektivt, må du bruke en LAN-nettverk.
Bytt til datamaskinen du vil bruke til angrepet, og åpne ledeteksten.
Vi vil ping offerets datamaskin med uendelige datapakker på 65500.
Skriv inn følgende kommando:
ping 10.128.131.108 –t |65500
HER,
- "pingsender datapakkene til offeret
- "10.128.131.108" er IP-adressen til offeret
- "-t" betyr at datapakkene skal sendes til programmet stoppes
- "-l" spesifiserer databelastningen som skal sendes til offeret
Du vil få resultater som ligner på de som vises nedenfor.

Å oversvømme måldatamaskinen med datapakker har ikke stor effekt på offeret. For at angrepet skal være mer effektivt, bør du angripe måldatamaskinen med pings fra mer enn én datamaskin.
Angrepet ovenfor kan brukes til å angripe rutere, webservereOsv
Hvis du vil se effekten av angrepet på måldatamaskinen, kan du åpne oppgavebehandlingen og se nettverksaktivitetene.
- Høyreklikk på oppgavelinjen
- Velg start oppgavebehandling
- Klikk på nettverksfanen
- Du vil få resultater som ligner på følgende

Hvis angrepet er vellykket, bør du kunne se økte nettverksaktiviteter.
Hacking-aktivitet: Start et DoS-angrep
I dette praktiske scenariet skal vi bruke Nemesy til å generere datapakker og oversvømme måldatamaskinen, ruteren eller serveren.
Som nevnt ovenfor, vil Nemesy bli oppdaget som et ulovlig program av din anti-virus. Du må deaktivere antiviruset for denne øvelsen.
- Last ned Nemesy fra http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Pakk den ut og kjør programmet Nemesy.exe
- Du vil få følgende grensesnitt
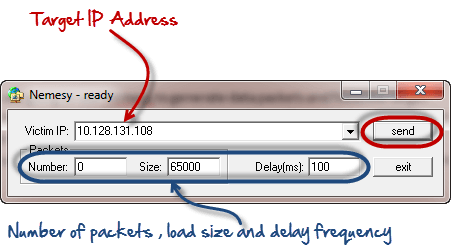
Skriv inn målet IP-adresseI dette eksemplet har vi brukt mål-IP-adressen vi brukte i eksemplet ovenfor.
HER,
- 0 som antall pakker betyr uendelig. Du kan sette det til ønsket antall hvis du ikke vil sende uendelig mange datapakker.
- Størrelsesfeltet angir databytene som skal sendes, og forsinkelsen angir tidsintervallet i millisekunder.
Klikk på send-knappen.
Du bør kunne se følgende resultater.

Tittellinjen viser antall sendte pakker.
Klikk på stoppknappen for å stoppe programmet fra å sende datapakker.
Du kan overvåke oppgavebehandlingen til måldatamaskinen for å se nettverksaktivitetene.
Hva er et distribuert tjenestenektangrep (DDoS)?
Et DDoS-angrep er en eskalert form for et DoS-angrep der den ondsinnede trafikken kommer fra flere kilder – noe som gjør det vanskeligere å stoppe angrepet bare ved å blokkere én enkelt kilde. I et DDoS-angrep brukes flere kompromitterte datamaskiner, samlet referert til som et botnett, til å oversvømme målsystemet med trafikk, og dermed forårsake tjenestenektelse. Disse angrepene er vanskeligere å redusere på grunn av deres distribuerte natur, ettersom angriperen kontrollerer flere kilder til trafikken.
