
Hvordan håndtere SSL-sertifikat i Selenium
 Krishna Rungta
⚡ Smart oppsummering
SSL-sertifikatfeil stopper en Selenium test øyeblikket en nettleser avviser et upålitelig eller utløpt sertifikat, så hvert WebDriver-skript trenger en nettleserspesifikk funksjon som godtar sertifikatet og lar automatiseringen fortsette.
SSL-sertifikat i Selenium
SSL (Secure Sockets Layer) er en standard sikkerhetsprotokoll for å etablere en sikker forbindelse mellom serveren og klienten som er en nettleser.
Et SSL-sertifikat beskytter data som flyttes mellom serveren og klientapplikasjonen med sterk kryptering og en digital signatur. Nettstedseieren installerer enten et SSL-sertifikat eller et kodesigneringssertifikat.
Fordeler med SSL-sertifikat
Det er mange fordeler ved å bruke SSL-sertifikat som,
- Man kan øke deres brukeres og kunders tillit for å øke virksomhetens vekst raskt
- Disse sertifikatene bidrar til å sikre nettbaserte transaksjoner og kundesensitiv informasjon som kredittkort-/debetkortdata, etc.
- Signeringssertifikat har en tendens til å få et maksimalt antall nedlastinger og gode anmeldelser fra brukere.
SSL-sikrede nettsteder begynner med https:// og du kan se et låsikon eller en grønn adresselinje hvis tilkoblingen er sikkert etablert.
For eksempel, hvis du ønsker å gjøre en transaksjon via nettbank eller ønsker å kjøpe en Mobil telefon via e-handelsside som Flipkart eller Amazon.
Hva skjer mellom nettleseren og serveren
- En nettleser prøver å koble til et nettsted som er sikret med SSL. Nettleseren ber webserveren om å identifisere seg
- Serveren sender nettleseren en kopi av SSL-sertifikatet
- Nettleseren bekrefter om SSL-sertifikatet er ekte. I så fall sender den en melding til serveren
- Serveren sender tilbake en digitalt signert bekreftelse for å starte en SSL-kryptert økt
- De krypterte dataene deles mellom serveren og nettleseren
Kortnummer og påloggingsinformasjon overføres i løpet av den økten, så utvekslingen må forbli kryptert ende til ende og kan ikke avlyttes.
For eksempel bekrefter hengelåsen og adressefeltet nedenfor at sertifikatet ble akseptert.
- typen https://netbanking.hdfcbank.com/netbanking/ .
- Trykk Enter.
- Du vil se en grønn adresselinje i nettleseren som nedenfor:-

Hvordan skaper SSL-sertifikatet en sikker tilkobling
Diagrammet nedenfor trachåndtrykket, og de nummererte trinnene som følger forklarer hver utveksling.

- nett~~POS=TRUNC leseren~~POS=HEADCOMP sender HTTPS-forespørsel til serveren.
- Nå må serveren gi en viss identifikasjon til nettleseren for å bevise at den er klarert. Dette kan gjøres ved å sende en kopi av SSL-sertifikatet til nettleseren.
- Hver nettleser har sin egen liste over klarerte CA'er. Nettleseren sjekker sertifikatroten mot listen over klarerte CA-er og at sertifikatet ikke er utløpt, ikke tilbakekalt, og at det vanlige navnet er gyldig for nettstedet det kobles til.
- Hvis nettleseren stoler på sertifikatet, opprettes en kryptert økt mellom serveren og nettleseren.
- Server og nettleser kan sende krypterte meldinger
Typer SSL-sertifikater
Nettleseren og serveren bruker SSL-sertifikatmekanismen for å kunne etablere en sikker tilkobling. Denne forbindelsen innebærer verifisering av tre typer sertifikater.
- Root
- Mellom
- Serversertifikat
Prosess for å få SSL-sertifikat
Prosessen med å få SSL-sertifikat inkluderer trinnene nedenfor:
- Først må du opprette CSR-forespørsel (opprett en forespørsel om sertifikatsignering).
- CSR-forespørsel oppretter CSR-datafil, som sendes til SSL-sertifikatutsteder kjent som CA (Certificate Authority).
- CA bruker CSR-datafilene til å lage SSL-sertifikat for serveren din.
- Etter å ha mottatt SSL-sertifikatet, må du installere det på serveren din.
- Det er også nødvendig å installere et mellomsertifikat som knytter ditt SSL-sertifikat til CAs rotsertifikat.
Bildet nedenfor representerer alle de tre sertifikatet- Rot-, mellom- og serversertifikat.

Hvordan SSL-sertifikater bekreftes
SSL fungerer gjennom en kombinasjon av programmer og kryptering/dekrypteringsrutine som finnes på nettserverdatamaskinen og nettservernettleseren.
SSL-sertifikatet inneholder i utgangspunktet informasjonen nedenfor.
- Emne som er identiteten til nettstedets eier.
- Gyldighetsinformasjon - en offentlig og en privat nøkkel.
Den private og den offentlige nøkkelen er to unikt relaterte kryptografiske nøkler (tall). Alt som er kryptert med en offentlig nøkkel kan bare dekrypteres med en privat nøkkel. En nettleser viser disse feltene når sertifikatet inspiseres, som vist nedenfor.

Når en sikker forbindelse ikke er etablert mellom serveren og klienten på grunn av sertifikatet, vil følgende SSL-sertifikatfeil vises.
Typer SSL-sertifikatfeil
La oss si at du skriver en https-forespørsel, og nettleseren svarer med «Denne tilkoblingen er ikke klarert» eller «Nettstedets sikkerhetssertifikat er ikke klarert». Nettleseren kunne ikke opprette en sikker tilkobling med det presenterte sertifikatet, så den stopper og ber brukeren om å iverksette nødvendige tiltak.
Feiltypene du sannsynligvis vil se på grunn av sertifikater i forskjellige nettlesere kan være noe som dette
- BrannFox – Denne forbindelsen er ikke klarert
- Google Chrome – Sikkerheten til dette nettstedet er ikke klarert
- Internet Explorer (IE) – Dette sikkerhetssertifikatet presentert av dette nettstedet ble ikke klarert av en klarert sertifiseringsinstans (CA)
Skjermbildet nedenfor viser mellomrommet som et uklarert sertifikat produserer.

Hvordan håndtere SSL-sertifikatfeil ved å bruke Selenium Webdriver
Anta at testskript kommer til siden «Uklarert tilkobling» ovenfor. Skriptet må justeres slik at det tar seg av SSL-unntaket selv, utelukkende gjennom automatisering.
Endringen avhenger av nettleserforekomsten som brukes, og det er her ønskede funksjoner kommer inn i bildet. Ønskede funksjoner konfigurerer driverforekomsten av Selenium Nettdriver, inkludert ChromeDriver, FirefoxDriver og Internet Explorer.
Trinnene nedenfor kan legges til en Selenium skript for å fjerne situasjonen med «Uklarert tilkobling» for hver nettleser.
⚠️ Selenium 4-notat: DesiredCapabilities-klassen ble fjernet i Selenium 4. Nettleserens alternativklasser har nå den samme innstillingen gjennom én W3C-funksjon, aksepterUsikre sertifikater.
| nett~~POS=TRUNC leseren~~POS=HEADCOMP | Selenium 4 klasse | Anrop |
|---|---|---|
| Chrome | Chrome-alternativer | setAcceptUsikreSertifikater(true) |
| Firefox | Firefoxalternativer | setAcceptUsikreSertifikater(true) |
| Edge | Kantalternativer | setAcceptUsikreSertifikater(true) |
| Safari | Javascriptbyrder | midlertidig bypass-skript |
ChromeOptions options = new ChromeOptions();
options.setAcceptInsecureCerts(true);
WebDriver driver = new ChromeDriver(options);
SSL-sertifikatfeilhåndtering inn Firefox
For håndtering av SSL-sertifikatfeil i Firefox, må vi bruke ønskede evner til Selenium Webdriver og følg følgende trinn.
Trinn 1) Først må vi opprette en ny Firefox profil si "min profil".
Trinn 2) Nå får du tilgang til myProfile i skriptet som nedenfor og lag FirefoxProfilobjekt.
ProfilesIni prof = new ProfilesIni()
FirefoxProfile ffProfile= prof.getProfile ("myProfile")
Trinn 3) Nå må vi angi egenskapene «setAcceptUntrustedCertificates» og «setAssumeUntrustedCertificateIssuer» i Fire. Fox profil.
ffProfile.setAcceptUntrustedCertificates(true)
ffProfile.setAssumeUntrustedCertificateIssuer(false)
Trinn 4) Bruk nå brannenFox profil i BrannFox sjåførobjekt.
WebDriver driver = new FirefoxDriver (ffProfile)
OBS: "setAcceptUntrustedCertificates"Og"setAssumeUntrustedCertificateIssuer«er muligheter for å håndtere sertifikatfeil i nettlesere.»
⚠️ Versjonsmerknad: den profilbaserte koden ovenfor mål Selenium 2 og Selenium 3. På Selenium 4 en profil er festet gjennom FirefoxAlternativer, og Firefox godtar usikre sertifikater som standard.
SSL-sertifikatfeilhåndtering i Chrome
For å håndtere SSL-feil i Chrome godtar DesiredCapabilities-objektet nedenfor alle SSL-sertifikater, slik at brukeren ikke ser noen sertifikatadvarsel under kjøringen.
Vi må lage en forekomst av DesiredCapabilities-klassen som nedenfor: -
DesiredCapabilities handlSSLErr = DesiredCapabilities.chrome ()
handlSSLErr.setCapability (CapabilityType.ACCEPT_SSL_CERTS, true)
WebDriver driver = new ChromeDriver (handlSSLErr);
⚠️ Versjonsmerknad: CapabilityType.ACCEPT_SSL_CERTS tilhører den gamle JSON Wire-protokollen. Erstatt den med ChromeOptions-kodebiten som ble vist tidligere når du kjører den. Selenium 4.
SSL-sertifikatfeilhåndtering i IE
I motsetning til å håndtere SSL-sertifikater i Chrome-nettleseren og Firefox, i IE, må du kanskje håndtere det ved hjelp av javascript.
For å håndtere SSL-sertifikat i IE, kan du håndtere denne situasjonen på to måter.
Metode 1) Klikk på lenken «Fortsett til dette nettstedet (anbefales ikke)» i mellomannonsen. Denne lenken har ID-en «overridelink», som du kan bekrefte i HTML-ruten som åpnes med F12, som skjermbildet nedenfor viser.
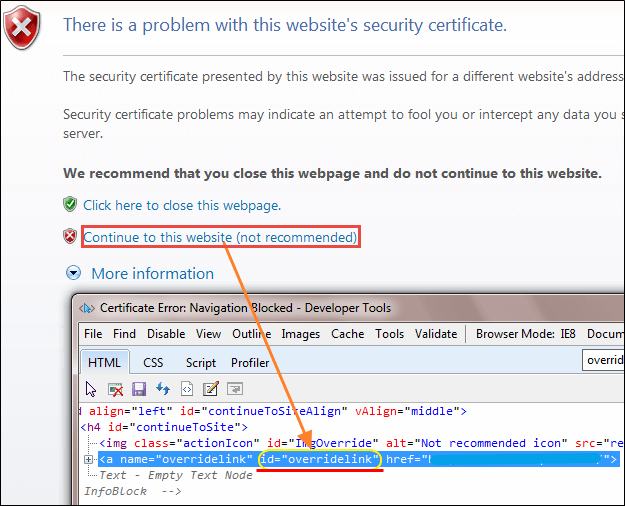
Klikk på koblingen ved å bruke driver.navigate()-metoden med JavaSkript som nedenfor: -
driver.navigate ().to ("javascript:document.getElementById('overridelink').click()");
Metode 2) Den andre metoden er ganske lik Chromes SSL-håndteringskode.
DesiredCapabilities capabilities = new DesiredCapabilities();
capabilities.setCapability(CapabilityType.ACCEPT_SSL_CERTS, true);
System.setProperty("webdriver.ie.driver","IEDriverServer.exe");
WebDriver driver = new InternetExplorerDriver(capabilities);
Koden ovenfor vil hjelpe til med å håndtere SSL-sertifikatfeil i IE.
⚠️ Versjonsmerknad: Internet Explorer 11 ble pensjonert i juni 2022. Kjør samme scenario mot Microsoft Edge med EdgeOptions, eller kjør Edge i IE-modus der et eldre program fortsatt krever det.
