
Apache-veiledninger for nybegynnere
 Emma Davis
⚡ Smart oppsummering
Apache HTTP Server driver mer enn halvparten av det offentlige nettet, og denne ressursen bryter ned arkitekturen, installasjonsstiene, virtuelle hostingmodeller, sikkerhetsherding, logging og produksjonsdistribusjon slik at administratorer trygt kan bruke den på tvers av Linux. Windowseller macOS miljøer.
Hva er Apache?
Apache er et bemerkelsesverdig program. Det er den mest brukte webserverapplikasjonen i verden, med mer enn 50 % markedsandel i markedet for kommersielle webservere. Apache er den mest brukte webserverapplikasjonen på Unix-lignende operativsystemer, men den kan brukes på nesten alle plattformer som f.eks. Windows, OS X, OS/2, osv. Ordet Apache er hentet fra navnet til den amerikanske urfolksstammen Apache, kjent for sine ferdigheter innen krigføring og strategiutforming.
Det er en modulær, prosessbasert webserverapplikasjon som oppretter en ny tråd med hver samtidige tilkobling. Den støtter en rekke funksjoner; mange av dem er kompilert som separate moduler og utvider kjernefunksjonaliteten, og tilbyr alt fra støtte for programmeringsspråk på serversiden til autentiseringsmekanismer. Virtuell hosting er en slik funksjon som lar en enkelt Apache-webserver betjene en rekke forskjellige nettsteder fra samme maskinvare.
Hvordan installere Apache
Før du distribuerer Apache, er det verdt å forstå de ulike installasjonsrutene som er tilgjengelige. Det finnes en rekke måter å installere pakken eller applikasjonen på, som listet opp nedenfor.
- En av funksjonene i denne åpne kildewebapplikasjonen er at hvem som helst kan klargjøre et installasjonsprogram for sitt eget miljø. Dette har tillatt diverse leverandører som Debian, Red Hat, FreeBSD og SUSE å tilpasse filplasseringen og konfigurasjonen av Apache, med tanke på andre installerte applikasjoner og basis-OS-et.
- Bortsett fra å installere det fra et leverandørbasert installasjonsprogram, er det alltid muligheten til å bygge og installere det fra kildekoden. Installasjon av Apache fra kildefilen er plattformuavhengig og fungerer for nesten alle operativsystemer.
Apache-webserveren er en modulær applikasjon der administratoren kan velge nødvendig funksjonalitet og installere forskjellige moduler etter behov.
Alle moduler kan kompileres som Dynamiske delte objekter (en DSO er en objektfil som kan deles av flere applikasjoner mens de kjører) som finnes separat fra den primære Apache-binærfilen. DSO-tilnærmingen anbefales på det sterkeste; den gjør oppgaven med å legge til, fjerne eller oppdatere moduler fra serverkonfigurasjonen veldig enkel.
Installer Apache: Linux-plattform
På Red Hat eller rpm-baserte systemer
Hvis du bruker en rpm-basert Linux-distribusjon (Red Hat Package Manager, et verktøy for å installere applikasjoner på Linux-systemer), det vil si Red Hat, Fedora, CentOS eller SUSE, kan du installere dette programmet enten via en leverandørspesifikk pakkebehandler eller ved å bygge rpm-filen direkte fra den tilgjengelige kilde-tarballen.
Du kan installere Apache via standard pakkebehandleren som er tilgjengelig på alle Red Hat-baserte distribusjoner som CentOS, Red Hat og Fedora.
[root@amsterdam ~]# yum install httpd
Apache-kildekoden tarball kan konverteres til en rpm-fil ved å bruke følgende kommando.
[root@amsterdam ~]# rpmbuild -tb httpd-2.4.x.tar.bz2
Det er obligatorisk å ha -devel-pakken installert på serveren din for å opprette en .rpm-fil fra kildekoden.
Når du har konvertert kildefilen til et rpm-installasjonsprogram, kan du bruke følgende kommando for å installere Apache.
[root@amsterdam ~]# rpm -ivh httpd-2.4.4-3.1.x86_64.rpm
Etter installasjonen starter ikke serveren automatisk. For å starte tjenesten må du bruke en av følgende kommandoer på Fedora, CentOS eller Red Hat.
[root@amsterdam ~]# /usr/sbin/apachectl start

[root@amsterdam ~]# service httpd start

[root@amsterdam ~]# /etc/init.d/httpd start
Installer Apache fra kilden
Hvis en pakkebehandlerversjon ikke samsvarer med miljøet ditt, gir kildekodeinstallasjon full kontroll. Installasjon av Apache fra kildekode krever at -devel-pakken er installert på serveren din. Du kan finne den nyeste tilgjengelige versjonen av Apache og laste den ned fra offisiell Apache-nedlastingssideNår du har lastet ned kildefilen, flytter du den til mappen /usr/local/src.
[root@amserversterdam ~] cd /usr/local/src

[root@amserversterdam ~] gzip -d httpd-2.2.26.tar.gz

[root@amserversterdam ~] tar xvf httpd-2.2.26.tar

[root@amserversterdam ~] httpd-2.2.26
For å se alle konfigurasjonsalternativene som er tilgjengelige for Apache, kan du bruke alternativet ./configure –help. Det vanligste konfigurasjonsalternativet er –prefix={install directory name}.
[root@amserversterdam ~]./configure --help

[root@amserversterdam ~]./configure --prefix=/usr/local/apache --enable-so

[root@amserversterdam ~] make

[root@amserversterdam ~] make install
Eksemplet ovenfor viser kompilering av Apache i /usr/local/apache-katalogen med DSO-funksjonalitet. –enable-so-alternativet tillater at nødvendige moduler lastes inn i Apache under kjøretid via DSO-mekanismen i stedet for å kreve en rekompilering.
Når installasjonen er fullført, kan du bla gjennom webserverens standardside med din favorittnettleser. Hvis en brannmur er aktivert på serveren din, må du gjøre et unntak for port 80 på operativsystemets brannmur. Du kan bruke følgende kommando for å åpne port 80.
iptables -I INPUT -p tcp --dport 80 -j ACCEPT
service iptables lagre
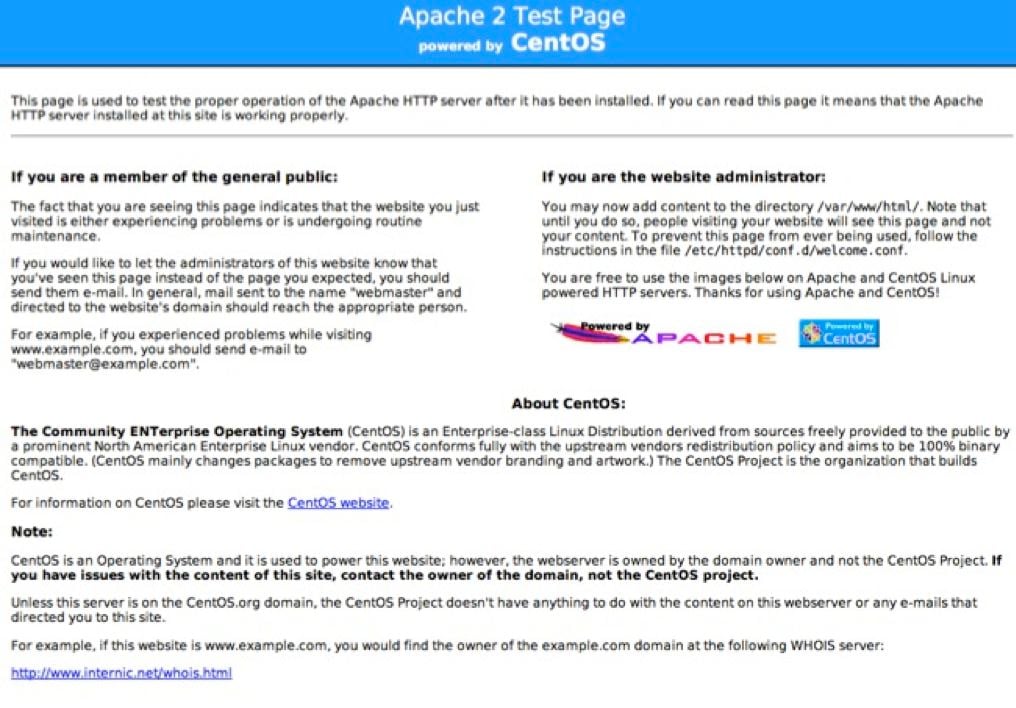
Du kan se standarden Apache2 velkomstskjerm ved å bla til serverens IP-adresse.
Hva er Virtual Host?
Når Apache kjører, er det neste logiske steget å lære hvordan man er vert for flere nettsteder på samme maskin. En Apache-webserver kan være vert for flere nettsteder på SAMME server. Du trenger ikke en separat servermaskin og Apache-programvare for hvert nettsted. Dette kan oppnås ved hjelp av konseptet med en Virtuell vert or VHost.
Ethvert domene du vil være vert for på webserveren din, vil ha en egen oppføring i Apache-konfigurasjonsfilen.

Typer Apache Virtualhost
- Navnebasert virtuell vert
- Adressebasert eller IP-basert virtuell vert
Navnebasert virtuell vert
Navnbasert virtuell hosting brukes til å være vert for flere virtuelle nettsteder på én IP-adresse.
For å konfigurere navnebasert virtuell hosting må du angi IP-adressen du skal motta Apache-forespørsler på for alle de ønskede nettstedene. Du kan gjøre dette med NameVirtualHost-direktivet i Apache-konfigurasjonen, det vil si httpd.conf- eller apache2.conf-filen.
Eksempel på Apache virtuell vert:
NameVirtualHost *:80

<VirtualHost 192.168.0.108:80>

ServerAdmin webmaster@example1.com

DocumentRoot /var/www/html/example1.com

ServerName www.example1.com

</VirtualHost>

<VirtualHost 192.168.0.108:80>

ServerAdmin admin@example2.com

DocumentRoot /var/www/html/example2.com

ServerName www.example2.com

</VirtualHost>
Du kan legge til så mange virtuelle verter som miljøet ditt krever. Du kan sjekke webkonfigurasjonsfilene dine med:
[root@amsterdam ~]#httpd -t
Syntax OK
Hvis konfigurasjonsfilen har feil syntaks, vil den gi en feil:
[root@115 conf.d]# httpd -t

Syntax error on line 978 of /etc/httpd/conf/httpd.conf:

Invalid command '*', perhaps misspelled or defined by a module not included in the server configuration
IP-basert virtuell vert
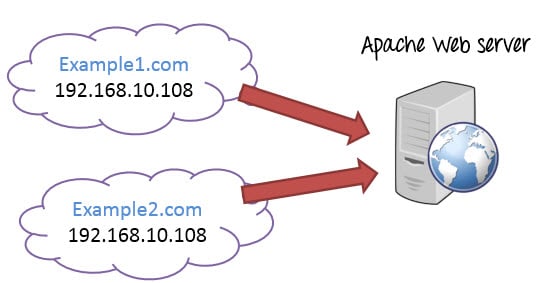
For å sette opp IP-basert virtuell hosting trenger du mer enn én IP-adresse konfigurert på serveren din. Så antallet virtuelle hoster Apache kan betjene vil avhenge av antall IP-adresser konfigurert på serveren din. Hvis serveren din har 10 IP-adresser, kan du opprette 10 IP-baserte virtuelle hoster.

I diagrammet ovenfor har to nettsteder, example1.com og example2.com, blitt tildelt forskjellige IP-adresser og bruker IP-basert virtuell hosting.
Listen 192.168.0.100:80

<VirtualHost 192.168.10.108:80>

ServerAdmin webmaster@example1.com

DocumentRoot /var/www/html/example1.com

ServerName www.example1.com

</VirtualHost>

<VirtualHost 192.168.10.109:80>

ServerAdmin admin@example2.com

DocumentRoot /var/www/html/example2.com

ServerName www.example2.com

</VirtualHost>
Apache vs Nginx: Rask sammenligning
Apache veies ofte opp mot Nginx når man planlegger en ny utrulling. Tabellen nedenfor oppsummerer de vanligste beslutningspunktene.
| Faktor | Apache HTTP Server | Nginx |
|---|---|---|
| Prosesseringsmodell | Prosess eller tråd per tilkobling (prefork, worker, event MPM-er) | Hendelsesdrevet, asynkron |
| Konfigurasjon | Støtter overstyringer av .htaccess per katalog | Sentralisert konfigurasjon, ingen .htaccess |
| Dynamisk innhold | mod_php og andre moduler bygger inn kjøretider i prosessen | Proxyer til PHP-FPM eller eksterne appservere |
| Statisk filgjennomstrømning | Sterk, men mer minne per tilkobling | Utmerket under svært høy samtidighet |
| Moduløkosystem | Veldig stor; lastet inn som DSO-er under kjøring | Kompilerte eller dynamiske moduler, mindre økosystem |
| Typisk brukstilfelle | Delt hosting, .htaccess-arbeidsflyter, blandede dynamiske apper | Reverse proxy, statisk levering, endepunkter med høy samtidighet |
Hva Apache trenger for å kjøre Php-fil?
Det kreves at du kjører PHP-filer på Apache mod_php aktivert på serveren din. Den lar Apache tolke .php-filer. Den har PHP-håndterere som tolker PHP-koden i Apache og sender HTML til webserveren din.
Hvis mod_php er aktivert på serveren din, vil du ha en fil som heter php.conf i /etc/httpd/conf.d/-katalogen. Du kan også sjekke det med:
httpd -M | grep "php5_module"
Utgangen vil være lik:

Php-behandlere i Apache
- mod_php
- CGI
- FastCGI
- suPHP
mod_php er den eldste PHP-håndtereren; den gjør PHP til en del av Apache og kaller ingen eksterne PHP-prosesser. Denne modulen er installert som standard i alle Linux-distribusjonsrepositorier, så det er veldig enkelt å aktivere eller deaktivere den.
Hvis du bruker FastCGI som din PHP-behandler kan du angi at flere versjoner av PHP skal brukes av forskjellige kontoer på serveren din.
FastCGI, altså mod_fastcgi, er en forlengelse av mod_fcgid, Hvor mod_fcgid er et høytytende alternativ til CGI (mod_cgi). Den starter et tilstrekkelig antall CGI-instanser til å håndtere samtidige webforespørsler. Den bruker også suexec til å støtte forskjellige brukere med sine egne instanser av PHP og forbedrer websikkerheten.
For å kjøre Ruby-filer på Apache må mod_ruby være aktivert. Apache kan også håndtere Ruby-filer via FastCGI. Det er mulig å bruke flere versjoner av Ruby ved hjelp av mod_fcgid, det vil si FastCGI.
Du kan også installere Apache Passenger og konfigurere Apache til å bruke den til å servere Ruby-sider.
(Phusion-passasjer, også kjent som «Passasjer«, er en gratis webservermodul som er utviklet for å integreres med Apache og Nginx.)
Fremgangsmåte for å installere mod_ruby på serveren din:
cd /tmp

wget http://www.modruby.net/archive/mod_ruby-1.2.6.tar.gz

tar zxvf mod_ruby-1.2.6.tar.gz

cd mod_ruby-1.2.6/

./configure.rb --with-apr-includes=/usr/include/apr-1

make

make install
Hvordan kjøre Ruby med Apache
Vi må legge til mod_ruby-modulen i Apache-konfigurasjonen, det vil si /etc/httpd/conf.d/ruby.conf, og legge til følgende linje.
LoadModule ruby_module modules/mod_ruby.so
Hvis du vil aktivere eller deaktivere disse modulene, må du redigere Apache-konfigurasjonsfilen og kommentere eller fjerne kommenteringen av disse modulene, forutsatt at webserveren allerede er kompilert med dem.

Hvordan sikre Apache Web Server
Når Apache serverer riktig innhold, er neste prioritet å låse det ned. Det er svært viktig å sikre webserveren din; det betyr å la andre bare se den tiltenkte informasjonen, beskytte dataene dine og begrense tilgangen.
Dette er vanlige fremgangsmåter som forbedrer sikkerheten til Apache-webserveren din.
1) Skjule Apache-versjon og OS-informasjon
Apache viser versjonen og navnet på operativsystemet i feilmeldinger, som vist på skjermbildet nedenfor.

En angriper kan bruke denne informasjonen til å iverksette et angrep ved hjelp av offentlig tilgjengelige sårbarheter i den bestemte versjonen av serveren eller operativsystemet.
For å forhindre at Apache viser denne informasjonen, må vi endre alternativet «serversignatur» som er tilgjengelig i Apache-konfigurasjonsfilen. Som standard er det «på»; vi må sette det til «av».
vim /etc/httpd/conf/httpd.conf
ServerSignature Off

ServerTokens Prod
Vi har også satt «ServerTokens Prod» som forteller webserveren at den kun skal returnere Apache og undertrykke OS-hoved- og underversjon.
Etter at du har endret konfigurasjonsfilen, må du starte Apache-webserveren på nytt eller laste den inn på nytt for at endringen skal tre i kraft.
service httpd restart

2) Deaktiver katalogoppføring
Hvis dokumentrotkatalogen din ikke har en indeksfil, vil Apache-webserveren din som standard vise alt innholdet i dokumentrotkatalogen.

Denne funksjonen kan slås av for en bestemt katalog via «Alternativer»-direktivet som er tilgjengelig i Apache-konfigurasjonsfilen.
<Directory /var/www/html>

    Options -Indexes

</Directory>

3) Deaktivering av unødvendige moduler
Det er god praksis å deaktivere alle unødvendige moduler som ikke er i bruk. Du kan se en liste over aktiverte moduler som er tilgjengelige i Apache-konfigurasjonsfilen din.
[root@amsterdam ~]#httpd -M

perl_module (shared)

php5_module (shared)

proxy_ajp_module (shared)

python_module (shared)

ssl_module (shared)
Mange av de listede modulene kan deaktiveres, som mod_imap, mod_include, mod_info, mod_userdir og mod_autoindex, ettersom de knapt brukes av noen produksjonswebservere.
vi /etc/httpd/conf/httpd.conf

#LoadModule auth_digest_module modules/mod_auth_digest.so
Når du har kommentert ut modulen, lagrer du filen.
Start Apache-tjenestene på nytt med følgende kommando.
/etc/init.d/httpd restart
4) Begrense tilgang til filer utenfor webrotkatalogen
Hvis du vil sikre at filer utenfor webrotkatalogen ikke er tilgjengelige, må du sørge for at katalogen er begrenset med alternativene «Tillat» og «Avslå» i webserverkonfigurasjonsfilen din.
<Directory/>

Options None

AllowOverride None

Order deny,allow

Deny from all

</Directory>
Når du har begrenset tilgang utenfor webrotkatalogen, vil du ikke kunne få tilgang til noen filer som ligger i noen annen mappe på webserveren din; du vil få en 404-returkode.

5) Bruk av mod_evasive for å avverge DoS-angrep
Hvis du vil beskytte webserveren din mot DoS-angrep (Denial of Service), må du aktivere mod_evasive-modulen. Det er en tredjepartsmodul som oppdager DoS-angrep og forhindrer at de gjør like mye skade som de ville gjort hvis de ikke ble kontrollert. Den kan lastes ned nedenfor.
6) Bruk av mod_security for å forbedre Apache-sikkerheten
Denne modulen fungerer som en brannmur for Apache og lar deg overvåke trafikk i sanntid. Den forhindrer også webserveren fra brute-force-angrep. Mod_security-modulen kan installeres med standard pakkebehandler for distribusjonen din.

7) Begrensende forespørselsstørrelse
Apache har ingen begrensning på den totale størrelsen på HTTP-forespørsler, noe som kan føre til et DoS-angrep. Du kan begrense forespørselsstørrelsen med Apache-direktivet «LimitRequestBody» i en Directory-tag. Verdien kan settes til alt fra 0 til 2 GB (2147483647 byte) etter behov.
<Directory "/var/www/html/uploads">

   LimitRequestBody 512000

</Directory>
Apache-loggformat
Når serveren er herdet, blir logggjennomgang det primære verktøyet for å oppdage problemer. Apache-logger gir detaljert informasjon som hjelper med å oppdage vanlige problemer med serveren.
For å opprette tilgangslogger må mod_log_config-modulen være aktivert.
Tre direktiver tilgjengelig i Apache-konfigurasjonsfilen
- TransferLog: Opprette en loggfil.
- LogFormat: Angi et egendefinert format.
- CustomLog: Opprette og formatere en loggfil.
TransferLog-direktivet er tilgjengelig i Apache-konfigurasjonsfilen, og det roterer loggfiler for virtuelle verter i henhold til angitte parametere.
<VirtualHost www.example.com>

  ServerAdmin webmaster@example.com

  DocumentRoot /usr/www/example/httpd/htdocs/

  ServerName www.example.com

  ServerAlias example.com www.example

  ErrorLog /usr/www/example/httpd/logs/error_log

  TransferLog /usr/www/example/httpd/logs/accesslog

  CustomLog /usr/www/example/httpd/logs/accesslog combined

</VirtualHost>
To typer Apache-loggformat
- Vanlig loggformat
- Kombinert loggformat
Du kan aktivere dem ved å redigere Apache-konfigurasjonsfilen, det vil si apache2.conf (Debian/Ubuntu) eller httpd.conf (rpm-baserte systemer).
Vanlig loggformat
LogFormat "%h %l %u %t \"%r\" %>s %b" common

CustomLog logs/access_log common
Felles logg generert av Apache
[Wed Oct 11 14:32:52 2000] [error] [client 127.0.0.1] client denied by server configuration: /export/home/live/ap/htdocs/test
Kombinert loggformat
LogFormat "%h %l %u %t \"%r\" %>s %b \"%{Referer}i\" \"%{User-agent}i\"" combined

CustomLog log/access_log combined
Her
- %h er den eksterne verten.
- %l er brukerens identitet bestemt av identd.
- %u er brukernavnet som bestemmes av HTTP-autentisering.
- %t er tidspunktet serveren fullførte behandlingen av forespørselen.
- %r er forespørselslinjen fra klienten. ("GET / HTTP/1.0")
- %>s er statuskoden som sendes fra serveren til klienten (500, 404 osv.).
- %b er størrelsen på svaret til klienten (i byte).
- Referansesiden er siden som lenket til dette URL.
- User-agent er nettleserens identifikasjonsstreng.
Kombinert logg generert av Apache:
199.187.122.91 - - [06/Mar/2014:04:22:58 +0100] "GET /robots.txt HTTP/1.1" 404 1228 "-" "Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.1; SV1; .NET CLR 2.0.50727)"
Tilpasset logg oppretter en separat loggfil for hver virtuelle vert på serveren din. Den må spesifiseres i den virtuelle vert-delen av konfigurasjonsfilen.
Du kan se konfigurasjonen av den virtuelle verten nedenfor. Den genererte loggen vil være tilpasset for den virtuelle verten, og formatet vil bli kombinert.

Konfigurer din aller første produksjonswebserver
Med konfigurasjon, sikkerhet og logging dekket, er den siste delen å bringe alt sammen i et produksjonsklart miljø.
1. For å ha en kjørende produksjonswebserver trenger du en dedikert node (fysisk, virtuell eller skybasert instans) som kjører Linux, Unix, Windows, macOSOsv
2. Webserveren må ha en direkte nettverkstilkobling og en statisk IP-adresse konfigurert på den.
3. Den må ha alle moduler kreves for å kjøre nettsider. Hvis en webserver behandler PHP-sider, må PHP-modulen være aktivert.
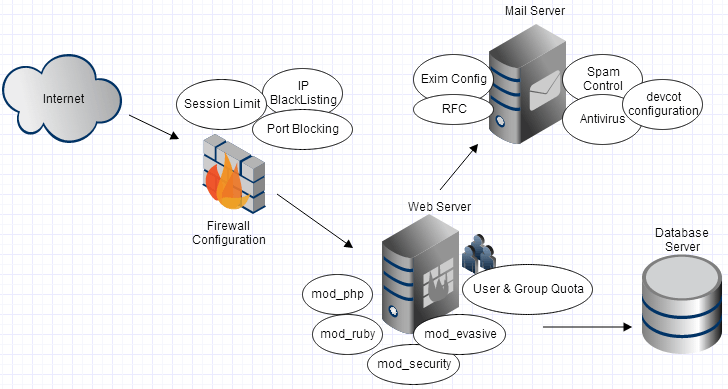
- Det trenger også en god antivirus applikasjon konfigurert og kjørende for å sikre webserveren mot skadelig programvare eller virusangrep. Du trenger også en mekanisme for å Oppdater det konfigurerte antivirus- eller anti-malware-programmet regelmessig uten manuell inngripen for å få maksimalt utbytte.
- Hvis du har hundrevis av domener som skal hostes på webserveren din, må du implementere begrensninger på filsystemkvote for hvert domene, antall databaser hvert domene kan opprette, antall e-postkontoer per domene, osv.
- Hvis webserveren din er satt opp for delte hostingtjenester, brukere på webserveren din må begrensesEn bruker av delt hosting bør ha færrest mulig brukerrettigheter, slik at de ikke skader viktige filer eller ødelegger hele serveren. Apache tilbyr ikke slik funksjonalitet og trenger forskjellige tredjepartsapplikasjoner og tilpasning av operativsystemet for å oppnå dette.
- Hvis du legger til en nytt domene på webserveren din, krever det redigering av hundrevis av konfigurasjonsoppføringer for å aktivere alle funksjoner for det lagte domenet.
- Hvis et av de vertsbaserte domenene krever forskjellige PHP-innstillinger enn resten av domenene, er implementering av dette i kjernen av Apache svært komplekst og krever omfattende tilpasning av webserveren din.
- En produksjonswebserver trenger en brannmur for å blokkere uønsket trafikk som kan forårsake høy belastning på serveren din. Implementering IPTABLE regler med kommandolinjen er komplekst. Det kreves ekspertise i kjernemiljøer i Linux eller Unix for å skrive effektive brannmurregler for å blokkere uønsket trafikk. IPTABLE er basert på netfilter-modulen; det er en brannmur på OS-nivå som lar en administrator opprette regler for innkommende og utgående trafikk på serveren.
- En produksjonswebserver krever flere forskjellige applikasjoner som emalje, FTP for filopplasting, og Domain Name System for parkerte domener. Å administrere alle disse applikasjonene på et kjernesystem av Linux eller Unix krever ekspertise innen de respektive teknologiene.
Så man kan si at det å administrere en webserver for flere domener er en svært kompleks oppgave, og det krever redigering av hundrevis av konfigurasjonsfiler og tilpasning av hver applikasjon for å oppnå ønsket resultat. Feilsøking av eventuelle feilkonfigurasjoner vil være svært vanskelig for nybegynnere.
Løsningen ved hjelp av Cpanel eller lignende programvare
cPanel gir en grafisk måte å administrere webserveren din påDet er ment å tilby massehostingtjenester som er enkle å bruke og konfigurere. cPanel har redusert de tekniske barrierene for inngang til hosting og webserveradministrasjon. Det gjør komplekse oppgaver enklere; det tilbyr mange nyttige og brukervennlige webgrensesnitt som utfører vanlige systemadministrasjonsoppgaver som kreves for å drifte en webserver.

cPanel kompilerer sin egen versjon av programvare.
Hvis du må rekompilere webserveren din (Apache) på en vanlig Linux-plattform, må du manuelt velge eller søke etter modulene som kreves. cPanel tilbyr EasyApache-funksjonalitet, som er en skriptbasert metode for webserverkompilering.

Den tilbyr deg ikke bare webtjenester, men også Mail, DNS, FTP og mange flere tjenester som kreves for webapplikasjonen din.
Oppgaver som krever ekspertise innen kjernebasert Linux- eller Unix-basert hosting, som å installere SSL-er, rekompilere Apache med forskjellige PHP-moduler, oppdatere websikkerhet, konfigurere effektive IPTABLE-regler, legge til FTP-brukere, opprette e-postkontoer for hvert domene, skanne dokumentroten med antivirus og opprette databaser, er enkle å fullføre med cPanel.
Den tilbyr mange skript som fikser, installerer og feilsøker vanlige administrative oppgaver.
Den tilbyr sikkerhetskopierings- og gjenopprettingsfunksjonalitet, noe som eliminerer behovet for å manuelt kopiere filer til sikkerhetskopieringslagring. Hvis du sikkerhetskopierer domenet ditt, vil cPanel opprette en tar-fil som inneholder dokumentrotmappen, e-postkontoer og -poster, FTP-kontoer, databaser, DNS-oppføringer og andre applikasjoner.
Den tilbyr også robust dokumentasjon og har et veldig stort brukerfellesskap hvor du kan diskutere og få løsninger på problemene dine.
Så det kan man si cPanel er et kraftig program for å administrere webserveren din med de nødvendige funksjonene. Det gir et brukervennlig grensesnitt for å administrere domenet ditt og en mekanisme for å unngå kompleksiteten ved å administrere en kjernewebserver.
Det finnes mange konkurrerende produkter til cPanel, som Plesk, ISPConfig, Ajenti, Kloxo, Open Panel og ZPanel.
