
SAP HANA-beveiliging: volledige zelfstudie
 Mason Garcia
⚡ Slimme samenvatting
SAP HANA Security beschermt bedrijfsgegevens tegen ongeautoriseerde toegang door middel van authenticatie, autorisatie, gebruikers- en rolbeheer, auditing en encryptie, en past deze controles consistent toe op elke tenant-databasecontainer die op het systeem draait.

Wat is SAP HANA-beveiliging?
SAP HANA Security beschermt bedrijfskritieke gegevens tegen ongeautoriseerde toegang en zorgt ervoor dat het systeem voldoet aan de nalevingsnormen die het bedrijf hanteert.
SAP HANA Ondersteunt een multitenant-database, waarbij meerdere databases op één systeem draaien. Elke database is een tenant-databasecontainer en alle onderstaande beveiligingsfuncties zijn van toepassing per container.
SAP HANA biedt de volgende beveiligingsgerelateerde functies:
- Gebruikers- en rollenbeheer
- autorisatie
- authenticatie
- Versleuteling van gegevens in de persistentielaag
- Versleuteling van gegevens in de netwerklaag
SAP HANA-gebruiker en -rol
SAP De configuratie voor het beheer van HANA-gebruikers en -rollen is afhankelijk van de architectuur, zoals hieronder beschreven.
3-Tier Architectuur
SAP HANA kan worden gebruikt als relationele database in een 3-Tier Archistructuur.
In deze architectuur zijn de beveiligingsfuncties (autorisatie, authenticatie, encryptie en auditing) geïnstalleerd op de applicatieserverlagen.
De SAP De applicatie (ERP, BW, enz.) maakt alleen verbinding met de database met behulp van een technische gebruiker of databasebeheerder (Basis-medewerker), zoals hieronder weergegeven. De eindgebruiker heeft geen directe toegang tot de database of de databaseserver.

2-Tier Architectuur
SAP HANA uitgebreide applicatieservices (SAP HANA XS) is gebaseerd op een 2-laags architectuur. Architecture, waarbij de applicatieserver, webserver en ontwikkelomgeving in één systeem zijn geïntegreerd, zoals hieronder weergegeven.

SAP HANA-authenticatie
Een databasegebruiker identificeert wie toegang heeft tot de database. SAP HANA-database, en die identiteit wordt geverifieerd door middel van "authenticatie". SAP HANA ondersteunt veel authenticatiemethoden en Single Sign-On (SSO) integreert er een aantal.
SAP HANA ondersteunt de volgende authenticatiemethoden:
- Kerberos: Het kan in de volgende gevallen worden gebruikt –
- Rechtstreeks vanuit een JDBC- en ODBC-client (SAP HANA Studio).
- Wanneer HTTP wordt gebruikt voor toegang SAP HANA XS.
- Gebruikersnaam/wachtwoord: Wanneer de gebruiker zijn of haar gebruikersnaam en wachtwoord voor de database invoert, SAP De HANA-database authenticeert de gebruiker.
- Beveiligingsverklaring Markup Language (SAML)
SAML kan authenticatie mogelijk maken voor een SAP Een HANA-gebruiker heeft rechtstreeks toegang tot de database via ODBC/JDBC. Hierbij wordt een externe identiteit gekoppeld aan een interne databasegebruiker, waardoor de gebruiker inlogt met de externe gebruikers-ID.
- SAP Inlog- en bevestigingstickets
De gebruiker kan worden geverifieerd met behulp van aanmeldings- of verificatietickets, die hiervoor zijn geconfigureerd en uitgegeven.
- X.509 Clientcertificaten
. SAP HANA XS wordt benaderd via HTTP; clientcertificaten, ondertekend door een vertrouwde certificeringsinstantie (CA), authenticeren de gebruiker.
SAP HANA-autorisatie
SAP HANA-autorisatie is vereist wanneer een gebruiker een clientinterface (JDBC, ODBC of HTTP) gebruikt om toegang te krijgen tot de HANA-omgeving. SAP HANA-database.
Afhankelijk van de verleende autorisatie kan een gebruiker databasebewerkingen uitvoeren op een databaseobject. Deze autorisatie wordt een 'privilege' genoemd.
Gebruikersrechten kunnen direct of indirect via rollen worden toegekend. Alle aan een gebruiker toegewezen rechten worden als één geheel beschouwd.
Wanneer een gebruiker toegang probeert te krijgen tot een SAP Bij een HANA-databaseobject controleert het systeem de autorisatie aan de hand van gebruikersrollen en rechtstreeks toegekende privileges.
Als de gevraagde privileges zijn gevonden, slaat het systeem verdere controles over en verleent toegang.
SAP HANA biedt de volgende soorten privileges:
| Soorten privileges | Beschrijving |
|---|---|
| Systeemrechten | Regelt de normale systeemactiviteit. Systeemrechten worden hoofdzakelijk gebruikt voor –
|
| Objectrechten | Objectrechten zijn SQL Rechten worden gebruikt om autorisatie te verlenen voor het lezen en wijzigen van databaseobjecten. Om toegang te krijgen tot een databaseobject, heeft een gebruiker objectrechten nodig op dat object of op het schema waarin het object zich bevindt. Objectrechten kunnen worden verleend op catalogusobjecten (tabel, weergave, enz.) of niet-catalogusobjecten (ontwikkelobjecten). De objectrechten zijn als volgt:
|
| Analytische rechten | Analytische privileges geven toegang tot leesrechten voor de gegevens van een SAP HANA-informatiemodel (attribuutweergave, analytische weergave, berekeningsweergave). Dit recht wordt geëvalueerd tijdens de verwerking van query's. Analytische privileges geven verschillende gebruikers toegang tot verschillende delen van de gegevens in dezelfde informatieweergave, op basis van hun gebruikersrol. Ze worden gebruikt in de SAP De HANA-database biedt de mogelijkheid om op rijniveau te bepalen welke gegevens individuele gebruikers in dezelfde weergave kunnen zien. |
| Pakketrechten | Pakketrechten machtigen acties op individuele pakketten in de SAP HANA-repository. De repository en XS Classic zijn vanaf nu verouderd. SAP HANA 2.0 SPS 02, dus nieuw werk maakt gebruik van HDI-gebaseerde rollen. |
| Toepassingsrechten | Applicatierechten zijn vereist in SAP HANA uitgebreide applicatieservices (SAP HANA XS) om toegang te krijgen tot een applicatie. Applicatierechten worden verleend en ingetrokken via de procedures GRANT_APPLICATION_PRIVILEGE en REVOKE_APPLICATION_PRIVILEGE in het _SYS_REPO-schema. |
| Rechten voor gebruiker | Dit is een SQL-privilege dat een gebruiker aan zijn eigen account kan toekennen. ATTACH DEBUGGER is het enige privilege dat op deze manier aan een gebruiker kan worden toegekend. |
SAP HANA-gebruikersbeheer en rollenbeheer
Toegang tot de SAP Een HANA-database vereist een gebruiker. Afhankelijk van het beveiligingsbeleid zijn er twee gebruikerstypen. SAP HANA.
1. Technische gebruiker (DBA-gebruiker) – een gebruiker die rechtstreeks met de SAP HANA-database met de benodigde rechten. Normaal gesproken worden deze gebruikers niet uit de database verwijderd.
Deze gebruikers worden aangemaakt voor administratieve taken, zoals het aanmaken van een object en het toekennen van rechten op een databaseobject of op de applicatie.
De SAP Het HANA-databasesysteem biedt standaard de volgende gebruikers aan:
- SYSTEM
- SYS
- _SYS_REPO
2. Database of echte gebruiker – ieder die wil meewerken aan de SAP Een HANA-database heeft een databasegebruiker nodig. Een databasegebruiker vertegenwoordigt een echt persoon die aan de database werkt. SAP HANA.
Er zijn twee soorten databasegebruikers, zoals hieronder vergeleken.
| Gebruikerstype | Beschrijving | Rol toegewezen |
|---|---|---|
| Standaard gebruiker | Deze gebruiker kan objecten in een eigen schema aanmaken en gegevens in systeemweergaven lezen. Een standaardgebruiker wordt aangemaakt met de instructie "CREATE USER". | De rol PUBLIC is toegewezen voor het lezen van systeemweergaven. |
| Beperkte gebruiker | Een gebruiker met beperkte toegang heeft geen volledige SQL-toegang via een SQL-console en wordt aangemaakt met de instructie "CREATE RESTRICTED USER". Als er privileges nodig zijn om een applicatie te gebruiken, worden deze verleend via een rol.
|
Voor volledige ODBC/JDBC-functionaliteit is de rol RESTRICTED_USER_ODBC_ACCESS of RESTRICTED_USER_JDBC_ACCESS vereist. |
An SAP De HANA-gebruikersbeheerder heeft toegang tot de volgende activiteiten:
- Een gebruiker aanmaken of verwijderen.
- Definieer en creëer een rol.
- Wijs een rol toe aan de gebruiker.
- Een gebruikerswachtwoord opnieuw instellen.
- Activeer of deactiveer een gebruiker naar behoefte.
1. Gebruiker aanmaken in SAP HANA
Alleen een databasegebruiker met de rolbeheerder kan gebruikers en rollen aanmaken. SAP HANA.
Stap 1) Om een nieuwe gebruiker aan te maken in SAP Ga in HANA Studio naar het tabblad Beveiliging, zoals hieronder weergegeven, en volg deze stappen:
- Ga naar het beveiligingsknooppunt.
- Selecteer Gebruikers (klik met de rechtermuisknop) -> Nieuwe gebruiker.

Stap 2) Er verschijnt een scherm voor het aanmaken van een gebruiker, zoals hieronder weergegeven.
- Voer de gebruikersnaam in.
- Voer een wachtwoord in voor de gebruiker.
- Dit zijn de authenticatiemechanismen; standaard wordt authenticatie met gebruikersnaam en wachtwoord gebruikt.

Door op de onderstaande knop 'Implementeren' te klikken, wordt de gebruiker aangemaakt.

2. Rol definiëren en creëren
Een rol is een verzameling privileges die aan andere gebruikers of rollen kunnen worden toegekend. Afhankelijk van de aard van de taak omvat dit privileges voor databaseobjecten en applicaties.
Het is het standaardmechanisme voor het toekennen van privileges, hoewel privileges ook direct kunnen worden toegekend. Veel standaardrollen (bijvoorbeeld MODELLING en MONITORING) worden hiermee geleverd. SAP HANA-database.
Een standaardrol kan als sjabloon worden gebruikt voor het creëren van een aangepaste rol.
Een rol kan de volgende privileges bevatten:
- Systeemrechten voor administratieve en ontwikkeltaken (CATALOGUS LEZEN, AUDIT BEHEER, enz.)
- Objectrechten voor databaseobjecten (SELECT, INSERT, DELETE, enz.)
- Analytische privileges voor een SAP HANA-informatieweergave
- Pakketrechten op repositorypakketten (REPO.READ, REPO.EDIT_NATIVE_OBJECTS, enz.)
- Applicatierechten voor SAP HANA XS-toepassingen
- Gebruikersrechten (voor het debuggen van een procedure)
Rolcreatie
Stap 1) Gebruik het beveiligingsknooppunt zoals hieronder weergegeven.
- Ga naar het knooppunt Beveiliging in de SAP HANA-systeem.
- Selecteer het knooppunt Rol (klik met de rechtermuisknop) en selecteer Nieuwe rol.

Stap 2) Er wordt een scherm voor het aanmaken van rollen weergegeven, zoals hieronder te zien is.

- Geef de rol een naam in het blok 'Nieuwe rol'.
- Selecteer het tabblad 'Toegekende rollen' en klik op het '+' pictogram om een standaard- of bestaande rol toe te voegen.
- Selecteer de gewenste rol (bijvoorbeeld MODELLEREN of MONITOREN).
Stap 3) Bevestig de toewijzing zoals hieronder weergegeven.
- De geselecteerde rol wordt toegevoegd aan het tabblad 'Toegekende rollen'.
- Rechten kunnen direct worden toegewezen door systeemrechten, objectrechten, analytische rechten, pakketrechten, enzovoort te selecteren.
- Klik op het pictogram 'Implementeren' om de rol aan te maken.

Vink de optie 'Toe te kennen aan andere gebruikers en rollen' aan als deze rol als volgt moet worden toegewezen:signable aan andere gebruikers en rollen.
3. Rol toekennen aan gebruiker
Stap 1) Wijs de rol “MODELLING_VIEW” toe aan een andere gebruiker, “ABHI_TEST”, met behulp van het onderstaande dialoogvenster.
- Ga naar het subknooppunt Gebruiker onder het knooppunt Beveiliging en dubbelklik erop. Het venster Gebruiker wordt geopend.
- Klik op het plusteken (+) bij 'Toegekende rollen'.
- Er verschijnt een pop-up. Zoek naar de rolnaam die aan de gebruiker wordt toegewezen.

Stap 2) De rol “MODELLING_VIEW” is nu toegevoegd onder Rol, zoals hieronder weergegeven.

Stap 3) Voer de wijziging door en controleer het onderstaande bericht.
- Klik op de knop Implementeren.
- Het bericht "Gebruiker 'ABHI_TEST' gewijzigd" wordt weergegeven.

4. Gebruikerswachtwoord opnieuw instellen
Om een gebruikerswachtwoord opnieuw in te stellen, ga je naar het subknooppunt Gebruiker onder het knooppunt Beveiliging en dubbelklik je erop. Het venster Gebruiker wordt geopend.
Stap 1) Voer de nieuwe inloggegevens in zoals hieronder weergegeven.
- Voer het nieuwe wachtwoord in.
- Voer het bevestigingswachtwoord in.
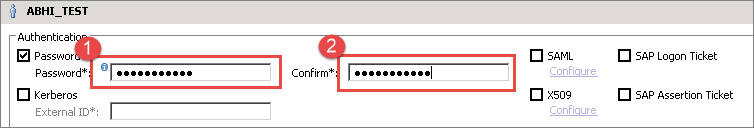
Stap 2) Sla het nieuwe wachtwoord op zoals hieronder weergegeven.
- Klik op de knop Implementeren.
- Het bericht "Gebruiker 'ABHI_TEST' gewijzigd" wordt weergegeven.

5. Gebruiker opnieuw activeren of deactiveren
Ga naar het subknooppunt Gebruiker onder het knooppunt Beveiliging en dubbelklik erop. Het venster Gebruiker wordt geopend.
De werkbalk bevat een pictogram 'Gebruiker deactiveren', zoals hieronder weergegeven. Klik erop.

Er verschijnt een bevestigingsvenster, zoals hieronder weergegeven. Klik op de knop 'Ja'.

Het bericht "Gebruiker 'ABHI_TEST' gedeactiveerd" wordt weergegeven. Het pictogram voor deactiveren verandert in "Gebruiker activeren", zodat de gebruiker via hetzelfde pictogram opnieuw kan worden geactiveerd.
SAP HANA-licentiebeheer
Voor het gebruik van de software is een licentiesleutel vereist. SAP HANA-database. Een licentiesleutel kan worden geïnstalleerd en verwijderd met behulp van SAP HANA Studio, de SAP De HANA HDBSQL-opdrachtregeltool en de HANA SQL-query-editor.
De SAP De HANA-database ondersteunt twee soorten licentiesleutels:
- Permanente licentiesleutel: Permanente licentiesleutels zijn geldig tot hun vervaldatum. Een nieuwe sleutel moet vóór die datum worden aangevraagd en geactiveerd. Als de sleutel verloopt, wordt automatisch een tijdelijke licentiesleutel geïnstalleerd voor een periode van 28 dagen.
- Tijdelijke licentiesleutel: Dit wordt automatisch geïnstalleerd bij een nieuwe installatie. SAP HANA-database-installatie. Deze is 90 dagen geldig, waarna een permanente sleutel kan worden aangevraagd. SAP.
Autorisatie voor licentiebeheer
Voor licentiebeheer is het privilege "LICENSE ADMIN" vereist. SAP HANA Cloud wordt beheerd via een abonnement, dus er hoeft geen sleutel handmatig te worden geïnstalleerd.
SAP HANA-audit
SAP Met de auditfuncties van HANA kunt u acties die in de HANA-omgeving worden uitgevoerd, controleren en vastleggen. SAP HANA-systeem. Auditing moet voor het systeem geactiveerd zijn voordat een auditbeleid kan worden aangemaakt.
Autorisatie voor SAP HANA-audit
Het systeemrecht "AUDIT ADMIN" is vereist voor SAP HANA-auditing.
