
SAP USR40: Wachtwoordbeperkingen instellen
 Jessica Blake
⚡ Slimme samenvatting
SAP USR40 is de tabel die wordt gebruikt om wachtwoordbeperkingen in te stellen in SAP Door niet-toegestane wachtwoorden op een zwarte lijst te plaatsen. In combinatie met inlogprofielparameters worden minimale lengte, vervaldatum en verboden patronen afgedwongen om de accountbeveiliging in het hele systeem te versterken.
Sterke wachtwoordregels vormen de eerste verdedigingslinie voor elk systeem. SAP systeem. Deze handleiding legt uit hoe u wachtwoordbeperkingen instelt met behulp van tabel USR40 en de bijbehorende inlogprofielparameters die de wachtwoordlengte, de vervaldatum en verboden patronen bepalen.
Wat is USR40 in SAP?
USR40 is de SAP tabel die opslaat ontoelaatbare wachtwoorden—de woorden en patronen die gebruikers niet mogen instellen. Het is een essentieel onderdeel van SAP wachtwoordbeleid, in samenwerking met de login/* Profielparameters die de wachtwoordlengte en -vervaldatum bepalen. Beveiligingsbeheerders onderhouden de tabel met transacties. SM30.
Door zwakke of voorspelbare waarden zoals een bedrijfsnaam, 'wachtwoord' of veelvoorkomende cijferreeksen op te sommen, dwingt USR40 gebruikers om sterkere inloggegevens te kiezen. Omdat de vermeldingen jokertekens ondersteunen, kan één enkele regel een hele reeks wachtwoorden blokkeren. Het onderhouden van USR40 is een eenvoudige maar effectieve stap in het beveiligen van uw beveiliging. SAP veiligheid en het voldoen aan audit- en compliance-eisen.
Ontoelaatbare wachtwoorden opgeven
U kunt voorkomen dat gebruikers wachtwoorden kiezen die u niet wilt toestaan. Om het gebruik van een wachtwoord te verbieden, voert u dit in tabel USR40 in. U kunt tabel USR40 onderhouden met Transactie SM30. In USR40, kunt u ongeoorloofde wachtwoorden generiek opgeven als u dat wilt. Er zijn twee jokertekens:
- ? staat voor één karakter
- * staat voor een reeks van willekeurige combinatietekens van elke lengte.
123 * in tabel USR40 verbiedt elk wachtwoord dat begint met de reeks “123.”
* 123 * verbiedt elk wachtwoord dat de reeks “123” bevat.
AB? verbiedt alle wachtwoorden die beginnen met “AB” en één extra teken hebben: “ABA”, “ABB”, “ABC” enzovoort.
Hoe stel ik wachtwoordbeperkingen in op USR40?
Volg de onderstaande procedure om de beperking voor het wachtwoord in te stellen: -
Stap 1) Voer T-code SM30 uit.
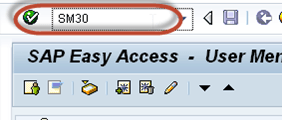
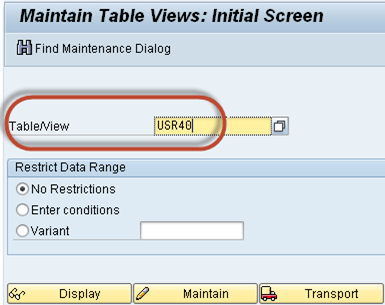
Stap 2) Voer de tabelnaam USR40 in het veld "Tabel/weergave" in.
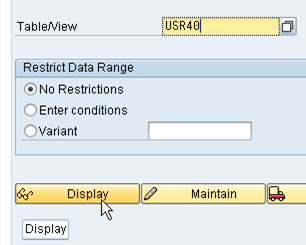
Stap 3) Klik op de knop Weergave.
Stap 4) Voer de wachtwoordexpressiereeks in.
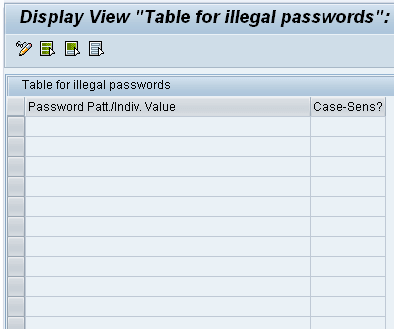
Dat is alles voor wachtwoordbeheer!
Belangrijke wachtwoordprofielparameters in SAP
Met de volgende systeemprofielparameters kunt u de minimale lengte van een wachtwoord en de frequentie waarmee gebruikers hun wachtwoord moeten wijzigen, opgeven.
- login/min_password_lng: minimale wachtwoordlengte. Standaardwaarde: drie tekens. U kunt deze op elke waarde tussen 3 en 8 instellen.
- login/wachtwoord_vervaltijd: aantal dagen waarna een wachtwoord verloopt Om gebruikers in staat te stellen hun wachtwoord onbeperkt te behouden, laat u de waarde op de standaardwaarde 0 staan.
MODERN SAP Systemen bieden nog diverse andere parameters waarmee u complexiteit kunt afdwingen. Bewaar deze in het instantieprofiel (RZ10) naast de USR40-blacklist:
| Parameter | Doel |
|---|---|
| login/min_password_lng | Minimum aantal tekens in een wachtwoord |
| login/min_wachtwoord_cijfers | Minimum aantal cijfers vereist |
| login/min_wachtwoord_letters | Minimum aantal vereiste letters |
| login/min_password_specials | Minimum aantal speciale tekens vereist |
| login/wachtwoord_vervaltijd | Dagen voordat een wachtwoord moet worden gewijzigd |
| login/wachtwoord_geschiedenis_grootte | Aantal eerdere wachtwoorden die niet opnieuw gebruikt kunnen worden |
Beste praktijken voor SAP Wachtwoordbeveiliging
Combineer tabelbeperkingen en profielparameters tot één afdwingbaar beleid. De volgende werkwijzen zorgen ervoor dat wachtwoorden sterk en conform de regelgeving blijven:
- Voorspelbare waarden op de zwarte lijst zetten: Voeg bedrijfsnamen, seizoenen en veelvoorkomende reeksen toe aan USR40 met behulp van jokertekens.
- Dwing complexiteit af: Vereis een combinatie van letters, cijfers en speciale tekens in de inlogparameters.
- Wissel regelmatig van wachtwoord: Stel een redelijke vervaltijd in, zodat inloggegevens niet oneindig geldig blijven.
- Voorkom hergebruik: Gebruik login/password_history_size om te voorkomen dat gebruikers steeds terugkeren naar oude wachtwoorden.
- Versterk je verdediging in meerdere lagen: Combineer wachtwoordregels met limieten voor aanmeldpogingen om brute-force-aanvallen te blokkeren.
