
Een server hacken (web)
 Oliver Jones
⚡ Slimme samenvatting
Webserverhacks richten zich op de software en configuratiefouten achter websites die waardevolle gegevens zoals wachtwoorden en creditcardnummers opslaan. Deze pagina beschrijft hoe dergelijke aanvallen werken en, belangrijker nog, hoe u een webserver kunt beschermen en beveiligen.
Wat is webserverhacking?
Een webserver is een computerprogramma, of een computer, die de applicatie uitvoert. De belangrijkste functie is het accepteren van HTTP-verzoeken van clients en het leveren van webpagina's, en vervolgens het terugsturen van HTTP-reacties. Het kan ook worden omschreven als een virtueel machineprogramma. Deze manier van leveren bestaat uit HTML-documenten of aanvullende inhoud zoals stylesheets. JavaScript.
Klanten raadplegen doorgaans internet om informatie te verkrijgen en producten en diensten te kopen. Daarom hebben de meeste organisaties websites. De meeste websites slaan waardevolle informatie op, zoals creditcardnummers, e-mailadressen en wachtwoorden. Dit maakt ze tot doelwit voor cybercriminelen. Gehackte websites kunnen ook worden gebruikt om religieuze of politieke ideologieën te verspreiden.
In deze handleiding laten we je kennismaken met hacktechnieken voor webservers en hoe je servers tegen dergelijke aanvallen kunt beschermen.
Hoe een webserver te hacken
In dit praktische scenario gaan we kijken naar de anatomie van een webserveraanval. We gaan ervan uit dat we www.techpanda.orgWe gaan er niet daadwerkelijk inbreken, want dat is illegaal. We zullen het domein alleen gebruiken voor educatieve doeleinden.
Stap 1) Wat we nodig hebben
- Een doel www.techpanda.org
- Bing zoekmachine
- Hulpmiddelen voor SQL-injectie
- PHP Shell, we zullen dk shell gebruiken http://sourceforge.net/projects/icfdkshell/
Stap 2) Informatie verzamelen
We zullen het IP-adres van ons doelwit moeten achterhalen en andere websites moeten vinden die hetzelfde IP-adres delen.
We gebruiken een online tool om het IP-adres van het doelwit en andere websites die hetzelfde IP-adres delen te achterhalen.
- Voer de URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ in uw webbrowser
- Voer www.techpanda.org in als doeladres.

- Klik op de knop 'Controleren'.
- U krijgt de volgende resultaten

Op basis van bovenstaande resultaten is de IP-adres Het doel is 69.195.124.112.
We kwamen er ook achter dat er 403 domeinen op dezelfde webserver staan.
Onze volgende stap is het scannen van de andere websites SQL Injectiekwetsbaarheden. Let op: als we een pagina met een SQL-kwetsbaarheid op het doelwit kunnen vinden, zullen we die direct exploiteren zonder andere websites te overwegen.
- Voer de URL www.bing.com in je webbrowser. Dit werkt alleen met Bing, dus gebruik geen andere zoekmachines zoals Google of Yahoo.
- Voer de volgende zoekopdracht in
ip:69.195.124.112 .php?id=
HIER,
- “ip:69.195.124.112” beperkt de zoekopdracht tot alle websites die worden gehost op de webserver met IP-adres 69.195.124.112
- “.php?id=” zoekt naar URL GET-variabelen die als parameters voor SQL-instructies worden gebruikt.
U krijgt de volgende resultaten.
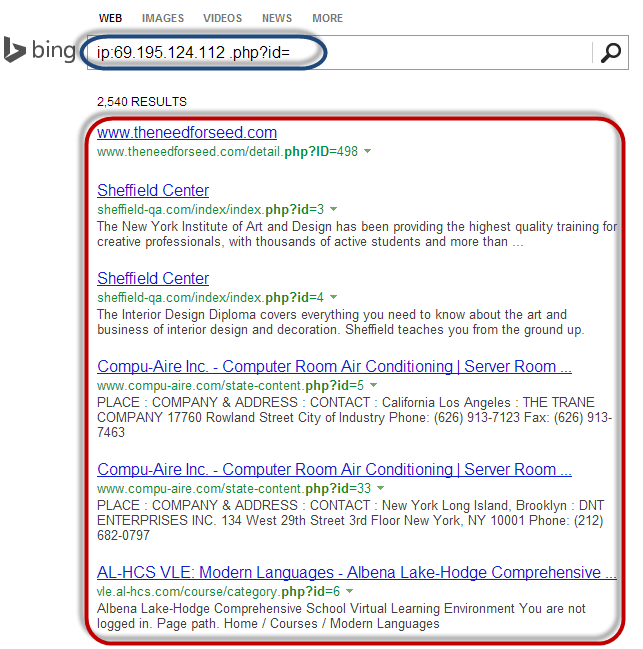
Zoals u uit de bovenstaande resultaten kunt zien, zijn alle websites vermeld die GET-variabelen gebruiken als parameters voor SQL-injectie.
De volgende logische stap zou zijn om de vermelde websites te scannen op SQL Injection kwetsbaarheden. Je kunt dit doen door middel van handmatige SQL-injectie of door gebruik te maken van de tools die in dit artikel over SQL-injectie worden beschreven.
Stap 3) Uploaden van de PHP-shell
We zullen geen van de vermelde websites scannen, aangezien dit illegaal is. Laten we aannemen dat we erin geslaagd zijn om op een van deze websites in te loggen. U moet dan de PHP-shell uploaden die u van de website hebt gedownload. http://sourceforge.net/projects/icfdkshell/
- Open de URL waar je het dk.php-bestand hebt geüpload.
- U krijgt het volgende venster te zien.

- Door op de symbolische link te klikken URL Hiermee krijgt u toegang tot de bestanden in het doeldomein.
Zodra een aanvaller toegang heeft tot de bestanden, kan hij inloggegevens voor de database bemachtigen en acties uitvoeren zoals het beschadigen van websites of het downloaden van gegevens zoals e-mails. Dit is precies waarom de verdedigingsmaatregelen die verderop in dit artikel worden besproken, zo belangrijk zijn.
Kwetsbaarheden in de webserver
Een webserver is een programma dat bestanden (meestal webpagina's) opslaat en deze via het netwerk of internet toegankelijk maakt. Een webserver vereist zowel hardware als software. Aanvallers richten zich meestal op kwetsbaarheden in de software om ongeautoriseerde toegang tot de server te verkrijgen. Laten we eens kijken naar enkele veelvoorkomende kwetsbaarheden waar aanvallers misbruik van maken.
- Standaardinstellingen – Deze instellingen, zoals de standaard gebruikersnaam en wachtwoorden, kunnen gemakkelijk door aanvallers worden geraden. Standaardinstellingen kunnen ook bepaalde taken toestaan, zoals het uitvoeren van commando's op de server, wat misbruikt kan worden.
- Verkeerde configuratie van besturingssystemen en netwerken – bepaalde configuraties, zoals het toestaan van gebruikers om commando's op de server uit te voeren, kunnen gevaarlijk zijn als de gebruiker geen sterk wachtwoord heeft.
- Fouten in het besturingssysteem en de webservers – ontdekte fouten in de software van het besturingssysteem of de webserver kunnen ook worden misbruikt om ongeautoriseerde toegang tot het systeem te verkrijgen.
Naast de bovengenoemde kwetsbaarheden in de webserver kunnen ook de volgende zaken leiden tot ongeautoriseerde toegang.
- Gebrek aan beveiligingsbeleid en -procedures – het ontbreken van een beveiligingsbeleid en -procedures, zoals het bijwerken van antivirussoftware en het patchen van het besturingssysteem en de webserversoftware, kan beveiligingslekken creëren die aanvallers in de hand werken.
Soorten webservers
Hieronder volgt een lijst met veelgebruikte webservers.
- Apache – Dit is de meest gebruikte webserver op internet. Het is platformonafhankelijk, maar wordt meestal op Linux geïnstalleerd. De meeste PHP-websites worden gehost op Apache. apache servers.
- Internet Information Services (IIS) – Het wordt ontwikkeld door Microsoft. Het draait door Windows en is de tweede meest gebruikte webserver op internet. De meeste asp- en aspx-websites worden gehost op IIS-servers.
- Apache Tomcat – Meest Java serverpagina's (JSP) websites worden gehost op dit type webserver.
- Andere webservers – Deze omvatten de webserver van Novell en IBM's Lotus Domino-servers.
Soorten aanvallen op webservers
Aanvallers gebruiken verschillende technieken tegen webservers, waaronder de volgende:
- Directory traversal-aanvallen – Bij dit type aanval worden kwetsbaarheden in de webserver misbruikt om ongeautoriseerde toegang te krijgen tot bestanden en mappen die niet openbaar toegankelijk zijn. Zodra de aanvaller toegang heeft, kan hij gevoelige informatie downloaden, commando's uitvoeren op de server of kwaadaardige software installeren.
- Denial-of-Service-aanvallen – Bij dit type aanval kan de webserver crashen of ontoegankelijk worden voor legitieme gebruikers.
- DNS-kaping – Bij dit type aanval worden de DNS-instellingen gewijzigd, zodat ze verwijzen naar de webserver van de aanvaller. Al het verkeer dat eigenlijk naar de webserver van de aanvaller had moeten gaan, wordt omgeleid naar de verkeerde server.
- Sniffing – Ongecodeerde gegevens die via het netwerk worden verzonden, kunnen worden onderschept en gebruikt om ongeautoriseerde toegang tot de webserver te verkrijgen.
- Phishing – Bij dit type aanval doet de aanvaller zich voor als een website en leidt verkeer naar de nepwebsite. Nietsvermoedende gebruikers kunnen zo worden verleid om gevoelige gegevens zoals inloggegevens, creditcardnummers, enzovoort, te verstrekken.
- Pharming – Bij dit type aanval compromitteert de aanvaller de DNS-servers (Domain Name System) of de computer van de gebruiker, waardoor het verkeer wordt omgeleid naar een kwaadwillende website.
- Website-defacement – Bij dit type aanval vervangt de aanvaller de website van de organisatie door een andere pagina met de naam en afbeeldingen van de hacker, en mogelijk ook achtergrondmuziek en berichten.
Effecten van succesvolle aanvallen
- De reputatie van een organisatie kan worden geschaad als een aanvaller de website-inhoud bewerkt en schadelijke informatie of links naar een ongepaste website toevoegt.
- De webserver kan worden gebruikt om kwaadaardige software te installeren op gebruikers die de gecompromitteerde website bezoeken. De kwaadaardige software die op de computer van de bezoeker wordt gedownload, kan bijvoorbeeld een virus, Trojaans paard, of botnetsoftware, enz.
- Gecompromitteerde gebruikersgegevens kunnen worden gebruikt voor frauduleuze activiteiten, wat kan leiden tot zakelijk verlies of rechtszaken van de gebruikers die hun gegevens aan de organisatie hebben toevertrouwd.
Beste webserveraanvaltools
Enkele veelgebruikte tools voor aanvallen op webservers zijn de volgende:
- Metasploit – dit is een open source tool voor ontwikkelaars.pingHet kan worden gebruikt voor het testen en gebruiken van exploitcode. Het kan worden ingezet om kwetsbaarheden in webservers te ontdekken en exploits te schrijven die kunnen worden gebruikt om de server te compromitteren.
- MPack – dit is een tool voor webexploitatie. Het is geschreven in PHP en wordt ondersteund door MySQL als database-engine. Zodra een webserver is gecompromitteerd met behulp van MPack, wordt al het verkeer ernaar omgeleid naar kwaadaardige downloadwebsites.
- Zeus – deze tool kan worden gebruikt om een gecompromitteerde computer om te zetten in een bot of zombie. Een bot is een gecompromitteerde computer die wordt gebruikt om internetaanvallen uit te voeren. Een botnet is een verzameling gecompromitteerde computers. Het botnet kan vervolgens worden gebruikt voor een denial-of-service-aanval of voor het versturen van spammails.
- NeoSplitsen – deze tool kan worden gebruikt om programma's te installeren, te verwijderen, te dupliceren, enzovoort.
Controleer dit: 10 Beste GRATIS DDoS Attack Hulpmiddel online
Hoe aanvallen op de webserver te voorkomen
Een organisatie kan het volgende beleid hanteren om zichzelf te beschermen tegen webserveraanvallen.
- Patchbeheer – dit houdt in dat patches worden geïnstalleerd om de server te beveiligen. Een patch is een update die een bug in de software verhelpt. De patches kunnen worden toegepast op de server. besturingssysteem en het webserversysteem.
- Veilige installatie en configuratie van het besturingssysteem.
- Veilige installatie en configuratie van de webserversoftware.
- Kwetsbaarheidsscansysteem – dit omvat tools zoals SnortNmap en Scanner Access Now Easy (SANE).
- Firewalls kunnen worden gebruikt om eenvoudige aanvallen te stoppen. DoS-aanvallen door al het verkeer te blokkeren dat afkomstig is van de geïdentificeerde bron-IP-adressen van de aanvaller.
- Antivirussoftware kan worden gebruikt om schadelijke software van de server te verwijderen.
- Beheer op afstand uitschakelen.
- Standaardaccounts en ongebruikte accounts uit het systeem verwijderen.
- De standaardpoorten en -instellingen (zoals FTP op poort 21) moeten worden gewijzigd naar aangepaste poorten en instellingen (bijvoorbeeld FTP-poort 5069).
