
Wat is social engineering? Definitie en soorten
 Redactie
⚡ Slimme samenvatting
Social engineering is de kunst om mensen te manipuleren zodat ze vertrouwelijke informatie prijsgeven of toegang verlenen. Deze pagina legt uit hoe dergelijke aanvallen worden uitgevoerd, welke technieken aanvallers het liefst gebruiken en welke tegenmaatregelen er zijn om ze te stoppen.
Wat is social engineering?
Social engineering is de kunst om gebruikers van een computersysteem te manipuleren zodat ze vertrouwelijke informatie prijsgeven die gebruikt kan worden om ongeautoriseerde toegang tot dat systeem te verkrijgen. De term omvat ook het uitbuiten van menselijke goedheid, hebzucht en nieuwsgierigheid om verboden gebouwen binnen te komen of gebruikers over te halen om backdoor-software te installeren.
Het is van essentieel belang om te weten welke trucs aanvallers gebruiken om mensen hun inloggegevens te ontfutselen, om computersystemen te beschermen. Omdat het doelwit een persoon is en geen server, kan geen enkele firewall op zichzelf de kloof dichten.
In dit artikel leer je meer over veelvoorkomende social engineering-technieken en de beveiligingsmaatregelen die daartegen in actie komen.
Hoe werkt sociale engineering?
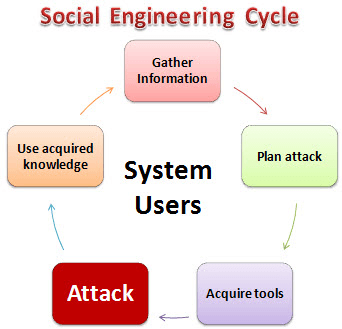
Een social engineering-aanval volgt een herhaalbare cyclus. Het onderstaande diagram toont de vijf fasen die een aanvaller doorloopt.
HIER,
- Informatie verzamelenIn deze eerste fase verzamelt de aanvaller zoveel mogelijk informatie over het beoogde slachtoffer. Deze informatie is afkomstig van bedrijfswebsites, openbare documenten, sociale media en informele gesprekken met gebruikers.
- Plan een aanvalDe aanvaller beschrijft hoe de aanval zal verlopen en wie er als eerste benaderd zal worden.
- Gereedschap aanschaffenDit omvat onder meer de computerprogramma's en rekwisieten die gebruikt werden bij het uitvoeren van de aanval.
- AanvalDe aanvaller maakt gebruik van de zwakke punten in het doelsysteem, meestal door iemand aan te zetten tot actie.
- Gebruik verworven kennisDetails die gaandeweg worden verzameld, zoals namen van huisdieren of geboortedata van oprichters, dienen later als input voor aanvallen zoals het raden van wachtwoorden.
Soorten social engineering-aanvallen
Technieken voor sociale manipulatie nemen vele vormen aan.De zes onderstaande voorbeelden zijn verantwoordelijk voor de meeste gemelde incidenten.
Vertrouwdheidsexploit
Gebruikers zijn minder wantrouwig tegenover mensen die ze al kennen, dus een aanvaller kan er de tijd voor nemen om eerst een vertrouwd gezicht te worden – tijdens maaltijden, pauzes of sociale evenementen. Waar een gebouw een toegangscode of -pas vereist, is de kans veel groter dat een bekend gezicht de deur voor je openhoudt. Diezelfde vertrouwdheid moedigt mensen aan om terloops vragen te beantwoorden, zoals waar ze hun partner hebben ontmoet of de naam van een leraar op school. Dat zijn de antwoorden waar wachtwoordherstelprogramma's om vragen, zodat ze toegang kunnen krijgen tot het systeem. e-mailaccounts.
Intimiderende omstandigheden
Mensen mijden iedereen die boos of confronterend overkomt. Bij deze techniek ensceneert de aanvaller een verhitte telefoonruzie of een conflict met een handlanger, waarna hij of zij een gebruiker om informatie vraagt. Veel gebruikers antwoorden simpelweg om de confrontatie te beëindigen. Dezelfde tactiek ontmoedigt personeel om een grondige controle uit te voeren bij een beveiligingspunt.
Phishing
Bij phishing worden trucs en misleiding gebruikt om privégegevens te bemachtigen. De aanvaller doet zich voor als een legitieme dienst, zoals een webmail- of internetbankiersite, en vraagt de gebruiker om een accountnaam en wachtwoord te bevestigen. Met dezelfde techniek worden kaartnummers, eenmalige toegangscodes en andere persoonlijke gegevens verzameld.
Bumperkleven
Tailgating betekent dat je een geautoriseerde gebruiker volgt door de deur van een afgesloten gebied. Uit beleefdheid houdt de gebruiker de deur open en loopt de social engineer naar binnen zonder een badge te laten zien.
Het benutten van menselijke nieuwsgierigheid
Hier laat de social engineer een met malware geïnfecteerde USB-stick achter op een plek waar gebruikers hem kunnen vinden. Meestal sluit de gebruiker de stick aan, waarna deze automatisch opstart of de gebruiker verleidt een bestand te openen met een aantrekkelijke naam zoals 'Salaris werknemer'. Review.docx.
Het uitbuiten van menselijke hebzucht
De social engineer lokt de gebruiker met de belofte van gemakkelijk online geld verdienen, en vraagt hem vervolgens een formulier in te vullen en zijn identiteit te bevestigen met creditcardgegevens.
Hoe kunnen we social engineering-aanvallen voorkomen?
Preventie begint met persoonlijke gewoonten. De volgende praktijken beschermen tegen alle soorten social engineering-aanvallen:
- Sluit geen onbekende USB-stick aan op uw computer.
- Klik niet op links in onverwachte e-mails; typ het adres in of gebruik een opgeslagen bladwijzer.
- Gebruik lange, unieke wachtwoorden die zijn opgeslagen in een wachtwoordmanager.
- Schakel multifactorauthenticatie in en geef de voorkeur aan een app of hardwarematige sleutel boven sms.
- Wees voorzichtig met online vriendschappen die snel omslaan in geld of machtsmisbruik.
- Zorg ervoor dat het besturingssysteem en alle applicaties up-to-date zijn.
- Beveilig uw apparaten met schijfversleuteling en een schermvergrendeling.
- Installeer betrouwbare antivirus- of endpointbeveiligingssoftware.
- Maak regelmatig een back-up van uw gegevens en test het herstel.
- Versnipper gevoelige documenten in plaats van ze weg te gooien.
- Gebruik een VPN op onveilige netwerken.
- Vergrendel je laptop zodra je even weggaat.
- Verifieer ongebruikelijke verzoeken via een tweede, bekend kanaal voordat u actie onderneemt.
Maatregelen tegen sociale manipulatie
Individuele gewoonten zijn slechts de helft van het antwoord. Omdat elke techniek inspeelt op een voorspelbare menselijke vooringenomenheid, kan een organisatie voor elke techniek een tegenmaatregel bedenken.
| Techniek | Organisatorische tegenmaatregel |
|---|---|
| Maak gebruik van de bekendheid met de situatie | Leer gebruikers dat ze vertrouwdheid niet mogen gebruiken als vervanging voor een veiligheidscontrole. Zelfs een bekende collega kan aantonen dat hij of zij bevoegd is om toegang te krijgen tot beperkte gebieden en informatie. |
| Intimiderende omstandigheden | Train gebruikers om druktactieken te herkennen die gericht zijn op het verkrijgen van gevoelige informatie, om beleefd te weigeren en vervolgens de situatie te melden. |
| Phishing | Betrouwbare websites gebruiken beveiligde verbindingen om gegevens versleutelen en hun identiteit bewijzen. Controleer de adresbalk en beantwoord nooit een e-mail waarin om persoonlijke informatie wordt gevraagd. |
| Bumperkleven | Train gebruikers om nooit iemand anders binnen te laten met hun toegangsbewijs. Iedereen meldt zich apart aan en de receptie spreekt bezoekers zonder badge aan. |
| Menselijke nieuwsgierigheid | Geef gevonden USB-sticks aan systeembeheerders, die ze scannen op een aparte computer in plaats van op een werkstation in de productieomgeving. |
| Menselijke hebzucht | Train je medewerkers om oplichtingstrucs die snel rijk willen worden te herkennen en geef ze één eenvoudig kanaal om deze te melden. |
Het toepassen van patches ondersteunt deze training, omdat een aanvaller die er niet in slaagt een gebruiker tot medewerking te bewegen, terugvalt op software die niet is gepatcht.

