
Wat is DigiForensisch onderzoek? Geschiedenis en proces
 Redactie
⚡ Slimme samenvatting
DigiForensisch onderzoek is de wetenschap van het bewaren, identificeren en extraheren van bewijsmateriaal.tracHet vastleggen en documenteren van elektronisch bewijsmateriaal, zodat het standhoudt in een rechtszaal, ongeacht of het afkomstig is van een computer, mobiel apparaat, server, netwerk of cloudopslag.
Wat is Digiforensisch onderzoek?
Digiforensisch onderzoek is het proces van conservering, identificatie, extracHet forensisch onderzoek omvat het vastleggen en documenteren van computerbewijs dat in een rechtszaal kan worden gebruikt. Het is de wetenschap van het vinden van bewijs in digitale media zoals een computer, mobiele telefoon, server of netwerk, en het biedt het forensisch team bewezen technieken en hulpmiddelen voor het oplossen van complexe digitale zaken.
DigiTal Forensics helpt het forensisch team bij het analyseren, inspecteren, identificeren en bewaren van digitaal bewijsmateriaal dat zich bevindt op allerlei elektronische apparaten, van een harde schijf van een laptop tot een cloudmailbox.
Geschiedenis van Digiforensisch onderzoek
Hieronder vindt u de belangrijkste mijlpalen in de geschiedenis van de digitale forensische wetenschap:
- Hans Gross (1847–1915): Eerste toepassing van wetenschappelijk onderzoek als leidraad bij strafrechtelijk onderzoek.
- Francis Galton (1822–1911): Voerde het eerste gedocumenteerde wetenschappelijke onderzoek naar vingerafdrukken uit.
- FBI (1932): Richt een laboratorium op om forensische diensten aan te bieden aan agenten in het veld en andere wetshandhavingsinstanties in de Verenigde Staten.
- 1978: De eerste vorm van computercriminaliteit werd erkend in de Florida Computer Crimes Act.
- 1992: De term computerforensica deed zijn intrede in de academische literatuur.
- 1995: De Internationale Organisatie voor Computerbewijs (IOCE) werd opgericht.
- 2000: Het eerste regionale computerforensisch laboratorium van de FBI werd opgericht.
- 2002: De wetenschappelijke werkgroep over Digital Evidence (SWGDE) gepubliceerd Beste werkwijzen voor computerforensisch onderzoek.
- 2010: Simson Garfinkel heeft de structurele problemen uiteengezet waarmee digitale onderzoeken te maken hebben.
- 2012: ISO/IEC 27037 werd gepubliceerd en werd daarmee de eerste wereldwijd geaccepteerde standaard voor de identificatie, verzameling, verwerving en bewaring van digitaal bewijsmateriaal.
- 2015: ISO/IEC 27043 werd gepubliceerd, waarin gemeenschappelijke principes en processen voor incidentonderzoek worden gedefinieerd en die dient als overkoepelende standaard voor de bredere ISO-familie van forensische normen.
- 2019: Meta (Facebook AI) lanceerde de Deepfake Detection Challenge (DFDC), en datasets zoals FaceForensics++ verschenen, waardoor deepfakes een belangrijk forensisch probleem werden.
- 2021: De ransomware-aanval op Colonial Pipeline zorgde voor snelle vooruitgang in forensisch onderzoek naar cryptovaluta en blockchain. tracillegale betalingen.
- 2024: De EU-wetgeving inzake kunstmatige intelligentie (AI) werd aangenomen als de eerste alomvattende AI-wet, waardoor de nadruk kwam te liggen op de authenticatie van door AI gegenereerde media, nu het aantal gevallen van fraude met deepfakes sterk toenam.
- 2025: De eerste speciale Deepfake Forensics Workshop (DFF-2025) werd gehouden, omdat door AI gegenereerde content, IoT-apparaten en bewijsmateriaal uit de cloud steeds belangrijker werden bij onderzoeken.
- 2026: Het vakgebied legde steeds meer nadruk op de validatie van op AI gebaseerde forensische instrumenten, waaronder foutpercentages en reproduceerbaarheid, om te voldoen aan de eisen voor toelaatbaarheid in de rechtbank.
Doelstellingen van computerforensisch onderzoek
Elk onderzoek streeft dezelfde doelen na. Dit zijn de essentiële doelstellingen van computerforensisch onderzoek:
- Computermateriaal terugvinden, analyseren en bewaren, zodat het opsporingsteam het als bewijsmateriaal in de rechtbank kan presenteren.
- Stel het motief achter de misdaad en de identiteit van de dader vast.
- Ontwerp procedures op een vermoedelijke plaats delict die voorkomen dat digitaal bewijsmateriaal wordt beschadigd.
- Gegevens verwerven en dupliceren, verwijderde bestanden en partities van digitale media herstellen en deze vervolgens valideren.
- Verzamel snel bewijsmateriaal en schat de mogelijke impact van de kwaadwillige activiteit op het slachtoffer in.
- Stel een forensisch rapport op over het onderzoek en bewaar het bewijsmateriaal door de bewijsketen te volgen.
Proces van Digiforensisch onderzoek
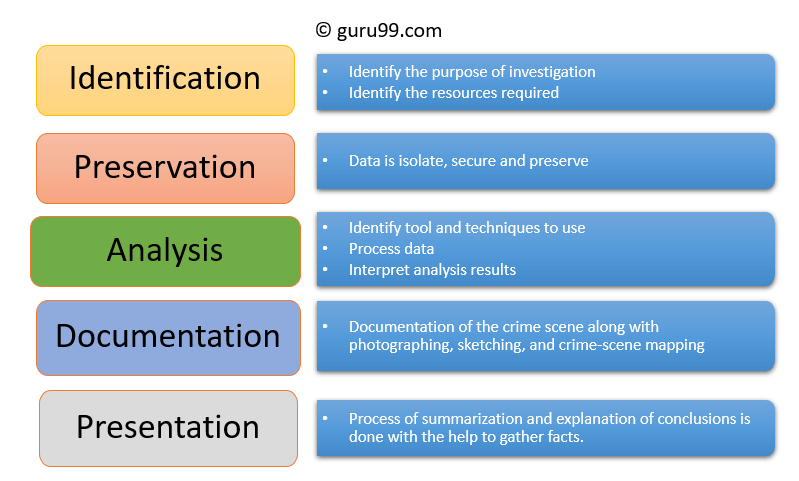
DigiTal-forensisch onderzoek omvat vijf stappen, vastgelegd in richtlijnen zoals: NIST SP 800-86 en ISO/IEC 27037:
- Identificatie
- Behoud
- Analyse
- Documentatie
- Presentatie
Het onderstaande diagram laat zien hoe de vijf fasen elkaar opvolgen, van de eerste waarneming van een apparaat tot het uiteindelijke rapport voor de rechtbank.
Identificatie
Dit is de eerste stap in het forensisch onderzoek. Identificatie omvat het vaststellen van het beschikbare bewijsmateriaal, waar het is opgeslagen en in welk formaat.
Elektronische opslagmedia kunnen bestaan uit pc's, mobiele telefoons, tablets, externe harde schijven en verwisselbare geheugenkaarten.
Behoud
In deze fase worden de gegevens geïsoleerd, beveiligd en bewaard. Dit houdt onder meer in dat wordt voorkomen dat anderen het apparaat gebruiken, zodat het digitale bewijsmateriaal niet kan worden gemanipuleerd.
Analyse
In deze stap reconstrueren onderzoekers fragmenten van gegevens en trekken conclusies op basis van het gevonden bewijsmateriaal. Het kan meerdere onderzoeksrondes vergen om een specifieke theorie over het misdrijf te onderbouwen.
Documentatie
Er moet een verslag worden gemaakt van alle zichtbare gegevens. Dit helpt bij het reconstrueren en beoordelen van de plaats delict en omvat een gedegen documentatie van de plaats delict, inclusief foto's, schetsen en een plattegrond van de plaats delict.ping.
Presentatie
In deze laatste stap worden de conclusies samengevat en toegelicht. Het rapport moet in begrijpelijke taal geschreven worden, met behulp van abstracte taal.tracTed-terminologie, en elke abstracDe term 'TED' moet verwijzen naar het specifieke ondersteunende detail.
Types van Digiforensisch onderzoek
DigiForensisch onderzoek is geen op zichzelf staande discipline. Het is onderverdeeld in specialistische takken, elk gericht op een andere bron van bewijsmateriaal:
| Tak | Wat het onderzoekt |
|---|---|
| Schijf forensisch onderzoek | ExtracZoekt naar gegevens op opslagmedia door te zoeken in actieve, gewijzigde of verwijderde bestanden. |
| Forensisch netwerk | Bewaakt en analyseert netwerkverkeer om informatie en juridisch bewijsmateriaal te verzamelen. |
| Draadloze forensische analyse | Een afdeling binnen netwerkforensisch onderzoek die draadloos verkeer verzamelt en analyseert. |
| Databaseforensisch onderzoek | Onderzoekt databases en de bijbehorende metadata op tekenen van veranderingen of toegang. |
| Malwareforensisch onderzoek | Identificeert kwaadaardige code en bestudeert de schadelijke inhoud ervan, waaronder virussen en wormen. |
| E-mailforensisch onderzoek | Herstelt en analyseert e-mails, inclusief verwijderde e-mails, agenda's en contactpersonen. |
| Geheugen forensisch onderzoek | Verzamelt ruwe data uit het systeemgeheugen, zoals registers, cache en RAM, en verwerkt deze vervolgens. |
| Forensisch onderzoek van mobiele telefoons | Haalt telefoon- en simkaartcontacten, oproepgeschiedenis, sms- en mms-berichten, audio- en video-opnamen op. |
| Cloudforensisch onderzoek | Hiermee wordt bewijsmateriaal verzameld dat door een dienstverlener wordt bewaard in plaats van op een apparaat dat men in handen heeft. |
Uitdagingen waarmee Digiforensisch onderzoek
Hieronder volgen de belangrijkste uitdagingen waar digitale forensische teams mee te maken krijgen:
- Aantal apparaten: De groei van personal computers en de bijna universele toegang tot internet zorgen ervoor dat het aantal apparaten in alle gevallen exponentieel toeneemt.
- Beschikbaarheid van aanvalstools: Kant-en-klaar hacktools Laat ongeschoolde daders schade aanrichten die moeilijk aan de dader toe te schrijven is.
- Gebrek aan fysiek bewijs: Het vervolgen van een zaak wordt lastig wanneer de hele zaak afhangt van de digitale gegevens.
- Opslagschaal: Op harde schijven van terabyte-formaat is het vinden van de weinige relevante bestanden een tijdrovende klus.
- Voortdurende technologische veranderingen: Elk nieuw apparaat, bestandssysteem of versleutelingsschema vereist een upgrade van de tools en procedures.
Voorbeeldgebruik van Digiforensisch onderzoek
Commerciële organisaties, en niet alleen de politie, maken tegenwoordig gebruik van digitale forensische analyse in zaken als:
- Diefstal van intellectueel eigendom
- Bedrijfsspionage
- Arbeidsgeschillen
- Fraudeonderzoeken
- Ongepast gebruik van internet en e-mail op het werk
- Zaken met betrekking tot vervalsing
- Onderzoek naar faillissementen
- Problemen met naleving van regelgeving
Voordelen Digiforensisch onderzoek
Hieronder volgen de belangrijkste voordelen van digitale forensische analyse:
- Bevestigt de integriteit van een computersysteem na een incident.
- Levert bewijsmateriaal op voor de rechtbank dat kan leiden tot de bestraffing van de dader.
- Helpt bedrijven belangrijke informatie vast te leggen wanneer hun systemen of netwerken gehackt worden.
- Tracks cybercriminelen Efficiënt grensoverschrijdend opereren, waardoor de organisatie haar geld en tijd beschermt.
Nadelen van Digiforensisch onderzoek
Hieronder volgen de belangrijkste nadelen van digitale forensische analyse:
- DigiBewijsmateriaal wordt in de rechtbank alleen geaccepteerd als bewezen kan worden dat er geen sprake is geweest van manipulatie.
- Het produceren en opslaan van elektronische documenten is een uiterst kostbare aangelegenheid.
- Juristen moeten uitgebreide computerkennis hebben om een zaak te kunnen bepleiten.
- Onderzoekers moeten authentiek en overtuigend bewijsmateriaal leveren.
- Als het gebruikte instrument niet aan de vastgestelde normen voldoet, kan een rechtbank het bewijsmateriaal ongeldig verklaren.
- Gebrek aan technische kennis bij de onderzoeksbeambte leidt mogelijk niet tot het gewenste resultaat.
