
9 BESTE Statische Code Analysetools (2026)
 Lucas Bennett

Statische codeanalysetools kunnen broncodes of gecompileerde codeversies analyseren om semantische en beveiligingsfoutenZe kunnen de problematische code markeren op basis van de bestandsnaam, locatie en het regelnummer van het betreffende codefragment. Ze kunnen ook bespaart u tijd en moeite Omdat het lastig is om kwetsbaarheden later in de ontwikkelingsfase te detecteren. Er zijn veel tools voor statische codeanalyse op de markt, dus u moet rekening houden met verschillende factoren voordat u er een kiest.
Nadat ik meer dan 100 uur het testen van 30+ statische codeanalysetoolsIk heb een betrouwbare en goed onderzochte gids samengesteld met de beste beschikbare oplossingen. Deze zorgvuldig geselecteerde tools zijn beoordeeld op functies, voor- en nadelen, prijzen en veiligheid in echte ontwikkelomgevingenIk heb ooit tijdens een audit met een hoog risico op een gratis tool vertrouwd, en de foutpositieve resultaten zorgden voor tijdverspilling. Dit kan anderen helpen bij het kiezen van geverifieerde, effectieve tools met actuele aanbevelingen. Lees meer ...
Beste statische Code Analyse tool
| Naam | Meest geschikt voor | Primaire focus | Ondersteunde talen | Free Trial | Link |
|---|---|---|---|---|---|
 Collaborator |
Gereguleerde domeinen waarvoor een audit trail nodig is | Peer review en procesnaleving | C, C++, C#, Java, Python, SQL, HTML, XML | Ja, 30 dagen | Meer informatie |
 parasoft |
Bedrijfscompliance en veiligheidskritieke systemen | Diepe statische analyse met AI/ML-verbetering | C, C++, Java, C#, VB.NET | Ja, 14 dagen | Meer informatie |
 SonarQube |
Teams bouwen kwaliteitscultuur open source | Continue codekwaliteit/beveiliging | 29+ talen inclusief Java, C‑familie, JS, PythonCOBOL | Ja, 14 dagen | Meer informatie |
 Veracode |
Veiligheidsgerichte teams met compliancebehoeften | Applicatiebeveiliging (SAST, DAST, SCA) | Java, C/C++, C#, JS/TS, Python, PHP, Go, Kotlin, Soliditeit, SQL | Gratis basisplan | Meer informatie |
 Coverity Scan |
Open-sourceprojecten die op zoek zijn naar diepgang | Detectie van diepe defecten en bugs | Java, C/C++, C#, JS, Ruby, Python (open source projecten) | Gratis basisplan | Meer informatie |
1) Collaborator
Collaborator brengt een boeiende, teamgerichte aanpak voor codereviews, waardoor het een van de beste codescantools op de markt is. Ik heb de tool geëvalueerd en was blij met de moeiteloze ondersteuning die het biedt bij het reviewen van alles wat je nodig hebt: broncode, documenten, vereisten en meer. ondersteuning voor veel SCM's, gecombineerd met aangepaste checklists, helpt u te voorkomen dat u belangrijke details mist. Ik raad aan Collaborator als u op zoek bent naar een betere keuze die gericht is op het verbeteren van de kwaliteit en consistentie van uw peer reviews.
Kenmerken:
- Aangepaste velden: Aangepaste velden in Collaborator Hiermee kunt u defectrapporten verrijken met specifieke metadata zoals besturingssysteem, releasenummer of teamtoewijzing. Dit is essentieel tijdens statische codeanalyse, vooral wanneer u tracProblemen in verschillende builds. Ik heb ooit velden aangepast voor een fintech-project om defecten per implementatiefase te isoleren. Ik raad aan om veldopties vroegtijdig te standaardiseren, zodat filteren en rapporteren in je QA-pipeline veel efficiënter verloopt.
- Controle lijsten: Met checklists, Collaborator zorgt voor consistente en volledige beoordelingen door te eisen dat specifieke criteria worden nageleefd vóór goedkeuring. Dit vermindert menselijke fouten en verbetert de naleving van interne coderingsnormenIk heb een checklist geconfigureerd voor OWASP-beveiligingscontroles en zag een betere detectie van injectiefouten. Met de tool kun je checklistitems koppelen aan de ernst van defecten, waardoor teams kritieke problemen duidelijker kunnen prioriteren.
- Regels voor deelnemers: Deelnemersregels automatiseren het toewijzingsproces van reviewers met behulp van bestandspaden, tags of projectmodules. Dit zorgt ervoor dat de juiste persoon de juiste code ziet, waardoor vertragingen bij handmatige review worden verminderd. Ik gebruikte deze functie toen ik leiding gaf aan een verspreid team, en de reactietijd van reviews verbeterde aanzienlijk. Eén ding dat me opviel tijdens het gebruik van deze functie, was hoe het toevoegen van reservereviewers de vertragingen in projecten minimaliseerde wanneer primaire reviewers niet beschikbaar waren.
- Chats met threads: Met threaded chats zijn realtime en asynchrone discussies mogelijk die direct aan coderegels zijn gekoppeld, waardoor technische gesprekken gemakkelijker te volgen zijn. Dit was vooral handig in mijn werk met een team dat verspreid was over verschillende tijdzones, waar fysieke vergaderingen niet praktisch waren. Problemen werden duidelijk opgelost en beslissingen werden sneller genomen. traceable later. Je zult merken hoe de inline commentaarhistorie waardevolle context biedt voor toekomstige audits en overdrachten van code-eigendom.
- E‑handtekeningen: Collaborator Biedt e‑handtekeningen voor formele goedkeuring van statische analyseresultaten, waardoor het ideaal is voor gereguleerde sectoren. Bij het werken aan een compliance-intensieve zorgapplicatie hielp dit ons team om te voldoen aan de ISO- en HIPAA-auditvereisten zonder aparte documentatie. Ik raad aan om controlepunten voor handtekeningen te integreren in uw CI/CD-workflow om ervoor te zorgen dat goedkeuringen vóór de implementatie plaatsvinden, niet erna.
- Diff-Viewer met syntaxiskleuring: De Diff-Viewer ondersteunt meer dan 30 programmeertalen en biedt flexibele visuele vergelijkingen in zowel naast elkaar als in een uniforme weergave. Syntaxisaccentuering helpt om subtiele wijzigingen snel te detecteren Zoals verkeerd geplaatste voorwaarden of variabele mismatches. Ik heb hier tijdens het reviewen van C#-codebases veel op vertrouwd. Er is ook een optie waarmee je de gevoeligheid voor witruimte kunt in- of uitschakelen, wat handig is bij het reviewen van gerefactoriseerde code die functioneel niet is gewijzigd.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Abonnementen beginnen bij $ 805 per jaar.
- Gratis proefversie: Gratis proefperiode van 30-dag
2) parasoft
parasoft levert een van de meest geavanceerde en vertrouwde statische analyseoplossingen voor moderne softwareontwikkeling, die C, C++, Java, C# en VB.NETIk heb de suite van Parasoft in verschillende omgevingen getest en was verbaasd over hoe moeiteloos deze integreert in bestaande toolchains, CI/CD-pipelines en IDE's. In tegenstelling tot veel tools die zich puur richten op codestijl, gebruiken de analyzers van Parasoft diepe semantische, controlestroom- en gegevensstroomanalyse om defecten te detecteren die kunnen leiden tot crashes, datacorruptie of kwetsbaarheden in de productie.
Kenmerken:
- Diepe statische analyse: De analysediepte van Parasoft overtreft die van andere aanbieders door middel van semantische, controle- en datastroomanalyses om complexe softwarefouten te ontdekken die verder gaan dan syntaxiscontroles. Deze aanpak identificeert geheugenlekken, null pointer dereferences, gelijktijdigheidsproblemen, niet-geïnitialiseerde variabelen en onveilig API-gebruik. Ik vond dit vooral waardevol bij het werken aan veiligheidskritische systemen waar vroege defectdetectie vermindert aanzienlijk het opnieuw bewerken en productierisico's.
- AI- en ML-verbeterde analyse: Parasoft maakt gebruik van kunstmatige intelligentie en machine learning om problemen te prioriteren op basis van ernst en historische patronen, risicovolle gebieden te identificeren die handmatige controle vereisen, en codeoplossingen voor overtredingen voor te stellen. De AI-agenten hebben toegang tot Parasoft MCP-servers voor aanvullende begeleiding en aanbevelingen voor herstel. versnelt sanering en verbetert tegelijkertijd de productiviteit van ontwikkelaars en het verminderen van menselijke fouten is mijn ervaring.
- Beveiliging en kwetsbaarheidsdetectie (SAST): Elke Parasoft-analysator integreert statische applicatiebeveiligingstests om kwetsbaarheden te identificeren die zijn gedefinieerd door de OWASP Top 10, CWE Top 25, CERT-coderingsstandaarden en PCI DSS. Dit gebeurt door middel van taint-analyse en dataflow. tracDe tools identificeren waar gebruikersinvoer kan leiden tot exploiteerbare beveiligingslekken. Ik heb teams gezien risico's efficiënter prioriteren en verhelpen met behulp van deze uitgebreide beveiligingsscanaanpak.
- Naleving van industrienormen: Parasoft automatiseert de handhaving van coderingsnormen, waaronder MISRA C/C++, AUTOSAR C++, CERT-normen in alle talen en naleving van ISO 26262, IEC 61508, EN 50128/50129, IEC 62304 en DO-178C. De TÜV SÜD-certificering helpt teams de inspanning voor gereedschapskwalificatie te verminderen en auditklare nalevingsdocumentatie met vertrouwen voor gereguleerde industrieën.
- CI/CD en DevSecOps-integratie: De tools integreren naadloos in moderne CI/CD-pipelines, waaronder Jenkins, GitHub Actions, GitLab CI/CD, Azure DevOps, en BambooOndersteuning voor het scannen van pull-aanvragen en het blokkeren van samenvoegingen bij nieuwe schendingen zorgt ervoor dat alleen conforme, veilige code door de pijplijn gaat. Dit behoudt de ontwikkelingssnelheid zonder de veiligheid in gevaar te brengen of betrouwbaarheid in mijn testen.
- Gecentraliseerde rapportage en nalevingsbeheer: Alle analyseresultaten worden ingevoerd in Parasoft DTP (Development Testing Platform), dat uniforme dashboards biedt voor inzicht in meerdere talen, configureerbare kwaliteitscontroles, trendanalyses en meer. tracVoldoen aan eisen en normen. De AI-gestuurde analyses helpen bij het voorspellen van risicogebieden en het aanbevelen van herstelstrategieën, waardoor teams een één bron van waarheid voor softwarekwaliteitsmetingen.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Neem contact op met de verkoopafdeling voor een offerte
- Gratis proefversie: Gratis proefperiode van 14-dag
3) SonarQube
SonarQube biedt een intuïtieve oplossing voor ontwikkelaars die de beste codekwaliteit nastreven. Ik heb getest SonarQube en ik waardeer vooral hoe het integreert naadloos in bestaande workflows, waarmee u kwetsbaarheden en codefouten kunt opsporen voordat ze echte problemen worden. De mogelijkheid om automatisch te schalen op basis van de vraag maakt het perfect voor projecten van elke omvang, en met de uitgebreide ondersteuning voor talen is het een uitstekende keuze voor diverse teams. Ik vond de handige meldingen en bruikbare rapporten Het verbeteren van de beveiliging en prestaties wordt eenvoudiger. Mijn advies is om te overwegen SonarQube als u op zoek bent naar een effectieve, betrouwbare manier om hoge coderingsnormen te handhaven.
Kenmerken:
- Taaldekking: SonarQube biedt statische codeanalyse voor meer dan 30 programmeertalen, waaronder Java, C#, Pythonen JavaScript. De analysediepte varieert afhankelijk van de editie, maar kerntalen krijgen volledige regelsets, zelfs in de Community-versie. Ik heb het uitgebreid gebruikt met C++ en Python over meerdere projecten. Tijdens het testen van deze functie merkte ik dat het inschakelen van taalspecifieke plug-ins de regeldekking voor scannen op ondernemingsniveau aanzienlijk verbeterde.
- Kwaliteitspoorten: Quality Gates handhaven ontwikkelingsnormen door automatisch codewijzigingen te blokkeren die niet voldoen aan vooraf gedefinieerde drempelwaarden. Deze drempelwaarden omvatten statistieken zoals codedekking, complexiteit, duplicaties en bekende kwetsbaarheden. Ik heb dit in een eerder DevSecOps-initiatief ingesteld om te voorkomen dat niet-gecontroleerde code de productiefase bereikt. Ik raad aan om gates aan te passen per teamvolwassenheid: junior teams kunnen baat hebben bij strengere dekkingsregels, terwijl gevorderde teams drempelwaarden kunnen verfijnen voor flexibiliteit.
- CI/CD-integraties: SonarQube integreert naadloos met belangrijke CI/CD-platformen zoals JenkinsGitHub Actions en GitLab CI/CD maken automatische codescans tijdens de buildfase mogelijk, wat de leveringssnelheid verbetert zonder dat de codekwaliteit daaronder lijdt. Ik heb dit zelf geconfigureerd in een GitHub Actions-workflow om onveilige commits te blokkeren. Je zult merken dat regressies sneller worden gedetecteerd wanneer de scanner vroeg in de CI-pipeline wordt uitgevoerd in plaats van na de merge.
- Pull Request-analyse: Met SonarQubeElke pull-request wordt gescand en voorzien van feedback op issue-niveau voordat deze wordt samengevoegd. Dit verkort de reviewcycli en elimineert het risico op integratie van kwetsbare of niet-onderhoudbare code. Ik heb dit gebruikt om peer reviews te stroomlijnen in een microservices-repository met meer dan 200 wekelijkse commits. Met de tool kun je branch-specifieke drempelwaarden configureren, wat handig is bij het toepassen van strengere regels op hoofdbranches en lichtere regels op dev-branches.
- Realtime IDE-feedback: SonarLint biedt directe feedback binnen uw IDE, helping Ontwikkelaars pakken problemen aan tijdens het coderen. Dit weerspiegelt de serverkant. SonarQube regels, zodat je altijd voldoet aan de teamnormen. Ik heb het binnen VS Code, en het hielp om null-pointerrisico's op te sporen vóór de compilatie. Er is ook een optie waarmee je de IDE kunt koppelen aan de centrale server van je team, zodat zelfs aangepaste regels op ontwikkelaarsniveau worden afgedwongen.
- SAST- en beveiligingsregels: SonarQube Dit omvat statische applicatiebeveiligingstests met uitgebreide regelsets zoals OWASP Top 10, CWE en detectie van geheime codes. Taint-analyse helpt hierbij. tracHet inzicht in hoe invoer door de app stroomt, onthult gevaarlijke patronen in een vroeg stadium. Tijdens een audit van een fintech-backend ontdekte ik een fout in de invoervalidatie die maandenlang onopgemerkt was gebleven. Ik raad aan om de controlemodus voor beveiligingshotspots in te schakelen – deze markeert risicovolle codepatronen die niet per se bugs zijn, maar toch handmatige inspectie verdienen.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Abonnementen beginnen bij $ 32 per maand.
- Gratis proefversie: Gratis proefperiode van 14-dag
Link: https://www.sonarqube.org/
4) Veracode
Veracode biedt krachtige en praktische beveiligingsscanfuncties, waardoor het een van de populairste keuzes is onder de beste codescantoolsIk heb de mogelijkheden ervan gecontroleerd en ontdekt dat de tool het vinden van beveiligingslekken eenvoudig maakte, zelfs voor minder ervaren teams. Het is belangrijk om een oplossing te gebruiken die duidelijke informatie biedt over kwetsbaarheden en Veracode doet precies dat. Ik raad het aan voor bedrijven die streven naar hun veiligheidshouding verbeteren.
Kenmerken:
- Scannen op binair niveau: VeracodeMet de binaire scanfunctie van kunt u gecompileerde code en bytecode scannen, niet alleen de broncode. Dit is vooral handig voor het identificeren van risico's in pakketten van derden of eigen bibliotheken waarvan de broncode niet beschikbaar is. Ik heb dit gebruikt in een oudere bankapplicatie met ontbrekende bronmodules. Tijdens het gebruik van deze functie merkte ik hoe effectief het was in het detecteren van diepe integratiefouten die onze broncodescans waren ontglipt.
- IDE-scan (Veracode Groen licht): Veracode Greenlight geeft onmiddellijke feedback over kwetsbaarheden in uw IDE, meestal resultaten leveren in minder dan drie secondenHet helpt ontwikkelaars om veilige programmeergewoonten te leren terwijl ze werken, wat de hersteltijd later verkort. Ik heb dit getest in IntelliJ en de directe feedback voelde alsof je samen met een beveiligingsexpert programmeert. Ik raad aan om je IDE-sessie te koppelen aan teambeleid, zodat Greenlight problemen markeert die voldoen aan de risicodrempels van je organisatie.
- Pijplijnscan: De Pipeline Scan biedt snelle beveiligingscontroles in CI/CD-omgevingen, die doorgaans binnen ongeveer 90 seconden zijn voltooid. Het is ontworpen om direct te integreren in build-pipelines zoals GitLab CI. Jenkinsof Azure DevOps. Ik heb dit geïmplementeerd in een snelgroeiend agile team en zag dat het een goede balans vond tussen snelheid en dekking. Je zult merken dat door deze scan uit te voeren vóór de staging van implementaties, het aantal hotfixes later in de releasecyclus aanzienlijk wordt verminderd.
- Beleidsscan: Veracode's Policy Scan handhaaft beveiligingsnormen van vóór de release met volledige naleving. tracKing en sandboxing. Dit is handig voor organisaties met wettelijke vereisten, omdat het ervoor zorgt dat er geen kwetsbare code in productie terechtkomt. In een recent zorgproject heb ik beleidsscans geconfigureerd om te voldoen aan de HIPAA-rapportageregels. Er is ook een optie waarmee je beleidssjablonen kunt klonen voor verschillende bedrijfsonderdelen, wat helpt bij het schalen van governance binnen grote ondernemingen.
- Vals-positieve nauwkeurigheid: Veracode houdt het percentage vals-positieve resultaten onder de 1.1%, wat vermindert ontwikkelaarsvermoeidheid door onnodige waarschuwingenDe gepatenteerde cloudengine leert van duizenden scans in diverse ecosystemen om de nauwkeurigheid te verbeteren. Vergeleken met andere tools die ik heb gebruikt, vereiste deze de minste handmatige triage. Ik raad aan om de probleemclassificatiematrix te bekijken, omdat deze ontwikkelaars helpt om snel echte kwetsbaarheden te onderscheiden van informatieve waarschuwingen.
- Softwarecompositieanalyse (SCA): De SCA-functie scant in realtime op kwetsbare open-sourcebibliotheken en riskante licenties. Het is nauw geïntegreerd met de SAST-engine, waardoor teams zowel de codekwaliteit als de risico's in de toeleveringsketen vanuit één interface kunnen beheren. Ik heb het gebruikt om risicovolle bibliotheken te prioriteren in een React-gebaseerd fintech-dashboard. De tool laat je kwetsbare pakketten automatisch herstellen via pull-requests – dit bespaarde ons uren aan patchcycli.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Vraag een Demo aan
- Gratis proefversie: Levenslang gratis basisplan
Link: https://www.veracode.com/
5) Coverity Scan
Coverity Scan biedt alles wat u nodig heeft voor het identificeren van codefoutenwaardoor het een uitstekende manier is om je ontwikkelingsproces efficiënt en grondig te houden. Ik heb de tool geanalyseerd en gemerkt hoe essentieel regelmatige updates zijn voor het behoud van een efficiënt en grondig ontwikkelingsproces.ping Voldoet aan de industriestandaarden. Tijdens mijn evaluatie van de prestaties kwam ik tot de conclusie dat het een uitstekende keuze is voor teams die complexe applicaties beheren. Coverity Scan helpt jou behoud code van hoge kwaliteit en releasecycli verbeteren.
Kenmerken:
- Padgevoelige statische analyse: Coverity Scan maakt gebruik van padgevoelige analyse om tracHet laat zien hoe code wordt uitgevoerd over verschillende functies en bestanden heen. Het kan diepgaande problemen identificeren, zoals null-dereferenties, geheugenlekken en bufferoverloop die zich over meerdere modules uitstrekken. Ik vond dit nuttig tijdens het beoordelen van een groot project. C++ backend waar fouten tussen bestanden vaak onopgemerkt bleven. Ik raad aan om interprocedurele controles al vroeg in te schakelen, omdat ze problemen aan het licht brengen die traditionele regel-voor-regel analyses meestal missen.
- Onboarding voor Point & Scan: Met deze functie kun je code direct analyseren door simpelweg naar de bronmap te verwijzen – geen buildconfiguratie vereist. Het is ideaal voor snelle beoordelingen of het onboarden van oudere codebases. Ik heb dit gebruikt bij het auditen van een ouder project zonder actieve buildconfiguratie, en het ontdekte kritieke fouten in minder dan 5 minutenMet deze tool kunt u een voorbeeld van de resultaten bekijken voordat u met de diepgaande configuratie begint. Zo kunt u prioriteiten stellen bij de instellingen van complexe opslagplaatsen.
- Incrementele desktopanalyse: Met de Code Met de Sight-plugin krijgen ontwikkelaars direct feedback in de IDE via incrementele scans. Nieuwe kwetsbaarheden worden binnen enkele seconden tijdens het coderen opgespoord, waardoor later minder herwerk nodig is. Ik heb dit getest in Eclipse en vond het nauwkeurig en responsief, zelfs bij grotere projecten. Wat me tijdens het gebruik van deze functie opviel, was hoe selectief scannen van bewerkte bestanden de ruis verminderde en de focus op echte problemen verbeterde.
- Opdrachtregel build-capture: Met de CLI-opdracht cov-build worden uw lokale of CI/CD-buildgegevens vastgelegd, waardoor nauwkeurige analyseHet integreert eenvoudig met JenkinsGitHub Actions of andere systemen om beveiligingscontroles te automatiseren. Ik heb dit gebruikt in een DevOps-pipeline om track regressies in de loop van de tijd. Er is ook een optie waarmee je vastgelegde gegevens kunt exporteren om scans offline opnieuw uit te voeren – ideaal voor debugging of auditcontroles.
- Scannen met hoge prestaties: Coverity ondersteunt grootschalige scanning met parallelle verwerking over maximaal 16 cores. Het is gebouwd voor snelheid en schaalbaarheid en verwerkt codebases met meer dan 100 miljoen regels. Ik heb het op een multi-repository monolith gedraaid en zag aanzienlijke prestatieverbeteringen ten opzichte van oudere tools. Je zult merken dat de scantijden sterk afnemen bij gebruik van gedeelde caches en optimale CPU-toewijzing.
- Nauwkeurige resultaten met weinig fout-positieve resultaten: De diepgaande semantische analyse van Coverity minimaliseert ruis door zich te richten op echte defecten in plaats van speculatieve waarschuwingen. Dit bespaart ontwikkelaars tijd en verhoogt het vertrouwen in de resultaten. In vergelijking met andere tools die ik heb gebruikt, vereiste Coverity veel minder handmatige triage. Ik raad aan de probleemomschrijvingen in het dashboard te bekijken; deze bevatten vaak het pad. trachulpmiddelen die je helpen de onderliggende oorzaken snel te achterhalen.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Levenslang gratis basisplan
Link: https://scan.coverity.com/
6) Codacy
Codacy stelt u in staat om een enkele bron van waarheid voor de statische codeconfiguratie van uw team. Ik had toegang tot gedetailleerde informatie. tracDe koning van codekwaliteit in meerdere talen en projecten, waardoor je in gedachten houdt wat het belangrijkst is. Volgens mijn onderzoek, Codacy is ideaal voor bedrijven die hoge normen moeten handhaven in snel bewegende ontwikkelteams. E-commerceplatforms profiteren van Codacy om ervoor te zorgen dat elke nieuwe functie op kwaliteit wordt beoordeeld, waardoor releasecycli worden versneld en kostbare reparaties na de lancering worden beperkt.

Kenmerken:
- Pull Request-analyse: Codacy scant elke pull request op problemen met de codekwaliteit en beveiliging, en integreert nauw met GitHub, GitLab en Bitbucket. Het geeft zorgen aan vóór de fusie, helping Zorg voor stabiele en veilige codebases. Ik heb het gebruikt tijdens een releasecyclus met meerdere branches en het heeft verschillende terugdraaiingen op het laatste moment voorkomen. Ik raad aan om te linken. Codacy aan de regels voor vertakkingsbeveiliging, zodat samenvoegingen worden geblokkeerd totdat kritieke controles zijn geslaagd.
- Automatische Code Revieuws: Codacy Het automatiseert stijl-, complexiteits-, fout- en beveiligingscontroles en biedt gedetailleerde feedback die is afgestemd op elke commit. Het is alsof je een virtuele reviewer hebt die je code bijhoudt.ping track aan technische schuld en risicovolle wijzigingen. Ik heb hierop vertrouwd om de peer review-cycli te versnellen zonder aan diepgang in te boeten. Tijdens het gebruik van deze functie merkte ik dat het integreren van de historische commit-context de voorgestelde wijzigingen relevanter en uitvoerbaarder maakte.
- Aangepaste kwaliteitspoorten: Met op maat gemaakte kwaliteitspoorten, Codacy geeft teams controle over wat er wordt samengevoegd door het afdwingen van voorwaarden zoals complexiteitsdrempels of niet-toegestane patronen. Dit helpt om code af te stemmen op interne best practices en vermindert de technische schuld na verloop van tijd. Ik heb ooit gates geconfigureerd om recursieve functies te markeren in een frontendproject waar recursie een bekend risico was. Er is ook een optie waarmee je verschillende gates per repository kunt instellen, wat handig is bij het beheren van verschillende codebases binnen één organisatie.
- Door AI gegenereerde suggesties voor oplossingen: Codacy maakt gebruik van AI om snelle, contextbewuste suggesties te genereren die direct kunnen worden toegepast via Git-workflows. Deze aanbevelingen lossen beveiligingslekken, codegeurtjes en linting-problemen op zonder je workflow te verstoren. Ik heb dit getest met TypeScript code en ontdekte dat de suggesties overeenkwamen met ESLint en handmatige oplossingen. U zult merken dat u veel tijd bespaart wanneer u deze suggesties combineert met batch-automatische oplossingen in uw editor.
- Complexiteitsstatistieken Tracking: Codacy tracDe functie ks meet de cyclomatische complexiteit per bestand en per pull request, waardoor inzicht wordt verkregen in de onderhoudbaarheid over tijd. Dit is vooral handig bij het beheren van verouderde codebases. Ik heb deze functie gebruikt om een grote refactoring in een betalingsmodule te rechtvaardigen, waar de complexiteitsscores sterk waren gestegen. Ik raad aan om waarschuwingen in te stellen voor bestanden die vooraf gedefinieerde complexiteitsdrempels overschrijden om technische schuld op de lange termijn te voorkomen.
- Duplicatiewaarschuwingen: Codacy detecteert en markeert dubbele code in bestanden en functies, helping Het vermindert redundantie. Het visualiseert ook duplicatiestatistieken, zodat teams patronen kunnen herkennen en prioriteit kunnen geven aan refactoring. Ik heb ooit meer dan 700 regels onnodige herhaling verwijderd op basis van... CodacyDuplicatie-heatmap. Met deze tool kunt u testbestanden en boilerplate-mappen uitsluiten van duplicatieregels, zodat u zich kunt richten op echte productiviteitswinst.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Plannen beginnen bij $ 21 per maand.
- Gratis proefversie: Levenslang gratis basisplan
Link: https://www.codacy.com/
7) VectorCAST
VectorCAST Dit uitstekende platform stelt je in staat om statische linting te combineren met dynamische uitvoering in zowel host- als doelomgevingen. Ik waardeer vooral de geïntegreerde dekkingsmetrieken en continu testenHet is een van de eenvoudigste manieren om de betrouwbaarheid van embedded code te verbeteren. Casestudy: Financiële systeemingenieurs gebruiken het om kritieke defecten tijdens de integratie te verminderen.

Kenmerken:
- Code- Sight IDE-plug-in: De Code- De Sight-plugin biedt directe feedback op statische analyse, rechtstreeks in je IDE terwijl je code schrijft. Het markeert problemen direct, waardoor ontwikkelaars problemen vroegtijdig kunnen oplossen. Ik heb het gebruikt met Eclipse voor een C++ project, en het ontdekte verkeerd pointergebruik nog voordat ik het compileerde. Eén ding dat ik merkte tijdens het gebruik van deze functie, was dat realtime waarschuwingen mijn productiviteit verbeterden en het heen-en-weer geloop tussen buildcycli verminderden.
- Parallelle scanuitvoering: VectorCAST Ondersteunt multithreaded scanning met maximaal 16 cores, waardoor het ideaal is voor het analyseren van enorme codebases. Dit leidt tot aanzienlijk snellere feedback tijdens statische analyse, zelfs in monolithische systemen. Ik heb het gebruikt tijdens een telecomfirmware-audit en was onder de indruk van hoe het zonder vertraging schaalde. U zult optimale prestaties merken wanneer u scant op een VM met veel geheugen, geconfigureerd met dedicated cores.
- Foutfiltering en -onderdrukking: VectorCAST bevat een krachtige berichtenbrowser met filter- en onderdrukkingsmogelijkheden. Hiermee kunt u concentreer je alleen op de kritieke kwesties die het belangrijkst zijn voor uw projectfase of compliance scope. Ik heb aangepaste regels geconfigureerd om verouderde waarschuwingen te onderdrukken en nieuwe items te markeren. Er is ook een optie waarmee u onderdrukte items kunt markeren voor periodieke beoordeling, wat handig is wanneer technische schuld een probleem vormt.
- Statische + dynamische dekkingsfusie: De Code De functie Coverage By Analysis (CBA) maakt het mogelijk om statische beoordelingssecties als 'gedekt' te markeren, waarbij statische analyse wordt gecombineerd met runtime-testgegevens. Dit helpt te voldoen aan strenge veiligheids- of compliance-eisen waar volledige dekking verplicht is. Ik heb dit gebruikt in ruimtevaartprojecten waar toolkwalificatie een rechtvaardiging vereiste voor elk niet-getest pad. Ik raad aan om de geannoteerde paden regelmatig te controleren om ervoor te zorgen dat de analysedekking overeenkomt met het werkelijke functionele risico.
- Automatische generatie van testharnas: VectorCAST kan automatisch testbanken genereren voor zowel unit- als integratietesten in C/C++ omgevingen. Dit versnelt het maken van tests en vermindert menselijke fouten bij het opzetten van simulatiesIk heb dit gebruikt in een project voor veiligheidskritische spoorwegbesturing en het bespaarde aanzienlijk veel tijd bij het handmatig instellen. Met de tool kun je de gegenereerde kabelboom aanpassen voor hardware-abs.tracDit is handig bij het testen van ingebedde logica in isolatie.
- Koppeling verificatie: De koppelingsanalysefunctie onderzoekt automatisch data- en besturingsinteracties tussen modules. Het verifieert variabele toegang, oproepafhankelijkheden en controleert op nauwe koppelingen die modulariteit of testen kunnen belemmeren. Ik heb dit uitgevoerd op een oude codebase en ontdekte riskante circulaire afhankelijkheden. Ik raad aan om koppelingsdrempels vroeg in het project in te stellen om scheiding van aandachtspunten af te dwingen en toekomstige refactoringproblemen te verminderen.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Gratis aanvragen
Link: https://www.vector.com/int/en/products/products-a-z/software/vectorcast/
8) Checkmarx SAST
Checkmarx SAST is een opmerkelijke statische codeanalysetool die ontwikkelaars de inzichten geeft die ze nodig hebben om de applicatiebeveiliging verbeterenIk heb verschillende scenario's doorlopen met behulp van Checkmarx SAST en vond de webinterface intuïtief en de automatiseringsmogelijkheden indrukwekkend. De evaluatie voor deze review toonde aan dat het een topoplossing is voor continue beveiligingsverbetering. Cloudproviders hebben vergroot gebruikersvertrouwen door het adopteren van Checkmarx SAST, waarmee ze kwetsbaarheden kunnen opsporen en verhelpen voordat de code in productie gaat.

Kenmerken:
- Adaptieve kwetsbaarheidsscanning: Checkmarx SAST maakt gebruik van adaptieve scanning om de meest kritieke codegebieden eerst te prioriteren en te analyseren. Deze slimme aanpak levert snelle resultaten op zonder de diepgaande beveiligingsdekking in gevaar te brengen. Ik heb het gebruikt tijdens een belangrijke audit en vroege detectie van SQL-injectie Een rollback van de implementatie opgeslagen. Ik raad aan om adaptief scannen te combineren met geplande volledige scans om te voorkomen dat er iets door minder gebruikte paden in uw applicatie glipt.
- Beste locatie voor de oplossing: De engine identificeert optimale herstelpunten door de volledige codegrafiek te analyseren. Het identificeert gedeelde oorzaken van gerelateerde kwetsbaarheden, waardoor één oplossing meerdere problemen kan oplossen. Ik heb dit toegepast in een React/Node.js-project en zag onze herstelpercentages verbeteren met minder patchcycli. Tijdens het testen van deze functie viel me op hoe het oplossen van fouten in de upstream logica voorkwam dat vergelijkbare bugs zich downstream opnieuw voordeden.
- AI-querybouwer: Checkmarx bevat een generatieve AI-assistent die helpt bij het opstellen van aangepaste beveiligingsquery's. Dit is handig wanneer je team projectspecifieke risico's moet detecteren of regels moet afstemmen op nicheframeworks. Ik heb dit gebruikt om een aangepaste regel te maken voor het markeren van onveilige GraphQL-mutaties. Met de tool kun je AI-geoptimaliseerde query's opslaan en delen, wat de veilige codestandaarden binnen je engineeringteams stroomlijnt.
- Laag percentage vals-positieve uitslagen: Door gebruik te maken van semantische codegrafieken en door de gebruiker gedefinieerde voorinstellingen, vermindert Checkmarx de ruis van valse positieven aanzienlijk. Het levert nauwkeurige probleemlijsten die ontwikkelaars niet overladen met irrelevante waarschuwingen. In vergelijking met andere tools besteedde ik veel minder tijd aan het valideren van gemarkeerde resultaten. U zult merken dat er minder problemen zijn.tracHet is belangrijk om voorzichtig te zijn bij de integratie met je IDE, omdat het meestal echte, exploiteerbare problemen aan het licht brengt.
- Interactieve saneringsbegeleiding: Het platform biedt inline begeleiding via het portaal, IDE-plug-ins en dashboards. Het toont codestromen, hoofdoorzaken en duidelijke suggesties voor oplossingen zonder dat je tussen tools hoeft te schakelen. Ik heb dit gebruikt tijdens mijn werk in Visual Studio Codeen directe navigatie naar kwetsbare codeblokken Het scheelde me enorm veel tijd. Er is ook een optie waarmee je problemen kunt prioriteren op basis van de mate waarin ze te exploiteren zijn.ping Je concentreert je op wat echt urgent is.
- Webportaal en REST API: Gecentraliseerde beheermogelijkheden via het Checkmarx-webportaal en de REST API maken het beheren van scans, beleid en automatisering eenvoudig. U kunt scans starten vanuit CI/CD, resultaten exporteren of bevindingen integreren in beveiligingsdashboards. Ik heb de API gekoppeld aan een Jira-workflow en de aanmaak van tickets voor elk kritiek probleem geautomatiseerd. Ik raad aan om de CLI-client te gebruiken in combinatie met API-eindpunten om aangepaste integraties te scripten voor auditrapportage en compliance. trackoning.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Vraag een prijsopgave aan
- Gratis proefversie: Vraag een Demo aan
Link: https://checkmarx.com/cxsast-source-code-scanning/
9) Brakeman
Brakeman Deze betrouwbare tool maakte het controleren op kwetsbaarheden voor Rails-projecten eenvoudig. Ik heb de statische scanfunctie zonder installatie bekeken en merkte snellere detectie dan live scannersHet helpt je SQL-injectie en XSS te vinden vóór de implementatie. Startups vinden vaak Brakeman waardevol om onveilige reflectie te detecteren en lekken tijdens de ontwikkeling te voorkomen, waardoor de beveiligingsworkflows aanzienlijk worden verbeterd.

Kenmerken:
- Grondige dekking: Brakeman Analyseert elk onderdeel van een Ruby on Rails-codebase: modellen, views, controllers en zelfs configuraties. Het omvat niet-live pagina's en ongebruikte routes, waardoor risico's worden gedetecteerd die niet altijd tijdens runtime aan het licht komen. Ik ontdekte ooit een over het hoofd geziene SQL-injectie in een uitgeschakelde route tijdens het controleren van legacy code. Ik raad aan om periodiek volledige projectscans in te schakelen, zelfs als je je richt op gedeeltelijke commits, om verborgen en geërfde kwetsbaarheden aan het licht te brengen.
- Meerdere uitvoerformaten: Brakeman ondersteunt een breed scala aan uitvoerformaten, waaronder JSON, SARIF, CodeKlimaat, korting en JUnitDeze flexibiliteit maakt integratie met CI-tools, dashboards of aangepaste rapportagescripts eenvoudig. Ik gebruikte de JSON-uitvoer om deze te verwerken in een Jira-automatisering die tickets opende voor elk probleem met een hoge betrouwbaarheid. Met de tool kun je exporteer SARIF-bestanden voor GitHub Advanced Security, wat helpt track trends in de loop van de tijd.
- Incrementele controlecontrole: Met vlaggen als –test, –except of –only-files, Brakeman Hiermee kunt u zeer gerichte scans uitvoeren. Dit is handig wanneer u alleen het gebied valideert waar u actief aan werkt, zonder te wachten op een volledige scan. Tijdens het testen hiervan gebruikte ik –only-files om een hotfix op een productiecontroller te valideren. U zult merken dat de scantijd aanzienlijk afneemt wanneer u deze vlaggen gebruikt in lokale ontwikkeling, vooral bij grote codebases.
- Parallelle bestandsverwerking: Brakeman Verbetert de scanprestaties door middel van multi-proces bestandsverwerking. Het verwerkt bestanden parallel over beschikbare CPU-cores. het verkorten van de scantijden met ongeveer 30-35% in grote Rails-appsIk heb dit gebruikt tijdens CI-taken en zag de totale tijd van 8 minuten naar iets minder dan 5 minuten gaan. Er is ook een optie waarmee je het aantal werknemers handmatig kunt aanpassen, wat handig is bij het afstemmen van de prestaties op gedeelde runners.
- Vertrouwensniveaus en vingerafdrukken: Elke waarschuwing in Brakeman De score wordt bepaald door de mate van betrouwbaarheid – hoog, gemiddeld of laag – op basis van hoe zeker de engine is van een reëel probleem. Het maakt ook gebruik van fingerprinting om track dubbele of verouderde waarschuwingen tijdens codevergelijkingen. Ik heb hier gebruik van gemaakt tijdens een teamaudit om te voorkomen dat dezelfde problemen twee keer werden bekeken. Tijdens het gebruik van deze functie merkte ik dat het filteren op waarschuwingen met een hoge betrouwbaarheid onze triagevergaderingen veel efficiënter maakte.
- Routes en configuratiecontroles: Brakeman Kan optioneel Rails-routes en -configuraties scannen om ontbrekende CSRF-beveiliging, onveilige omleidingen of gevaarlijke standaardinstellingen te detecteren. Dit biedt een bredere dekking dan alleen de applicatielogica. Ik heb –routes gebruikt tijdens een pentest en een blootgestelde admin-route zonder CSRF-beveiliging ontdekt. Ik raad aan om configuratiescans op te nemen als onderdeel van de controles van uw staging-omgeving, vooral vóór een openbare implementatie.
VOORDELEN
NADELEN
Prijzen:
- Prijs: Gratis Software
Link: https://brakemanscanner.org/
Functievergelijkingstabel
| Kenmerk | Collaborator | parasoft | SonarQube | Veracode |
|---|---|---|---|---|
| beste voor | Teamcodebeoordelingen, CI/CD-workflows | Teams die behoefte hebben aan naleving van regelgeving en beveiliging in C/C++ ontwikkeling | Brede codekwaliteit en SAST in meer dan 30 talen | SAST op bedrijfsniveau via SaaS |
| Abonnement | Vanaf $805/jaar | Neem contact op met de verkoopafdeling voor een offerte | Begint bij $ 32 / maand | Vraag een Demo aan |
| Free Trial | 30 dagen | 14 dagen | 14 dagen | Gratis basisplan |
| Ondersteuning voor meerdere talen | ✔️ | ✔️ | ✔️ | ✔️ |
| CI/CD-integratie | Code werkprocessen beoordelen | Jenkins, Azure DevOps, GitLab CI, enzovoort. | Jenkins, Azure, GitLab | DevOps-pijplijnen |
| security Analysis | Matig (beoordelingsgericht) | Detecteert kwetsbaarheden, geheugenproblemen en schendingen van de coderingsstandaard | SAST ingebouwde beveiligingspoorten | Geavanceerde SAST- en kwetsbaarheidsrapportage |
| Rapportage & dashboards | Revnieuwe trends | Analytics en Compliance-rapportage | Gedetailleerde trends in codekwaliteit | Kwetsbaarheidsrapporten |
| Implementatie opties | Cloud en on-premises (Windows/Linux/Mac) | On-premises en cloud | Zelf-gehoste of cloud-onderneming | SaaS |
Wat is A Code Analysetool?
Een codeanalysetool onderzoekt de broncode zonder deze uit te voeren. Het brengt bugs, beveiligingsrisico's, stijlproblemen en structurele problemen al vroeg in het proces aan het licht. Ik heb gezien dat dergelijke tools talloze uren besparen door problemen al vóór de runtime op te sporen. Ze scannen de code en identificeren patronen zoals ongedefinieerde variabelen, bufferoverlopen, injectierisico's of naamgevingsschendingen.
- Hoe het werkt: De tool analyseert code en zet deze om in een boomstructuur die een AST (abstracte abstracte syntactische boom) wordt genoemd.trac(t syntax tree) past vervolgens regels toe om problemen te identificeren.
- Voordelen: Het zorgt voor een consistente stijl, verbetert de beveiliging en ontdekt bugs in een vroeg stadium, nog voordat het testen begint.
- Beperkingen: Het kan zijn dat u foutpositieve resultaten krijgt en het kan geen problemen detecteren die alleen tijdens runtime zichtbaar zijn. Het is dus geen volledige vervanging voor testen.
Deze tools vormen de ruggengraat van moderne ontwikkeling. Tools zoals SonarQube, ESLint, PMDCheckstyle ondersteunt meerdere talen en regelsets :contentReference[oaicite:5]{index=5}. Ik vergelijk tools vaak op basis van taalondersteuning, flexibiliteit van de regels, integratie met CI of IDE en het gemak waarmee ze kunnen worden aangepast. Dit helpt teams bij het kiezen van de juiste tool en het behouden van code van hoge kwaliteit.
Hoe hebben we de BESTE statische ... Code Analysetools?
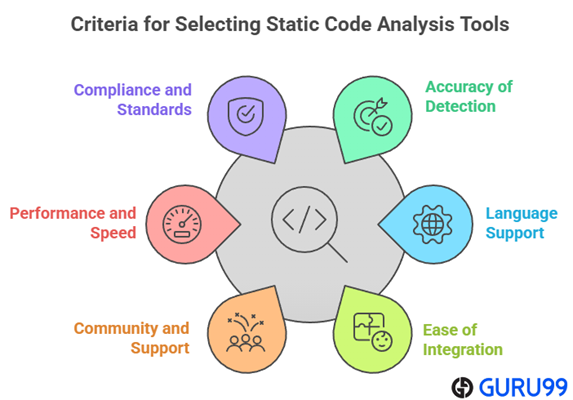
At Guru99We streven ernaar om accurate, relevante en betrouwbare informatie te leveren via een rigoureus redactioneel proces. Ons team heeft meer dan 30 statische codeanalysetools in echte ontwikkelomgevingen, waarbij meer dan 100 uur om hun functies, veiligheid en prijs te evalueren. We hebben ervoor gezorgd dat alleen betrouwbare, goed presterende tools de lijst hebben gehaald – tools die foutpositieven verminderen en de codekwaliteit verbeteren. Statische codeanalyse is essentieel voor het vroegtijdig detecteren van problemen, en onze samengestelde gids ondersteunt zowel kleine teams als ondernemingen. Het is belangrijk om tools te kiezen die schaalbaar, veilig en ontwikkelaarsvriendelijk zijn. We richten ons op de volgende factoren bij het beoordelen van een tool op basis van:
- Detectienauwkeurigheid: Ons team heeft hulpmiddelen gekozen die consistent fouten en kwetsbaarheden detecteren, met een minimum aan foutpositieve resultaten.
- Taalondersteuning: We hebben ervoor gezorgd dat we alleen tools selecteren die brede taalcompatibiliteit bieden over meerdere ontwikkelingsstacks.
- Eenvoudige integratie: De experts in ons team hebben tools geselecteerd op basis van naadloze CI/CD-pijplijnintegratie zonder complexe configuratie.
- Gemeenschap en ondersteuning: We hebben een keuze gemaakt op basis van actieve communityforums en responsieve ondersteuningskanalen waarmee we problemen snel kunnen oplossen.
- Prestaties en snelheid: Ons team heeft prioriteit gegeven aan uiterst responsieve tools die grote codebases snel scannen en nauwkeurige resultaten leveren.
- Naleving en normen: We hebben ervoor gezorgd dat we tools gebruiken die voldoen aan de industriële beveiligingsnormen en die ervoor zorgen dat uw code aan de regels blijft voldoen.
Vonnis
Werken aan grootschalige softwareprojecten vereist aandacht voor de kwaliteit van de code vanaf het begin. Ik geef altijd de voorkeur aan tools die beveiliging combineren met codeonderhoudbaarheid en die eenvoudig in workflows kunnen worden geïntegreerd. Als je een tool kiest om de betrouwbaarheid van je software te verbeteren, lees dan mijn oordeel.
- Collaborator: Het biedt een uitstekend beoordelingsplatform voor code, ontwerpdocumenten en testplannen, waardoor het een topkeuze is voor ontwikkelteams die collegiale beoordelingen willen stroomlijnen met indrukwekkende aanpassings- en controlemogelijkheden. trackoning.
- parasoft: De statische analysesuite van Parasoft biedt een geïntegreerde, meertalige oplossing om de veiligheid, beveiliging en naleving van software gedurende de gehele ontwikkelingscyclus te garanderen.
- SonarQube: Deze krachtige tool onderscheidt zich door zijn realtime feedback over codekwetsbaarheden en naadloze CI/CD-integraties, wat het een betrouwbare en kosteneffectieve oplossing maakt.
