
쿠키를 처리하는 방법 Selenium 웹드라이버
 Krishna 룽타
⚡ 스마트 요약
쿠키는 사용자 기본 설정과 세션 식별자를 키-값 쌍으로 저장합니다. Selenium WebDriver는 이러한 정보를 읽고 저장하고 재생할 수 있으므로 자동화된 테스트는 이후 실행 시마다 로그인 화면을 건너뛸 수 있습니다.
HTTP 쿠키는 사용자와 사용자의 선호도에 대한 정보를 담고 있습니다. 키-값 쌍을 사용하여 정보를 저장하며, 웹 애플리케이션에서 전송되어 사용자가 해당 웹사이트를 탐색하는 동안 웹 브라우저에 저장되는 작은 데이터 조각입니다.
이 분야에 처음 접하는 분이라면 이 가이드부터 시작해 보세요. 쿠키 테스트.
Selenium 쿠키에 대한 쿼리 명령
In Selenium WebDriver를 사용하면 아래의 내장 메서드를 통해 쿠키를 조회하고 상호 작용할 수 있습니다. 이러한 메서드들은 모두 `driver.manage()`를 통해 접근할 수 있으며, `driver.manage()`는 `Options` 인터페이스를 반환합니다.
| Selenium 쿼리 명령 | 산출 |
|---|---|
| driver.manage().getCookies(); | 모든 쿠키 목록을 반환합니다. |
| driver.manage().getCookieNamed(arg0); | 이름에 따라 특정 쿠키를 반환합니다. |
| driver.manage().addCookie(arg0); | 쿠키를 생성하고 추가합니다. |
| driver.manage().deleteCookie(arg0); | 특정 쿠키를 삭제합니다 |
| driver.manage().deleteCookieNamed(arg0); | 이름에 따라 특정 쿠키를 삭제합니다. |
| driver.manage().deleteAllCookies(); | 모든 쿠키를 삭제합니다 |
쿠키를 처리(수락)하는 이유 Selenium?
각 쿠키는 이름, 값, 도메인, 경로, 만료 및 보안 여부에 대한 상태와 연결됩니다. 클라이언트의 유효성을 검사하기 위해 서버는 쿠키에서 이러한 값을 모두 구문 분석합니다.
인셀덤 공식 판매점인 테스트 웹 애플리케이션을 사용하여 Selenium WebDriver를 사용하는 경우 쿠키를 생성, 업데이트 또는 삭제해야 할 수 있습니다.
예를 들어 온라인 쇼핑몰을 자동화할 때ping 애플리케이션을 개발하다 보면 주문하기, 장바구니 보기, 결제 정보 보기, 주문 확인 등과 같은 테스트 시나리오를 자동화해야 할 수도 있습니다.
쿠키가 저장되지 않으면 위에 나열된 테스트 시나리오를 실행하기 전에 매번 로그인 작업을 수행해야 합니다. 이로 인해 코딩 작업량과 실행 시간이 증가합니다.
해결책은 쿠키를 파일에 저장하는 것입니다. Later이 파일에서 쿠키 값을 가져와 현재 브라우저 세션에 추가합니다. 결과적으로 모든 웹사이트에서 로그인 단계를 건너뛸 수 있습니다. 테스트 사례 운전자 세션에 이 정보가 포함되어 있기 때문입니다.
이제 애플리케이션 서버는 사용자의 브라우저 세션을 인증된 것으로 간주하고 요청하신 페이지로 바로 이동시켜 줍니다. URL.
쿠키를 처리하는 방법 Selenium
우리는 https://demo.guru99.com/test/cookie/selenium_aut.php 데모 목적으로요.
이것은 2단계 과정이 될 것입니다.
1단계) 애플리케이션에 로그인하고 생성된 인증 쿠키를 저장합니다.
데모 애플리케이션은 아래와 같은 간단한 로그인 양식을 제공합니다.

2단계) 저장된 쿠키를 사용하여 사용자 ID와 비밀번호를 입력하지 않고 애플리케이션에 다시 로그인합니다.
1 단계) 쿠키 정보 저장
package CookieExample;

import java.io.BufferedWriter;
import java.io.File;
import java.io.FileWriter;
import java.util.Set;
import org.openqa.selenium.By;
import org.openqa.selenium.WebDriver;
import org.openqa.selenium.chrome.ChromeDriver;
import org.openqa.selenium.Cookie;

public class cookieRead{
        public static void main(String[] args)
    {
    	WebDriver driver;
        System.setProperty("webdriver.chrome.driver","G:///chromedriver.exe");
		driver=new ChromeDriver();
		driver.get("https://demo.guru99.com/test/cookie/selenium_aut.php");


        // Input Email id and Password If you are already Register
        driver.findElement(By.name("username")).sendKeys("abc123");
        driver.findElement(By.name("password")).sendKeys("123xyz");
        driver.findElement(By.name("submit")).click();

        // create file named Cookies to store Login Information
        File file = new File("Cookies.data");
        try
        {
            // Delete old file if exists
			file.delete();
            file.createNewFile();
            FileWriter fileWrite = new FileWriter(file);
            BufferedWriter Bwrite = new BufferedWriter(fileWrite);
            // loop for getting the cookie information

            // loop for getting the cookie information
            for(Cookie ck : driver.manage().getCookies())
            {
                Bwrite.write((ck.getName()+";"+ck.getValue()+";"+ck.getDomain()+";"+ck.getPath()+";"+ck.getExpiry()+";"+ck.isSecure()));
                Bwrite.newLine();
            }
            Bwrite.close();
            fileWrite.close();

        }
        catch(Exception ex)
        {
            ex.printStackTrace();
        }
    }
}
⚠️ 버전 참고: System.setProperty 줄은 원래 튜토리얼에 나와 있는 그대로 유지됩니다. Selenium 4.6부터, Selenium 관리자가 일치하는 크롬 드라이버를 자동으로 다운로드하고 구성하므로 현재 설정에서는 해당 줄이 더 이상 필요하지 않습니다. 아래 원래 코드는 수정되지 않았으며 여전히 컴파일됩니다.
Code 설명
- WebDriver 인스턴스를 생성합니다.
- driver.get(“https://demo.guru99.com/test/cookie/selenium_aut.php”)를 사용하여 웹사이트를 방문하세요.
- 애플리케이션에 로그인하세요.
- 다음을 사용하여 쿠키 정보를 읽으십시오.
driver.manage().getCookies();
- 파일을 사용하여 쿠키 정보를 저장합니다.Writer 문자열을 출력하는 클래스입니다. BufferedWriter 해당 텍스트를 Cookies.data라는 파일에 저장합니다.
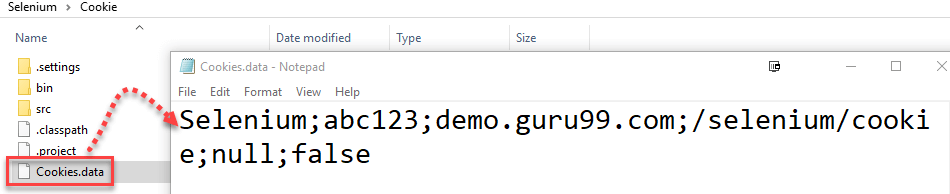
- Cookies.data 파일에는 쿠키의 이름, 값, 도메인 및 경로를 포함한 모든 쿠키 정보가 저장됩니다. 이 정보를 검색하여 로그인 자격 증명을 입력하지 않고도 애플리케이션에 로그인할 수 있습니다.
위 코드를 실행하면 프로젝트 폴더 구조에 Cookies.data 파일이 생성됩니다. 파일을 열면 아래 강조 표시된 화면과 같이 AUT의 로그인 자격 증명이 쿠키 형식으로 저장된 것을 확인할 수 있습니다.
2단계) 저장된 쿠키를 사용하여 애플리케이션에 로그인
이제 1단계에서 생성된 쿠키에 접근하여 이를 이용해 애플리케이션에서 세션을 인증하겠습니다.
package CookieExample;

import java.io.BufferedReader;
import java.io.File;
import java.io.FileReader;
import java.util.Date;
import java.util.StringTokenizer;
import org.openqa.selenium.Cookie;
import org.openqa.selenium.WebDriver;
import org.openqa.selenium.chrome.ChromeDriver;

public class CookieWrite
{

	public static void main(String[] args){
    	WebDriver driver;
       	System.setProperty("webdriver.chrome.driver","G://chromedriver.exe");
        driver=new ChromeDriver();
    try{

        File file = new File("Cookies.data");
        FileReader fileReader = new FileReader(file);
        BufferedReader Buffreader = new BufferedReader(fileReader);
        String strline;
        while((strline=Buffreader.readLine())!=null){
        StringTokenizer token = new StringTokenizer(strline,";");
        while(token.hasMoreTokens()){
        String name = token.nextToken();
        String value = token.nextToken();
        String domain = token.nextToken();
        String path = token.nextToken();
        Date expiry = null;

        String val;
        if(!(val=token.nextToken()).equals("null"))
		{
        	expiry = new Date(val);
        }
        Boolean isSecure = new Boolean(token.nextToken()).
        booleanValue();
        Cookie ck = new Cookie(name,value,domain,path,expiry,isSecure);
        System.out.println(ck);
        driver.manage().addCookie(ck); // This will add the stored cookie to your current session
        }
        }
        }catch(Exception ex){
        ex.printStackTrace();
        }
        driver.get("https://demo.guru99.com/test/cookie/selenium_aut.php");
}
	}
출력: 사용자 ID와 비밀번호를 입력하지 않고 바로 로그인 성공 화면으로 이동합니다.
참고: 위 스크립트를 실행한 후에도 로그인 페이지가 표시되면 강제 새로 고침을 사용하십시오.
⚠️ Java 참고 사항 : 리더 스크립트는 `new Boolean(String)`과 `new Date(String)`을 사용하는데, 이 두 메서드는 JDK에서 오래전에 사용이 중단되었습니다. 최신 JDK에서는 `Boolean.parseBoolean(token.nextToken())`과 `java.time` 파서를 사용하면 됩니다. 위의 원래 코드는 그대로 유지되었으므로, 이 메모는 수정 사항이 아니라 최신 대체 코드로 간주하십시오.
쿠키 속성 및 Selenium 쿠키 클래스
위의 두 스크립트는 파일에서 6개의 필드를 넣고 빼냅니다. 이 필드들은 org.openqa.selenium.Cookie 클래스가 노출하는 필드들과 정확히 일치하며, 이 필드들을 알면 2단계의 토크나이저 루프를 훨씬 쉽게 이해할 수 있습니다.
| 속성 | 접근 자 | 그것이 의미하는 것 |
|---|---|---|
| 이름 | getName () | 서버가 조회하는 키(예: JSESSIONID). |
| 가치관 | getValue () | 저장된 데이터는 일반적으로 세션 식별자입니다. |
| 도메인 | getDomain() | 브라우저가 쿠키를 다시 보낼 호스트입니다. |
| 경로 | getPath() | The URL 쿠키가 적용되는 접두사입니다. |
| 만료 | getExpiry() | 쿠키의 만료 날짜입니다. 값이 null이면 세션 쿠키를 의미합니다. |
| 보안 | isSecure() | 쿠키가 HTTPS를 통해서만 전송될 때 참입니다. |
| HttpOnly | isHttpOnly() | 참일 때 Java페이지의 스크립트가 쿠키를 읽을 수 없습니다. |
| 같은 사이트 | getSameSite() | 엄격, 완화 또는 없음. 추가됨 Selenium 4. |
2단계에서 사용된 6개 인수를 받는 생성자 대신, 현재 코드는 일반적으로 내부 Builder 클래스를 통해 쿠키를 생성하며, 이를 통해 필요한 필드만 설정할 수 있습니다.
Cookie sessionCookie = new Cookie.Builder("JSESSIONID", "A1B2C3D4")
        .domain("demo.guru99.com")
        .path("/")
        .isSecure(true)
        .isHttpOnly(true)
        .build();

driver.manage().addCookie(sessionCookie);
대부분의 사람들이 헷갈리는 규칙이 하나 있는데, 쿠키 객체는 생성된 후에는 수정할 수 없다는 것입니다. 값을 변경하려면 기존 쿠키를 삭제하고 새로 생성된 쿠키를 추가해야 합니다. 바로 이 점 때문에 빌더가 매우 유용한 것입니다.
Cookie original = driver.manage().getCookieNamed("JSESSIONID");
driver.manage().deleteCookie(original);

Cookie updated = new Cookie.Builder(original.getName(), "NEW-VALUE")
        .domain(original.getDomain())
        .path(original.getPath())
        .isSecure(original.isSecure())
        .build();

driver.manage().addCookie(updated);
쿠키 관련 일반적인 오류 Selenium WebDriver 및 문제 해결 방법
쿠키 코드는 몇 가지 예측 가능한 방식으로 오류를 일으키는 경향이 있습니다. 아래 표는 가장 자주 보고되는 오류와 그 원인 및 해결 방법을 나열합니다.
| 징후 | 원인 | 수정 |
|---|---|---|
| InvalidCookieDomainException | addCookie 함수가 사이트로 이동하기 전에 호출되었기 때문에 브라우저는 여전히 about:blank 상태입니다. | 먼저 대상 도메인에서 driver.get을 호출한 다음 쿠키를 추가하세요. |
| 쿠키를 설정할 수 없습니다 예외 | 쿠키 도메인이 현재 로드된 페이지와 일치하지 않습니다. | 도메인 필드를 삭제하거나, 열려 있는 페이지의 정확한 호스트 이름으로 설정하세요. |
| 쿠키를 추가한 후에도 로그인 페이지가 계속 표시됩니다. | 쿠키가 생성되기 전에 페이지가 렌더링되었습니다. | 위의 NOTE에서 말하는 하드 새로 고침이 바로 driver.navigate().refresh()를 호출하는 것입니다. |
| getCookieNamed는 null을 반환합니다. | 이름이 잘못 입력되었거나 쿠키가 다른 경로 또는 하위 도메인에 속합니다. | getCookies를 사용하여 모든 쿠키를 덤프하고 이름을 비교하세요. |
| 저장된 쿠키는 이후 실행 시 거부됩니다. | 만료 시간이 지났거나 서버에서 세션을 종료했습니다. | 1단계를 다시 실행하여 Cookies.data 파일을 재생성하세요. |
브라우저가 열리고 인증은 정상적으로 되지만 이후 스크립트 실행에 실패하는 경우, 쿠키 자체에는 문제가 없을 가능성이 높습니다. 하나씩 차근차근 해결해 나가겠습니다. 예외 처리 Selenium 그 지점에서 더 빠른 경로는 전용 차량입니다. Firefox 윤곽 이는 세션 데이터를 파일 없이 보존하고 싶을 때 일반적으로 사용되는 대안입니다.
