
AWSでEC2インスタンスを作成する方法:ステップバイステップのチュートリアル
 イーサン・ライト
⚡ スマートサマリー
Amazon EC2インスタンスは、AWSクラウド上の仮想サーバーであり、必要に応じて起動できます。起動時には、AMI、インスタンスタイプ、ストレージ、セキュリティグループ、キーペアを選択してから接続し、独自のアプリケーションを実行します。
何ですか Amazon EC2インスタンス?
An EC2インスタンス の仮想サーバーに他なりません Amazon ウェブサービス 用語。 の略です エラスティック コンピューティング クラウド。 これは、AWS サブスクライバーが AWS クラウド内のコンピューティング サーバーをリクエストしてプロビジョニングできる Web サービスです。
An オンデマンド EC2 インスタンスは AWS が提供するサービスで、加入者/ユーザーは時間単位で仮想サーバーをレンタルし、それを使用して独自のアプリケーションをデプロイできます。
インスタンスは、選択したインスタンスのタイプに基づいて異なる料金で時間ごとに課金されます。 AWS は、ユーザーのそれぞれのビジネス ニーズに対応する複数のインスタンス タイプを提供します。
したがって、独自の CPU とメモリの要件に基づいてインスタンスをレンタルし、必要なだけ使用できます。 インスタンスが使用されなくなったら終了し、コストを節約できます。 これがオンデマンド インスタンスの最も顕著な利点です。設備投資を大幅に節約できます。
AWS クラウドでオンデマンド EC2 インスタンスを起動する方法を詳しく見てみましょう。
AWS サービスへのログインとアクセス
ステップ1) このステップでは、
- AWS アカウントにログインし、左上隅の [AWS サービス] タブに移動します。
- ここでは、AWS サービスがコンピューティング、ストレージ、データベースなど、それぞれの分野ごとに分類されて表示されます。EC2 インスタンスを作成するには、次の手順で「コンピューティング」→「EC2」を選択する必要があります。

- すべてのサービスを開き、「コンピューティング サービス」の下にある「EC2」をクリックします。 これにより、EC2 のダッシュボードが起動します。
こちらがEC2ダッシュボードです。 ここでは、実行中の AWS EC2 リソースに関する gist のすべての情報を取得します。

ステップ2) EC2 ダッシュボードの右上隅で、EC2 サーバーをプロビジョニングする AWS リージョンを選択します。
ここではバージニア北部を選択しています。 AWS は世界中で 10 のリージョンを提供します。

ステップ3) このステップでは
- 希望のリージョンを選択したら、EC2 ダッシュボードに戻ります。
- 「インスタンスの作成」セクションにある「インスタンスの起動」ボタンをクリックします (以下を参照)。

- 「インスタンスの起動」をクリックするとすぐに、インスタンス作成ウィザードのページが開きます。
AMIを選択してください
ステップ1) このステップでは、次のようにします。
- 任意の AMI を選択するよう求められます。 (AMI とは Amazon マシンのイメージ。基本的には のテンプレートです オペレーティングシステム インスタンスを作成するためのベースとして使用できるプラットフォーム)。 優先 AMI から EC2 インスタンスを起動すると、インスタンスは目的の OS で自動的に起動します。 (AMI については、チュートリアルの次の部分で詳しく説明します)。
- ここではデフォルトを選択しています Amazon Linux (64 ビット) AMI。

EC2 インスタンスタイプの選択
ステップ1) 次のステップでは、ビジネス ニーズに基づいて必要なインスタンスのタイプを選択する必要があります。
- AWS が提供する 2vCPU と 1GB メモリのサーバーである t1.micro インスタンス タイプを選択します。
- さらに設定するには、「インスタンスの詳細を設定」をクリックします。

- ウィザードの次のステップでは、一度に起動するインスタンスの数などの詳細を入力します。
- ここでは XNUMX つのインスタンスを起動します。
インスタンスの構成
ステップ1) インスタンスの数 - 一度に最大 20 のインスタンスをプロビジョニングできます。 ここでは XNUMX つのインスタンスを起動します。

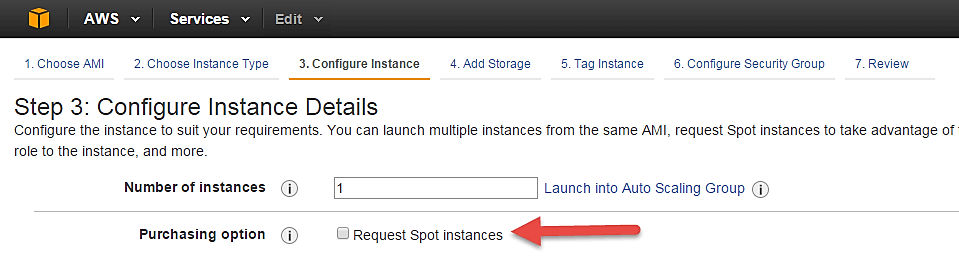
ステップ2) 購入オプションでは、「スポットインスタンスをリクエスト」のオプションは現時点ではチェックを外したままにしてください。(これは、オンデマンドインスタンスではなくスポットインスタンスを起動したい場合に行います。スポットインスタンスについては、チュートリアルの後半で改めて説明します。)
ステップ3) 次に、EC2 サーバーの基本的なネットワークの詳細を設定する必要があります。
- ここでどの VPC 内にあるかを決定する必要があります (仮想プライベートクラウド) インスタンスを起動する場所と、VPC 内のどのサブネットの下に起動するかを決定します。インスタンスを起動する前にこれを決定して計画することをお勧めします。AWS アーキテクチャのセットアップには、管理を容易にするために事前に計画されたサブネットの IP 範囲などが含まれている必要があります。(チュートリアルのネットワーク セクションで新しい VPC を作成する方法について説明します。)
- サブネット化も事前に計画する必要があります。 例: Web サーバーの場合はパブリック サブネットに配置する必要があり、DB サーバーの場合はすべて VPC 内のプライベート サブネットに配置する必要があります。
以下、
- ネットワークセクションには、プラットフォームで利用可能な VPC のリストが表示されます。
- 既存の VPC を選択します
- 新しい VPC を作成することもできます
ここでは、インスタンスを起動する既存の VPC を選択しました。

ステップ4) このステップでは、
- VPC は、アクセスを制限するために分離された IP 範囲であるサブネットで構成されます。
- 以下、
- [サブネット] で、インスタンスを配置するサブネットを選択できます。
- 既存のパブリック サブネットを選択しました。
- この手順で新しいサブネットを作成することもできます。

- インスタンスがパブリックサブネットで起動されると、AWS は IP プールから動的パブリック IP をそのインスタンスに割り当てます。
ステップ5) このステップでは、
- AWS に IP を自動的に割り当てさせるか、後で手動で割り当てるかを選択できます。同様に、ここで「パブリック IP の自動割り当て」機能を有効/無効にできます。
- ここで、このインスタンスに後で EIP (Elastic IP) と呼ばれる静的 IP を割り当てます。そのため、現時点ではこの機能は無効のままにしておきます。

ステップ6) このステップでは、
- 次の手順では、IAM ロールのオプションを現時点では「なし」のままにしておきます。IAM ロールのトピックについては、IAM サービスで詳しく説明します。

ステップ7) このステップでは、次のことを行う必要があります
- シャットダウン動作 – インスタンスを誤ってシャットダウンした場合、インスタンスを削除するのではなく、停止した方がよいでしょう。
- ここではシャットダウン動作を「停止」として定義しています。

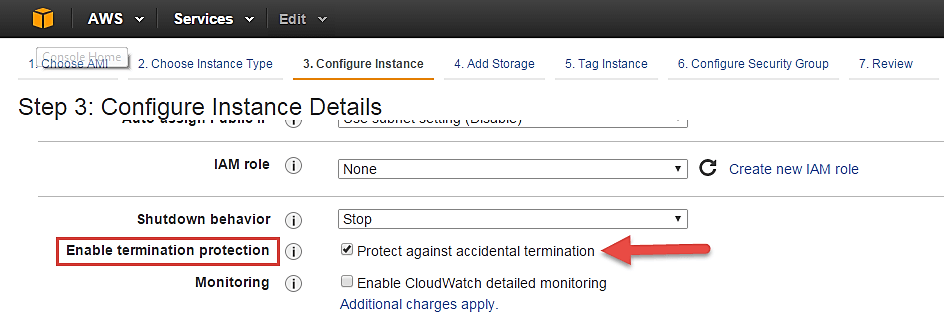
ステップ8) このステップでは、
- インスタンスを誤って終了してしまった場合に備えて、AWS にはセキュリティ メカニズムの層が用意されています。 偶発終了保護を有効にしている場合、インスタンスは削除されません。
- ここでは、インスタンスを偶発的な終了からさらに保護するためのオプションをチェックしています。
ステップ9) このステップでは、
- [監視] で、インスタンスがビジネス クリティカルなインスタンスである場合は、詳細な監視を有効にすることができます。 ここではオプションのチェックを外したままにしておきます。 AWS は常にインスタンスの基本的なモニタリングを無料で提供します。 チュートリアルの AWS Cloud Watch の部分でモニタリングのトピックを参照します。
- [テナンシー] で、共有テナンシーの場合はオプションを選択します。 アプリケーションが安全性の高いアプリケーションである場合は、専用の容量を選択する必要があります。 AWS は両方のオプションを提供します。

ステップ10) このステップでは、
- 次のステップでインスタンスにデータ ボリュームを追加するには、[ストレージの追加] をクリックします。

ストレージを追加
ステップ1) このステップでは次のことを行います。
- [ストレージの追加] ステップでは、インスタンスに 8GB の汎用 SSD ルート ボリュームが自動的にプロビジョニングされたことがわかります。 (汎用ボリュームに指定できる最大ボリューム サイズは 16GB です)
- ボリューム サイズの変更、新しいボリュームの追加、ボリューム タイプの変更などを行うことができます。
- AWS は、磁気、汎用 SSD、プロビジョンド IOP の 3 種類の EBS ボリュームを提供します。 アプリケーションの IOP のニーズに基づいてボリューム タイプを選択できます。

タグインスタンス
ステップ1) このステップでは
- キーと値のペアを使用してインスタンスにタグを付けることができます。 これにより、多数のインスタンスがある場合に AWS アカウント管理者に可視性が与えられます。
- インスタンスは、Dev/SIT/Prod などの部門、環境に基づいてタグ付けする必要があります。 これにより、XNUMX つの共通タグの下にあるインスタンスのコストが明確に表示されます。
- ここではインスタンスに次のタグを付けています。 Dev_Webサーバー01
- 後でセキュリティグループを構成する

セキュリティグループの構成
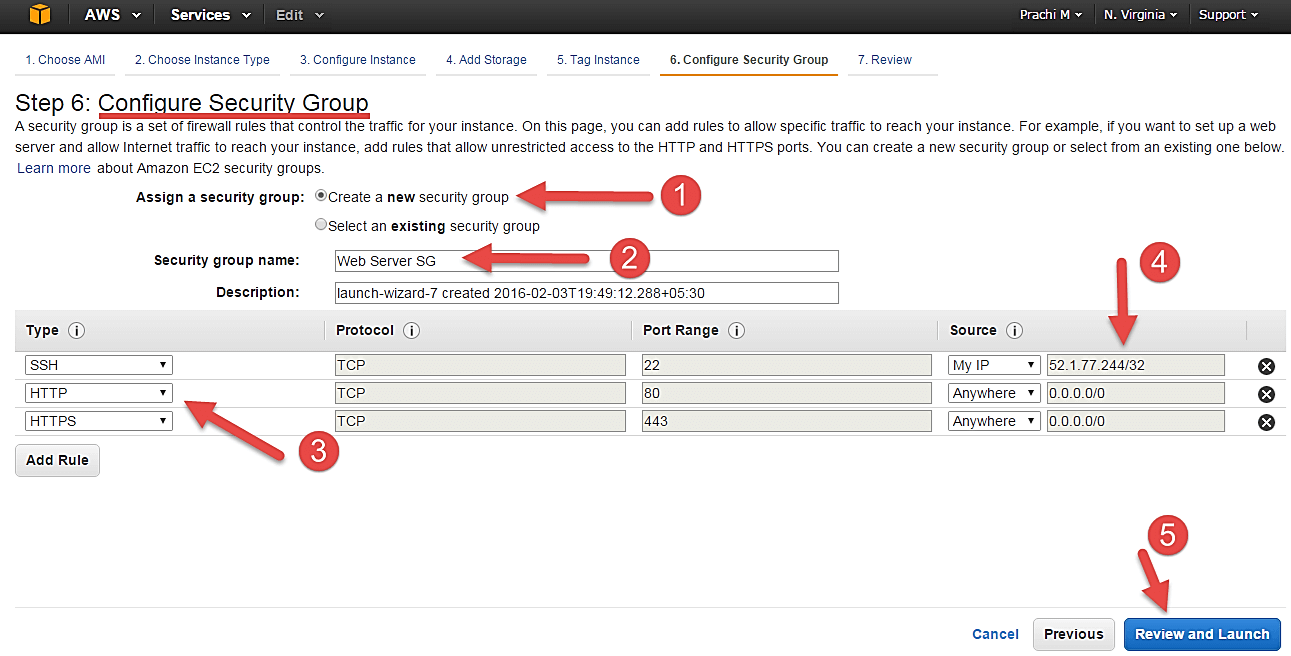
ステップ1) セキュリティ グループを構成するこの次の手順では、インスタンス ポート上のトラフィックを制限できます。 これは、インスタンスの OS ファイアウォールとは別に AWS によって提供される追加のファイアウォール メカニズムです。
開いているポートと IP を定義できます。
- 私たちのサーバーはウェブサーバーなので、以下のことを行います。
- 新しいセキュリティグループの作成
- 参照しやすいように SG に名前を付ける
- インスタンスで有効にするプロトコルを定義する
- 上記のプロトコルでインスタンスへのアクセスを許可する IP の割り当て
- ファイアウォールルールが設定されると、 Rev表示と起動
Revインスタンスを表示
ステップ1) このステップでは、すべての選択とパラメーターを確認し、インスタンスの起動に進みます。

ステップ2) 次のステップでは、インスタンスにログインするためのキー ペアを作成するように求められます。 キー ペアは、公開キーと秘密キーのセットです。
AWS は秘密キーをインスタンスに保存するため、秘密キーをダウンロードするように求められます。 必ずキーをダウンロードし、安全に保管してください。 紛失した場合、再度ダウンロードすることはできません。
- 新しい鍵ペアを作成する
- キーに名前を付けます
- ダウンロードして安全なフォルダーに保存します

- キーをダウンロードすると、RSA 秘密キーを開いて確認できます。

ステップ3) キーのダウンロードと保存が完了したら、インスタンスを起動します。

- その間、起動ステータスを確認できます。

- 起動ログも確認できます。

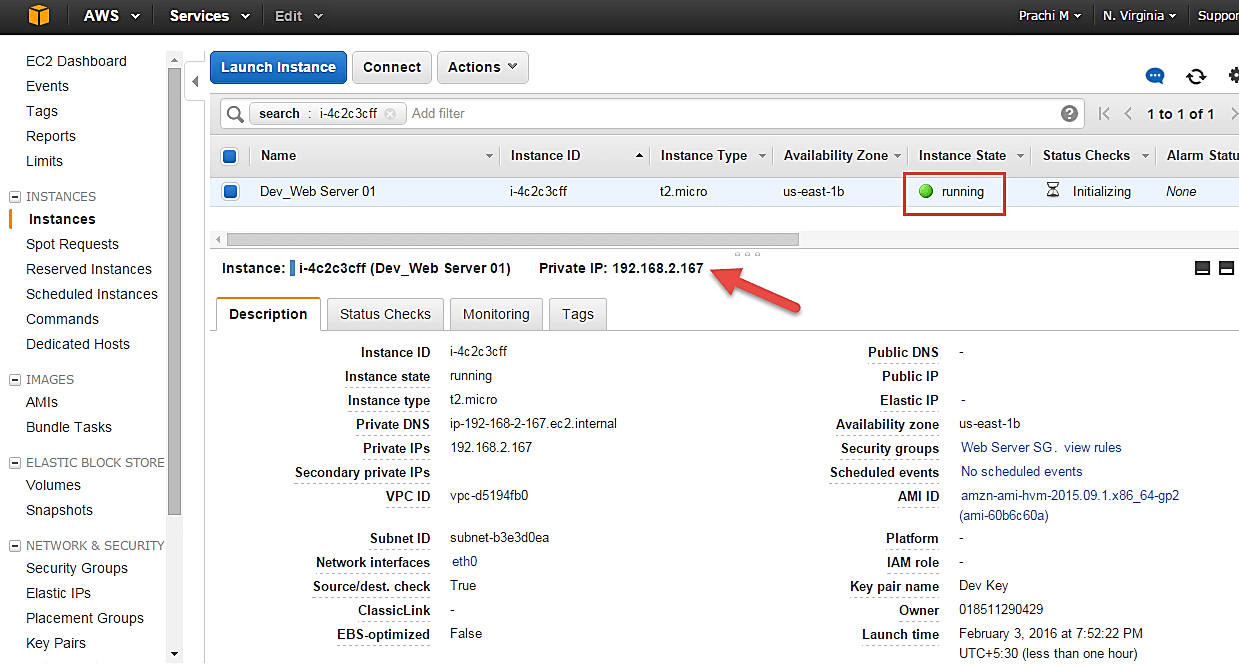
- 左側のペインで「インスタンス」オプションをクリックすると、インスタンスのステータスがしばらくの間「保留中」として表示されます。

- インスタンスが起動して実行されると、そのステータスが「実行中」として表示されます。
- インスタンスは AWS のプールからプライベート IP を受け取っていることに注意してください。
EIP を作成してインスタンスに接続する
EIPとは、AWSが提供する静的パブリックIPアドレスのことです。Elastic IPの略です。通常、インスタンスを作成すると、AWSのIPアドレスプールから自動的にパブリックIPアドレスが割り当てられます。インスタンスを停止または再起動すると、このパブリックIPアドレスは変更されます(動的IPアドレス)。アプリケーションがパブリックネットワーク経由で接続できる静的IPアドレスを取得するには、EIPを使用できます。
ステップ1) EC2 ダッシュボードの左側のペインで、以下に示すように「Elastic IP」に移動できます。

ステップ2) 新しい Elastic IP アドレスを割り当てます。

ステップ3) この IP を VPC スコープで使用するように割り当てます。

- アカウントに 5 つ以上の EIP が存在しない場合、リクエストは成功します。

ステップ4) 次に、この IP をインスタンスに割り当てます。
- 上記のIPを選択します
- 「アクション」をクリックします -> アソシエイトアドレス

ステップ5) 次のページでは、
- インスタンスを検索して、
- IPをそれに関連付けます。

ステップ6) インスタンス画面に戻ると、インスタンスが EIP を受信していることがわかります。

ステップ7) 次に、プログラムリストからパテを開き、以下のように同じEIPをそこに追加します。

ステップ8) このステップでは、
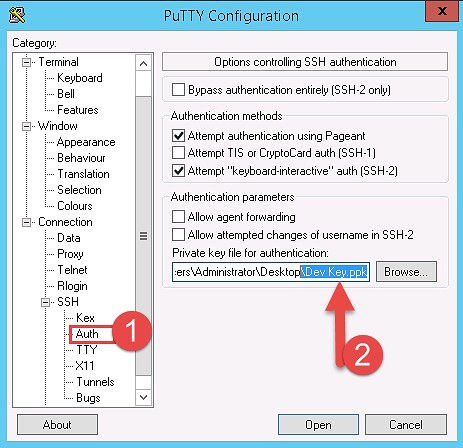
安全な接続のために Putty に秘密キーを追加します
- 認証に移動
- 秘密キーを .ppk (Putty 秘密キー) 形式で追加します。 puttygen を使用して pem ファイルを AWS から ppk に変換する必要があります
完了したら、「開く」ボタンをクリックします
- 接続すると、正常に表示されます。 Linux プロンプト。
- 接続元のマシンは、インスタンスの SSH セキュリティ グループで有効になっている必要があることに注意してください (上記の手順と同様)。

インスタンスを起動するための上記の手順に慣れてしまえば、同じインスタンスを起動するのに 2 分もかかりません。
これで、アプリケーションにオンデマンド EC2 サーバーを使用できるようになりました。
AWSはオンデマンドサーバーに加え、余剰のコンピューティング能力をより低価格で利用できるスポットインスタンスも提供しています。以下のセクションでは、スポットインスタンスとは何か、そしてそのリクエスト方法について説明します。
スポットインスタンスとは何ですか?
スポット インスタンスは AWS から提供されるものです。 これにより、AWS ビジネス加入者は、未使用の AWS コンピューティング容量に入札できるようになります。 スポット インスタンスの時間料金は AWS によって決定され、スポット インスタンスの需要と供給に応じて変動します。
入札額が現在の市場価格を超えるたびに、スポット インスタンスが実行されます。 スポット インスタンスの価格は、インスタンスのタイプと、インスタンスをプロビジョニングできるアベイラビリティ ゾーンによって異なります。
入札価格が「スポット価格」と呼ばれるインスタンスの市場スポット価格を超えると、インスタンスは実行を継続します。スポット価格が入札価格を超えると、AWS はインスタンスを自動的に終了します。したがって、アプリケーション アーキテクチャでスポット インスタンスを慎重に計画する必要があります。
スポットリクエストの作成
スポット インスタンスを起動するには、まずスポット リクエストを作成する必要があります。
スポットリクエストを作成するには、以下の手順に従ってください。
- EC2 ダッシュボードの左ペインの [インスタンス] の下にある [スポット リクエスト] を選択します。
- 以下に示すように、[スポット インスタンスのリクエスト] ボタンをクリックします。

スポット インスタンスの起動ウィザードが開きます。 これで、パラメータとインスタンス構成の選択に進むことができます。
インスタンスタイプの検索
スポット インスタンスの最初のステップは、「インスタンス タイプを見つける」ことです。

ステップ1) AMI を選択します。AMI は、インスタンスにインストールされる OS プラットフォームとソフトウェアで構成されるテンプレートです。既存のリストから目的の AMI を選択します。選んでいます Amazon このチュートリアルの Linux AMI。

ステップ2) キャパシティ ユニット - キャパシティ ユニットはアプリケーションの要件です。 インスタンス タイプ、vCPU、または選択した vCPU/メモリ/ストレージ要件などのカスタム構成に基づいてインスタンスを起動するかどうかを決定できます。 ここではインスタンスを選択しています。

容量をカスタマイズしたい場合は、選択肢を追加できます。
- vCPU、
- メモリと
- インスタンスストレージは以下の通り。

ステップ3) Target 容量は、リクエストで維持するスポットインスタンスの数を表します。ここでは 1 つを選択しています。

ステップ4) 入札価格 – これは、インスタンスに対して支払う準備ができている最大価格です。 インスタンス/時間あたりの特定の料金を設定します。 これは、ビジネス要件に基づいて計算するのが最も簡単です。 インスタンスの実行を継続するために、入札価格を常に高く保ち、スポット価格を超えないようにするために、入札価格をどのように決定すべきかを今後見ていきます。

入札価格のすぐ下に、価格履歴のボタンが表示されます。 以下に示すように、それをクリックします。

ここの「価格履歴」では、インスタンスの価格傾向を履歴データとともに示すグラフが表示されます。 パラメーターを選択すると、一定期間にわたる目的のインスタンスの価格を把握できます。
- 製品を選択してください。 Linux AMI を選択しました。
- インスタンスのタイプを選択します。 m3.mediumを選択しました。
- ここで XNUMX 日以上の平均価格に注目してください。
したがって、以下の表から、プロビジョニングを計画しているインスタンスタイプは$0.01xxの価格帯にあり、アベイラビリティゾーン「us-east 1a」が最も低価格であることがわかります。

続きステップ4へ。
それでは、入札価格を見積もるステップに戻りましょう。
インスタンスを常に利用可能な状態に維持するため、予算内であれば、より高い入札価格を見積もることができます。 ここでは、0.05 ドルという少し高い価格を提示しました。

ウィザード自体でいくつかの傾向を確認できます。
- インスタンスタイプセクションに注意してください
- プロビジョニングを計画しているインスタンスのタイプを選択します
- 入札予定価格に注目してください。 % of on-demand は、見積価格が同じインスタンス タイプのオンデマンド価格の 75% であることを示します。 これは、オンデマンド インスタンスと比較して 25 時間あたり XNUMX% 節約できることを意味します。 さらに価格を下げ、コストを大幅に節約できます。

ステップ5) 傾向の確認と入札価格の見積もりが完了したら、「次へ」をクリックします。

スポットインスタンスを構成する
次のステップはインスタンスを構成することです。ウィザードのこのステップでは、VPC、サブネットなどのインスタンス パラメーターを構成します。
見てみましょう。
ステップ1) 割り当て戦略 – スポットリクエストが AWS のスポットプールからどのように満たされるかを決定します。 戦略には次の XNUMX 種類があります。
- 多様化 - ここでは、スポット インスタンスがすべてのスポット プールにわたってバランスがとられています。
- 最低価格 – ここでは、スポット インスタンスは最低価格のオファーを持つプールから起動されます。
このチュートリアルでは、割り当て戦略として最低価格を選択します。

ステップ2) VPC を選択します。前に作成した使用可能な VPC のリストから選択します。 このステップでは新しい VPC を作成することもできます。

ステップ3) 次に、インスタンスのセキュリティ グループを選択します。 既存の SG を選択することも、新しい SG を作成することもできます。

ステップ4) 可用性ゾーン - アプリケーション アーキテクチャに基づいて、インスタンスを配置する AZ を選択します。AZ - us-east-1a を選択します。

ステップ5) サブネット - すでに使用可能なリストのリストからサブネットを選択します。

ステップ6) パブリック IP - インスタンスが起動したらすぐにパブリック IP を割り当てることを選択します。このステップでは、AWS に IP を自動的に割り当てさせるか、後で手動で割り当てるかを選択できます。同様に、ここで「パブリック IP の自動割り当て」機能を有効/無効にできます。

ステップ7) キー ペア - キー ペアは、公開鍵と秘密鍵のセットです。
AWS は秘密キーをインスタンスに保存するため、秘密キーをダウンロードするように求められます。 必ずキーをダウンロードし、安全に保管してください; 紛失した場合、再度ダウンロードすることはできません。
パブリック IP を選択した後、ここでは前回のチュートリアルですでに作成したキーを選択しています。

Revスポットインスタンスを確認する
ウィザードの前の 2 つのステップでスポット インスタンス リクエストの構成が完了したら、全体の構成を見てみましょう。

- すべての構成を含む JSON ファイルをダウンロードすることもできます。 以下は JSON ファイルです。

確認が完了したら、以下に示すように [起動] ボタンをクリックして起動を続行できます。

「Launch」を選択すると、リクエストの作成に関する通知が表示されます。

スポット リクエスト作成ウィザードが閉じ、ページは自動的に EC2 ダッシュボードに戻ります。
以下に示すように、リクエストの状態が「オープン」であることがわかります。これは、リクエストが AWS 側から評価されていることを意味します。 AWS EC2 は、必要なインスタンスがそのスポット プールで利用可能かどうかを確認します。

数分後、状態が「アクティブ」に変更され、スポット要求が正常に実行されたことがわかります。 以下の構成パラメータに注目してください。

