
Che cos'è un attacco Denial of Service (DoS)? Definizione e prevenzione
 Team editoriale
⚡ Riepilogo intelligente
Gli attacchi Denial of Service (DoS) inondano un bersaglio, come un server web, con un numero di richieste superiore a quello che può gestire, impedendo l'accesso agli utenti legittimi. Questa pagina spiega come funzionano gli attacchi DoS e DDoS e come difendersi da essi.
Che cos'è l'attacco Denial of Service (DoS)?
Un attacco DoS (Denial of Service) viene utilizzato per negare agli utenti legittimi l'accesso a una risorsa, come un sito web, una rete, la posta elettronica, ecc., oppure per rallentarla drasticamente. DoS è l'acronimo di Denial of Service. Questo tipo di attacco viene solitamente implementato inviando troppe richieste contemporaneamente alla risorsa bersaglio, come un server web. Ciò comporta l'impossibilità del server di rispondere a tutte le richieste. L'effetto può essere il blocco del server o un suo rallentamento eccessivo.
L'esclusione di alcune attività da Internet può comportare una significativa perdita di affari o di denaro. Internet e reti di computer Internet alimenta molte aziende. Alcune organizzazioni, come i gateway di pagamento e i siti di e-commerce, dipendono interamente da Internet per svolgere la propria attività.
In questo tutorial imparerai cos'è un attacco denial of service, come viene eseguito e come puoi proteggerti da tali attacchi.
Tipi di attacchi Denial of Service (DoS).
Esistono due tipi di attacchi DoS, ovvero:
- DoS – questo tipo di attacco viene eseguito da un singolo host.
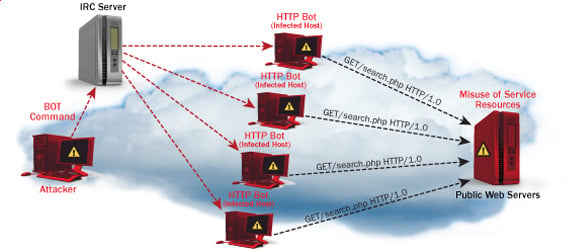
- Attacco DoS distribuito: questo tipo di attacco viene eseguito da diverse macchine compromesse che prendono di mira la stessa vittima. Inonda la rete con pacchetti di dati.
Il diagramma seguente mette a confronto un DoS da un'unica fonte con un DDoS gestito da botnet.
Come funzionano gli attacchi DoS?
Analizziamo come vengono eseguiti gli attacchi DoS e le tecniche utilizzate. Esamineremo cinque tipologie comuni di attacchi.
Ping di morte
Migliori ping Il comando viene solitamente utilizzato per testare la disponibilità di una risorsa di rete. Funziona inviando piccoli pacchetti di dati alla risorsa di rete. ping della morte sfrutta questo e invia pacchetti di dati al di sopra del limite massimo (65,536 byte) che TCP / IP Consente. La frammentazione TCP/IP suddivide i pacchetti in piccoli blocchi che vengono inviati al server. Poiché i pacchetti di dati inviati sono più grandi di quanto il server possa gestire, il server può bloccarsi, riavviarsi o arrestarsi in modo anomalo.
Smurf
Questo tipo di attacco utilizza grandi quantità di Internet Control Message Protocol (ICMP) ping traffico indirizzato a un indirizzo di broadcast Internet. L'indirizzo IP di risposta viene falsificato con quello della vittima designata. Tutte le risposte vengono inviate alla vittima invece dell'IP utilizzato per il pings. Poiché un singolo indirizzo di trasmissione Internet può supportare un massimo di 255 host, un attacco smurf amplifica un singolo ping 255 volte. L'effetto è quello di rallentare la rete a tal punto da renderla inutilizzabile.
Buffer straripamento
Un buffer è una posizione di archiviazione temporanea in RAM che viene utilizzato per memorizzare i dati in modo che la CPU possa elaborarli prima di riscriverli sul disco. BufferI buffer hanno un limite di dimensione. Questo tipo di attacco carica il buffer con più dati di quanti ne possa contenere. Ciò provoca un overflow del buffer e la corruzione dei dati in esso contenuti. Un esempio di buffer overflow è l'invio di email con nomi di file di 256 caratteri.
lacrima
Questo tipo di attacco utilizza pacchetti di dati più grandi. TCP/IP li suddivide in frammenti che vengono assemblati sull'host ricevente. L'aggressore manipola i pacchetti mentre vengono inviati in modo che si sovrappongano. Ciò può causare il crash della vittima designata mentre tenta di riassemblare i pacchetti.
Attacco SYN
SYN è una forma abbreviata di Synchronize. Questo tipo di attacco sfrutta l'handshake a tre vie per stabilire la comunicazione tramite TCP. Un attacco SYN funziona inondando la vittima con messaggi SYN incompleti. Ciò induce la macchina vittima ad allocare risorse di memoria che non vengono mai utilizzate e a negare l'accesso agli utenti legittimi.
Strumenti di attacco DoS
Di seguito sono riportati alcuni degli strumenti che possono essere utilizzati per eseguire attacchi DoS.
- Nemesy – questo strumento può essere utilizzato per generare pacchetti casuali. Funziona su WindowsQuesto strumento può essere scaricato da http://packetstormsecurity.com/files/25599/nemesy13.zip.html . A causa della natura del programma, se disponi di un antivirus, molto probabilmente verrà rilevato come virus.
- Land e LaTierra: questo strumento può essere utilizzato per lo spoofing IP e l'apertura di connessioni TCP.
- Blast – questo strumento può essere scaricato da http://www.opencomm.co.uk/products/blast/features.php
- Panther – questo strumento può essere utilizzato per inondare la rete di una vittima con pacchetti UDP.
- Botnet: si tratta di una moltitudine di computer compromessi su Internet che possono essere utilizzati per eseguire un attacco di negazione del servizio distribuito (DDoS).
Controlla anche: - migliori GRATIS DDoS Attack Strumento in linea | Software | Siti web
Come prevenire gli attacchi DoS?
Un'organizzazione può adottare la seguente politica per proteggersi dagli attacchi Denial of Service.
- Attacchi come il SYN flooding sfruttano le vulnerabilità del sistema operativo. L'installazione di patch di sicurezza può contribuire a ridurre le probabilità di subire tali attacchi.
- I sistemi di rilevamento delle intrusioni possono essere utilizzati anche per identificare e persino bloccare attività illegali.
- firewall può essere utilizzato per fermare semplici attacchi DoS bloccando tutto il traffico proveniente da un utente malintenzionato identificando il suo IP.
- Router può essere configurato tramite l'elenco di controllo degli accessi per limitare l'accesso alla rete e eliminare il sospetto traffico illegale.
Attività di hacking: Ping di morte
Supponiamo che tu stia utilizzando Windows Per questo esercizio, daremo per scontato che abbiate almeno due computer collegati alla stessa rete. Gli attacchi DoS sono illegali sulle reti a cui non si è autorizzati ad accedere. Per questo motivo, dovrete configurare la vostra rete per questo esercizio.
Aprire il prompt dei comandi sul computer di destinazione.
Inserisci il comando ipconfig. Otterrai risultati simili a quelli mostrati di seguito.

Per questo esempio, stiamo utilizzando Mobile Dettagli della connessione a banda larga. Prendi nota dell'indirizzo IP. Nota: affinché questo esempio sia più efficace, è necessario utilizzare un Rete LAN.
Passa al computer che intendi utilizzare per l'attacco e apri il prompt dei comandi.
Noi ping il nostro computer vittima con pacchetti di dati infiniti da 65500.
Immettere il seguente comando:
ping 10.128.131.108 –t |65500
QUI,
- "ping" invia i pacchetti di dati alla vittima
- “10.128.131.108” è l'indirizzo IP della vittima
- "-t" significa che i pacchetti di dati devono essere inviati fino all'arresto del programma
- "-l" specifica il carico di dati da inviare alla vittima
Otterrai risultati simili a quelli mostrati di seguito.

Inondare il computer bersaglio con pacchetti di dati non ha molto effetto sulla vittima. Affinché l'attacco sia più efficace, dovresti attaccare il computer bersaglio con pings provenienti da più di un computer.
L'attacco di cui sopra può essere utilizzato per attaccare i router, server web, ecc.
Se vuoi vedere gli effetti dell'attacco sul computer di destinazione, puoi farlo aprire il task manager e visualizzare le attività della rete.
- Fare clic con il tasto destro sulla barra delle applicazioni
- Seleziona avvia gestione attività
- Fare clic sulla scheda rete
- Otterrai risultati simili ai seguenti

Se l'attacco ha successo, dovresti essere in grado di vedere un aumento delle attività di rete.
Attività di hacking: lancia un attacco DoS
In questo scenario pratico, useremo Nemesy per generare pacchetti di dati e inondare il computer, il router o il server di destinazione.
Come detto sopra, Nemesy verrà rilevato come programma illegale dal tuo anti-virus. Dovrai disabilitare l'antivirus per questo esercizio.
- Scarica Nemesy da http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Decomprimilo ed esegui il programma Nemesy.exe
- Otterrai la seguente interfaccia
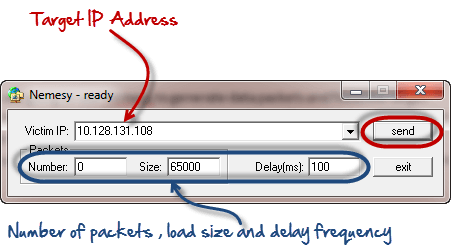
Inserisci l'obiettivo Indirizzo IPIn questo esempio, abbiamo utilizzato l'indirizzo IP di destinazione impiegato nell'esempio precedente.
QUI,
- Impostare il numero di pacchetti a 0 significa infinito. È possibile impostarlo al numero desiderato se non si desidera inviare un numero infinito di pacchetti di dati.
- Il campo "dimensione" specifica i byte di dati da inviare e il campo "ritardo" specifica l'intervallo di tempo in millisecondi.
Fai clic sul pulsante Invia.
Dovresti visualizzare i seguenti risultati.

Nella barra del titolo verrà visualizzato il numero di pacchetti inviati.
Fai clic sul pulsante di arresto per interrompere l'invio dei pacchetti di dati da parte del programma.
È possibile monitorare il task manager del computer di destinazione per vedere le attività di rete.
Che cos'è un attacco Distributed Denial-of-Service (DDoS)?
Un attacco DDoS è una forma più intensa di attacco DoS, in cui il traffico malevolo proviene da più fonti, rendendo più difficile bloccare l'attacco semplicemente interrompendo una singola fonte. In un attacco DDoS, più computer compromessi, collettivamente noti come botnet, vengono utilizzati per inondare il sistema bersaglio con traffico, causando così un'interruzione del servizio. Questi attacchi sono più difficili da mitigare a causa della loro natura distribuita, poiché l'attaccante controlla più fonti di traffico.
