
Come creare login, utenti e concedere autorizzazioni in SQL Server
 Team editoriale
⚡ Riepilogo intelligente
La sezione "Creazione di login, utenti e concessione di autorizzazioni in SQL Server" illustra l'autenticazione e l'autorizzazione, trattando login, utenti e mappa dei ruoli.pinge concedendo le autorizzazioni tramite SSMS e T-SQL.
Come creare un nuovo accesso in SQL Server
Ecco come creare l'accesso in SQL Server:
Passo 1) Per creare un server SQL di accesso, accedere a Sicurezza > Accessi
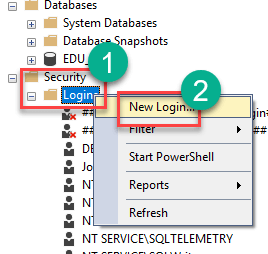
Passo 2) Nella schermata successiva, Invio
- Nome di accesso
- Seleziona l'autenticazione di SQL Server
- Inserisci la password per MySQL creare utente con password
- Fare clic su OK

Passo 3) Viene creato l'accesso
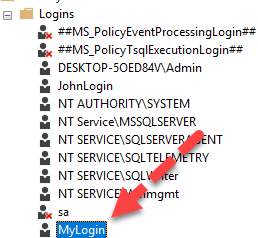
È inoltre possibile creare un accesso utilizzando il comando T-SQL per il server SQL per creare accesso e utente.
CREATE LOGIN MyLogin WITH PASSWORD = '123';
Come creare un utente nel database SQL Server
Un utente è un account che puoi utilizzare per accedere a Server SQLPer creare un server SQL utente, puoi utilizzare uno dei due metodi seguenti:
- Utilizzo di T-SQL
- Utilizzo di SQL Server Management Studio
Come creare un utente in SQL Server Management Studio
Ecco una procedura passo passo su come creare un utente in SQL Server Management Studio:
Creerai un utente per il database EDU_TSQL.
Passaggio 1) Connettersi al server SQL per creare un nuovo utente
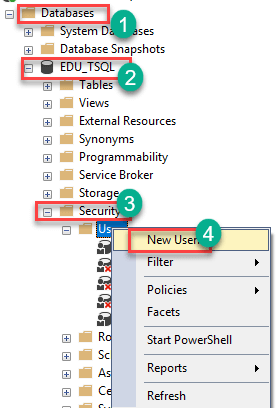
- Connettersi a SQL Server quindi espandere la cartella Database da Esplora oggetti.
- Identificare il database per il quale è necessario creare l'utente ed espanderlo.
- Espandi la sua cartella Sicurezza.
- Fare clic con il pulsante destro del mouse sulla cartella Utenti, quindi selezionare "Nuovo utente..."
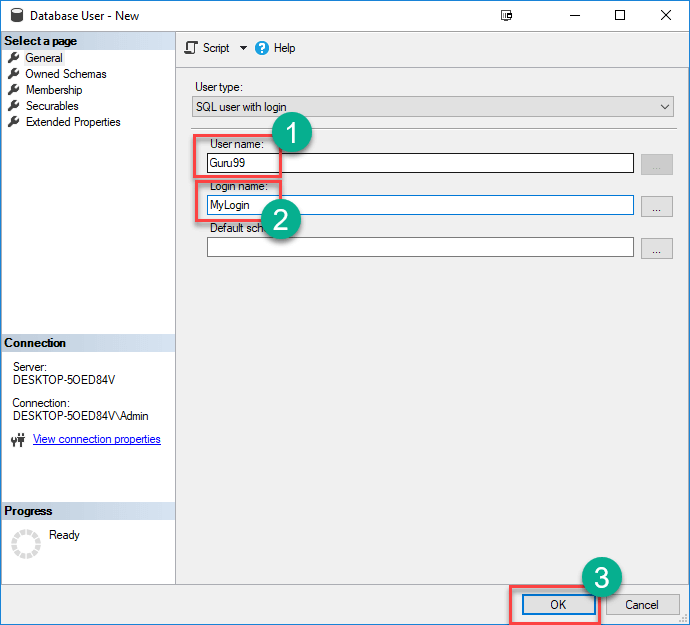
Passaggio 2) Inserisci i dettagli dell'utente
Otterrai la seguente schermata,
- Immettere il nome utente desiderato
- Inserisci il nome di accesso (creato in precedenza)
- fare clic su OK
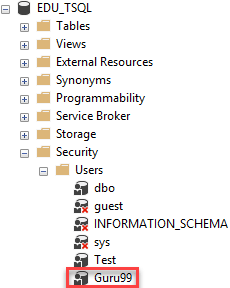
Passaggio 3) L'utente verrà creato
L'utente è stato creato
Crea utente utilizzando T-SQL
Puoi usare il comando create user di T-SQL per aggiungere un utente al database del server SQL. Il comando create user di SQL ha la seguente sintassi:
create user <user-name> for login <login-name>
create user Guru99 for login MyLogin
Nota: la query deve essere eseguita all'interno della finestra di query. Se un utente è già stato creato per un accesso, SQL Server genererà un errore se si crea un utente per lo stesso accesso.
Assegnazione dell'autorizzazione a un utente in SQL Server
Le autorizzazioni fanno riferimento alle regole che regolano i livelli di accesso degli utenti alle risorse protette di SQL Server. SQL Server ti consente di concedere, revocare e negare tali permessi. Esistono due modi per concedere le autorizzazioni utente al server SQL:
- Utilizzo di T-SQL
- Utilizzo di SQL Server Management Studio
Assegnazione di autorizzazioni in SQL Server Management Studio
Ecco una procedura passo passo su come assegnare le autorizzazioni a un utente in SQL Server Management Studio:
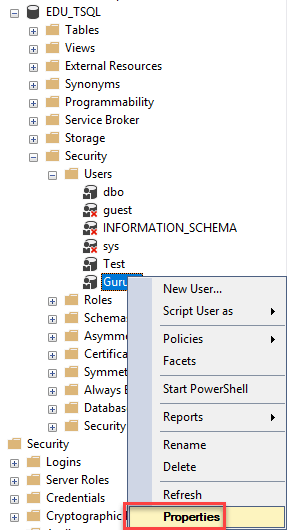
Passo 1) Connettiti all'istanza di SQL Server ed espandi le cartelle da Esplora oggetti come mostrato di seguito. Fai clic con il pulsante destro del mouse sul nome dell'utente, ovvero Guru99 quindi scegli Proprietà.
Passo 2) Nella schermata successiva,
- Fare clic sull'opzione Assicurazioni a sinistra.
- Fare clic su Cerca

Passo 3) Nella finestra successiva,
- Seleziona "Tutti gli oggetti appartenenti allo schema".
- Seleziona il nome dello schema come "dbo"
- fare clic su OK

Passo 4)
- Identifica la tabella a cui desideri concedere l'autorizzazione
- In Autorizzazione esplicita seleziona Concedi
- Fare clic su OK

Passo 5) L'utente GuruAll'utente 99 è concessa l'autorizzazione SELECT sulla tabella Course.
Concedere autorizzazioni utilizzando T-SQL
Per concedere l'autorizzazione a un utente che utilizza T-SQL, seleziona prima il database utilizzando l'istruzione use. Quindi assegni l'autorizzazione all'utente utilizzando l'istruzione di concessione. Ecco la sintassi per la creazione dell'utente e la concessione dell'autorizzazione del server SQL:
use <database-name>
grant <permission-name> on <object-name> to <username\principle>
Ad esempio, il seguente comando mostra come concedere l'autorizzazione select all'utente Guru99 sull'oggetto (tabella) denominato Portata all'interno del database EDU_TSQL:
USE EDU_TSQL
GO
Grant select on Course to Guru99
Il permesso sarà concesso!
