
Tutorial Splunk per principianti: cos'è lo strumento Splunk? Come usare?
 David Carter
⚡ Riepilogo intelligente
Splunk è una piattaforma dati che raccoglie, indicizza e correla i dati generati dalle macchine in tempo reale, trasformandoli poi in eventi ricercabili, dashboard, avvisi e visualizzazioni che supportano il monitoraggio, la risoluzione dei problemi, l'analisi della sicurezza e il processo decisionale aziendale in tutta l'organizzazione.
Che cos'è Splunk?
Splunk Splunk è una piattaforma software utilizzata per monitorare, ricercare, analizzare e visualizzare in tempo reale i dati generati dalle macchine. Acquisisce, indicizza e correla i dati in streaming all'interno di un repository ricercabile, generando grafici, avvisi, dashboard e visualizzazioni. Grazie alla sua capacità di rendere i dati di log e di evento facilmente accessibili in tutta l'organizzazione, Splunk è una soluzione ideale per i team che desiderano effettuare diagnosi rapide, monitorare le operazioni IT e persino gestire le informazioni e gli eventi di sicurezza (SIEM).
Perché abbiamo bisogno di Splunk?
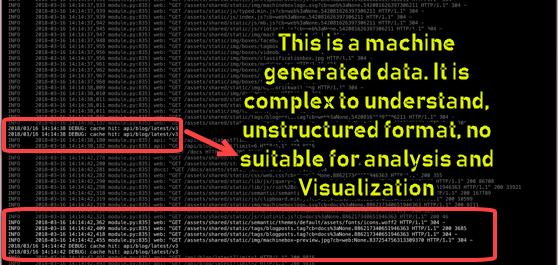
Lo strumento di monitoraggio Splunk offre numerosi vantaggi per un'organizzazione. I principali vantaggi derivanti dall'utilizzo di Splunk sono:
- Offre un'interfaccia grafica migliorata con visibilità in tempo reale tramite dashboard interattive.
- Riduce i tempi di risoluzione dei problemi fornendo risultati immediati.
- Si rivela uno strumento ideale per l'analisi delle cause profonde.
- Consente di generare grafici, avvisi e dashboard a partire dai dati.
- Consente di cercare e analizzare facilmente risultati specifici.
- Ti aiuta a risolvere qualsiasi problema di funzionamento per migliorare le prestazioni.
- Monitora i parametri aziendali per consentirti di prendere decisioni informate.
- Consente di incorporare Intelligenza Artificiale nella tua strategia sui dati.
- Raccoglie informazioni operative utili dai dati della tua macchina.
- Riassume e raccoglie informazioni preziose da diversi registri.
- Accetta quasi tutti i tipi di dati, inclusi .csv, JSON e i formati di log più comuni.
- Offre potenti funzionalità di ricerca, analisi e visualizzazione per utenti di ogni tipo.
- Crea un repository centrale per la ricerca di dati Splunk provenienti da diverse fonti.
Caratteristiche di Splunk
Le caratteristiche principali di Splunk includono le seguenti:
- Accelera lo sviluppo e la fase di test.
- Consente di creare applicazioni per dati in tempo reale.
- Ti aiuta a generare un ritorno sull'investimento più rapidamente.
- Supporta statistiche e reportistica agili con un'architettura in tempo reale.
- Offre funzionalità di ricerca, analisi e visualizzazione che consentono a utenti di ogni tipo di sfruttare appieno le proprie potenzialità.
Prodotti Splunk
Splunk è disponibile in tre diverse edizioni, ciascuna pensata per un diverso livello di utilizzo:
- Impresa Splunk
- Luce Splunk
- Nuvola Spruzzata
Impresa Splunk
Splunk Enterprise Edition è utilizzato dalle grandi aziende IT. Consente di raccogliere e analizzare dati provenienti da applicazioni, siti web, server e altre fonti.
Nuvola Spruzzata
Splunk Cloud è una piattaforma ospitata che offre le stesse funzionalità della versione Enterprise. Puoi ottenerla direttamente da Splunk o tramite Piattaforma cloud AWS.
Luce Splunk
Splunk Light è una versione gratuita che consente di cercare, generare report e modificare i dati di log. Rispetto alle altre edizioni, offre funzionalità limitate ed è ideale per un utilizzo su piccola scala, indicizzando fino a 500 MB di dati al giorno.
Splunk Architectura
Ora che avete compreso le diverse edizioni, analizziamo l'architettura di Splunk e i suoi principali componenti:

Di seguito sono elencati i componenti fondamentali dell'architettura di Splunk:
Spedizioniere Universale (UF)
L'Universal Forwarder, o UF, è un agente leggero che invia i dati al forwarder principale di Splunk. È possibile installarlo su una macchina client o su un server applicativo e il suo unico compito è quello di inoltrare i dati di log.
Bilanciatore di carico (LB)
Il bilanciatore di carico è quello predefinito di Splunk. Tuttavia, consente anche di utilizzare un bilanciatore di carico personalizzato.
Spedizioniere pesante (HF)
L'Heavy Forwarder è un componente più pesante che consente di filtrare i dati prima che vengano inoltrati, ad esempio raccogliendo solo i log degli errori.
indicizzatore
L'indicizzatore memorizza e indicizza i dati in entrata, migliorando le prestazioni di ricerca di Splunk. Per impostazione predefinita, Splunk indicizza automaticamente utilizzando campi come host, origine, data e ora.
Testa di ricerca (SH)
La Search Head viene utilizzata per ottenere informazioni e generare report. È qui che gli utenti scrivono query SPL (Search Processing Language) per esplorare i dati indicizzati.
Server di distribuzione (DS)
Il Deployment Server consente di distribuire le configurazioni, ad esempio aggiornando un file di configurazione di Universal Forwarder, e può condividere le impostazioni tra più componenti di Splunk.
Gestore delle licenze (LM)
Il gestore delle licenze tracLa licenza ks si basa sul volume e sull'utilizzo (ad esempio, 50 GB al giorno). Splunk verifica regolarmente questi dettagli di licenza.
Come funziona Splunk?
Ora vediamo nel dettaglio come funziona Splunk, seguendo il percorso dei dati dalla raccolta fino all'analisi:

Spedizioniere
Il Forwarder raccoglie i dati dalle macchine remote e li inoltra all'Indexer in tempo quasi reale.
indicizzatore
L'indicizzatore elabora i dati in arrivo in tempo reale. Inoltre, memorizza e indicizza i dati su disco.
Testa di ricerca
Gli utenti finali interagiscono con Splunk tramite la Search Head, che consente loro di cercare, analizzare e visualizzare i dati indicizzati.
Applicazioni di Splunk
Per vedere Splunk in azione, consideriamo un esempio concreto. Problema: McDonald's non aveva una chiara visibilità su quali offerte promozionali funzionassero meglio. I fattori coinvolti includevano:
- Tipo di offerta (ad esempio, sconto del 20%)
- Differenze culturali a livello regionale
- Momento dell'acquisto
- Dispositivo utilizzato dal cliente
- Revrisultato generato per ordine
L'azienda aveva bisogno di informazioni sul comportamento dei consumatori e sulle reazioni dei clienti.
L'intero processo ha utilizzato tre tipi di fonti di dati:
- Ordini effettuati presso un punto vendita McDonald's
- Ordini effettuati tramite l'applicazione mobile
- Ordini effettuati tramite l'applicazione web
I dati sono quindi confluiti da una fase all'altra, come illustrato nel diagramma sottostante.

Ingresso
I dati di input passano alla fase di analisi sintattica.
parsing
Nella fase di analisi sintattica, i dati rilevanti vengono convertiti in eventi:
- Regione del cliente
- Revnumero per ordine
- Orario dell'ordine (mattina, pomeriggio, sera, notte)
- Dispositivo utilizzato dai clienti (cellulare, PC, tablet)
- Buoni sconto applicati
Fase di indicizzazione
In questa fase, gli eventi vengono ordinati e indicizzati per l'archiviazione in base a:
- Vendite per area geografica
- Ricavo degli ordini
- Orario dell'ordine (mattina, pomeriggio, sera, notte)
- Dispositivo utilizzato dal cliente
- Coupon applicato
Testa di ricerca
La Search Head viene utilizzata per raccogliere informazioni e generare report.
McDonald's lo ha utilizzato per rispondere alle seguenti domande:
- Quale offerta di vendita funziona meglio in quale posizione geografica?
- In che modo il comportamento dei clienti influisce sul fatturato derivante dagli ordini?
- Qual è il momento migliore per applicare le offerte hamburger o combo?
In che modo Splunk ti ha aiutato?
- Visualizzazione in tempo reale di tutti gli ordini provenienti da una regione specifica.
- Abbiamo analizzato le prestazioni in tempo reale di diverse offerte promozionali.
- Ho monitorato le prestazioni dei sistemi POS interni di McDonald's.
- Consentire ai dipendenti di monitorare il feedback dei clienti e di comprenderne le aspettative.
- È stata analizzata la velocità di diverse modalità di pagamento.
- Sono state individuate modalità di pagamento prive di errori.
migliori Pratiche di utilizzo di Splunk
- Prima di iniziare, testa il tuo indice in modo da poter eseguire i test rapidamente.
- Assicurati che i campi chiave siano corretti al momento dell'indicizzazione; tutto il resto può essere creato o modificato solo dopo l'indicizzazione.
- In Splunk, la suddivisione degli eventi avviene automaticamente, quindi verifica che rilevi correttamente l'inizio e la fine di ciascun evento.
- Splunk è in grado di rilevare automaticamente il timestamp, ma se il formato del log utilizza un timestamp diverso, è necessario configurarlo manualmente.
Aziende famose che utilizzano Splunk
Alcune aziende famose che utilizzano Splunk includono:
- Cisco
- Bosch
- IBM
- Motorola
- PepsiCo
- Adobe
- Visa
- Adidas
- Salesforce
- Walmart
Alternative a Splunk
1) Site24x7Gestione registro
Site24x7 Offre uno strumento centralizzato di gestione dei log basato sul cloud per l'intera infrastruttura. Riconosce automaticamente i log delle applicazioni e fornisce supporto immediato per oltre 100 applicazioni.
Caratteristiche principali di Site24x7lo strumento di gestione dei log di:
- Supporta oltre 100 tipi di log, inclusi i log delle piattaforme cloud.
- Consente una facile gestione di qualsiasi registro con semplici opzioni di personalizzazione.
- Offre una ricerca intuitiva basata sul linguaggio di interrogazione.
- Supporta un'ampia gamma di formati di log (JSON, multilinea, chiave-valore, XML e altri).
- Clustermessaggi basati sulla somiglianza di modelli.
- Offre automazione IT per la risoluzione automatica degli incidenti.
- Invia avvisi di terze parti tramite strumenti come Microsoft Teams, ServiceNow, PagerDuty, Opsgenie, Jira, Webhooks, Zendeske Zoho Cliq.
2) Sumo Logic
Sumo Logic Ti aiuta a mantenere l'infrastruttura della tua applicazione e la ricerca e l'analisi dei dati di log in tempo reale sono semplici. Lo strumento ti consente di monitorare e visualizzare eventi sia storici che in tempo reale.
Download link: https://www.sumologic.com/
3) Fluentd
Fluentd è un raccoglitore di dati gratuito e open-source. Salva i log in un buffer FS in modo da poterli recuperare quando si desidera e offre funzionalità come il bilanciamento del carico e i tentativi di ripetizione per una maggiore robustezza.
Download link: https://www.fluentd.org/
4) Stack ELK
Migliori Pila di alci Consente agli utenti di acquisire dati da qualsiasi fonte, in qualsiasi formato, e di ricercarli, analizzarli e visualizzarli. Offre un sistema di registrazione centralizzato, utile per identificare problemi con server o applicazioni.
Download link: https://www.elastic.co/elk-stack
5) LogFaces
LogFaces è un'altra alternativa a Splunk che consente di inviare le query via e-mail e di conservare i dati di log in locale. Viene fornita come un'applicazione desktop di facile utilizzo.
Download link: http://www.moonlit-software.com/
Svantaggi dell'utilizzo di Splunk
Nonostante i suoi punti di forza, Splunk presenta alcuni svantaggi che vale la pena menzionare:
- Splunk può risultare costoso per grandi volumi di dati.
- I suoi cruscotti sono funzionali ma non sempre efficaci come alcuni dedicati strumenti di monitoraggio.
- La curva di apprendimento è ripida; poiché utilizza un'architettura a più livelli, sono necessari formazione e tempo per padroneggiarla.
- Le ricerche possono essere difficili da comprendere, soprattutto le espressioni regolari e la sintassi di ricerca.
