
Come hackerare un server (Web)
 Team editoriale
⚡ Riepilogo intelligente
Gli attacchi hacker ai server web prendono di mira il software e le configurazioni errate dei siti web che memorizzano dati sensibili come password e numeri di carta di credito. Questa pagina illustra il funzionamento di tali attacchi e, soprattutto, come difendere e proteggere un server web.
Che cos'è l'hacking di un server web?
Un server web è un programma per computer, o un computer, che esegue l'applicazione. La sua funzione principale è accettare richieste HTTP dai client e fornire pagine web, quindi fornire risposte HTTP. Potrebbe anche essere descritto come un programma di macchina virtuale. Questo tipo di consegna consiste in documenti HTML o contenuti aggiuntivi come fogli di stile e JavaScript.
I clienti si rivolgono solitamente a Internet per ottenere informazioni e acquistare prodotti e servizi. A tal fine, la maggior parte delle organizzazioni possiede un sito web. La maggior parte dei siti web memorizza informazioni sensibili come numeri di carte di credito, indirizzi e-mail, password, ecc. Questo li rende bersaglio di attacchi informatici. I siti web compromessi possono anche essere utilizzati per diffondere ideologie religiose o politiche, ecc.
In questo tutorial, ti presenteremo le tecniche di hacking dei server web e come puoi proteggere i server da tali attacchi.
Come hackerare un server Web
In questo scenario pratico, esamineremo l'anatomia di un attacco al server web. Supporremo di aver preso di mira www.techpanda.orgNon abbiamo intenzione di hackerare il sistema, poiché sarebbe illegale. Utilizzeremo il dominio esclusivamente a scopo didattico.
Passaggio 1) Di cosa avremo bisogno
- Un bersaglio www.techpanda.org
- Motore di ricerca di Bing
- Strumenti di iniezione SQL
- PHP Shell, utilizzeremo la dk shell http://sourceforge.net/projects/icfdkshell/
Passaggio 2) Raccolta di informazioni
Dovremo ottenere l'indirizzo IP del nostro obiettivo e trovare altri siti Web che condividono lo stesso indirizzo IP.
Utilizzeremo uno strumento online per trovare l'indirizzo IP del bersaglio e gli altri siti web che condividono lo stesso indirizzo IP.
- Inserire il URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ nel tuo browser web
- Inserisci www.techpanda.org come destinazione

- Fai clic sul pulsante Verifica
- Otterrai i seguenti risultati

Sulla base dei risultati di cui sopra, il Indirizzo IP dell'obiettivo è 69.195.124.112.
Abbiamo anche scoperto che ci sono 403 domini sullo stesso server web.
Il nostro prossimo passo è scansionare gli altri siti web SQL vulnerabilità di injection. Nota: se riusciamo a trovare una pagina vulnerabile a SQL sul target, la sfrutteremo direttamente senza considerare altri siti web.
- Inserire il URL www.bing.com nel tuo browser web. Questo funzionerà solo con Bing, quindi non utilizzare altri motori di ricerca come Google o Yahoo.
- Inserisci la seguente query di ricerca
ip:69.195.124.112 .php?id=
QUI,
- “ip:69.195.124.112” limita la ricerca a tutti i siti ospitati sul web server con indirizzo IP 69.195.124.112
- “.php?id=” cerca URL Variabili GET utilizzate come parametri per le istruzioni SQL.
Otterrai i seguenti risultati.
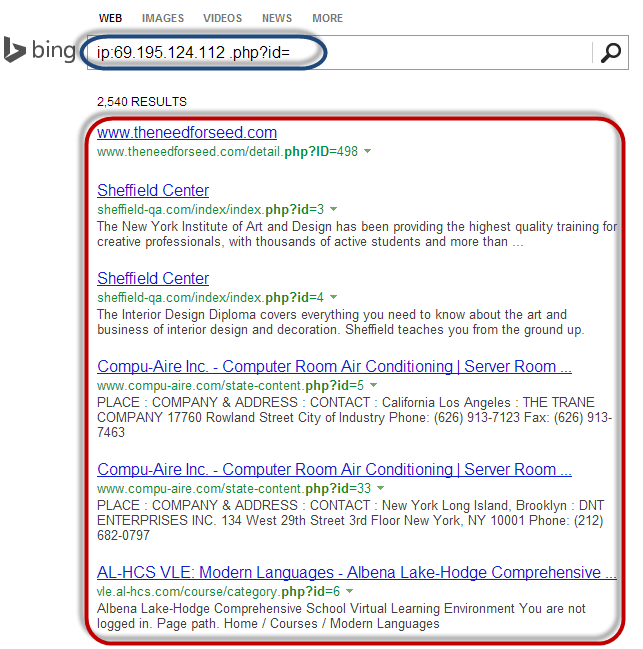
Come puoi vedere dai risultati sopra, sono stati elencati tutti i siti Web che utilizzano variabili GET come parametri per l'iniezione SQL.
Il passo logico successivo sarebbe quello di scansionare i siti web elencati per SQL Injection vulnerabilità. È possibile farlo tramite SQL injection manuale oppure utilizzando gli strumenti elencati in questo articolo su SQL Injection.
Passaggio 3) Caricamento della shell PHP
Non effettueremo la scansione di nessuno dei siti web elencati, poiché ciò è illegale. Supponiamo di essere riusciti ad accedere a uno di essi. Dovrai caricare la shell PHP che hai scaricato da http://sourceforge.net/projects/icfdkshell/
- Aprire il URL dove hai caricato il file dk.php.
- Si aprirà la seguente finestra.

- Facendo clic sul collegamento simbolico URL ti darà accesso ai file nel dominio di destinazione.
Una volta ottenuto l'accesso ai file, un malintenzionato può acquisire le credenziali di accesso al database ed eseguire azioni come la manomissione o il download di dati quali le email. Ecco perché le misure difensive descritte più avanti in questo articolo sono fondamentali.
Vulnerabilità del server Web
Un server web è un programma che memorizza file (solitamente pagine web) e li rende accessibili tramite la rete o Internet. Un server web richiede sia hardware che software. Gli aggressori solitamente prendono di mira le vulnerabilità del software per ottenere l'accesso non autorizzato al server. Analizziamo alcune delle vulnerabilità più comuni di cui gli aggressori si avvalgono.
- Impostazioni predefinite: queste impostazioni, come l'ID utente e la password predefiniti, possono essere facilmente indovinate dagli aggressori. Le impostazioni predefinite potrebbero anche consentire l'esecuzione di determinate attività, come l'esecuzione di comandi sul server, che possono essere sfruttate.
- Errata configurazione dei sistemi operativi e delle reti: alcune configurazioni, come quella che consente agli utenti di eseguire comandi sul server, possono essere pericolose se l'utente non dispone di una password sicura.
- Bug nel sistema operativo e nei server web: i bug scoperti nel sistema operativo o nel software del server web possono essere sfruttati per ottenere accesso non autorizzato al sistema.
Oltre alle vulnerabilità del server web sopra menzionate, anche le seguenti possono portare ad accessi non autorizzati.
- Mancanza di politiche e procedure di sicurezza: l'assenza di politiche e procedure di sicurezza, come l'aggiornamento del software antivirus e l'applicazione di patch al sistema operativo e al software del server web, può creare falle di sicurezza che possono essere sfruttate dagli aggressori.
Tipi di server Web
Di seguito è riportato un elenco dei server web più comuni.
- Apache – Questo è il server web comunemente utilizzato su Internet. È multipiattaforma ma di solito è installato su Linux. La maggior parte dei siti web PHP sono ospitati su Apache server.
- Internet Information Services (IIS) – È sviluppato da Microsoft. Funziona Windows ed è il secondo server web più utilizzato su Internet. La maggior parte dei siti Web ASP e ASPX sono ospitati su Server IIS.
- Apache Tomcat – La maggior parte Java pagine del server (JSP) i siti web sono ospitati su questo tipo di server web.
- Altri server web – Tra questi figurano il Web Server di Novell e IBMi server Lotus Domino di.
Tipi di attacchi contro i server Web
Gli aggressori utilizzano diverse tecniche contro i server web, tra cui le seguenti:
- Attacchi di attraversamento di directory: questo tipo di attacco sfrutta le vulnerabilità del server web per ottenere accesso non autorizzato a file e cartelle non di dominio pubblico. Una volta ottenuto l'accesso, l'attaccante può scaricare informazioni sensibili, eseguire comandi sul server o installare software dannoso.
- Attacchi Denial of Service (DoS) – Con questo tipo di attacco, il server web potrebbe bloccarsi o diventare non disponibile per gli utenti legittimi.
- Dirottamento del sistema dei nomi di dominio (DNS) – Con questo tipo di attacco, le impostazioni DNS vengono modificate in modo da puntare al server web dell'attaccante. Tutto il traffico che avrebbe dovuto essere inviato al server web viene reindirizzato a quello sbagliato.
- Sniffing – I dati non crittografati inviati sulla rete possono essere intercettati e utilizzati per ottenere accesso non autorizzato al server web.
- Phishing – Con questo tipo di attacco, l'aggressore si spaccia per un sito web e indirizza il traffico verso un sito falso. Gli utenti ignari potrebbero essere indotti con l'inganno a fornire dati sensibili come credenziali di accesso, numeri di carta di credito, ecc.
- Pharming – Con questo tipo di attacco, l'aggressore compromette i server del Domain Name System (DNS) o il computer dell'utente in modo che il traffico venga indirizzato verso un sito dannoso.
- Defacement – Con questo tipo di attacco, l'aggressore sostituisce il sito web dell'organizzazione con una pagina diversa che contiene il nome e le immagini dell'hacker e può includere musica di sottofondo e messaggi.
Effetti degli attacchi riusciti
- La reputazione di un'organizzazione può essere compromessa se un utente malintenzionato modifica il contenuto del sito web, inserendo informazioni dannose o link a siti web inappropriati.
- Il server web può essere utilizzato per installare software dannoso sugli utenti che visitano il sito web compromesso. Il software dannoso scaricato sul computer del visitatore può essere un virus, trojan, o software per botnet, ecc.
- I dati degli utenti compromessi potrebbero essere utilizzati per attività fraudolente, con conseguenti perdite economiche o azioni legali da parte degli utenti che hanno affidato i propri dati all'organizzazione.
migliori strumenti di attacco al server Web
Alcuni degli strumenti di attacco più comuni ai server web includono i seguenti:
- Metasploit – questo è uno strumento open source per lo sviluppoping, test e utilizzo di codice exploit. Può essere utilizzato per scoprire vulnerabilità nei server web e scrivere exploit che possono essere utilizzati per compromettere il server.
- MPack – questo è uno strumento di sfruttamento web. È stato scritto in PHP ed è supportato da MySQL come motore di database. Una volta che un server Web è stato compromesso utilizzando MPack, tutto il traffico verso lo stesso viene reindirizzato a siti Web di download dannosi.
- Zeus – questo strumento può essere utilizzato per trasformare un computer compromesso in un bot o in un computer zombie. Un bot è un computer compromesso utilizzato per eseguire attacchi informatici. Una botnet è una rete di computer compromessi. La botnet può quindi essere utilizzata per un attacco denial of service o per l'invio di spam.
- Neosplit – questo strumento può essere utilizzato per installare programmi, eliminare programmi, replicarli, ecc.
Controllare questo: 10 migliori GRATIS DDoS Attack Strumento in linea
Come evitare attacchi al server Web
Un'organizzazione può adottare la seguente politica per proteggersi dagli attacchi al server web.
- Gestione delle patch: ciò comporta l'installazione di patch per contribuire a proteggere il server. Una patch è un aggiornamento che corregge un bug nel software. Le patch possono essere applicate al sistema operativo e il sistema di server web.
- Installazione e configurazione sicure del sistema operativo.
- Installazione e configurazione sicure del software del server web.
- Sistema di scansione delle vulnerabilità: questi includono strumenti come Snort, Nmap e Scanner Access Now Easy (SANE).
- I firewall possono essere utilizzati per bloccare i semplici Attacchi DoS bloccando tutto il traffico proveniente dagli indirizzi IP di origine identificati dell'attaccante.
- Il software antivirus può essere utilizzato per rimuovere i software dannosi dal server.
- Disabilitazione dell'amministrazione remota.
- Rimozione degli account predefiniti e degli account inutilizzati dal sistema.
- Le porte e le impostazioni predefinite (come FTP sulla porta 21) devono essere modificate con porte e impostazioni personalizzate (ad esempio, una porta FTP sulla 5069).
