
Che cos'è l'ingegneria sociale? Definizione e tipologie.
 Team editoriale
⚡ Riepilogo intelligente
L'ingegneria sociale è l'arte di manipolare le persone per indurle a rivelare informazioni riservate o a concedere l'accesso a dati sensibili. Questa pagina spiega come vengono orchestrati questi attacchi, le tecniche predilette dagli aggressori e le contromisure per contrastarli.
Che cos'è il social engineering?
L'ingegneria sociale è l'arte di manipolare gli utenti di un sistema informatico per indurli a rivelare informazioni riservate che possono essere utilizzate per ottenere accesso non autorizzato a tale sistema. Il termine comprende anche lo sfruttamento della gentilezza, dell'avidità e della curiosità umana per entrare in edifici ad accesso limitato o per persuadere gli utenti a installare software dannoso (backdoor).
Conoscere i trucchi utilizzati dagli hacker per estorcere le credenziali di accesso è fondamentale per proteggere i sistemi informatici. Poiché il bersaglio è una persona e non un server, nessun firewall da solo può colmare questa lacuna.
In questo articolo, imparerai le tecniche di ingegneria sociale più comuni e le misure di sicurezza per contrastarle.
Come funziona l'ingegneria sociale?
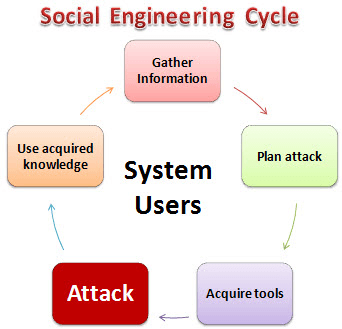
Un attacco di ingegneria sociale segue un ciclo ripetibile. Il diagramma seguente mostra le cinque fasi attraversate da un aggressore.
QUI,
- Raccogliere informazioniIn questa prima fase, l'attaccante raccoglie quante più informazioni possibili sulla vittima designata. Le informazioni provengono da siti web aziendali, documenti pubblici, social media e conversazioni informali con gli utenti.
- Pianifica l'attaccoL'attaccante descrive nel dettaglio come si svolgerà l'attacco e chi verrà contattato per primo.
- Acquisisci strumentiQuesti includono i programmi informatici e gli strumenti utilizzati per lanciare l'attacco.
- attaccoL'attaccante sfrutta le debolezze del sistema bersaglio, solitamente inducendo una persona ad agire.
- Utilizzare la conoscenza acquisitaI dettagli raccolti lungo il percorso, come i nomi degli animali domestici o le date di nascita dei fondatori, alimentano attacchi successivi come l'indovinare le password.
Tipi di attacchi di ingegneria sociale
Le tecniche di ingegneria sociale assumono molte formeI sei casi elencati di seguito rappresentano la maggior parte degli incidenti segnalati.
Sfruttamento della familiarità
Gli utenti sono meno sospettosi nei confronti delle persone che già conoscono, quindi un aggressore potrebbe dedicare del tempo a diventare prima un volto familiare, ad esempio durante i pasti, le pause o gli eventi sociali. Laddove un edificio richieda un codice di accesso o una tessera, è molto più probabile che un volto familiare si faccia tenere la porta aperta. La stessa familiarità incoraggia le persone a rispondere a domande informali come dove hanno incontrato il proprio coniuge o il nome di un insegnante. Queste sono le risposte che vengono richieste per il recupero della password, in modo che possano diventare accesso a account di posta elettronica.
Circostanze intimidatorie
Le persone evitano chiunque appaia arrabbiato o aggressivo. Utilizzando questa tecnica, l'aggressore inscena un'accesa discussione telefonica o un litigio con un complice, per poi chiedere informazioni all'utente. Molti utenti rispondono semplicemente per chiudere la conversazione. La stessa tattica scoraggia il personale dall'effettuare un controllo adeguato ai varchi di sicurezza.
Phishing
Il phishing si avvale di inganni e raggiri per ottenere dati privati. L'ingegnere sociale si spaccia per un servizio legittimo, come un sito di webmail o di online banking, e chiede all'utente di confermare nome utente e password. La stessa tecnica viene utilizzata per carpire numeri di carta, codici di accesso monouso e altri dati personali.
tailgating
Il "tailgating" consiste nel seguire un utente autorizzato attraverso la porta di un'area riservata. Per semplice cortesia, l'utente autorizzato tiene aperta la porta e chi abusa del proprio potere entra senza mostrare il badge.
Sfruttare la curiosità umana
Qui l'ingegnere sociale lascia una chiavetta USB infetta da malware in un luogo dove gli utenti la raccoglieranno. Chi la trova di solito la inserisce e la chiavetta si avvia automaticamente oppure induce l'utente ad aprire un file con un nome invitante come "Stipendio del dipendente". Review.docx.
Sfruttare l'avidità umana
L'ingegnere sociale attira l'utente con la promessa di facili guadagni online, per poi chiedergli di compilare un modulo e confermare la propria identità tramite i dati della carta di credito.
Come prevenire gli attacchi di ingegneria sociale?
La prevenzione inizia dalle abitudini personali. Le seguenti pratiche proteggono da tutti i tipi di attacchi di ingegneria sociale:
- Evita di collegare un'unità USB sconosciuta al computer.
- Non cliccare sui link presenti nelle email inaspettate; digita l'indirizzo o utilizza un segnalibro salvato.
- Utilizza password lunghe e univoche, memorizzate in un gestore di password.
- Attiva l'autenticazione a più fattori, privilegiando un'app o una chiave hardware rispetto agli SMS.
- Siate cauti nei confronti delle amicizie nate solo online che si trasformano rapidamente in relazioni basate sul denaro o sull'accesso a vantaggi personali.
- Mantieni aggiornati il sistema operativo e tutte le applicazioni.
- Proteggi i tuoi dispositivi con la crittografia del disco e il blocco schermo.
- Installa un software antivirus o di protezione degli endpoint affidabile.
- Esegui regolarmente il backup dei tuoi dati e testa il ripristino.
- Distruggi i documenti riservati anziché buttarli via.
- Utilizza una VPN sulle reti non attendibili.
- Blocca il tuo portatile ogni volta che ti allontani.
- Prima di agire, verificate le richieste insolite attraverso un secondo canale di comunicazione conosciuto.
Contromisure all'ingegneria sociale
Le abitudini individuali rappresentano solo metà della soluzione. Poiché ogni tecnica manipola un pregiudizio umano prevedibile, un'organizzazione può elaborare una contromisura per ciascuna di esse.
| Tecnica | Contromisura organizzativa |
|---|---|
| Sfruttamento della familiarità | Insegnate agli utenti a non sostituire la familiarità con un controllo di sicurezza. Anche un collega conosciuto rappresenta un'autorizzazione per accedere ad aree e informazioni riservate. |
| Circostanze intimidatorie | Insegnate agli utenti a riconoscere le tattiche di pressione volte a estorcere informazioni sensibili, a rifiutare cortesemente e a segnalare l'accaduto. |
| Phishing | I siti affidabili utilizzano connessioni sicure per crittografare i dati e dimostrare la propria identità. Controllate la barra degli indirizzi e non rispondete mai a un'e-mail che richiede informazioni personali. |
| tailgating | Addestrare gli utenti affinché non permettano mai a terzi di accedere con le proprie credenziali. Ogni persona deve timbrare il badge separatamente e la reception deve controllare i visitatori sprovvisti di badge. |
| Curiosità umana | Consegnate le chiavette USB ritrovate agli amministratori di sistema, che le analizzeranno su una macchina isolata anziché su una workstation di produzione. |
| L'avidità umana | Formate i dipendenti affinché siano in grado di riconoscere le truffe che promettono facili guadagni e fornite loro un canale semplice per segnalarle. |
L'applicazione delle patch supporta questo tipo di addestramento, perché un attaccante che non riesce a convincere un utente a collaborare si affida a un software non aggiornato.

