
Tutorial Splunk untuk Pemula: Apa itu Splunk Tool? Cara Penggunaan?
 David Carter
⚡ Ringkasan Cerdas
Splunk adalah platform data yang mengumpulkan, mengindeks, dan mengkorelasikan data yang dihasilkan mesin secara real-time, kemudian mengubahnya menjadi peristiwa, dasbor, peringatan, dan visualisasi yang dapat dicari untuk mendukung pemantauan, pemecahan masalah, analisis keamanan, dan pengambilan keputusan bisnis di seluruh organisasi.
Apa itu Splunk?
Splunk Splunk adalah platform perangkat lunak yang digunakan untuk memantau, mencari, menganalisis, dan memvisualisasikan data yang dihasilkan mesin secara real-time. Platform ini menangkap, mengindeks, dan mengkorelasikan data streaming di dalam repositori yang dapat dicari, kemudian menghasilkan grafik, peringatan, dasbor, dan visualisasi. Karena memudahkan akses data log dan peristiwa di seluruh organisasi, tim mengandalkan Splunk untuk diagnostik cepat, pemantauan operasi TI, dan bahkan Manajemen Informasi dan Peristiwa Keamanan (SIEM).
Mengapa kita membutuhkan Splunk?
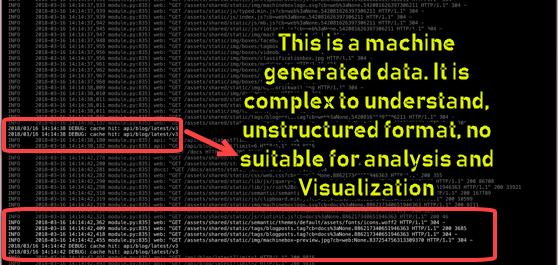
Alat pemantauan Splunk menawarkan banyak manfaat bagi sebuah organisasi. Keuntungan utama menggunakan Splunk adalah:
- Menghadirkan GUI yang disempurnakan dengan visibilitas waktu nyata melalui dasbor interaktif.
- Mengurangi waktu pemecahan masalah dan penyelesaian dengan memberikan hasil instan.
- Berfungsi sebagai alat yang sangat cocok untuk analisis akar penyebab.
- Memungkinkan Anda membuat grafik, peringatan, dan dasbor dari data Anda.
- Mempermudah pencarian dan investigasi hasil spesifik.
- Membantu Anda mengatasi berbagai kondisi kegagalan untuk meningkatkan kinerja.
- Memantau metrik bisnis agar Anda dapat membuat keputusan yang tepat.
- Memungkinkan Anda untuk menggabungkan Kecerdasan Buatan ke dalam strategi data Anda.
- Mengumpulkan informasi operasional yang berguna dari data mesin Anda.
- Meringkas dan mengumpulkan informasi berharga dari berbagai log.
- Menerima hampir semua tipe data, termasuk .csv, JSON, dan format log umum.
- Menyediakan fitur pencarian, analisis, dan visualisasi yang canggih untuk semua jenis pengguna.
- Membuat repositori pusat untuk mencari data Splunk dari berbagai sumber.
Fitur Splunk
Fitur-fitur utama Splunk meliputi hal-hal berikut:
- Mempercepat pengembangan dan pengujian.
- Memungkinkan Anda membangun aplikasi data waktu nyata.
- Membantu Anda menghasilkan ROI lebih cepat.
- Mendukung statistik dan pelaporan yang lincah dengan arsitektur waktu nyata.
- Menawarkan pencarian, analisis, dan visualisasi yang memberdayakan pengguna dari semua jenis.
Produk Splunk
Splunk tersedia dalam tiga edisi berbeda, masing-masing ditujukan untuk skala penggunaan yang berbeda:
- Perusahaan Splunk
- Cahaya Splunk
- Awan Splunk
Perusahaan Splunk
Splunk Enterprise Edition digunakan oleh perusahaan TI besar. Perangkat lunak ini membantu Anda mengumpulkan dan menganalisis data dari aplikasi, situs web, server, dan sumber lainnya.
Awan Splunk
Splunk Cloud adalah platform yang dihosting yang menawarkan fitur yang sama dengan versi Enterprise. Anda dapat memperolehnya langsung dari Splunk atau melalui Platform awan AWS.
Cahaya Splunk
Splunk Light adalah versi gratis yang memungkinkan Anda mencari, membuat laporan, dan mengubah data log Anda. Fiturnya terbatas dibandingkan dengan edisi lain dan paling cocok untuk penggunaan skala kecil, dengan pengindeksan hingga 500 MB data per hari.
Splunk Architekstur
Setelah Anda memahami berbagai edisi, mari kita lihat arsitektur Splunk dan komponen utamanya:

Berikut ini adalah komponen-komponen fundamental dari arsitektur Splunk:
Pengirim Universal (UF)
Universal Forwarder, atau UF, adalah agen ringan yang mengirimkan data ke Splunk forwarder yang lebih berat. Anda dapat menginstalnya di mesin klien atau server aplikasi, dan tugasnya hanya untuk meneruskan data log.
Penyeimbang Beban (LB)
Load balancer yang digunakan adalah load balancer bawaan Splunk. Namun, Anda juga dapat menggunakan load balancer pribadi Anda sendiri.
Heavy Forwarder (HF)
Heavy Forwarder adalah komponen yang lebih berat yang memungkinkan Anda menyaring data sebelum diteruskan — misalnya, hanya mengumpulkan log kesalahan.
indexer
Indexer menyimpan dan mengindeks data yang masuk, yang meningkatkan kinerja pencarian Splunk. Secara default, Splunk melakukan pengindeksan secara otomatis menggunakan kolom seperti host, sumber, dan tanggal serta waktu.
Kepala Pencarian (SH)
Search Head digunakan untuk mendapatkan informasi dan menjalankan laporan. Di sinilah pengguna menulis kueri SPL (Search Processing Language) untuk menjelajahi data yang diindeks.
Server Penyebaran (DS)
Deployment Server membantu Anda menyebarkan konfigurasi — misalnya, memperbarui file konfigurasi Universal Forwarder — dan dapat berbagi pengaturan di beberapa komponen Splunk.
Pengelola Lisensi (LM)
Pengelola Lisensi tracLisensi ks, yang didasarkan pada volume dan penggunaan (misalnya, 50 GB per hari). Splunk secara berkala memeriksa detail lisensi ini.
Bagaimana Splunk Bekerja?
Sekarang mari kita bahas cara kerja Splunk, mengikuti alur data dari pengumpulan hingga analisis:

Ekspeditur
Forwarder mengumpulkan data dari mesin jarak jauh dan meneruskannya ke Indexer hampir secara real-time.
indexer
Pengindeks memproses data yang masuk secara real-time. Ia juga menyimpan dan mengindeks data di disk.
Kepala Pencarian
Pengguna akhir berinteraksi dengan Splunk melalui Search Head, yang memungkinkan mereka untuk mencari, menganalisis, dan memvisualisasikan data yang diindeks.
Aplikasi Splunk
Untuk melihat Splunk beraksi, pertimbangkan contoh dunia nyata. Pernyataan masalah: McDonald's tidak memiliki visibilitas yang jelas tentang penawaran promosi mana yang paling efektif. Faktor-faktor yang terlibat meliputi:
- Jenis penawaran (misalnya, diskon 20%)
- Perbedaan budaya di tingkat regional
- Waktu pembelian
- Perangkat yang digunakan oleh pelanggan
- Revenue dihasilkan per pesanan
Perusahaan tersebut membutuhkan wawasan tentang perilaku konsumen dan respons pelanggan.
Seluruh proses tersebut menggunakan tiga jenis sumber data:
- Pesanan yang dilakukan di gerai McDonald's
- Pesanan yang dilakukan melalui aplikasi seluler
- Pesanan yang dilakukan melalui aplikasi web
Data kemudian mengalir dari satu tahap ke tahap berikutnya, seperti yang ditunjukkan pada diagram di bawah ini.

Memasukkan
Data masukan berpindah ke tahap penguraian.
Penguraian
Pada tahap penguraian, data yang relevan diubah menjadi peristiwa:
- Wilayah pelanggan
- Revenue per pesanan
- Waktu pemesanan (pagi, siang, sore, malam)
- Perangkat yang digunakan oleh pelanggan (ponsel, PC, tablet)
- Kupon diskon telah diterapkan.
Tahap pengindeksan
Pada tahap ini, acara diurutkan dan diindeks untuk penyimpanan berdasarkan:
- Penjualan berdasarkan lokasi geografis
- Pendapatan pesanan
- Waktu pemesanan (pagi, siang, sore, malam)
- Perangkat yang digunakan oleh pelanggan
- Kupon telah diterapkan.
Kepala Pencarian
Search Head digunakan untuk mengumpulkan informasi dan menjalankan laporan.
McDonald's menggunakannya untuk menjawab pertanyaan-pertanyaan berikut:
- Penawaran penjualan mana yang paling berhasil di lokasi geografis mana?
- Bagaimana perilaku pelanggan memengaruhi pendapatan pesanan?
- Kapan waktu terbaik untuk menerapkan penawaran burger atau kombo?
Bagaimana Splunk Membantu?
- Menampilkan semua pesanan yang berasal dari wilayah tertentu secara real-time.
- Menentukan bagaimana kinerja berbagai penawaran promosi secara real-time.
- Memantau kinerja sistem point-of-sale internal McDonald's.
- Biarkan karyawan memantau umpan balik pelanggan dan memahami harapan mereka.
- Menganalisis kecepatan berbagai metode pembayaran.
- Metode pembayaran yang bebas kesalahan telah teridentifikasi.
Praktik Terbaik menggunakan Splunk
- Uji indeks Anda terlebih dahulu agar Anda dapat menjalankan pengujian dengan cepat.
- Pastikan kolom-kolom kunci sudah benar pada saat pengindeksan; hal-hal lain hanya dapat dibuat atau dimodifikasi setelah pengindeksan.
- Pemisahan peristiwa terjadi secara otomatis di Splunk, jadi pastikan Splunk mendeteksi awal dan akhir setiap peristiwa dengan benar.
- Splunk dapat mendeteksi stempel waktu secara otomatis, tetapi jika format log Anda menggunakan stempel waktu yang berbeda, konfigurasikan secara manual.
Perusahaan terkenal menggunakan Splunk
Beberapa perusahaan ternama yang menggunakan Splunk antara lain:
- Cisco
- Bosch
- IBM
- Motorola
- PepsiCo
- Adobe
- Visa
- Adidas
- Salesforce
- Walmart
Alternatif untuk Splunk
1) Site24x7Manajemen Log
Site24x7 menyediakan alat manajemen log berbasis cloud terpusat untuk seluruh tumpukan infrastruktur Anda. Alat ini secara otomatis mengenali log aplikasi dan memberikan dukungan langsung untuk lebih dari 100 aplikasi.
Fitur utama dari Site24x7alat manajemen log:
- Mendukung lebih dari 100 jenis log, termasuk log platform cloud.
- Memungkinkan pengelolaan log apa pun dengan mudah melalui kustomisasi sederhana.
- Menyediakan pencarian berbasis bahasa kueri yang mudah digunakan.
- Mendukung berbagai format log (JSON, multiline, key-value, XML, dan lainnya).
- Clusterpesan berdasarkan kesamaan pola.
- Menawarkan otomatisasi TI untuk pemulihan insiden secara otomatis.
- Mengirimkan peringatan pihak ketiga melalui alat-alat seperti Microsoft Teams, ServiceNow, PagerDuty, Opsgenie, Jira, Webhook, Zendeskdan Zoho Cliq.
2) Sumo Logic
Sumo Logic Alat ini membantu Anda memelihara infrastruktur aplikasi, dan pencarian serta analisis data log secara real-time menjadi mudah. Alat ini memungkinkan Anda memantau dan memvisualisasikan peristiwa historis dan real-time.
Download link: https://www.sumologic.com/
3) Fluentd
Fluentd adalah pengumpul data sumber terbuka dan gratis. Ia menyimpan log Anda ke buffer FS sehingga Anda dapat mengambilnya kapan pun Anda mau, dan menawarkan fitur-fitur seperti penyeimbangan beban dan percobaan ulang untuk menambah ketahanan.
Download link: https://www.fluentd.org/
4) Tumpukan ELK
The Tumpukan ELK Memungkinkan pengguna untuk mengambil data dari sumber mana pun, dalam format apa pun, lalu mencari, menganalisis, dan memvisualisasikannya. Ia menawarkan pencatatan terpusat, yang berguna untuk mengidentifikasi masalah pada server atau aplikasi.
Download link: https://www.elastic.co/elk-stack
5) Wajah Log
LogFaces adalah alternatif Splunk lainnya yang memungkinkan Anda mengirimkan kueri melalui email dan menyimpan data log di lokasi Anda. Aplikasi ini hadir sebagai aplikasi desktop yang mudah digunakan.
Download link: http://www.moonlit-software.com/
Kekurangan menggunakan Splunk
Terlepas dari kelebihannya, Splunk memiliki beberapa kekurangan yang perlu diperhatikan:
- Splunk bisa menjadi mahal untuk volume data yang besar.
- Dasbornya fungsional tetapi tidak selalu seefektif beberapa platform khusus. alat pemantauan.
- Kurva pembelajarannya curam; karena menggunakan arsitektur multi-tingkat, Anda membutuhkan pelatihan dan waktu untuk menguasainya.
- Pencarian bisa jadi sulit dipahami, terutama ekspresi reguler dan sintaks pencarian.
