
Tutorial Pengujian Penetrasi: Apa itu PenTest?
 Thomas Hamilton
⚡ Ringkasan Cerdas
Pengujian penetrasi mensimulasikan serangan nyata terhadap aplikasi, jaringan, atau sistem sehingga tim keamanan dapat menemukan kelemahan yang dapat dieksploitasi, mengukur dampaknya terhadap bisnis, dan menutupnya sebelum penyerang dari luar menemukan celah yang sama.
Apa itu Pengujian Penetrasi?
Pengujian Penetrasi atau Pengujian Pena adalah salah satu jenisnya Pengujian Keamanan Digunakan untuk mengungkap kerentanan, ancaman, dan risiko yang dapat dieksploitasi oleh penyerang dalam aplikasi perangkat lunak, jaringan, atau aplikasi web. Tujuan pengujian penetrasi adalah untuk mengidentifikasi dan menguji semua kemungkinan kerentanan keamanan yang ada dalam aplikasi perangkat lunak. Pengujian penetrasi juga disebut Pen Test.
Diagram di bawah ini menunjukkan bagaimana kelemahan yang tidak ditambal dalam sebuah aplikasi menjadi pintu masuk yang dapat dimanfaatkan penyerang.

Kerentanan adalah risiko bahwa penyerang dapat mengganggu atau memperoleh akses tanpa izin ke sistem atau data apa pun yang terdapat di dalamnya. Kerentanan biasanya muncul secara tidak sengaja selama fase pengembangan dan implementasi perangkat lunak. Kerentanan umum meliputi kesalahan desain, kesalahan konfigurasi, dan bug perangkat lunak. Analisis penetrasi bergantung pada dua mekanisme, yaitu Penilaian Kerentanan dan Pengujian Penetrasi (VAPT).
Dua bagian dari VAPT seringkali disalahartikan. Penilaian kerentanan (vulnerability assessment) merinci kelemahan yang diketahui dalam skala besar dan berhenti sampai di situ, sementara pengujian penetrasi (penetration test) secara aman mengeksploitasi sebagian dari kelemahan tersebut untuk membuktikan dampak di dunia nyata. Jika digabungkan, keduanya memisahkan temuan teoretis dari temuan yang benar-benar membahayakan data.
Mengapa Pengujian Penetrasi?
Pengujian penetrasi sangat penting dalam sebuah perusahaan karena:
- Sektor keuangan seperti bank, perbankan investasi, dan bursa saham menginginkan data mereka aman, dan pengujian penetrasi sangat penting untuk memastikan keamanan.
- Jika sistem perangkat lunak telah diretas, organisasi ingin menentukan apakah masih ada ancaman yang tersisa di dalam sistem tersebut, untuk menghindari peretasan di masa mendatang.
- Pengujian penetrasi proaktif adalah perlindungan terbaik terhadap peretas.
- Kerangka kepatuhan mengharapkannya. Persyaratan PCI DSS 11.4, misalnya, menyerukan pengujian penetrasi internal dan eksternal setidaknya setiap tahun dan setelah setiap perubahan signifikan.
Jenis Pengujian Penetrasi
Jenis pengujian penetrasi yang dipilih biasanya bergantung pada ruang lingkup dan apakah organisasi ingin mensimulasikan serangan oleh karyawan atau administrator jaringan (sumber internal) atau oleh sumber eksternal. Ada tiga jenis pengujian penetrasi, yaitu:
Dalam pengujian penetrasi black-box, penguji tidak memiliki pengetahuan tentang sistem yang akan diuji. Penguji bertanggung jawab untuk mengumpulkan informasi tentang jaringan atau sistem target.
Dalam pengujian penetrasi white-box, penguji biasanya diberikan informasi lengkap tentang jaringan atau sistem yang akan diuji, termasuk skema alamat IP, kode sumber, dan detail sistem operasi. Hal ini dapat dianggap sebagai simulasi serangan oleh sumber internal mana pun, seperti karyawan organisasi.
Dalam pengujian penetrasi grey-box, penguji hanya memiliki pengetahuan parsial tentang sistem. Hal ini dapat dianggap sebagai serangan oleh peretas eksternal yang telah memperoleh akses ilegal ke dokumen infrastruktur jaringan suatu organisasi.
Tabel di bawah ini menempatkan ketiganya berdampingan sehingga Anda dapat mencocokkan jenis keterlibatan dengan ancaman yang sebenarnya ingin Anda modelkan.
| Aspek | Black Box | Putih Box | Abu-abu Box |
| Informasi yang diberikan kepada penguji | None | Lengkap: kode sumber, skema IP, detail OS | Sebagian: kredensial atau dokumen terbatas |
| Penyerang sedang disimulasikan | Orang luar tanpa akses | Orang dalam atau pengembang | Orang luar yang sudah mendapatkan pijakan |
| Waktu yang dihabiskan untuk pengintaian | High | Rendah | Moderat |
| Cakupan tipikal dari basis kode | Hanya apa yang dapat dijangkau dari luar | Paling dalam, karena bagian dalamnya terlihat. | Berfokus pada jalur serangan yang terbuka. |
Bagaimana melakukan Pengujian Penetrasi
Berikut adalah beberapa aktivitas yang perlu dilakukan untuk menjalankan pengujian penetrasi. Gambar di bawah ini merangkum keempat fase tersebut sebelum masing-masing dijelaskan secara rinci.

Langkah 1) Tahap perencanaan
- Ruang lingkup & Strategi penugasan ditentukan
- Kebijakan dan standar keamanan yang ada digunakan untuk mendefinisikan ruang lingkup.
Langkah 2) Fase penemuan
- Kumpulkan informasi sebanyak mungkin tentang sistem, termasuk data dalam sistem, nama pengguna, dan bahkan kata sandi. Ini juga disebut pengambilan sidik jari (fingerprinting).
- Pindai dan periksa port-port tersebut.
- Periksa kerentanan sistem
Langkah 3) Fase Serangan
- Temukan celah keamanan untuk berbagai kerentanan. Anda memerlukan hak akses keamanan yang diperlukan untuk mengeksploitasi sistem.
Langkah 4) Fase Pelaporan
- Sebuah laporan harus berisi temuan rinci
- Risiko kerentanan yang ditemukan dan dampaknya terhadap bisnis
- Rekomendasi dan solusi, jika ada
Tugas utama dalam pengujian penetrasi adalah mengumpulkan informasi sistem. Ada dua cara untuk mengumpulkan informasi:
- Model 'satu lawan satu' atau 'satu lawan banyak' terkait dengan host: Seorang penguji melakukan teknik secara linier terhadap satu host target atau grup logis.ping dari host target (misalnya subnet).
- Model 'banyak ke satu' atau 'banyak ke banyak': Penguji menggunakan banyak host untuk menjalankan teknik pengumpulan informasi secara acak, dengan batasan laju, dan non-linier.
Contoh Alat Uji Penetrasi
Terdapat beragam alat yang digunakan dalam pengujian penetrasi, dan alat Pentest yang penting adalah:
1) Teramind
Teramind memberikan rangkaian komprehensif untuk pencegahan ancaman orang dalam dan pemantauan karyawan. Hal ini meningkatkan keamanan melalui analisis perilaku dan pencegahan kehilangan data, memastikan kepatuhan dan mengoptimalkan proses bisnis. Platformnya yang dapat disesuaikan memenuhi berbagai kebutuhan organisasi, memberikan wawasan yang dapat ditindaklanjuti yang berfokus pada peningkatan produktivitas dan menjaga integritas data.
Fitur:
- Pencegahan Ancaman dari Dalam: Mendeteksi dan mencegah tindakan pengguna yang mungkin mengindikasikan ancaman dari dalam terhadap data.
- Optimalisasi Proses Bisnis: Memanfaatkan analitik perilaku berbasis data untuk mendefinisikan ulang proses operasional.
- Produktivitas Tenaga Kerja: Memantau produktivitas, keamanan, dan perilaku kepatuhan tenaga kerja.
- Manajemen Kepatuhan: Membantu mengelola kepatuhan dengan solusi tunggal dan terukur yang cocok untuk usaha kecil, perusahaan besar, dan instansi pemerintah.
- Forensik Insiden: Memberikan bukti untuk memperkaya respons insiden, investigasi, dan intelijen ancaman.
- Pencegahan Kehilangan Data: Memantau dan melindungi dari potensi kehilangan data sensitif.
- Pemantauan Karyawan: Menawarkan kemampuan untuk memantau kinerja dan aktivitas karyawan.
- Analisis Perilaku: Menganalisis data perilaku pelanggan terhadap aplikasi secara rinci untuk mendapatkan wawasan.
- Pengaturan Pemantauan yang Dapat Disesuaikan: Memungkinkan penyesuaian pengaturan pemantauan agar sesuai dengan kasus penggunaan tertentu atau untuk menerapkan aturan yang telah ditentukan sebelumnya.
- Wawasan Dasbor: Memberikan visibilitas dan wawasan yang dapat ditindaklanjuti tentang aktivitas tenaga kerja melalui dasbor yang komprehensif.
- nmap – Alat ini digunakan untuk melakukan pemindaian port, identifikasi sistem operasi, trace. pemindaian rute dan kerentanan.
- Nessus – Ini adalah alat pendeteksi kerentanan berbasis jaringan tradisional.
- Pass-The-Hash – Alat ini terutama digunakan untuk memecahkan kata sandi.
Peran dan Tanggung Jawab Penguji Penetrasi
Tugas seorang penetration tester adalah:
- Kumpulkan informasi yang dibutuhkan dari organisasi untuk memungkinkan pengujian penetrasi.
- Temukan kelemahan yang memungkinkan peretas menyerang mesin target
- Berpikir dan bertindak seperti peretas sungguhan, meskipun tetap beretika.
- Buatlah agar pekerjaan tersebut dapat direproduksi, sehingga akan mudah bagi pengembang untuk memperbaikinya.
- Sepakati tanggal mulai dan tanggal berakhir pelaksanaan pengujian terlebih dahulu.
- Bertanggung jawab atas segala kehilangan pada sistem atau informasi selama pengujian perangkat lunak
- Jaga kerahasiaan data dan informasi.
Pengujian Penetrasi Manual vs. Pengujian Penetrasi Otomatis
Sebagian besar penugasan nyata menggabungkan kedua pendekatan tersebut. Perbandingan di bawah ini menunjukkan di mana masing-masing pendekatan memiliki tempatnya.
| Pengujian Penetrasi Manual | Pengujian Penetrasi Otomatis |
| Pengujian Manual membutuhkan profesional ahli untuk menjalankan tes | Alat pengujian otomatis memberikan laporan yang jelas dengan profesional yang kurang berpengalaman |
| Pengujian manual memerlukan Excel dan alat-alat lainnya untuk trackit | Pengujian Otomatisasi memiliki alat terpusat dan standar |
| Dalam Pengujian Manual, hasil sampel bervariasi dari satu pengujian ke pengujian lainnya | Dalam kasus Tes Otomatis, hasilnya tidak berbeda dari satu tes ke tes lainnya |
| Pengguna perlu mengingat untuk melakukan pembersihan memori. | Pengujian Otomatis akan melakukan pembersihan menyeluruh. |
Kekurangan Pengujian Penetrasi
Pengujian penetrasi tidak dapat menemukan semua kerentanan dalam sistem. Terdapat keterbatasan waktu, anggaran, ruang lingkup, dan keterampilan penguji penetrasi.
Berikut ini adalah efek samping yang akan terjadi saat kita melakukan pengujian penetrasi:
- Kehilangan Data dan Korupsi
- Down Time
- Meningkatkan Biaya
Infografis di bawah ini mengumpulkan pertimbangan yang sama, beserta alasan mengapa organisasi tetap menjalankan pengujian tersebut.
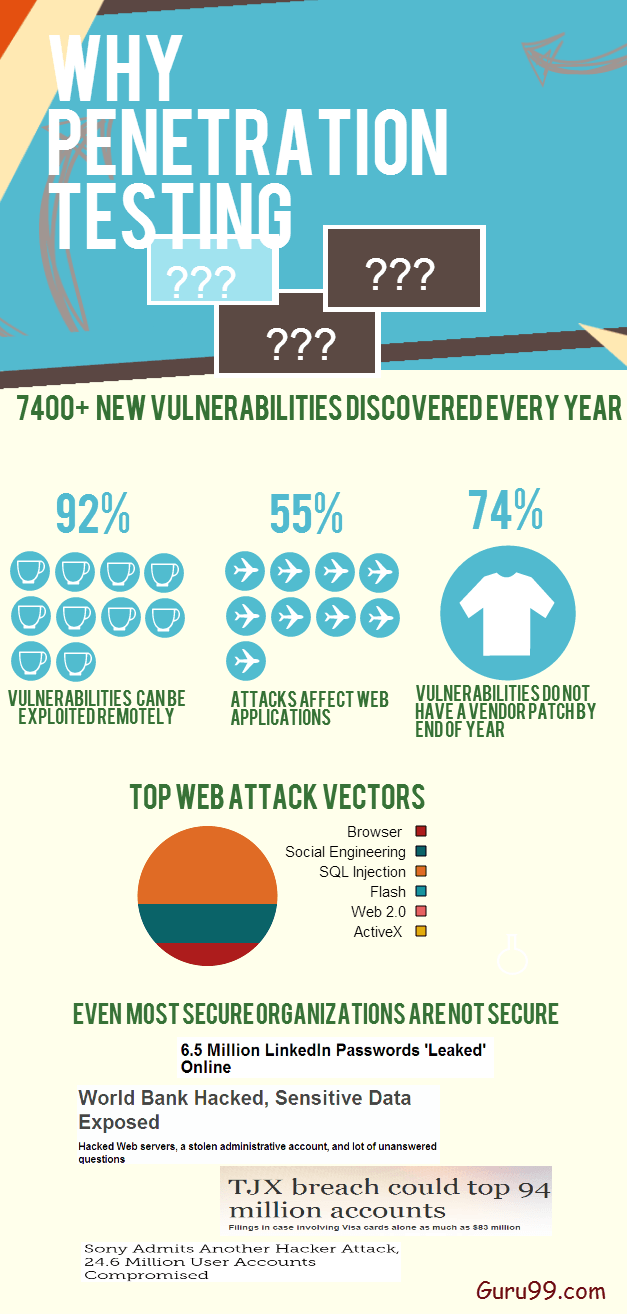
Keterbatasan inilah yang menjadi alasan mengapa pengujian penetrasi paling efektif dilakukan di atas kebijakan keamanan yang diterapkan dengan baik, bukan sebagai pengganti kebijakan tersebut. Penguji harus bertindak seperti peretas sungguhan, memeriksa apakah kode ditulis dengan aman, dan mengulangi latihan sesuai jadwal yang terdokumentasi.
