
Cara Mengunci (SU01) & Membuka Kunci (SU10) a SAP Pengguna
 jessica blake
⚡ Ringkasan Cerdas
Mengunci dan membuka kunci SAP Pengguna yang menggunakan kode transaksi SU01 dan SU10 dilindungi akses sistem dengan menonaktifkan akun sementara. Sumber daya ini menjelaskan prosedur untuk pengguna tunggal dan massal, parameter penguncian otomatis, verifikasi status penguncian, dan praktik terbaik administratif untuk manajemen pengguna yang aman.
Mengunci pengguna
In SAPMengunci pengguna adalah tindakan keamanan yang untuk sementara memblokir akun agar tidak dapat masuk. Tujuan mengunci pengguna adalah untuk menonaktifkan akun sementara sehingga orang tersebut tidak dapat lagi mengakses sistem, sementara catatan master pengguna itu sendiri tetap utuh dan dapat diaktifkan kembali kapan saja.
Pengguna dapat dikunci dengan 2 cara: -
- Secara otomatis
- Secara Eksplisit/Dengan paksa
Secara otomatis: – Ada dua kemungkinan ketika pengguna terkunci secara otomatis:
- Jumlah maksimum upaya gagal: – dikontrol melalui parameter login/fails_to_user_lock. Jika suatu nilai diatur ke 3, itu berarti setelah 3 kali percobaan gagal, pengguna akan dikunci.
- Waktu buka kunci otomatis: – “login/failed_user_auto_unlock” menentukan apakah pengguna terkunci karena tidak berhasil upaya masuk harus dihapus secara otomatis pada tengah malam.
Secara Eksplisit/Dengan Paksaan: Seorang administrator dapat mengunci dan membuka kunci pengguna dengan 2 cara.
- Kunci satu pengguna (SU01)
- Kunci banyak pengguna (SU10)
SU01 vs SU10: Perbedaan Utama
Sebelum mengunci atau membuka kunci akun, ada baiknya mengetahui kode transaksi mana yang sesuai untuk tugas tersebut. Kedua kode tersebut mengatur akses pengguna, tetapi beroperasi pada skala yang berbeda, sehingga memilih dengan benar akan menghemat waktu dan menghindari kesalahan.
| Dasar perbandingan | SU01 (Pemeliharaan Pengguna) | SU10 (Pemeliharaan Massal Pengguna) |
|---|---|---|
| Tujuan utama | Pertahankan satu pengguna. | Mengelola banyak pengguna secara bersamaan |
| Paling baik digunakan untuk | Mengunci atau membuka kunci satu akun | Mengunci atau membuka kunci beberapa akun sekaligus |
| Pilihan pengguna | Satu nama pengguna dimasukkan. | Daftar pengguna dimasukkan atau dipilih berdasarkan alamat dan data otorisasi. |
| Kecepatan untuk perubahan massal | Lebih lambat, ditangani satu per satu | Lebih cepat, satu tindakan berlaku untuk semuanya. |
| Skenario tipikal | Help desk menangani satu permintaan. | Admin yang mengelola proses onboarding atau offboarding massal. |
Singkatnya, gunakan SU01 untuk perubahan cepat pada satu akun, dan gunakan SU10 ketika tindakan penguncian atau pembukaan kunci yang sama harus diterapkan pada sekelompok pengguna secara bersamaan.
Prosedur untuk mengunci satu pengguna
Ikuti langkah-langkah ini dalam transaksi SU01 untuk mengunci satu akun tertentu.
Langkah 1) Jalankan kode-T SU01

Langkah 2) Masukkan nama pengguna di Pengguna lapangan.

Langkah 3) Tekan Kunci / Aktifkan .

Langkah 4) Di layar berikutnya, tekan Mengunci tombol lagi untuk mengunci pengguna.

Prosedur untuk mengunci banyak pengguna
Ketika beberapa akun harus dikunci bersamaan, transaksi SU10 menerapkan tindakan tersebut ke seluruh daftar sekaligus.
Langkah 1) Jalankan kode-T SU10

Langkah 2) Masukkan nama pengguna di Pengguna lapangan.

Langkah 3) Tekan Kunci / Aktifkan .

Semua pengguna yang terdaftar akan dikunci.
Prosedur untuk membuka kunci pengguna
Membuka kunci akan membalikkan penguncian dan mengembalikan akses. Gunakan transaksi SU01 untuk membuka kunci satu akun.
Langkah 1) Jalankan kode-T SU01

Langkah 2) Masukkan nama pengguna di Pengguna lapangan.

Langkah 3) Tekan Mengunci/Membuka kunci .

Langkah 4) Tekan Membuka kunci .

Prosedur untuk membuka kunci banyak pengguna
Untuk memulihkan akses ke banyak akun sekaligus, buka kuncinya secara bersamaan menggunakan transaksi SU10.
Langkah 1) Jalankan kode-T SU10

Langkah 2) Masukkan nama pengguna di Pengguna lapangan.
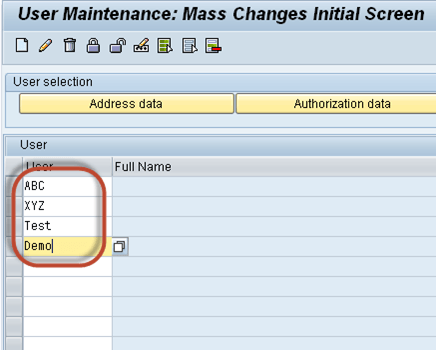
Langkah 3) Tekan Membuka kunci .

Akun pengguna akan dibuka.
Cara Memeriksa Apakah SAP Pengguna Terkunci
Setelah mengunci akun, administrator seringkali perlu mengkonfirmasi status terkini atau meninjau setiap akun yang terkunci dalam sistem. SAP Status penguncian tercatat dalam tabel master pengguna, dan beberapa alat standar menampilkannya tanpa perlu mengubah apa pun. Memeriksa status selama tinjauan keamanan rutin juga merupakan praktik yang baik, karena hal itu mengungkapkan akun yang dikunci secara otomatis dan kemudian terlupakan.
Anda dapat meninjau status penguncian menggunakan salah satu metode berikut:
- Transaksi SU01: Buka pengguna di SU01. Layar Kunci/Buka Kunci menunjukkan apakah akun saat ini terkunci atau tidak terkunci, dan alasannya.
- Laporan RSUSR200: Jalankan laporan RSUSR200, yang juga dapat diakses melalui Sistem Informasi Pengguna (transaksi SUIM). Laporan ini mencantumkan pengguna berdasarkan tanggal masuk dan status kata sandi, serta dapat memfilter akun yang terkunci di seluruh klien, sehingga ideal untuk audit berkala.
- Tabel USR02: Lihat tabel USR02 dengan SE16 atau SE11 dan periksa Bendera AS kolom untuk pengguna. Nilai apa pun selain 0 berarti akun terkunci. Tabel yang sama juga menyimpan tanggal penguncian dan jumlah upaya masuk yang gagal, yang membantu dalam analisis akar penyebab.
Kolom UFLAG juga menjelaskan alasan penguncian, yang membantu Anda menentukan perbaikan yang tepat:
- 0 – Pengguna tidak terkunci.
- 64 – Pengguna dikunci oleh administrator (penguncian manual melalui SU01 atau SU10).
- 128 – Akun pengguna akan terkunci setelah terlalu banyak upaya masuk yang salah.
- 192 – Pengguna dikunci baik oleh administrator maupun karena upaya masuk yang gagal.
Membaca alasannya terlebih dahulu akan memberi tahu Anda apakah cukup dengan membuka kunci akun atau juga menyelidiki upaya masuk yang gagal berulang kali sebelum memulihkan akses. Misalnya, nilai 128 atau 192 menunjukkan bahwa Anda harus mengkonfirmasi identitas pengguna dan memeriksa kemungkinan serangan kata sandi sebelum membuka kunci akun.
Praktik Terbaik untuk Mengunci dan Membuka Kunci SAP pengguna
Proses yang konsisten menjaga administrasi pengguna tetap aman dan siap diaudit. Perhatikan praktik terbaik berikut setiap kali Anda mengunci atau membuka kunci akun:
- Segera kunci proses penghentian layanan: Kunci akun karyawan yang keluar atau berganti peran segera, alih-alih menghapusnya, sehingga riwayat audit dan penugasan tetap utuh.
- Lebih baik menggunakan SU10 untuk pekerjaan dalam jumlah besar: Gunakan SU10 untuk tindakan grup seperti pengalihan proyek atau perubahan departemen untuk menghemat waktu dan menerapkan tindakan yang konsisten.
- Catat alasannya: Catat alasan mengapa akun tersebut dikunci agar administrator lain memahami konteksnya sebelum membukanya.
- RevLihat kunci login yang gagal: Selidiki akun yang terkunci karena kesalahan login sebelum membukanya, karena kegagalan berulang dapat menandakan lupa kata sandi atau serangan.
- Batasi otorisasi penguncian: Batasi otorisasi S_USER_GRP sehingga hanya administrator tepercaya yang dapat mengunci atau membuka kunci pengguna.
- Gabungkan kunci otomatis dan manual: Konfigurasikan parameter login/fails_to_user_lock agar akun terkunci secara otomatis setelah upaya masuk gagal, dan cadangkan penguncian manual SU01 atau SU10 untuk tindakan administratif yang direncanakan seperti cuti atau pemberhentian karyawan.
