
Apa itu Rekayasa Sosial? Definisi & Jenisnya
 Oliver Jones
⚡ Ringkasan Cerdas
Rekayasa sosial adalah seni memanipulasi orang agar mengungkapkan informasi rahasia atau memberikan akses, dan halaman ini menjelaskan bagaimana serangan tersebut dilakukan, teknik yang disukai penyerang, dan tindakan pencegahan yang dapat menghentikannya.
Apa itu Rekayasa Sosial?
Rekayasa sosial adalah seni memanipulasi pengguna sistem komputasi agar mengungkapkan informasi rahasia yang dapat digunakan untuk mendapatkan akses tidak sah ke sistem tersebut. Istilah ini juga mencakup eksploitasi kebaikan hati, keserakahan, dan rasa ingin tahu manusia untuk memasuki gedung-gedung terlarang atau membujuk pengguna untuk memasang perangkat lunak pintu belakang (backdoor).
Mengetahui trik yang digunakan penyerang untuk membujuk orang agar memberikan detail login sangat penting untuk melindungi sistem komputer. Karena targetnya adalah manusia dan bukan server, tidak ada firewall saja yang dapat menutup celah tersebut.
Dalam artikel ini, Anda akan mempelajari teknik rekayasa sosial yang umum dan langkah-langkah keamanan untuk menanggulanginya.
Bagaimana Cara Kerja Rekayasa Sosial?
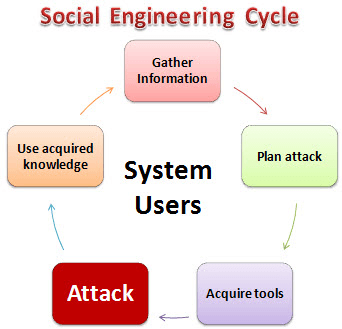
Serangan rekayasa sosial mengikuti siklus yang berulang. Diagram di bawah ini menunjukkan lima tahapan yang dilalui penyerang.
SINI,
- Mengumpulkan informasiPada tahap pertama ini, penyerang mempelajari sebanyak mungkin tentang korban yang dituju. Informasi diperoleh dari situs web perusahaan, dokumen publik, media sosial, dan percakapan santai dengan pengguna.
- Rencanakan SeranganPenyerang menjelaskan bagaimana serangan akan berjalan dan siapa yang akan didekati terlebih dahulu.
- Dapatkan AlatIni termasuk program komputer dan alat peraga yang digunakan saat melancarkan serangan.
- MenyerangPenyerang mengeksploitasi kelemahan dalam sistem target, biasanya dengan mendorong seseorang untuk bertindak.
- Gunakan Pengetahuan yang DiperolehDetail yang dikumpulkan di sepanjang proses, seperti nama hewan peliharaan atau tanggal lahir pendiri, menjadi bahan untuk serangan selanjutnya seperti menebak kata sandi.
Jenis Serangan Rekayasa Sosial
Teknik rekayasa sosial memiliki banyak bentuk.Enam hal di bawah ini mencakup sebagian besar insiden yang dilaporkan.
Eksploitasi Keakraban
Pengguna cenderung kurang curiga terhadap orang yang sudah mereka kenal, jadi penyerang mungkin akan meluangkan waktu untuk mengenal wajah seseorang terlebih dahulu — saat makan, istirahat, atau acara sosial. Jika suatu bangunan membutuhkan kode akses atau kartu, wajah yang dikenal jauh lebih mungkin untuk membukakan pintu. Keakraban yang sama mendorong orang untuk menjawab pertanyaan santai seperti di mana mereka bertemu pasangan mereka atau nama guru sekolah. Itulah jawaban yang diminta oleh perintah pemulihan kata sandi, sehingga mereka dapat memperoleh akses ke informasi tersebut. akun email.
Situasi yang Mengintimidasi
Orang-orang akan menghindari siapa pun yang tampak marah atau konfrontatif. Dengan menggunakan teknik ini, penyerang merekayasa argumen telepon yang panas atau perselisihan dengan seorang kaki tangan, kemudian meminta informasi dari pengguna. Banyak pengguna hanya menjawab untuk mengakhiri interaksi tersebut. Taktik yang sama juga membuat petugas enggan melakukan pemeriksaan yang tepat di pos pemeriksaan keamanan.
phishing
Phishing menggunakan tipu daya dan penipuan untuk memperoleh data pribadi. Pelaku rekayasa sosial menyamar sebagai layanan yang sah, seperti situs webmail atau perbankan online, dan meminta pengguna untuk mengkonfirmasi nama akun dan kata sandi. Teknik yang sama juga digunakan untuk mengumpulkan nomor kartu, kode sandi sekali pakai, dan data pribadi lainnya.
Mengekor
Tailgating berarti mengikuti pengguna yang berwenang masuk ke area terlarang. Karena sopan santun, pengguna tersebut menahan pintu dan pelaku social engineering masuk tanpa menunjukkan lencana.
Mengeksploitasi Rasa Ingin Tahu Manusia
Di sini, pelaku rekayasa sosial menjatuhkan flash drive USB yang terinfeksi malware di tempat yang akan diambil oleh pengguna. Penemu biasanya mencolokkannya, dan drive tersebut akan berjalan secara otomatis atau membujuk pengguna untuk membuka file dengan nama yang menarik seperti Gaji Karyawan. Review.docx.
Mengeksploitasi Keserakahan Manusia
Pelaku rekayasa sosial memikat pengguna dengan janji uang mudah secara online, kemudian meminta mereka untuk mengisi formulir dan mengkonfirmasi identitas mereka dengan detail kartu kredit.
Bagaimana Mencegah Serangan Rekayasa Sosial?
Pencegahan dimulai dari kebiasaan pribadi. Praktik-praktik berikut melindungi dari semua jenis serangan rekayasa sosial:
- Hindari mencolokkan drive USB yang tidak dikenal ke komputer Anda.
- Jangan klik tautan di email yang tidak terduga; ketik alamatnya atau gunakan bookmark yang tersimpan.
- Gunakan kata sandi yang panjang dan unik yang tersimpan di pengelola kata sandi.
- Aktifkan otentikasi multi-faktor, dengan lebih memilih aplikasi atau kunci perangkat keras daripada SMS.
- Berhati-hatilah dengan pertemanan daring yang dengan cepat beralih ke uang atau akses.
- Pastikan sistem operasi dan semua aplikasi selalu diperbarui.
- Amankan perangkat Anda dengan enkripsi disk dan kunci layar.
- Instal perangkat lunak antivirus atau perlindungan titik akhir yang terpercaya.
- Cadangkan data Anda secara teratur dan uji pemulihannya.
- Hancurkan dokumen-dokumen sensitif dengan mesin penghancur kertas, jangan dibuang begitu saja.
- Gunakan VPN pada jaringan yang tidak tepercaya.
- Kunci laptop Anda setiap kali Anda meninggalkannya sebentar.
- Verifikasi permintaan yang tidak biasa melalui saluran kedua yang dikenal sebelum bertindak.
Penanggulangan Rekayasa Sosial
Kebiasaan individu hanyalah setengah dari jawabannya. Karena setiap teknik memanipulasi bias manusia yang dapat diprediksi, sebuah organisasi dapat memetakan tindakan penanggulangan untuk setiap bias tersebut.
| Teknik | Tindakan penanggulangan organisasi |
|---|---|
| Eksploitasi keakraban | Latih pengguna agar tidak mengganti pengecekan keamanan dengan keakraban. Bahkan rekan kerja yang dikenal pun membuktikan otorisasi untuk area dan informasi yang dibatasi. |
| Situasi yang mengintimidasi | Latih pengguna untuk mengenali taktik tekanan yang bertujuan mendapatkan informasi sensitif, menolak dengan sopan, lalu melaporkan kejadian tersebut. |
| phishing | Situs-situs terpercaya menggunakan koneksi yang aman untuk mengenkripsi data dan buktikan identitas mereka. Periksa bilah alamat, dan jangan pernah menjawab email yang meminta informasi pribadi. |
| Mengekor | Latih pengguna agar tidak pernah mengizinkan orang lain masuk menggunakan kartu akses mereka. Setiap orang melakukan proses masuk secara terpisah, dan resepsionis akan memeriksa pengunjung yang tidak memiliki kartu akses. |
| Rasa ingin tahu manusia | Serahkan flash drive yang ditemukan kepada administrator sistem, yang akan memindainya pada mesin terisolasi, bukan pada workstation produksi. |
| Ketamakan manusia | Latih karyawan untuk mengenali penipuan cepat kaya dan berikan mereka satu saluran mudah untuk melaporkannya. |
Penambalan (patching) mendukung pelatihan ini, karena penyerang yang gagal membujuk pengguna untuk bekerja sama akan kembali menggunakan perangkat lunak yang belum ditambal.

