
Izin File di Linux/Unix: Cara Membaca, Menulis & Mengubah
 Emily Carter
⚡ Ringkasan Cerdas
Izin file di Linux dan Unix mengontrol siapa yang dapat membaca, menulis, dan mengeksekusi setiap file, melindungi sistem multi-pengguna melalui dua lapisan: kepemilikan, yang menetapkan pengguna, grup, dan lainnya, serta bit izin baca, tulis, dan eksekusi.
Izin file di Linux Sistem Unix menentukan siapa yang boleh membaca, memodifikasi, atau menjalankan setiap file, yang menjaga keamanan sistem bersama yang digunakan oleh banyak pengguna. Halaman ini menjelaskan kepemilikan file, izin baca, tulis, dan eksekusi, serta perintah yang mengubahnya.
Linux adalah klon dari Unix, sistem operasi multi-pengguna yang dapat diakses oleh banyak pengguna secara bersamaan. Linux juga dapat digunakan pada mainframe dan server tanpa modifikasi apa pun. Namun, hal ini menimbulkan kekhawatiran keamanan, karena pengguna yang tidak diinginkan atau jahat dapat merusak, mengubah, atau menghapus data penting. Untuk keamanan yang efektif, Linux membagi otorisasi menjadi dua tingkatan:
- Kepemilikan
- izin
Konsep izin dan kepemilikan file sangat penting di Linux. Di sini, kami menjelaskan izin dan kepemilikan Linux serta membahas keduanya. Mari kita mulai dengan kepemilikan.
Kepemilikan File Linux
Setiap file dan direktori pada sistem Unix/Linux Anda diberi tiga jenis pemilik, seperti yang tercantum di bawah ini. Diagram di bawah ini menunjukkan bagaimana kepemilikan dipetakan ke pengguna, grup, dan lainnya.
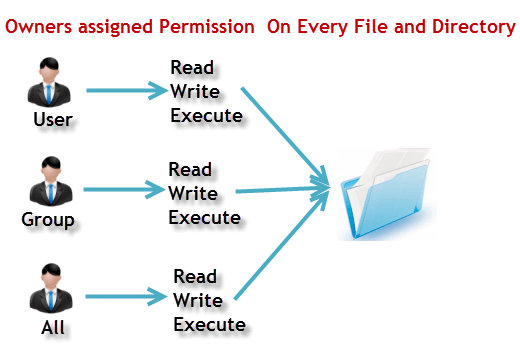
Pengguna
Pengguna adalah pemilik file. Secara default, orang yang membuat file menjadi pemiliknya. Oleh karena itu, pengguna juga terkadang disebut sebagai pemilik.
Kelompok
A grup pengguna Sebuah grup dapat berisi banyak pengguna. Semua pengguna yang termasuk dalam suatu grup memiliki izin grup Linux yang sama untuk file tersebut. Misalkan Anda memiliki proyek di mana sejumlah orang memerlukan akses ke suatu file. Alih-alih menetapkan izin secara manual kepada setiap pengguna, Anda dapat menambahkan semua pengguna ke dalam sebuah grup dan menetapkan izin grup ke file tersebut, sehingga hanya anggota grup ini, dan bukan orang lain, yang dapat membaca atau memodifikasi file tersebut.
Lainnya
Pengguna lain mana pun yang memiliki akses ke suatu file. Orang ini tidak membuat file tersebut dan juga tidak termasuk dalam grup pengguna yang dapat memiliki file tersebut. Secara praktis, ini berarti semua orang lain. Oleh karena itu, ketika Anda mengatur izin untuk orang lain, hal itu juga disebut sebagai mengatur izin untuk seluruh dunia.
Sekarang muncul pertanyaan besar: bagaimana Linux membedakan ketiga tipe pengguna ini sehingga pengguna 'A' tidak dapat memengaruhi file yang berisi informasi atau data penting milik pengguna 'B' lainnya? Ini seperti tidak menginginkan seorang kolega yang bekerja di komputer Anda. komputer Linux untuk melihat gambar Anda. Di sinilah izin berperan, dan izin tersebut menentukan perilaku pengguna.
Mari kita pahami sistem perizinan pada Linux.
Izin Berkas Linux
Setiap file dan direktori dalam sistem Unix/Linux Anda memiliki tiga izin berikut yang ditentukan untuk ketiga pemilik yang dibahas di atas.
- Baca: Izin ini memberi Anda wewenang untuk membuka dan membaca sebuah file. Izin baca pada sebuah direktori memberi Anda kemampuan untuk melihat daftar isi direktori tersebut.
- Menulis: Izin tulis memberi Anda wewenang untuk memodifikasi isi sebuah file. Izin tulis pada direktori memberi Anda wewenang untuk menambahkan, menghapus, dan mengganti nama file yang tersimpan di direktori tersebut. Pertimbangkan skenario di mana Anda memiliki izin tulis pada sebuah file tetapi tidak memiliki izin tulis pada direktori tempat file tersebut tersimpan. Anda akan dapat memodifikasi isi file, tetapi Anda tidak akan dapat mengganti nama, memindahkan, atau menghapus file dari direktori tersebut.
- Menjalankan: In WindowsSebuah program yang dapat dieksekusi biasanya memiliki ekstensi “.exe”, yang dapat Anda jalankan dengan mudah. Di Unix/Linux, Anda tidak dapat menjalankan program kecuali izin eksekusi telah diatur. Jika izin eksekusi tidak diatur, Anda mungkin masih dapat melihat atau memodifikasi kode program (asalkan izin baca dan tulis telah diatur), tetapi tidak dapat menjalankannya.
Mari kita lihat izin file di Linux dengan contoh. Menjalankan perintah ls -l di terminal akan memberikan hasil berikut:
ls -l
Tangkapan layar di bawah ini menunjukkan string izin dalam daftar yang panjang.

Di sini, kami telah menyoroti '-rw-rw-r–', dan kode yang tampak aneh ini memberi tahu kita tentang izin Unix yang diberikan kepada pemilik, grup pengguna, dan dunia.
Di sini, tanda '-' pertama menunjukkan bahwa kita telah memilih sebuah file. Ikon di bawahnya menandai file biasa.

Jika bukan direktori, huruf 'd' akan ditampilkan, seperti pada daftar di bawah ini.

Karakternya cukup mudah diingat.
- r = izin baca
- w = izin menulis
- x = izin eksekusi
- – = tidak ada izin
Mari kita lihat dari sudut pandang ini. Bagian pertama dari kode tersebut adalah 'rw-'. Ini menunjukkan bahwa pemilik 'Home' dapat:
- Baca filenya
- Tulis atau edit file
Pemilik tidak dapat menjalankan file tersebut, karena bit eksekusi diatur ke '-'. Ikon di bawah menunjukkan bit eksekusi yang telah diubah menjadi tanda hubung.

Sesuai rancangannya, banyak distribusi Linux seperti Fedora, CentOS, dan Ubuntu Menambahkan pengguna ke grup dengan nama yang sama dengan pengguna tersebut. Jadi, pengguna 'tom' ditambahkan ke grup bernama 'tom'.
Bagian kedua adalah 'rw-'. Ini untuk grup pengguna 'Home', dan anggota grup dapat:
- Baca filenya
- Tulis atau edit file
Bagian ketiga ditujukan untuk seluruh dunia, yang berarti semua pengguna. Tertulis 'r–'. Ini berarti pengguna hanya dapat:
- Baca filenya
Penjelasan di bawah ini memetakan setiap bagian dari string izin ke pemilik, grup, dan dunia.

Mengubah izin file/direktori di Linux menggunakan perintah 'chmod'
Misalnya, Anda tidak ingin seorang kolega melihat gambar pribadi Anda. Hal ini dapat dicapai dengan mengubah izin akses file.
Kita bisa menggunakan perintah 'chmod'. Command, yang merupakan singkatan dari 'change mode'. Dengan menggunakan perintah ini, kita dapat mengatur izin (baca, tulis, eksekusi) pada sebuah file atau direktori untuk pemilik, grup, dan semua orang.
sintaks:
chmod permissions filename
Ada dua cara untuk menggunakan perintah tersebut:
- Modus mutlak
- Modus simbolik
Mode Absolut (Numerik) di Linux
Dalam mode ini, izin file tidak direpresentasikan sebagai karakter tetapi sebagai angka oktal tiga digit. Tabel di bawah ini memberikan angka untuk semua jenis izin.
| Jumlah | Jenis Izin | Символ |
|---|---|---|
| 0 | Tidak ada izin | - |
| 1 | Eksekusi | -x |
| 2 | Menulis | -di- |
| 3 | Jalankan + Tulis | -wx |
| 4 | Baca | R- |
| 5 | Baca + Jalankan | rx |
| 6 | Membaca + Menulis | RW- |
| 7 | Baca + Tulis + Eksekusi | rwx |
Mari kita lihat cara kerja perintah chmod, seperti yang ditunjukkan pada jendela terminal di bawah ini.

Di jendela terminal di atas, kita telah mengubah izin file 'sample' menjadi '764'. Kode absolut '764' tersebut menyatakan hal berikut:
- Pemilik dapat membaca, menulis, dan mengeksekusi.
- Grup pengguna dapat membaca dan menulis.
- Dunia hanya bisa membaca.
Ini ditunjukkan sebagai '-rwxrw-r–', seperti pada hasil di bawah ini.

Beginilah cara Anda dapat mengubah izin pengguna di Linux pada sebuah file dengan menetapkan angka absolut.
Mode Simbolik di Linux
Dalam mode absolut, Anda mengubah izin untuk ketiga pemilik. Dalam mode simbolik, Anda dapat memodifikasi izin pemilik tertentu. Mode ini menggunakan simbol matematika untuk memodifikasi izin file Unix.
| Operator | Deskripsi |
|---|---|
| + | Menambahkan izin ke file atau direktori |
| - | Menghapus izin |
| = | Mengatur izin dan menimpa izin yang telah ditetapkan sebelumnya. |
Berbagai pemilik diwakili sebagai berikut.
| Pengguna | Makna |
|---|---|
| u | pengguna/pemilik |
| g | kelompok |
| o | Lainnya |
| a | semua |
Kita tidak akan menggunakan izin dalam bentuk angka seperti 755, tetapi karakter seperti rwx. Mari kita lihat contoh yang ditunjukkan di bawah ini.

Mengubah Kepemilikan dan Grup di Linux
Untuk mengubah kepemilikan file atau direktori, Anda dapat menggunakan perintah berikut:
chown user filename
Jika Anda ingin mengubah pengguna dan grup untuk sebuah file atau direktori, gunakan perintah berikut:
chown user:group filename
Mari kita lihat cara kerjanya, seperti yang ditunjukkan di bawah ini.

Jika Anda hanya ingin mengubah pemilik grup, gunakan perintah:
chgrp group_name filename
'chgrp' adalah singkatan dari change group (mengubah grup). Tangkapan layar di bawah menunjukkan penggunaan perintah chgrp.

jenis
- File /etc/group berisi semua grup yang didefinisikan pada sistem.
- Anda dapat menggunakan perintah “groups” untuk menemukan semua grup tempat Anda menjadi anggota, seperti yang ditunjukkan di bawah ini.

- Anda dapat menggunakan perintah newgrp untuk bekerja sebagai anggota grup selain grup default Anda, seperti yang ditunjukkan di bawah ini.

- Anda tidak dapat memiliki dua grup yang memiliki file yang sama.
- Anda tidak memiliki grup bersarang di Linux. Satu grup tidak dapat menjadi sub-grup dari grup lain.
- x — mengeksekusi direktori berarti diizinkan untuk "masuk" ke direktori dan mendapatkan akses ke sub-direktori.
- Terdapat izin lain yang dapat Anda atur pada file dan direktori, yang akan dibahas dalam tutorial lanjutan selanjutnya.
