
Apa itu DigiForensik? Sejarah & Proses
 Tim Editorial
⚡ Ringkasan Cerdas
DigiForensik adalah ilmu tentang pengawetan, identifikasi, dan ekstraksitracmengumpulkan dan mendokumentasikan bukti elektronik sehingga dapat diterima di pengadilan di berbagai komputer, perangkat seluler, server, jaringan, dan penyimpanan cloud.
Apa itu Digiapa Forensik?
DigiForensik adalah proses pengawetan, identifikasi, dan ekskresi.tracIlmu forensik adalah ilmu menemukan bukti dalam media digital seperti komputer, telepon seluler, server, atau jaringan, dan memberikan tim forensik teknik dan alat yang terbukti untuk menyelesaikan kasus digital yang rumit.
Digital forensics membantu tim forensik menganalisis, memeriksa, mengidentifikasi, dan melestarikan bukti digital yang terdapat pada berbagai jenis perangkat elektronik, mulai dari hard drive laptop hingga kotak surat cloud.
Sejarah Digital Forensik
Berikut adalah tonggak-tonggak penting dalam sejarah forensik digital:
- Hans Gross (1847–1915): Penggunaan pertama studi ilmiah untuk memimpin investigasi kriminal.
- Francis Galton (1822–1911): Melakukan studi ilmiah pertama yang tercatat tentang sidik jari.
- FBI (1932): Mendirikan laboratorium untuk menawarkan layanan forensik kepada agen lapangan dan aparat penegak hukum lainnya di seluruh AS.
- 1978: Kejahatan komputer pertama kali diakui dalam Undang-Undang Kejahatan Komputer Florida.
- 1992: Istilah forensik komputer masuk ke dalam literatur akademis.
- 1995: Organisasi Internasional tentang Bukti Komputer (IOCE) dibentuk.
- 2000: Laboratorium Forensik Komputer Regional FBI pertama didirikan.
- 2002: Kelompok Kerja Ilmiah tentang DigiBukti ilmiah (SWGDE) diterbitkan Praktik Terbaik untuk Forensik Komputer.
- 2010: Simson Garfinkel menguraikan masalah struktural yang dihadapi investigasi digital.
- 2012: ISO/IEC 27037 diterbitkan, menjadi standar pertama yang diterima secara global untuk identifikasi, pengumpulan, akuisisi, dan pelestarian bukti digital.
- 2015: ISO/IEC 27043 diterbitkan, mendefinisikan prinsip dan proses umum untuk investigasi insiden dan berfungsi sebagai standar payung untuk keluarga forensik ISO yang lebih luas.
- 2019: Meta (Facebook AI) meluncurkan Deepfake Detection Challenge (DFDC), dan kumpulan data seperti FaceForensics++ muncul, menandai deepfake sebagai perhatian forensik utama.
- 2021: Serangan ransomware Colonial Pipeline mendorong kemajuan pesat dalam forensik mata uang kripto dan blockchain. tracmelakukan pembayaran ilegal.
- 2024: Undang-Undang AI Uni Eropa diadopsi sebagai hukum AI komprehensif pertama, mempertajam fokus pada otentikasi media yang dihasilkan AI seiring dengan meningkatnya kasus penipuan yang didorong oleh deepfake.
- 2025: Lokakarya Forensik Deepfake (DFF-2025) pertama yang didedikasikan untuk hal ini telah diadakan, seiring dengan dominasi konten yang dihasilkan AI, perangkat IoT, dan bukti berbasis cloud dalam investigasi.
- 2026: Bidang ini semakin menekankan pada validasi alat forensik berbasis AI, termasuk tingkat kesalahan dan kemampuan reproduksi, untuk memenuhi standar penerimaan di pengadilan.
Tujuan Forensik Komputer
Setiap investigasi bertujuan untuk mencapai tujuan yang sama. Berikut adalah tujuan-tujuan penting dari forensik komputer:
- Mengumpulkan, menganalisis, dan melestarikan materi komputer sehingga lembaga investigasi dapat menyajikannya sebagai bukti di pengadilan.
- Ungkapkan motif di balik kejahatan dan identitas pelakunya.
- Rancang prosedur di lokasi kejadian yang diduga sebagai tempat kejahatan untuk mencegah kerusakan bukti digital.
- Mengambil dan menduplikasi data, memulihkan file dan partisi yang terhapus dari media digital, lalu memvalidasinya.
- Identifikasi bukti dengan cepat dan perkirakan potensi dampak aktivitas jahat tersebut terhadap korban.
- Buat laporan forensik tentang penyelidikan dan jaga bukti dengan mengikuti rantai pengamanan (chain of custody).
Proses dari Digital Forensik
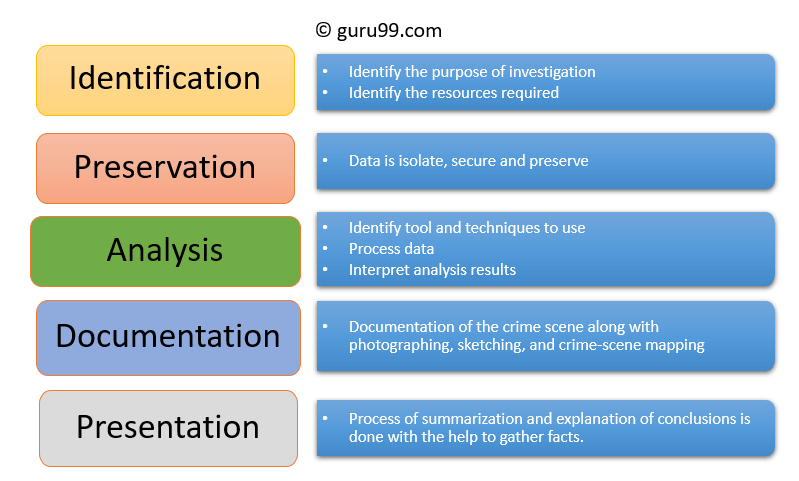
DigiForensik tal melibatkan lima langkah, yang dikodifikasi dalam pedoman seperti NISTSP800-86 dan ISO/IEC 27037:
- Identifikasi
- Pengawetan
- Sampel
- Dokumentasi
- presentasi
Diagram di bawah ini menunjukkan bagaimana kelima tahapan tersebut saling berkesinambungan, dari penampakan pertama sebuah perangkat hingga laporan pengadilan akhir.
Identifikasi
Ini adalah langkah pertama dalam proses forensik. Identifikasi mencakup bukti apa yang ada, di mana bukti tersebut disimpan, dan dalam format apa.
Media penyimpanan elektronik dapat mencakup komputer pribadi, telepon seluler, tablet, hard drive eksternal, dan kartu yang dapat dilepas.
Pengawetan
Pada fase ini, data diisolasi, diamankan, dan dipelihara. Ini termasuk mencegah orang menggunakan perangkat tersebut agar bukti digital tidak dirusak.
Sampel
Pada tahap ini, penyidik merekonstruksi fragmen data dan menarik kesimpulan berdasarkan bukti yang ditemukan. Mungkin diperlukan banyak pengulangan pemeriksaan untuk mendukung teori kejahatan tertentu.
Dokumentasi
Catatan semua data yang terlihat harus dibuat. Hal ini membantu dalam merekonstruksi TKP dan meninjaunya, serta melibatkan dokumentasi TKP yang tepat beserta pengambilan foto, sketsa, dan peta TKP.ping.
presentasi
Pada langkah terakhir ini, kesimpulan diringkas dan dijelaskan. Laporan harus ditulis dengan bahasa yang mudah dipahami orang awam menggunakan ringkasan.tracterminologi ted, dan setiap abstracIstilah yang disebutkan harus merujuk pada detail pendukung spesifik.
Jenis dari Digital Forensik
DigiForensik kriminal bukanlah satu disiplin ilmu tunggal. Bidang ini terbagi menjadi cabang-cabang spesialis, yang masing-masing ditujukan pada sumber bukti yang berbeda:
| Cabang | Apa yang diperiksanya |
|---|---|
| Forensik cakram | ExtracMengambil data dari media penyimpanan dengan mencari file yang aktif, dimodifikasi, atau dihapus. |
| Forensik jaringan | Memantau dan menganalisis lalu lintas jaringan untuk mengumpulkan informasi dan bukti hukum. |
| Forensik nirkabel | Sebuah divisi forensik jaringan yang mengumpulkan dan menganalisis lalu lintas nirkabel. |
| Forensik basis data | Mempelajari basis data dan metadata terkaitnya untuk mencari tanda-tanda perubahan atau akses. |
| Forensik malware | Mengidentifikasi kode berbahaya dan mempelajari muatannya, termasuk virus dan worm. |
| Forensik email | Memulihkan dan menganalisis email, termasuk email yang terhapus, kalender, dan kontak. |
| Forensik memori | Mengumpulkan data mentah dari memori sistem seperti register, cache, dan RAM, lalu mengolahnya. |
| Forensik ponsel | Mengambil kontak telepon dan SIM, riwayat panggilan, SMS dan MMS, audio, dan video. |
| Forensik awan | Memperoleh bukti yang disimpan oleh penyedia layanan, bukan pada perangkat yang dipegang. |
Tantangan yang Dihadapi oleh Digital Forensik
Berikut adalah tantangan utama yang dihadapi oleh tim forensik digital:
- Jumlah perangkat: Pertumbuhan komputer pribadi dan akses internet yang hampir universal melipatgandakan jumlah perangkat dalam setiap kasus.
- Ketersediaan alat serangan: Siap pakai alat peretasan membiarkan pelaku kejahatan berketerampilan rendah menyebabkan kerusakan yang sulit untuk diidentifikasi pelakunya.
- Kurangnya bukti fisik: Penuntutan menjadi sulit ketika seluruh kasus bergantung pada catatan digital.
- Skala penyimpanan: Hard drive berkapasitas terabyte membuat pencarian beberapa file yang relevan menjadi pekerjaan yang lambat.
- Perubahan teknologi yang konstan: Setiap perangkat baru, sistem file, atau skema enkripsi baru memaksa peningkatan pada alat dan prosedur.
Contoh Penggunaan dari Digital Forensik
Organisasi komersial, tidak hanya penegak hukum, kini mengandalkan forensik digital dalam kasus-kasus seperti:
- Pencurian kekayaan intelektual
- Spionase industri
- Perselisihan ketenagakerjaan
- Investigasi penipuan
- Penggunaan internet dan email yang tidak pantas di tempat kerja.
- Hal-hal yang berkaitan dengan pemalsuan
- Investigasi kebangkrutan
- Masalah kepatuhan peraturan
Keuntungan Digital Forensik
Berikut adalah manfaat utama forensik digital:
- Memastikan integritas sistem komputer setelah terjadi insiden.
- Menghasilkan bukti di pengadilan yang dapat mengarah pada hukuman bagi pelaku.
- Membantu perusahaan mengumpulkan informasi penting ketika sistem atau jaringan mereka disusupi.
- Tracks penjahat cyber secara efisien lintas batas, melindungi uang dan waktu organisasi.
Kekurangan dari Digital Forensik
Berikut adalah kelemahan utama forensik digital:
- DigiBukti tidak tertulis hanya diterima di pengadilan jika dapat dibuktikan bahwa tidak terjadi manipulasi.
- Memproduksi dan menyimpan catatan elektronik merupakan hal yang sangat mahal.
- Para praktisi hukum harus memiliki pengetahuan komputer yang luas untuk membela suatu kasus.
- Para penyelidik perlu menghasilkan bukti yang otentik dan meyakinkan.
- Jika alat yang digunakan tidak memenuhi standar yang ditentukan, pengadilan dapat menolak bukti tersebut.
- Kurangnya pengetahuan teknis dari petugas investigasi dapat menyebabkan hasil yang diinginkan tidak tercapai.
